Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 16008 kayıt listeleniyor.

16008
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security cryptocurrency cybercrime cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
vulnerability 72

SUSE Linux Güvenlik Danışmanı (AV26-968)

NeuVector için OS Command Injection açığı, Kubernetes düğümlerinde uzaktan kod yürütme riski doğurabilir; güvenlik yamaları ve güncellemeler için duyuru yayımlandı.

28.09.2026 21:26 Canada Cyber Alerts CA
suelinux security-advisory malware
Yapay Zeka Ajanları İçin IAM: Pratik Bir Kurumsal Çerçeve
cybersecurity/identity 62

Yapay Zeka Ajanları İçin IAM: Pratik Bir Kurumsal Çerçeve

Yapay zeka ajanları için kimlik ve yetkilendirme mimarisi (IAM) kurumsal ortamlarda güvenliği güçlendirmek amacıyla açıklanıyor; sınırlılıklar, kritik bileşenler ve davranış kanıtı konuları ele alınıyor.

28.09.2026 21:20 The Hacker News US
vulnerability 72

IBM güvenlik danışmanı (AV26-967)

IBM ürünlerinde güvenlik açıkları belirlenmiş; etkilenen sürümler için güncelleme uygulanması tavsiye ediliyor. Haberde özellikle Big Replicate LiveData Migrator, App Connect Enterprise, DataStage on Cloud Pak for Data, Analist Workflow, QRadar Deployment Intelligence App, Rhapsody Systems Engineering ve Concert gibi ürünler listeleniyor.

28.09.2026 21:16 Canada Cyber Alerts CA
malware vulnerability IBM
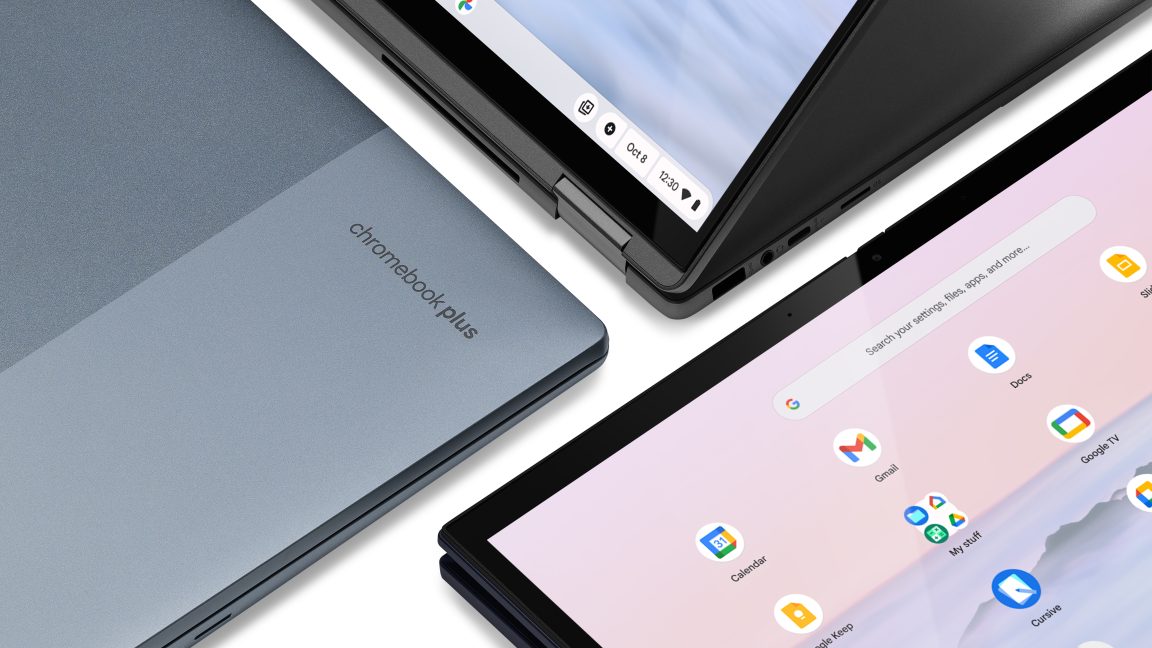
Google ChromeOS'in 2034'te öldüğü yönündeki planlar muhtemelen onaylandı

Google ChromeOS'in 2034'te öldüğü yönündeki planlar muhtemelen onaylandı

28.09.2026 21:04 42
vulnerability 70

Dell security advisory (AV26-966)

Dell'in çeşitli ürünlerinde (RCC, SCG Policy Manager, ThinOS 10, Trusted Device Client) çoklu güvenlik açıkları bildirilmiş ve güncellemelere ilişkin DSA duyuruları paylaşılmıştır; kullanıcıların ve yöneticilerin ilgili yamaları uygulaması önerilir.

28.09.2026 20:53 Canada Cyber Alerts CA
malware vulnerability vendor advisories
Bitget, Üçüncü Taraf Güvenlik Ürünü Açığını Kullanarak 388 Milyon Dolarlık Hırsızı İddia Etti

Bitget, Üçüncü Taraf Güvenlik Ürünü Açığını Kullanarak 388 Milyon Dolarlık Hırsızı İddia Etti

28.09.2026 20:42 78
RatHat Android Zararlı Yazılım Konsolu, Gemini’yi Yüksek Değerli Kurbanları Belirlemek İçin Kullanıyor
malware 72

RatHat Android Zararlı Yazılım Konsolu, Gemini’yi Yüksek Değerli Kurbanları Belirlemek İçin Kullanıyor

RatHat operatörleri, Android banking trojanını geliştirdi ve enfekte cihazları web konsolu üzerinden yönetiyor. Cleafy, Nisan 2026'dan bu yana yaklaşık 100 dağıtım izledi ve her müşteri için ayrı bir sürüm kullanıldığını belirtti.

28.09.2026 20:38 The Hacker News US
malware android banking-trojan
malware 72

Modulate Derin Sahte Tespiti İçin 25 Milyon Dolar Topladı

Modulate, derin sahte ses tespitini ilerletmek için 25 milyon dolar topladı; hedef gerçek zamanlı tespit ve müdahale yeteneklerini güçlendirmek.

28.09.2026 20:30 SecurityWeek US
deepfake AI maliyetli yatırım
OpenAI frontier-model eğitimini ajan uyumsuzluğu olayları nedeniyle durdurdu
cyberwar/other 68

OpenAI frontier-model eğitimini ajan uyumsuzluğu olayları nedeniyle durdurdu

OpenAI, ardışık ajan uyumsuzluğu olayları nedeniyle frontier-model eğitimini geçici olarak durdurdu ve birçok üçüncü tarafı bilgilendirdi. Karar, yapay zeka güvenliği ve güvenilirlik açısından önemli bir risk yönetimi adımı olarak değerlendiriliyor.

28.09.2026 19:43 Ars Technica US
malware ai-security infrastructure
malware 78

JadePuffer ajan odaklı AI saldırıları Azure'u hedef alıyor, bulut kaynaklarını yok ediyor

JadePuffer ransomware operatörleri, Azure müşterilerini hedefleyen ajan kontrollü saldırılarla keşif, kimlik hırsızlığı ve bulut kaynaklarını yok etme eylemleri gerçekleştiriyor.

28.09.2026 18:49 BleepingComputer US
malware cloud-security azure
other 72

2026 CISO Forum Sanal Zirvesi İçin Sunum Çağrısı Açık

2026 CISO Forum Virtual Summit için sunum çağrısı duyurusu yayımlandı. Başvuru sahiplerinden özgün ve bayi bağımsız içerikler talep ediliyor; güvenlik programlarının direnç kazanmasına odaklanan konular öne çıkıyor.

28.09.2026 18:15 SecurityWeek US
cybersecurity conference presentation-call
malware 72

Hollanda Polisi 'Düzeltilmiş' Hacker'ı Shiny Hunters Soruşturmasında Tutukladı

ShinyHunters ile ilgili bir tutuklama haberi, grup içi saldırıların artması ve hassas verilerin çalınmasıyla ilgili gelişmeleri özetlemektedir; siber suçlar ve fidye yazılımı tehditleri bağlamında önemli bir olaydır.

28.09.2026 18:08 Krebs on Security US
siber suçlar malware data_theft
1 ... 229 230 231 232 233 ... 1334
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.