Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 16008 kayıt listeleniyor.

16008
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security cryptocurrency cybercrime cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
vulnerability 72

Vulnerabilities in Dell Boot Optimized Server Storage (BOSS)

Dell Boot Optimized Server Storage (BOSS) için On-Chip Debug ve Test Interface ile ilgili zafiyetler bulunmuş ve fiziksel erişim senaryosunda yetkisiz erişim riski doğuruyor. CVE-2026-80357 (CVSS 7.0), CVE-2026-80359 (CVSS 6.8) ve CVE-2026-80358 (CVSS 5.1) ilişkili.

29.09.2026 05:00 NCSC-FI Vulns FI
hardware-security vulnerability cve
malware 78

Chrome Mağazası Poper Blocker Casus Yazılımını Milyonlarca Kullanıcı İndirildi

Poper Blocker isimli bir infostealer, Chrome Web Store üzerinden milyondan fazla kullanıcıya ulaştı. Eklenti meşru görünümlü işaretlerle güven kazandı ve kullanıcı verilerini ele geçirme potansiyeline sahip.

29.09.2026 05:00 NCSC-FI News FI
malware browser-extension infostealer
vulnerability 92

Birden Çok Kritik Apache Roller Güvenlik Açığı

Apache Roller 6.1.5 sürümündeki bir dizi güvenlik açığı bildirildi; 6.1.6 veya sonrası sürüme yükseltme öneriliyor. Açıklar arasında SSRF, kimlik doğrulama bypass'u, CSRF, XSS ve uzaktan kod yürütme potansiyeli bulunan deserialization bulunuyor.

29.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability cve
vulnerability 78

Google Cloud Uygulama Entegrasyonundaki Zafiyet

Google Cloud Application Integration'daki Confused Deputy açığı, yetkili bir saldırganın craft edilmiş ek dosya yolu ile iç dosyaları exfiltre etmesine imkan verdi. CVE-2026-81375 için çözüm 30 Haziran 2026'da uygulanmıştır.

29.09.2026 05:00 NCSC-FI Vulns FI
malware cloud-security vulnerability
vulnerability 78

Red Hat Openshift Data Foundation 4’te Açık: OS Komut Enjeksiyonu

OS komut enjeksiyonu içeren güvenlik açığı CVE-2026-86330 ile ilgili resmi düzeltme ve çözüm bildirimi mevcut. Açıkla ilgili temel risk, admin ayrıcalıklarına sahip bir saldırganın host üzerinde yetkisiz komutlar yürütebilmesi.

29.09.2026 05:00 NCSC-FI Vulns FI
vulnerability cve-2026-86330 openshift
malware 78

JadePuffer ajanlı AI saldırıları Azure’ı hedefliyor, bulut kaynaklarını yok ediyor

Yapay zeka ajanları kullanan JadePuffer, Azure üzerinde keşif, kimlik bilgisi çalma ve ana altyapıyı yok etme amacıyla saldırılar yapıyor; ayrıca yapay zeka varlıkları ve veri kümelerini hedefleyen genişleme görüldü.

29.09.2026 05:00 NCSC-FI News FI
malware cloud azure
vulnerability 85

Red Hat AMQ broker 7'de Güvenlik Açığı

Apache ActiveMQ Artemis'te FederationStreamConnectMessage.getFederationPolicy() yöntemi, CORE protokolünden alınan sınıf adını doğrulama olmadan kullanıyor; yetkili bir federasyon düğümü zararlı sınıf adı gönderirse broker arzu edilen sınıfları yükleyip başlatabilir ve çeşitli istismarlar tetiklenebilir. CVE-2026-101292 ile ilişkili kritik bir güvenlik açığıdır.

29.09.2026 05:00 NCSC-FI Vulns FI
siber güvenlik malware network
malware 78

NeedyMantis: Hedefli Operasyonlarda Kullanılan Post-Compromise malware ailesinin Açığa Çıkarılması

Microsoft Threat Intelligence, NeedyMantis adındaki modüler post-compromise malware ailesini tespit etti. Ağırlıklı olarak hedefli operasyonlarda, zayıf/ele geçirilen ortamda kalıcı erişim sağlama ve takip eden operasyonları destekleme amacıyla kullanılıyor.

29.09.2026 05:00 NCSC-FI News FI
malware post-compromise targeted-operations
malware 68

Hollanda Polisi 'Yeniden Forme' Bir Hacker’ı ShinyHunters Soruşturmasında Tutukladı

ShinyHunters ile ilişkili olduğu iddia edilen Hollandalı bir suçlu tutuklandı; geçmişte veri hırsızlığı ve extorisyon suçlarından hükümlü olan kişi, Hadrian adlı güvenlik şirketinde mühendis olarak çalışıyordu ve DIVD’de gönüllüydü.

29.09.2026 05:00 NCSC-FI News FI
cybercrime data_theft extortion
Çin, Nvidia yapay zeka çiplerinin satışında esneklik potansiyeli ve Trump üzerindeki etki büyüyor
cyberwar 68

Çin, Nvidia yapay zeka çiplerinin satışında esneklik potansiyeli ve Trump üzerindeki etki büyüyor

Nvidia'nın çip satışlarıyla ilgili Çin'in olası esneklikleri ve Trump üzerindeki etki, yapay zeka donanımı ve güvenlik politikaları bağlamında kaygıları artırıyor.

29.09.2026 00:49 Ars Technica US
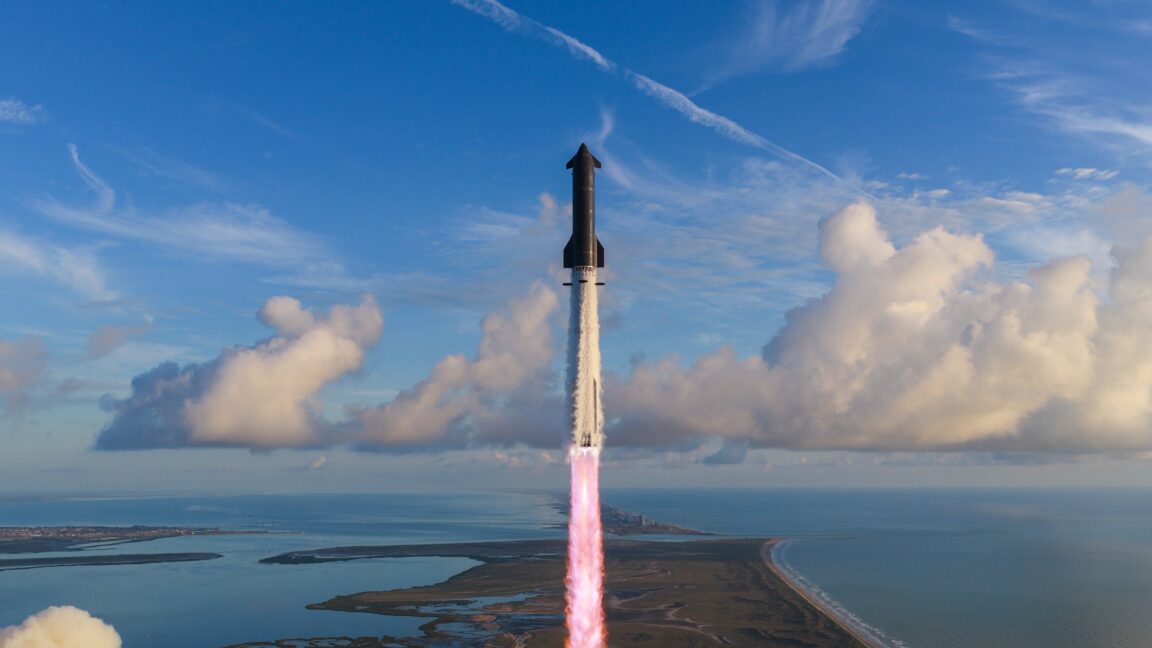
SpaceX'in Starship'i yörüngeye çıktı ve bir sonraki nesil Starlink'leri devreye aldı

SpaceX'in Starship'i yörüngeye çıktı ve bir sonraki nesil Starlink'leri devreye aldı

29.09.2026 00:26 72
malware 65

Japonya'nın Keio'su ransomware saldırısını doğruladı; iş sistemleri sekteye uğradı

Keio Corporation, Japonya'daki bir özel demiryolu operatörü, hafta sonu meydana gelen ransomware saldırısı nedeniyle iş süreçlerinde kesinti yaşadığını açıkladı. Saldırı sonrası ağ güvenliği ve olay müdahalesi konuları gündeme geldi.

28.09.2026 23:56 BleepingComputer US
malware ransomware cybersecurity
1 ... 227 228 229 230 231 ... 1334
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.