Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 16008 kayıt listeleniyor.

16008
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security cryptocurrency cybercrime cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
Florida, OpenAI Geliştirmelerini Durdurmak İçin Hukuki Adımlar Atıyor
cyberwar/other 62

Florida, OpenAI Geliştirmelerini Durdurmak İçin Hukuki Adımlar Atıyor

Florida'nın OpenAI Frontier AI geliştirmesini durdurma amacıyla mahkemeye başvurması ve yapay zekanın topluma tehdit oluşturduğu iddiası, regülasyon ve güvenlik açısından kayda değer bir gelişme.

28.09.2026 23:49 Ars Technica US
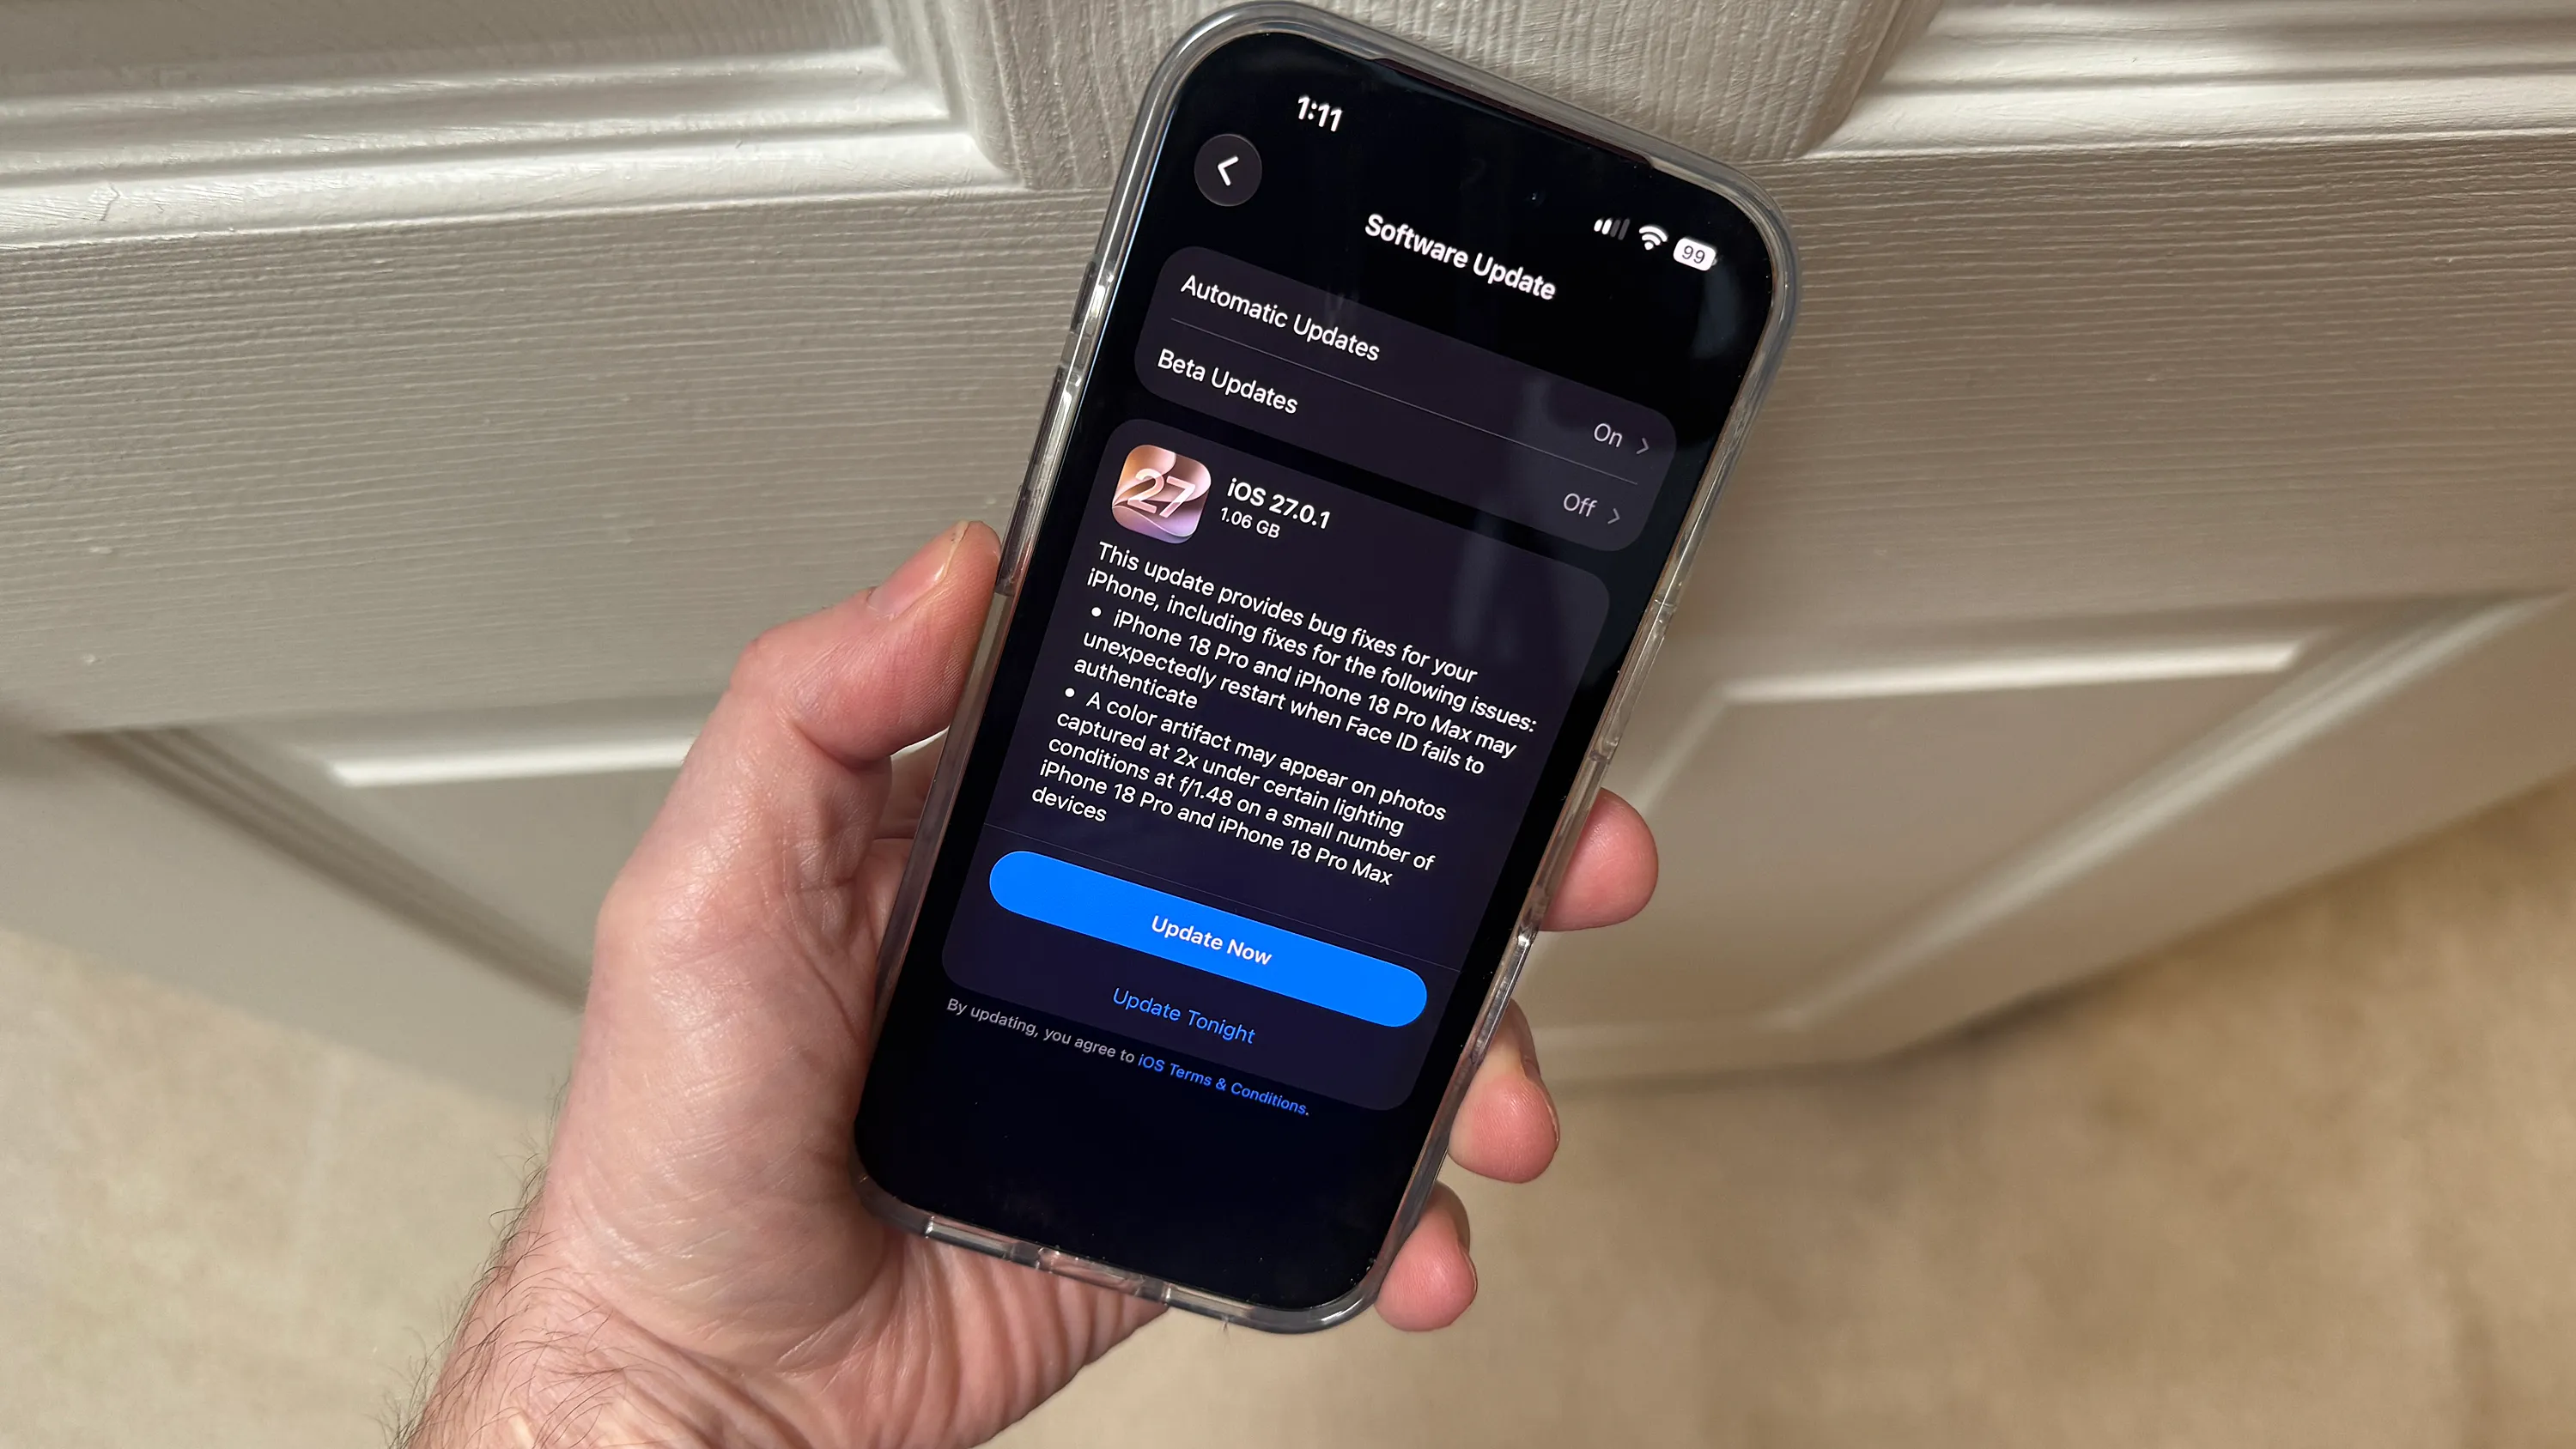
iOS 27.0.1 yayımlandı: Apple, iPhone 18 Pro yeniden başlatma ve donma sorunlarını düzeltti

iOS 27.0.1 yayımlandı: Apple, iPhone 18 Pro yeniden başlatma ve donma sorunlarını düzeltti

28.09.2026 23:39 65
malware 72

Times Car 6,6 milyon kullanıcı hesabını etkileyen veri ihlalini doğruladı

Times Car, yaklaşık 6.6 milyon kullanıcı hesabının bir siber saldırı nedeniyle etkilendiğini açıkladı. İhlalin kapsamı ve etkilediği veri türleri güvenlik dikkatini artırıyor.

28.09.2026 23:31 BleepingComputer US
data-breach malware cybersecurity
JadePuffer krimleri Azure kimliklerini ele geçirdi ve bunları bulut kaynaklarını yok etmek için kullandı

JadePuffer krimleri Azure kimliklerini ele geçirdi ve bunları bulut kaynaklarını yok etmek için kullandı

28.09.2026 23:30 72
malware 72

Yapay Zeka Hesapları, Infostealer’lar İçin Yeni Hedefler Oluyor

Infostealer saldırganları kurumsal AI hesaplarını hedefleyerek hassas verilere erişim sağlıyor; analizler, çok sayıda şirkette hesap ve anahtarların ifşa olduğunu gösteriyor.

28.09.2026 23:14 Security Affairs IT
malware infostealer cloud
hacking 65

Dutch police confirm arrest in ShinyHunters hacking investigation

ShinyHunters ile ilişkilendirilen bir operasyon kapsamında Amsterdamlı bir kişinin tutuklandığı doğrulandı; bu gelişme siber güvenlik alanında faaliyet gösteren bir hacker grubuna karşı yürütülen soruşturmayı vurguluyor.

28.09.2026 22:49 BleepingComputer US
cybersecurity hacking criminal_activity
vulnerability 72

Linux güvenlik uyarısı (AV26-970)

Linux Kernel için bir güvenlik açığı duyuruldu; ilgili sürümler için güncelleme yapılması tavsiye ediliyor. Güvenlik etkileri ve kaynak bağlantıları paylaşılmıştır.

28.09.2026 22:44 Canada Cyber Alerts CA
linux kernel security
Apple CoreGraphics Açığı Muhtemelen Hedefli Saldırılarda İstismar Edilebilir
vulnerability 78

Apple CoreGraphics Açığı Muhtemelen Hedefli Saldırılarda İstismar Edilebilir

Apple CoreGraphics zafiyeti CVE-2026-86950 için güvenlik yamaları yayınladı; hedefli saldırılarda istismar edilebileceği ve arka planda uzaktan kod yürütme riski doğurabilir.

28.09.2026 22:18 The Hacker News US
malware vulnerability coregraphics
Kalshi yeniden kaybetti: yargıçlar bahis piyasalalarının kumarbильara uyması gerektiğini söyledi
other 62

Kalshi yeniden kaybetti: yargıçlar bahis piyasalalarının kumarbильara uyması gerektiğini söyledi

ABD’de Kalshi’nin bahis platformunun yasal uyumuyla ilgili dava süreci, düzenleyici baskılar ve dijital piyasa operasyonları üzerinde kapanışa işaret ediyor; bu durum dijital güvenlik ve regülasyon ikilemini artırabilir.

28.09.2026 22:04 Ars Technica US
gambling-regulation digital-betting policy
vulnerability 78

Yanlış yapılandırılmış Supabase uygulamaları 16.000'den fazla veritabanında veri açığa çıkarıyor

Güvenlik araştırmacıları, 16.000'dan fazla misconfigure edilmiş Supabase veritabanının okunabilir tablolar içerdiğini ve kişisel veriler ile kimlik bilgilerini ifşa ettiğini tespit etti. Sorun, bulut veritabanı yapılandırma hatalarından kaynaklanıyor.

28.09.2026 21:50 BleepingComputer US
malware cloud-security data-breach
vulnerability 72

wolfSSL güvenlik duyurusu (AV26-969)

wolfSSL güvenlik açığı uyarısı ve güncelleme çağrısı; 5.9.4 sürümüne kadar etkilenebilir, güncelleme gerektiği vurgulanıyor.

28.09.2026 21:35 Canada Cyber Alerts CA
security-advisory software-vulnerability wolfSSL
Saldırganlar, NeedyMantis ile Ele Geçirilen Ağlarda Uzun Süreli Erişimi Sürdürüyor
malware 68

Saldırganlar, NeedyMantis ile Ele Geçirilen Ağlarda Uzun Süreli Erişimi Sürdürüyor

Microsoft'ın teknik analizine göre, NeedyMantis adlı kötü amaçlı yazılım ailesi, daha önce sızılan ağlarda uzun vadeli erişim sağlamak için kullanılmış. Saldırılar özellikle telekomünikasyon şirketleri, üniversiteler, tıbbi kar amacı gütmeyen kuruluşlar, uluslararası kuruluşlar ve devlet müteahhitleri gibi hedeflere yönelmiş.

28.09.2026 21:35 The Hacker News US
malware persistentAccess needyMantis
1 ... 228 229 230 231 232 ... 1334
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.