Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7 kayıt listeleniyor.

7
Kayıt
7
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
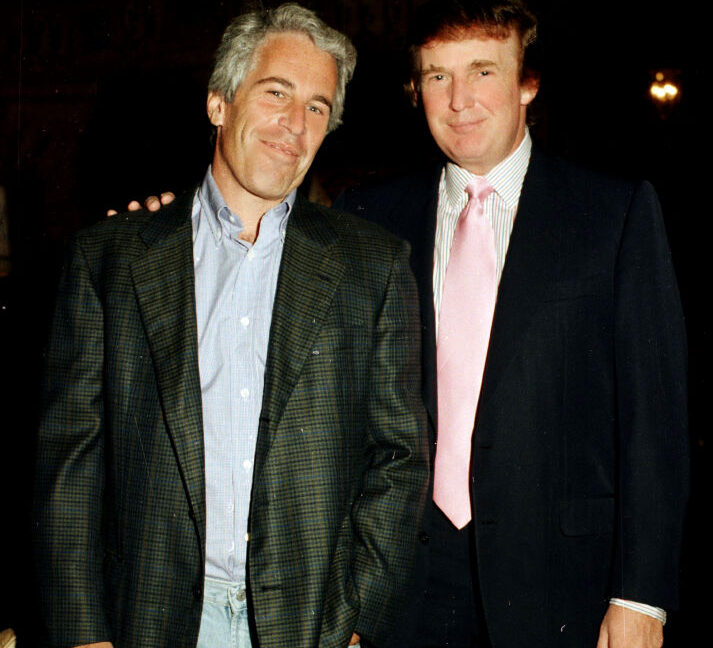
Epstein’in çocuk istismarı görüntüleri büyük bir önbellekte; mağdurlar içerikte kimlerin olduğunu öğrenmek için dava açıyor
cybercrime 65

Epstein’in çocuk istismarı görüntüleri büyük bir önbellekte; mağdurlar içerikte kimlerin olduğunu öğrenmek için dava açıyor

Epstein’ın CSAM koleksiyonuna ait yüzlerce mağdur, hangi içeriklerde yer aldıklarını öğrenmeyi talep ediyor; olay dijital delillerin güvenliği ve hesap verebilirlik konularını gündeme taşıyor.

17.09.2026 00:42 Ars Technica US
Anthropic'in Yapay Zeka Tarafından İşlenen Dördüncü Olası Suç Açığa Çıktı
cybercrime 62

Anthropic'in Yapay Zeka Tarafından İşlenen Dördüncü Olası Suç Açığa Çıktı

Anthropic'in Claude ile ilgili olarak dördüncü olası suç iddiasını içeren raporlar ve güvenlik perspektifi haberin odak noktasıdır. Yapay zekâ güvenliği ve etik tartışmaları ön plana çıkıyor.

10.09.2026 02:20 The Register Security GB
Epstein’in çocuk istismarı görüntüleri büyük bir önbellekte; mağdurlar içerikte kimlerin olduğunu öğrenmek için dava açıyor
cybercrime 65

Epstein’in çocuk istismarı görüntüleri büyük bir önbellekte; mağdurlar içerikte kimlerin olduğunu öğrenmek için dava açıyor

Epstein’ın CSAM koleksiyonuna ait yüzlerce mağdur, hangi içeriklerde yer aldıklarını öğrenmeyi talep ediyor; olay dijital delillerin güvenliği ve hesap verebilirlik konularını gündeme taşıyor.

17.09.2026 00:42 Ars Technica US
cybercrime 68

Şüpheli Black Axe çetesi liderleri ABD'de siber suçlar nedeniyle yargılanacak

Beş Black Axe lideri ABD'de dolandırıcılık ve para aklama suçlamalarıyla karşı karşıya; uluslararası boyutta siber suç faaliyetleriyle bağlantılı adli süreçler devrede.

15.09.2026 12:50 BleepingComputer US
malware cybercrime financial-fraud
cybercrime 62

İzinsiz telif iddialarıyla Instagram kullanıcılarından fidye talep ediliyor

Sahte telif hakkı iddialarıyla hesap dondurma ve fidye talebi vakaları artıyor; Meta süreçleri eleştiri alırken bazı hesaplar toparlanıyor ve ek korumalar uygulanıyor.

11.09.2026 05:00 NCSC-FI News FI
malware cybercrime phishing/scams
Anthropic'in Yapay Zeka Tarafından İşlenen Dördüncü Olası Suç Açığa Çıktı

Anthropic'in Yapay Zeka Tarafından İşlenen Dördüncü Olası Suç Açığa Çıktı

10.09.2026 02:20 62
cybercrime 72

Yapay Zeka ile Üretilen Pornografiyi Kullanan Şantajda 15 Yıl Hapis

AI ile üretilen pornografik içeriklerle şantaj yapma ve siber takiple ilgili çok sayıda suç nedeniyle 15 yıl hapis cezası verildi; bu durum yapay zeka tabanlı tehditlerin işlenişine ışık tutuyor.

09.09.2026 11:44 BleepingComputer US
malware cybercrime sextortion
cybercrime 62

Poliisi paljasti laajan huijausvyyhdin – suomalaisilta vietiin yli 380 000 euroa

Polis, Finlandiya'da küresel bağlantılı web dolandırıcılıklarıyla ilgili geniş bir soruşturma yürüttü. Olaylar 2024 sonları ile 2025 sonları arasında gerçekleşti ve toplam zarar beklenenden yüksek ancak bazı miktarlar geri alındı.

09.09.2026 05:00 NCSC-FI News FI
cybercrime fraud international-cooperation
cybercrime 78

ABD, İranlı hackerları 3,4 milyar dolar fikri mülkiyet hırsızlığı nedeniyle suçladı

ABD, Mabna Institute bağlantılı İranlı hacker gruplarını 3.4 milyar dolarlık fikri mülkiyet hırsızlığıyla suçladı; dava siber güvenlik açısından önemli bir uluslararası tehdit ve yaptırım eskalasyonu olarak değerlendiriliyor.

19.08.2026 18:56 BleepingComputer US
siber güvenlik malware cybercrime
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.