Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15989 kayıt listeleniyor.

15989
Kayıt
12
Bu sayfa
1126
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cryptocurrency cybercrime network-security cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
cybercrime/malware/other 78

Empire Market'in Kurucu Ortaklarından Raheim Hamilton'a 430 Milyon Dolar Değerinde Suç Pazarını Yönettiği İçin Hapis Cezası

Empire Market co-creator'ının ağır ceza almasıyla, dark web pazarlarının nasıl organize suç işlerinde yüksek ölçekli gelir elde ettiğini ve siber suçlar için kullanılan araçların genel manzarasını gösteren bir vaka özetidir.

10.10.2026 10:22 Security Affairs IT
dark web cybercrime marketplaces
vulnerability 85

Pwn2Own Ireland 2026: Hackers Earn $1,262,000 for 98 Zero-Days

Pwn2Own Ireland 2026, 98 sıfır gün açığıyla 1,262,000 dolar ödül dağıttı. Katılımcılar çeşitli cihaz ve hizmetlerde uzaktan kod çalıştırma ve zafiyet istismarları gösterdi.

10.10.2026 05:00 NCSC-FI News FI
siber güvenlik zeroday pwn2own
malware 72

FBI, ShinyHunters veri ihlaliyle ilgili bir tutuklamayı daha duyurdu

ShinyHunters ile ilgili yeni bir tutuklama açıklandı; FBI, gruplarına yönelik operasyonlar kapsamında altyapılarını zayıflatmaya devam ediyor ve Telegram üzerinden iletişim sürdürmeye çalışıyorlar.

10.10.2026 05:00 NCSC-FI News FI
cybercrime data_breach law_enforcement
malware 72

Almanlar, iade sonrasında Qilin ransomware üyesinin baş şüphelisini tutukladı

Alman makamları, Qilin ransomware grubunun önde gelen bir üyesinin iade sonrası tutuklandığını doğruladı. Şüpheli, Japonya'da turist olarak bulunduğu sırada yakalandı. Grup, ABD'deki ATF ve VPN sıfır gün/0-day açıklarıyla ilişkilendirilmiş ve yüzlerce kurbanı data leak sitesinde listelerken dikkat çekti.

10.10.2026 05:00 NCSC-FI News FI
ransomware extradition Qilin
vulnerability 78

Max severity SonicWall SMA1000 flaw now exploited in attacks

SMA1000 serisinde CVE-2026-102255 üzerinde yapılan exploitler tespit edildi; açık, WorkPlace Extraweb üzerinden CouchDB iç hizmetlerine yönelik isteklerle yetkisiz erişim ve işlem yapma potansiyeli sunuyor.

10.10.2026 05:00 NCSC-FI News FI
siber güvenlik malware vulnerability
cyberwar 72

OpenAI, ChatGPT kullanan Rus ve İran etki operasyonlarını bozdu

OpenAI, Rus ve İran operasyonlarının ChatGPT kullanarak propaganda amaçlı dezenformasyon yürüttüğünü belirtti; sahte bir araştırma kuruluşu üzerinden Latin Amerika'da etki operasyonları tespit edildi.

10.10.2026 05:00 NCSC-FI News FI
malware cyber-operations influence-ops
cyberwar 72

Kuzey Avrupa Kamu Medya Şirketleri Güvenlik ve Hazırlığı Güçlendirmek İçin Güçlerini Birleştiriyor

Kuzey Avrupa medya grupları güvenlik ve dayanıklılığı güçlendirmek için ortak çalışmayı artırıyor; kriz anlarında alternatif bilgi erişimini güvence altına almak hedefiyle Reykjavik Anlaşması yürürlüğe konuldu.

10.10.2026 05:00 NCSC-FI News FI
cybersecurity information_security disinformation
malware 72

Suomalaisillakin verkkosivuilla vaaniva ansa räjähti käsistä – kaappaa tietokoneen, näin suojaudut

ClickFix siber saldırısı Finlandiya'da yaygınlaşırken, saldırılarla ilişkili kötü amaçlı yazılımlar çoğu vakada tespit edildi ve saldırı sayıları önemli ölçüde arttı.

10.10.2026 05:00 NCSC-FI News FI
malware cybersecurity finland
malware 68

Finlandiya Otellerine Yönelik Veri İhlali ve Dolandırıcılık Uyarıları

Bir siber ihlal, Finlandiyalı otellerin müşteri verilerini içeren Vitec Hotellinx rezervasyon sistemine yöneldi. Sızan veriler arasında isimler, iletişim bilgiler ve rezervasyon tarihleri bulunuyor; ödeme bilgileri etkilenmemiş. Hoteller bilgilendirilmiş ve potansiyel phishing uyarıları yapılmış durumda.

10.10.2026 05:00 NCSC-FI News FI
bilgi-ihlali veri-sızıntısı hoteller
malware 65

FBI Arrests Founder of Ransomware Negotiation Firm

FBI, ShinyHunters bağlantılı fidye yazılımı olaylarına ilişkin bir kurucuya ilişkin tutuklama gerçekleştirdi; olay, siber güvenlik ve fidye yazılımı tartışmalarını yeniden gündeme taşıdı.

10.10.2026 03:17 Krebs on Security US
ransomware negotiation FBI
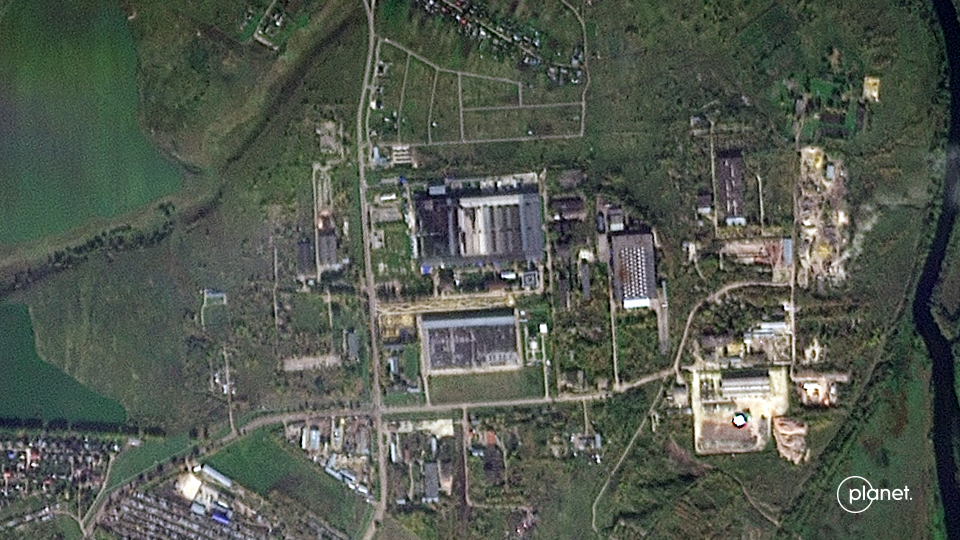
Ukrayna’nın Dronları, Rusya’nın Google’a Ait AI Veri Merkezini Devre Dışı Bıraktı
cyberwar 62

Ukrayna’nın Dronları, Rusya’nın Google’a Ait AI Veri Merkezini Devre Dışı Bıraktı

Ukrayna dronelerinin, Rusya'nın Google'a ait olduğu iddia edilen bir AI veri merkezine yönelik hasar verdiği belirtiliyor; veri merkezindeki süper bilgisayarlar Yandex AI eğitiminde kullanılıyor.

10.10.2026 01:04 Ars Technica US
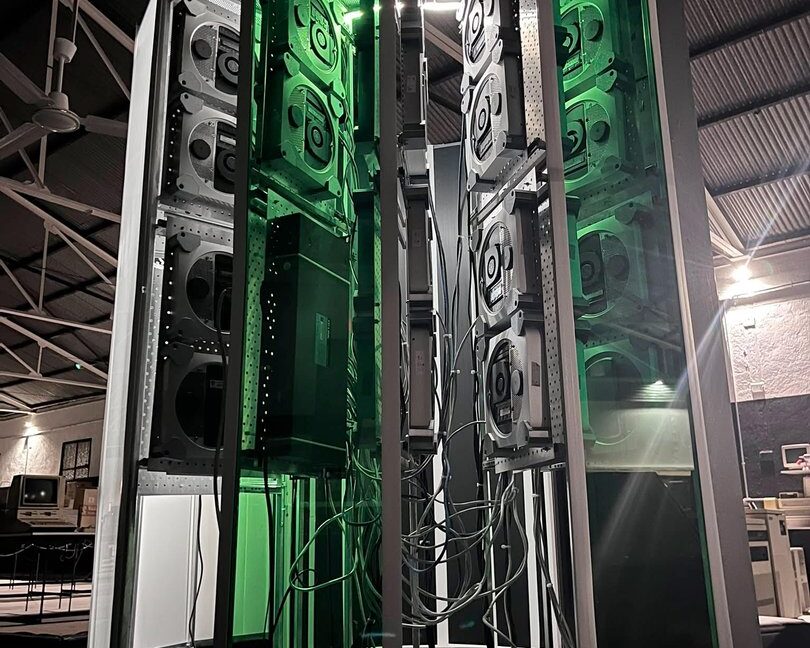
Mac Minis ile Cray-1 Süperbilgisayar Replikası

Mac Minis ile Cray-1 Süperbilgisayar Replikası

10.10.2026 00:51 42
1 ... 159 160 161 162 163 ... 1333
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.