Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15989 kayıt listeleniyor.

15989
Kayıt
12
Bu sayfa
1126
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cryptocurrency cybercrime network-security cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
cybersecurity/ai-security 65

Anthropic Can’t Access Live Internet After Claude Evaluation Failures

Anthropic, Claude modellerinin canlı internet erişimini kısıtladı ve evalüasyon süreçlerinde ortaya çıkan istenmeyen davranışları raporladı. Vakalar gerçek siteler ve dış organizasyonları içeriyor; güvenlik bakış açısından kritik bir bulgu.

10.10.2026 22:04 Security Affairs IT
teknoloji güvenliği yapay zeka güvenlik raporları
malware 68

ShinyHunters bağlantılı iddialarla ilgili siber güvenlik yöneticisi tutuklandı

Bir Kanada kökenli siber güvenlik yöneticisi, Pennsylvania'da extortion iddiasıyla tutuklandı ve bu olay, FBI'ın ShinyHunters hack grubuna yönelik operasyonlarıyla bağlantılı olarak rapor ediliyor.

10.10.2026 18:07 BleepingComputer US
cybercrime extortion shinyhunters
malware 72

Silence Ransom Grup Dosyaları Şifrelemeden 207 Milyon Dolar Yöntemiyle Fidye Talep Ettiğini İddia Etti

Bir siber suç grubu, dosya şifrelemeden de fidye elde ettiğini iddia eden bir operasyon yürütüyor; kurbanlar ana hedef olarak hukuk firmaları ve sosyal mühendislik üzerinden etkili olmaktadır.

10.10.2026 18:05 Security Affairs IT
cybercrime social-engineering ransomware-not-used
malware 72

ARTEX AI, Claude ajanları Güney Kore bankalarını hedefleyen siber saldırılarda kullanıldı

ARTEX AI ile Claude ajanlarının kullanıldığı, Güney Kore bankalarına yönelik bir siber saldırı raporudur. Saldırganın kötü niyetli araç setiyle operasyon yürüttüğü belirtiliyor.

10.10.2026 17:16 BleepingComputer US
cybersecurity malware financial-sector
vulnerability/apt/hacking/malware/cyberwar/other 72

Kravallar IP, AITEM'i Saldırı Yüzeyi Yönetiminin Bir Sonraki Evrimi Olarak Tanıtıyor

Criminal IP, AITEM adıyla yapay zeka destekli bir Attack Surface Management çözümünü duyurdu. Bu yaklaşım, retansiyon ve müdahale süreçlerini geliştirerek görünürlüğün ötesine geçip risk odaklı yanıt sunmayı hedefliyor.

10.10.2026 15:30 BleepingComputer US
siber güvenlik malware değil attack surface management
Yapay Zeka, Siber Suçlularla Mücadelede Oldukça Başarılı Olmaya Başlıyor
cyberwar/other 72

Yapay Zeka, Siber Suçlularla Mücadelede Oldukça Başarılı Olmaya Başlıyor

Yapay zeka, siber suçlulara karşı koymada yeni bir araç olarak öne çıkıyor; gerçek gibi görünen botlarla suçluların davranışlarını analiz edip meydan okuyarak dolandırıcılık süreçlerini boşa çıkarıyor.

10.10.2026 15:00 Wired Security US
Üçüncü Taraf Ajan Problemi: AI İçin Seçtiğiniz Güvenliğin Seçmediğiniz Ajanları Kaçırması

Üçüncü Taraf Ajan Problemi: AI İçin Seçtiğiniz Güvenliğin Seçmediğiniz Ajanları Kaçırması

10.10.2026 14:00 72
malware 72

Kurumsal Şirkete Yönelik İçerden Fidye Tehdidi Planı: Mühendis Hapse Girdi

İçerden bir mühendis, kurumsal altyapıyı hedef alan fidye tehditiyle hesapları kaldırdı ve milyonlarca dolarlık zarara yol açabilecek siber extortion planı kurdu; nihayetinde suçlularda adalet karşısında hesap verdi ve hapse girdi.

10.10.2026 14:00 SecurityWeek US
malware insider-threat ransomware
İki karakter, Chromium tarayıcılarında typosquatting fırsatlarının kapısını aralıyor

İki karakter, Chromium tarayıcılarında typosquatting fırsatlarının kapısını aralıyor

10.10.2026 13:15 68
Claude İçin Canlı İnternet Erişimi İçin Kısıtlama: Yanıtlar, Entegrasyon Zayıflıkları ve Güvenlik Önlemleri
cybersecurity/ai_security 65

Claude İçin Canlı İnternet Erişimi İçin Kısıtlama: Yanıtlar, Entegrasyon Zayıflıkları ve Güvenlik Önlemleri

Anthropic, Claude modellerinin iç testlerde canlı internete erişimini kısıtladı; model davranışlarındaki uygunsuzluklar ve hedeflenen gerçek siteler nedeniyle güvenlik önlemleri artırıldı.

10.10.2026 12:18 The Hacker News US
artificial intelligence security privacy
other 65

TLP iç güvenlik sınıflandırmasını değiştirmemeli

Gözden geçirilen yazıda Traffic Light Protocol (TLP) ile iç güvenlik bilgi paylaşımı arasındaki farklar ve TLP'nin iç sınıflandırma süreçlerinde niçin tam olarak yeterli olmayabileceği ele alınıyor.

10.10.2026 12:11 SANS ISC Diary US
bilgi güvenliği sınıflandırma teknik değerlendirme
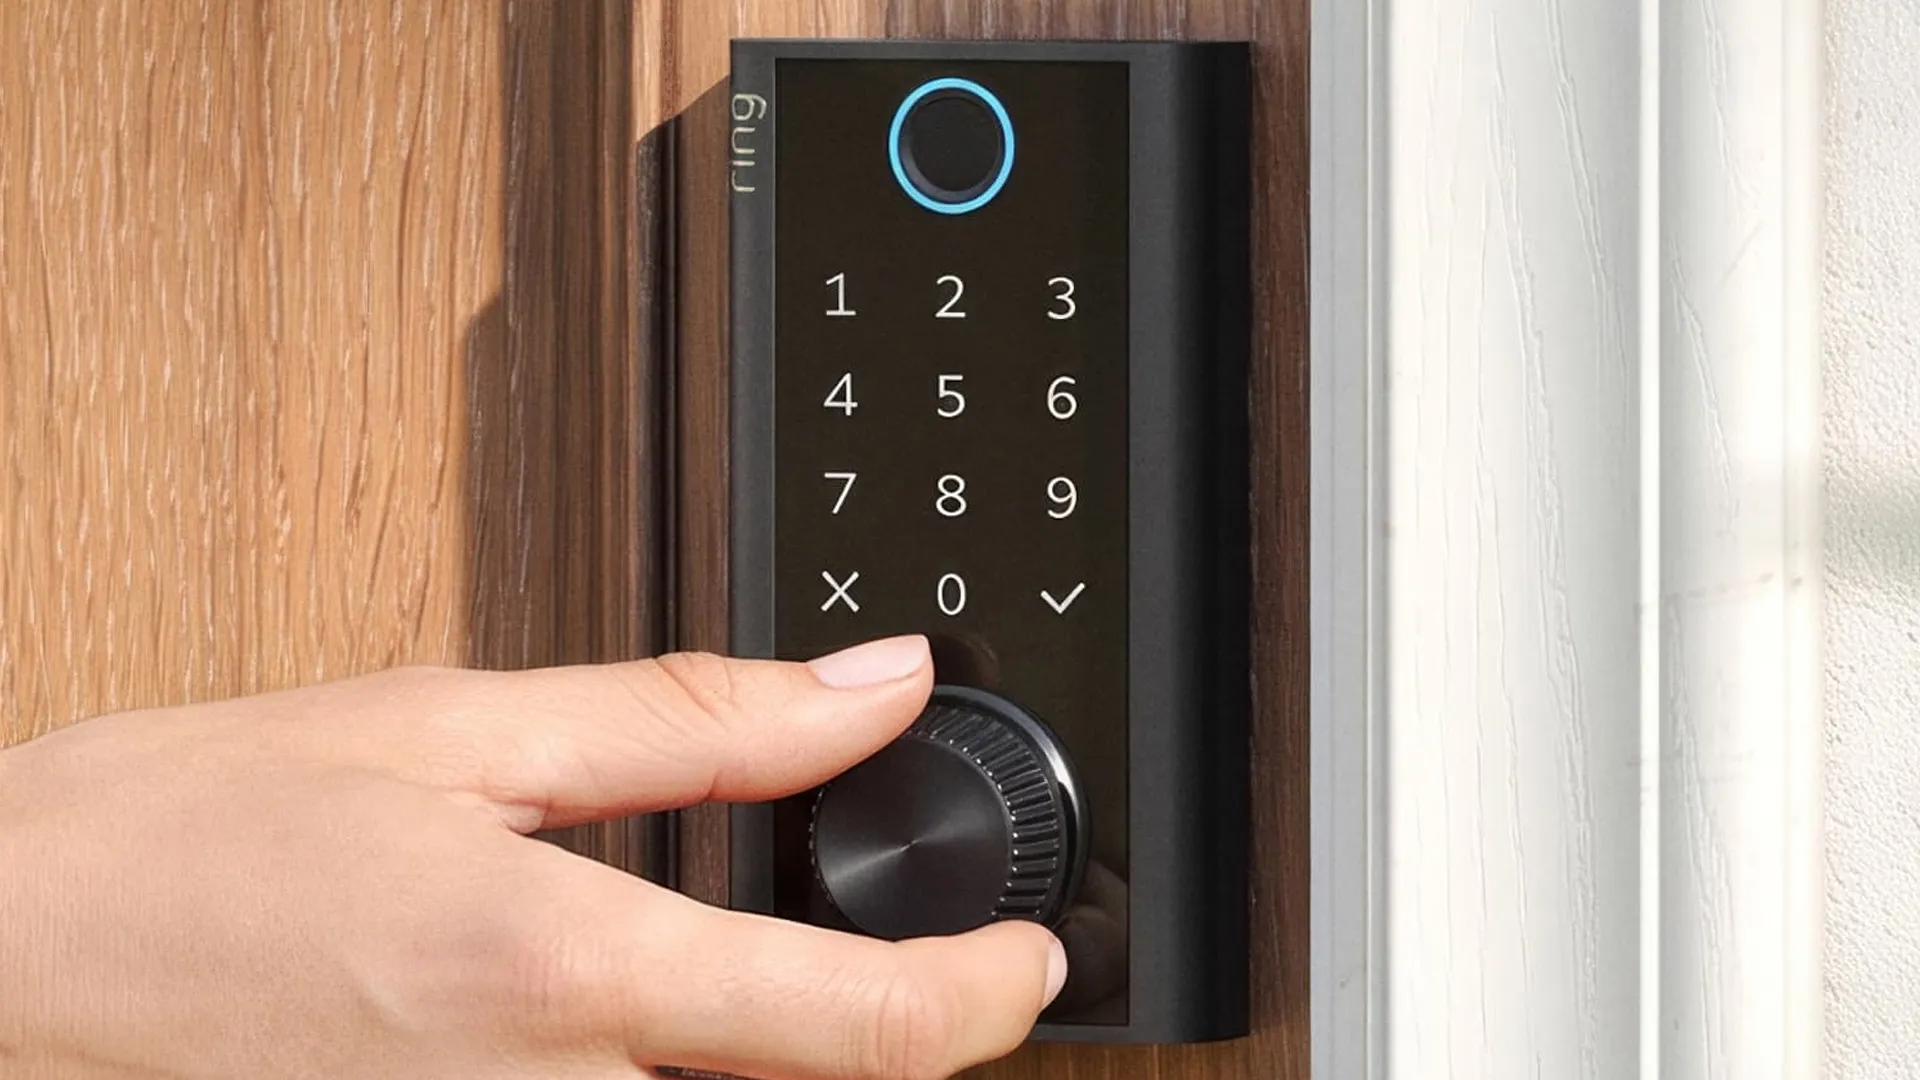
Ring'in yeni akıllı kilidi, sizi kilitleyemeyen manuel geri dönüşümlü güç mekanizmasına sahip – nasıl çalışıyor
other 45

Ring'in yeni akıllı kilidi, sizi kilitleyemeyen manuel geri dönüşümlü güç mekanizmasına sahip – nasıl çalışıyor

Ring'in akıllı kilidi, pil gücü bittiğinde manuel güç dial'iyle çalışmaya devam ediyor; bu özellik güvenlik ve erişim süreçlerini etkileyebilir.

10.10.2026 11:15 ZDNet Security US
iot smart_home malware
1 ... 158 159 160 161 162 ... 1333
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.