Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 12734 kayıt listeleniyor.

12734
Kayıt
12
Bu sayfa
1082
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing CVE security
Öne çıkan haberler
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı
vulnerability 92

Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı

Issabel Framework'teki kritik CVE-2026-89026 zafiyeti, kimliksiz uzaktan komut çalıştırmayı mümkün kılıyor ve aktif olarak istismar ediliyor; CVSS yüksek oy with önemli güvenlik riski.

16.09.2026 18:50 The Hacker News US
WSO2 API Manager JWT Yoksay Edilebilirliğiyle İlgili Aktif İstismar Girişimleri ve Sahte Yönetici Tokenleri
vulnerability 92

WSO2 API Manager JWT Yoksay Edilebilirliğiyle İlgili Aktif İstismar Girişimleri ve Sahte Yönetici Tokenleri

WSO2 API Manager'da JWT imza doğrulamasındaki hata nedeniyle hesap ele geçirme riski mevcut; CVE-2026-5430 olarak kaydedilen bu açık aktif olarak istismar ediliyor.

16.09.2026 08:18 The Hacker News US
Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün
vulnerability 92

Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün

The Hacker News tarafından bildirilen CVE-2026-76461 kodlu kritik güvenlik açığı, Cisco AsyncOS tabanlı Secure Email Gateway üzerinde kötü amaçlı istismarları tetikler ve uzaktan komut yürütmeye yol açabilir.

15.09.2026 09:11 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor
vulnerability 85

Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor

macOS üzerinde çalışan Docker Sandbox’larda bulunan kritik güvenlik açığı, zararlı kodun ev sahibi dosya sistemine erişmesini mümkün kılıyor ve CVE-2026-77179 olarak kaydedildi.

17.09.2026 18:37 The Hacker News US
other 85

Conduent İhlali Volvo Grubu'nu Vurdu: Neredeyse 17,000 Çalışanın Verisi Açığa Çıktı

Conduent veri ihlali, Volvo Group'un 17,000 çalışanının verilerinin ifşa edilmesine neden oldu. Toplamda 25 milyon bireyin etkilendiği tahmin ediliyor.

11.02.2026 16:41 SecurityWeek -
veri ihlali siber güvenlik Volvo Group
vulnerability 85

Zast.AI, Yapay Zeka Destekli Kod Güvenliği İçin 6 Milyon Dolar Topladı

Zast.AI, yapay zeka tabanlı yazılım güvenliği çözümleri geliştirmek için 6 milyon dolarlık yatırım aldı. Şirket, yazılım açıklarını tespit etmek ve raporlamadan önce doğrulamak için AI teknolojisini kullanıyor.

11.02.2026 16:29 SecurityWeek -
yazılım güvenliği yapay zeka siber güvenlik
other 75

Kötü Amaçlı Yazılım Ekosisteminde WSL

WSL, Microsoft Windows ekosisteminde kullanıcıların gerçek bir Linux ortamını çalıştırmalarına olanak tanır. WSL2, daha iyi uyumluluk ve performans için hafif sanallaştırılmış bir Linux çekirdeği ile çalışır.

11.02.2026 16:28 SANS ISC Diary -
WSL Windows Linux
60'tan Fazla Yazılım Satıcısı, OS, Bulut ve Ağ Platformları Üzerinde Güvenlik Yamaları Yayınladı
vulnerability 85

60'tan Fazla Yazılım Satıcısı, OS, Bulut ve Ağ Platformları Üzerinde Güvenlik Yamaları Yayınladı

60'tan fazla yazılım satıcısı, ürün ve hizmetlerini etkileyen güvenlik açıkları için yamalar yayınladı. Microsoft, Windows bileşenlerinde bulunan ve güvenlik özelliklerini aşmak için kullanılabilecek altı sıfır gün açığı da dahil olmak üzere 59 hatayı düzeltti.

11.02.2026 16:28 The Hacker News -
vulnerability 85

Adobe güvenlik uyarısı (AV26-115)

Adobe, After Effects, Audition, InDesign ve diğer ürünlerinde güvenlik açıkları tespit etti. Kullanıcıların güncellemeleri yapmaları gerektiği vurgulanıyor.

11.02.2026 16:16 Canada Cyber Alerts -
güvenlik Adobe yazılım güncellemesi
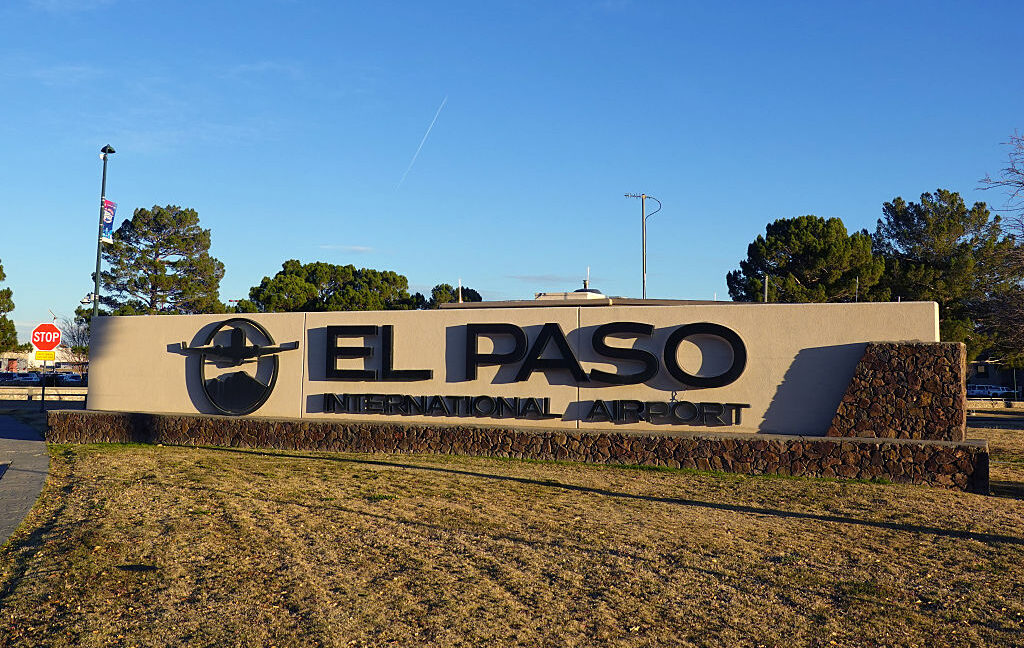
FBI, El Paso çevresindeki hava sahasını 'kartel' dronları nedeniyle kapattı

FBI, El Paso çevresindeki hava sahasını 'kartel' dronları nedeniyle kapattı

11.02.2026 16:16 75
other 75

GitGuardian, İnsan Dışı Kimlikler Krizini ve Yapay Zeka Ajanı Güvenlik Açığını Ele Almak İçin 50 Milyon Dolar Yatırım Aldı

GitGuardian, yapay zeka ajanlarının güvenliği için 50 milyon dolarlık bir Seri C yatırım aldı. Bu finansman, insan dışı kimliklerin güvenliği sorununu ele almayı amaçlıyor.

11.02.2026 16:05 HackRead -
yapay zeka güvenlik yatırım
other 75

Maaş korsanları, çalışanların kimliklerini çalmak ve maaşları yönlendirmek için yardım masalarını kandırıyor

Dolandırıcılar, iş süreçlerini istismar ederek çalışanların kimliklerini çalmaya ve maaşlarını yönlendirmeye çalışıyor. Bu tür saldırılar, sosyal mühendislik teknikleri kullanılarak gerçekleştiriliyor.

11.02.2026 16:00 The Register Security -
sosyal mühendislik kimlik hırsızlığı dolandırıcılık
other 75

Microsoft, Windows Güvenli Önyükleme Sertifikalarını Haziran 2026'da Yenileyecek

Microsoft, 2026 yılında Windows Secure Boot sertifikalarını yenileyeceğini açıkladı. Bu değişiklik, mevcut sertifikaların süresinin dolması nedeniyle gereklidir.

11.02.2026 16:00 SecurityWeek -
Windows Güvenlik Sertifika
vulnerability 85

GitLab güvenlik duyurusu (AV26-114)

GitLab, 10 Şubat 2026 tarihinde, 18.8.4, 18.7.4 ve 18.6.6 sürümlerinden önceki sürümler için güvenlik açıklarını ele alan bir güvenlik duyurusu yayınladı. Kullanıcıların güncellemeleri yapmaları teşvik ediliyor.

11.02.2026 15:59 Canada Cyber Alerts -
güvenlik GitLab açıklar
vulnerability 85

Şubat 2026 Yamanma Salısı, altı aktif olarak istismar edilen sıfır gün içeriyor

Microsoft, Şubat 2026 Patch Tuesday etkinliği kapsamında 59 güvenlik açığını düzeltmiştir. Bunlar arasında, aktif saldırılara maruz kalan altı sıfır gün açığı bulunmaktadır.

11.02.2026 15:32 Malwarebytes Labs -
siber güvenlik güvenlik açığı Microsoft
other 75

Hacker Sohbetleri: Profesyonel Hacker Douglas Day

Douglas Day, profesyonel bir hacker olarak kariyerini seçmiş ve bu alandaki deneyimlerini paylaşmıştır. Hackerlık, siber güvenlik dünyasında önemli bir yer tutmaktadır.

11.02.2026 15:30 SecurityWeek -
hacker siber güvenlik profesyonel hacker
1 ... 970 971 972 973 974 ... 1062
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk