Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15981 kayıt listeleniyor.

15981
Kayıt
12
Bu sayfa
1127
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime cryptocurrency network-security cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
vulnerability 68

Salesforce'ta Yetkilendirme Farklılaştırma Testi

Bir güvenlik firması, Salesforce'ta farklı arabirimlerde (UI, API, GraphQL, Apex) kimlik durumunu sabit tutarak yetkilendirme açıklarını tespit etmek için Authorization Differential Testing metodunu ele alıyor.

26.10.2026 22:17 NetSPI US
cybersecurity cloud-security authorization
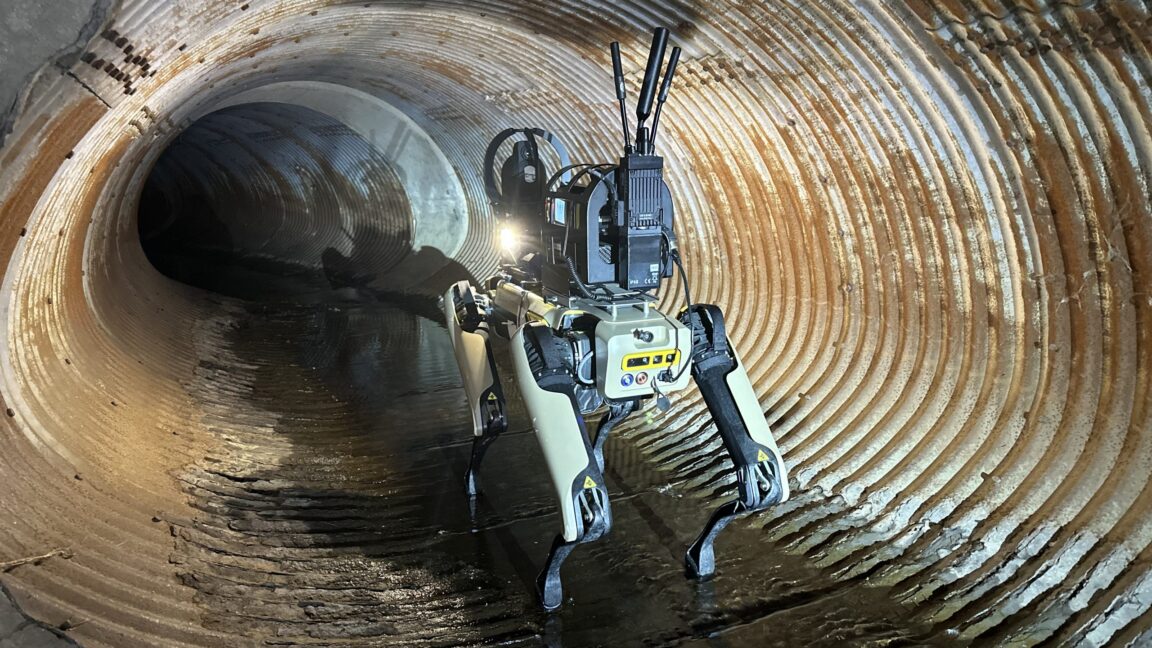
Boston Dynamics employees want to block sale of robot dogs to ICE
other 55

Boston Dynamics employees want to block sale of robot dogs to ICE

Boston Dynamics, ICE ile robot köpek satışını savunuyor; çalışanlar güvenlik ve etik endişeler nedeniyle satışa karşı çıktı.

26.10.2026 21:50 Ars Technica US
Sızıcılar 953 Online Mağazayı Tarayıcı Tabanlı JavaScript ile Enfekte Etti, Çoğu Magento Üzerinde

Sızıcılar 953 Online Mağazayı Tarayıcı Tabanlı JavaScript ile Enfekte Etti, Çoğu Magento Üzerinde

26.10.2026 21:12 72
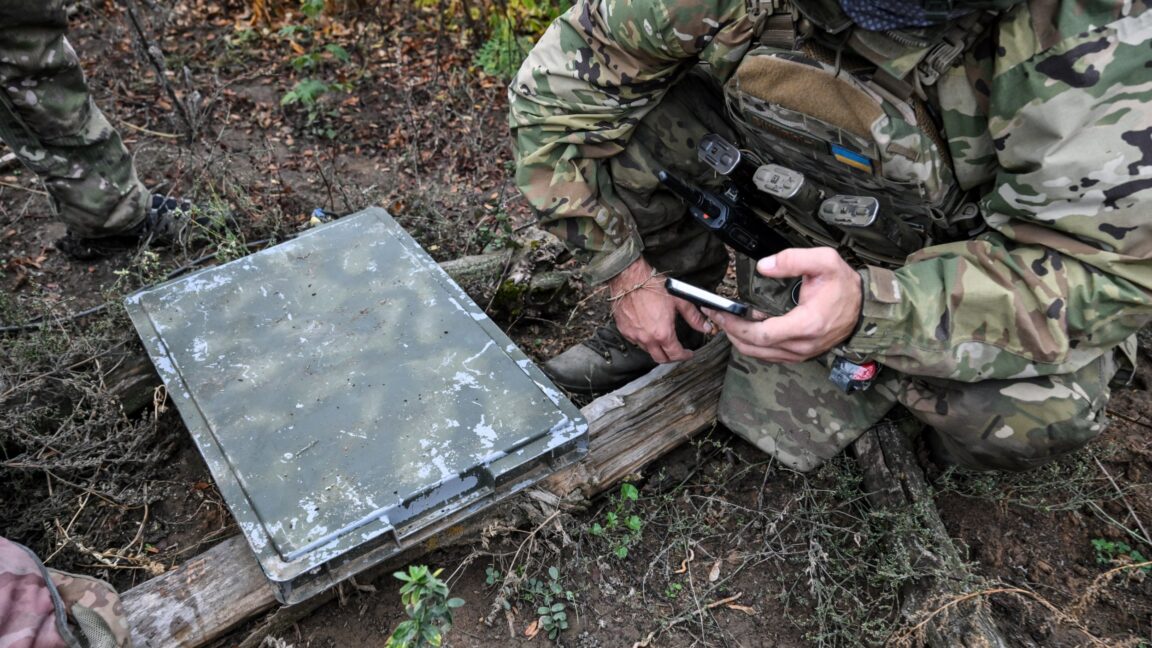
Musk, Ukrayna'yı Starlink şartlarını ihlal etmekle suçluyor; ölümcül drone saldırılarıyla ilişkilendiriliyor

Musk, Ukrayna'yı Starlink şartlarını ihlal etmekle suçluyor; ölümcül drone saldırılarıyla ilişkilendiriliyor

26.10.2026 21:09 58
Microsoft releases emergency .NET security fixes for Google Brotli bug
vulnerability 78

Microsoft releases emergency .NET security fixes for Google Brotli bug

Microsoft, Google Brotli hatasına karşı .NET için acil güvenlik yamaları yayımladı; bu güvenlik açığı, sıkıştırma bileşenlerinin kötüye kullanılmasına olanak tanıyabilir.

26.10.2026 20:58 The Register Security GB
security vulnerability malware
PHP, Brotli Kod Yürütme Hatasını Düzeltmek İçin Windows için İkinci Güncelleme Yayınladı
vulnerability 72

PHP, Brotli Kod Yürütme Hatasını Düzeltmek İçin Windows için İkinci Güncelleme Yayınladı

Windows için PHP 8.2-8.5 paketlerinde Brotli güvenlik açığı CVE-2026-111497 giderildi. Saldırganlar bellek bozulması yoluyla kötüye kullanım yapabilir; etkili olabilecek senaryo, cURL uzantısının HTTP yanıtlarını otomatik çözdürmesiyle tetiklenebilir.

26.10.2026 20:45 The Hacker News US
siber güvenlik malware vulnerability
Otoyol hırsızları, GPS'i taklit ederek data merkezi ekipmanlarında milyonlarca dolarlık hırs yapıyor
cyberwar/other 72

Otoyol hırsızları, GPS'i taklit ederek data merkezi ekipmanlarında milyonlarca dolarlık hırs yapıyor

GPS spoofing kullanılarak data center ekipmanlarının çalınması, lojistik ve siber güvenlik arasındaki kırılganlığı ortaya koyuyor; bu vaka kurumsal altyapı güvenliğinin güçlendirilmesi gerektiğini işaret ediyor.

26.10.2026 20:26 Ars Technica US
GPS spoofing data center threat intelligence
Tümleştirici mevcut durumda canlı: ajan-öncelikli platform nasıl çalışıyor
cybersecurity/other 58

Tümleştirici mevcut durumda canlı: ajan-öncelikli platform nasıl çalışıyor

Entire, ajan-merkezli bir kodlama platformu olarak yazılım geliştirme alanında yeni bir yaklaşım sunuyor ve mevcut GitHub benzeri ekosisteme alternatif olarak konumlanıyor.

26.10.2026 20:00 ZDNet Security US
software-development ai-assisted-code platforms
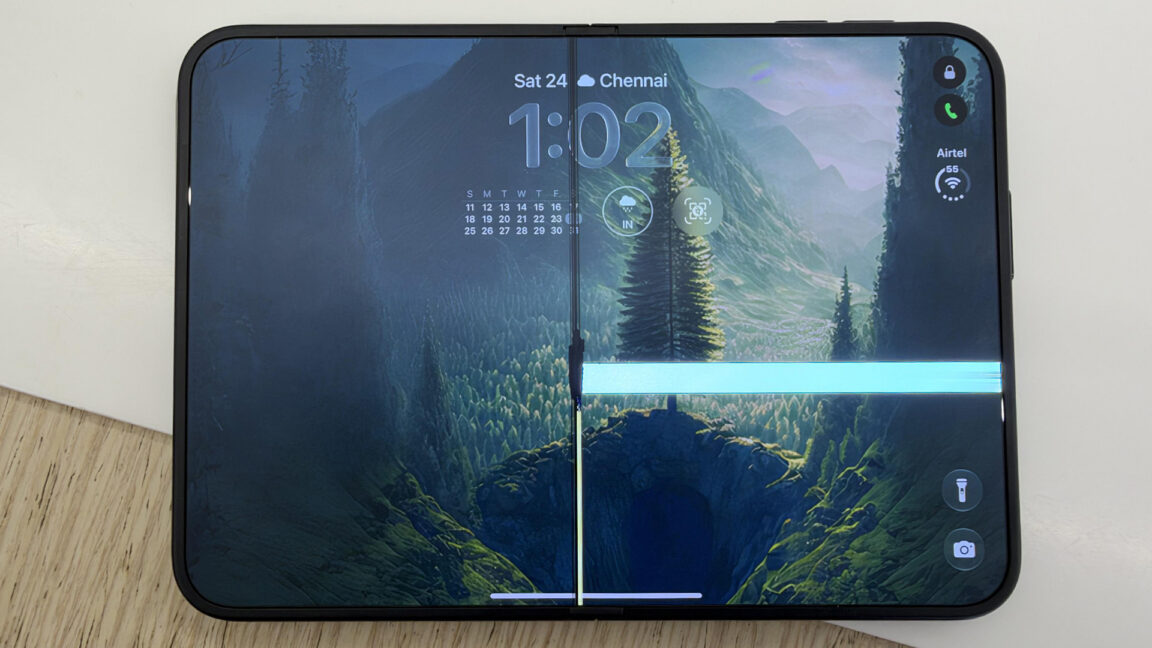
Bazı iPhone Duo ekranları zaten arızalanıyor
vulnerability 55

Bazı iPhone Duo ekranları zaten arızalanıyor

iPhone Duo ekranlarında menteşe tasarımının sorunlu olduğu ve bazı ekranlarda arızalara yol açtığı belirtiliyor; bu durum cihaz güvenilirliği ve kullanıcı deneyimi açısından dikkat gerektirir.

26.10.2026 19:51 Ars Technica US
hardware devices apple
Google Cloud Audit Logs Nasıl Dışa Aktarılır
cybersecurity/other 45

Google Cloud Audit Logs Nasıl Dışa Aktarılır

Bu haber, Google Cloud Audit Logs'ın nasıl dışa aktarılacağını ve JSON olarak kaydedileceğini adım adım gösteren teknik bir kılavuzdur. Admin Activity günlüklerinin sürekli aktif olduğu ve 400 gün saklandığı; Data Access günlüklerinin varsayılan olarak kapalı olduğu bilgisi içerir.

26.10.2026 19:35 SOC Prime US
bulut güvenliği audit log gcloud
vulnerability 82

Kritik 'HTTP2Shell' Brotli Açığı Acil Yamaları Tetikliyor

HTTP2Shell olarak adlandırılan kritik Brotli zafiyeti, Node.js içindeki Brotli C decoder'ı üzerinden bellek bozulması riskine yol açıyor ve acil yamaların uygulanması gerektiğini gösteriyor. Saldırı etkilediği ortamlarda hassas verilerin açığa çıkma potansiyeli mevcut.

26.10.2026 19:27 BleepingComputer US
malware vulnerability threat-intelligence
Okta Sistem Günlüklerini Dışa Aktarma
other 65

Okta Sistem Günlüklerini Dışa Aktarma

Okta System Log verilerinin JSON olarak dışa aktarılması için API kullanımı ve ilgili sorgulama adımları açıklanmıştır; güvenlik operasyon merkezlerinde olay incelemesi için yararlı bir yöntemdir.

26.10.2026 19:27 SOC Prime US
siber güvenlik log yönetimi Okta
1 ... 66 67 68 69 70 ... 1332
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.