Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15980 kayıt listeleniyor.

15980
Kayıt
12
Bu sayfa
1129
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency network-security cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
malware 48

Polisi uyarıyor – dolandırıcılar şimdi şirket yöneticilerini hedefliyor

Dolandırıcılar, şirket yöneticilerini itibarlayarak para transferi yaptırmaya çalışıyor; sahte olarak şirket içi yöneticileri taklit ediyorlar ve uluslararası iletişim kanalları üzerinden yönlendirme yapıyorlar.

29.10.2026 06:00 NCSC-FI News FI
sosyal_mühendislik kurumsal_bilgi_guvenligi dolandırıcılık
malware 72

UNM Health fidye yazılımı saldırısı hasta bakımı ve ameliyatları aksattı

UNM Health, kurumsal ağında ransomware benzeri bir siber saldırı bildirdi; bazı klinik hizmetler geçici olarak durduruldu ve ambulanslar yönlendirildi. Güncelleme ile hastaneler hizmetlerine kademeli olarak dönüyor.

29.10.2026 06:00 NCSC-FI News FI
malware ransomware healthcare
malware 78

Hackers hijack Convertr analytics script to steal payment card data

Convertr analitik skriptinin ele geçirilmesiyle ödeme kartı verilerinin çalınmasına yönelik kampanya tespit edildi. Hedeflenen platformlar Magento/OpenCart/WooCommerce olan online mağazalar ve bu tür entegrasyonlar üzerinden checkout süreçlerini etkileyen zararlı faaliyetler ortaya çıktı.

29.10.2026 06:00 NCSC-FI News FI
malware card skimming e-commerce
Kâr Amacı Gütmeyen Grup 40.000'den Fazla İç Güvenlik Çalışanın Verisini Sızdırdı
malware 72

Kâr Amacı Gütmeyen Grup 40.000'den Fazla İç Güvenlik Çalışanın Verisini Sızdırdı

Non-profit bir grup tarafından yapılan veri sızıntısı, DHS'deki 41.000’den fazla çalışan ve müteahhit hakkında bilgi içeriyor; bu durum güvenlik ve istihbarat operasyonlarının şeffaflığı ile güvenlik risklerini gündeme getiriyor.

29.10.2026 04:25 Guardian (Data & Computer Security) GB
vulnerability/apt/hacking/malware/cyberwar/other 72

Upwind raises $400M after walking away from Datadog acquisition offer

Upwind, Datadog teklifiyle ilgili kararını değiştirip bağımsız büyümeyi seçerek 3.8 milyar değerlemeyle Series C topladı; bulut güvenliği alanında yatırımcı ilgisi sürdü.

29.10.2026 02:15 TechCrunch Security US
cloud-security venture-capital startup
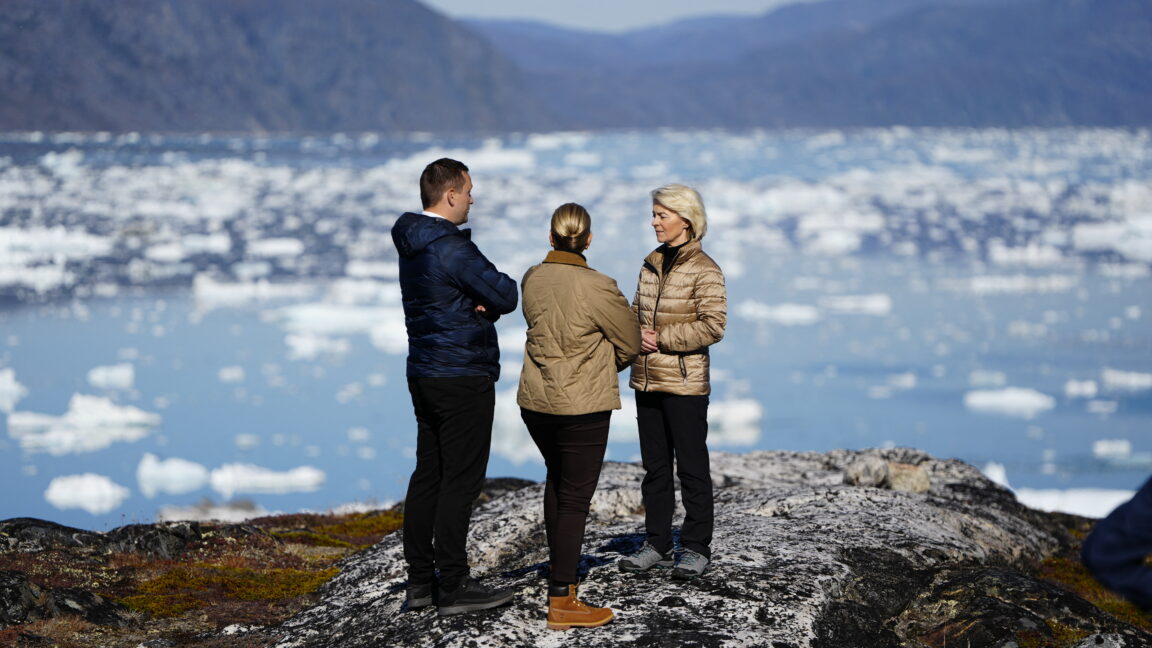
ABD ile bağlar zayıflarken, Avrupa Greenland'a ilk deniz altı kablo hattını planlıyor

ABD ile bağlar zayıflarken, Avrupa Greenland'a ilk deniz altı kablo hattını planlıyor

29.10.2026 01:35 62
RFK Jr. tek taraflı erişim izni verirken FDA'yı devre dışı bırakıyor

RFK Jr. tek taraflı erişim izni verirken FDA'yı devre dışı bırakıyor

29.10.2026 01:17 62
Inside KeyDrift: Analyzing historical UAT-11473 activity on Cisco SD-WAN
malware 82

Inside KeyDrift: Analyzing historical UAT-11473 activity on Cisco SD-WAN

Talos, UAT-11473 adlı gelişmiş bir APT'nin Cisco SD-WAN Catalyst Controller’larındaki kimlik doğrulama açığını istismar ederek yetkisiz erişim elde ettiğini ve KeyDrift adlı zararlı yazılımı konuşlandırdığını rapor etti.

29.10.2026 00:32 Cisco Talos Intelligence Group US
malware apt cisco
malware 72

Polis Virtualine bulletproof hizmetinin fidye yazılımı ile bağlantılı siber suçlarla ilişkilendirilmesini yakaladı

Yetkililer, fidye yazılımı ve diğer yasa dışı faaliyetleri kolaylaştıran bulletproof hosting hizmeti Virtualine'nin ana alan adını ele geçirdi. Olay, siber suç topluluklarına hizmet veren güvenlik tehditlerini vurguluyor.

28.10.2026 23:47 BleepingComputer US
siber güvenlik malware cybercrime
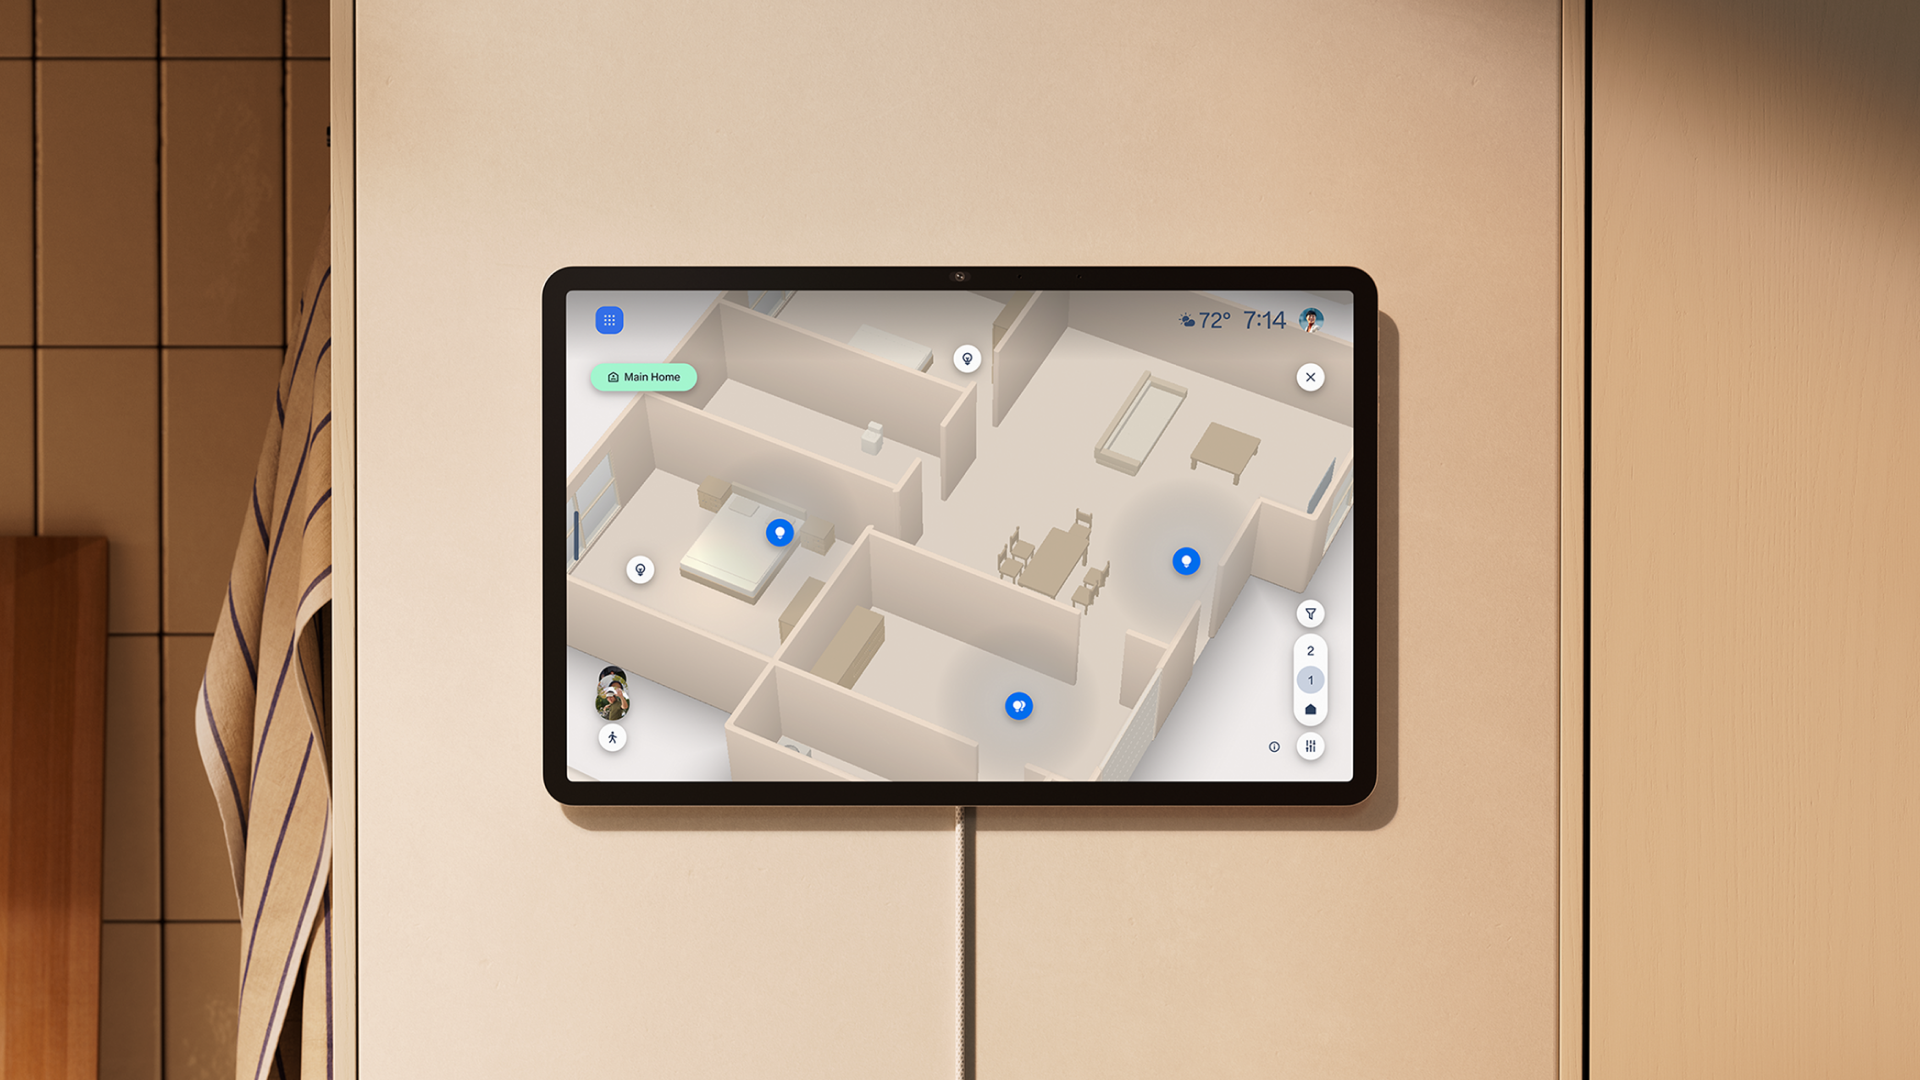
The 4 biggest Amazon smart home announcements from today
malware 55

The 4 biggest Amazon smart home announcements from today

Amazon, akıllı ev ekosistemini güçlendiren dört yeni cihaz ve özellik duyurdu; güvenlik, zararlı yazılımlardan korunma ve ev içi izleme gibi konulara odaklanan güncellemler içeriyor.

28.10.2026 23:35 ZDNet Security US
smart_home iot security
Dünyadaki Çoğu Sunucu Bu Firmware Kod-Çalıştırma Açığına Karşı Savunmasız
vulnerability 85

Dünyadaki Çoğu Sunucu Bu Firmware Kod-Çalıştırma Açığına Karşı Savunmasız

Kritik bir UEFI firmware açığı, önyükleme sürecinin erken aşamalarında kod yürütülmesini mümkün kılar ve çoğu sunucu için potansiyel güvenlik riski oluşturur.

28.10.2026 23:30 Wired Security US
siber güvenlik firmware UEFI
malware 72

Hive and Nefilim Ransomware Affiliate Gets 70 Months In Jail

Hive ve Nefilim fidye yazılımlarıyla ilişkili bir affiliate'ın 70 ay hapis cezası aldığı ve büyük bir fidye operasyonunun cezai takibatına ilişkin gelişmeler özet olarak sunuluyor; FBI önemli bir ödül dağıtımı duyurmuş durumda.

28.10.2026 23:19 Security Affairs IT
ransomware cybercrime law-enforcement
1 ... 49 50 51 52 53 ... 1332
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.