Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 16013 kayıt listeleniyor.

16013
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cryptocurrency network-security cybercrime cve privacy
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
malware 72

Ryuk Üyesi Karen Vardanyan ABD Hapishanesine İki Yıl Hapis Cezasıyla Mahkûm Oldu

Ryuk üyesi Karen Vardanyan'a iki yıl hapis ve 1.2 milyon dolar tazminat cezası verildi; iadesiyle başlayan süreçte yargılamalar ve fidye yazılımı faaliyetleriyle ilgili adli gelişmeler vurgulanıyor.

24.09.2026 23:50 Security Affairs IT
malware cybercrime fidaye yazılımı
cyberwar/other 62

Otomatik AI Saldırıları Hukuki Sorumluluk Sorularını Keskinleştiriyor

Otomatik yapay zeka saldırılarının hukuki sorumluluğu tartışmalı; kriminel soruşturmalar için kanıt ve yükümlülük standardı zorluklar doğurabilir.

24.09.2026 23:35 SecurityWeek US
siber güvenlik malware cyberlaw
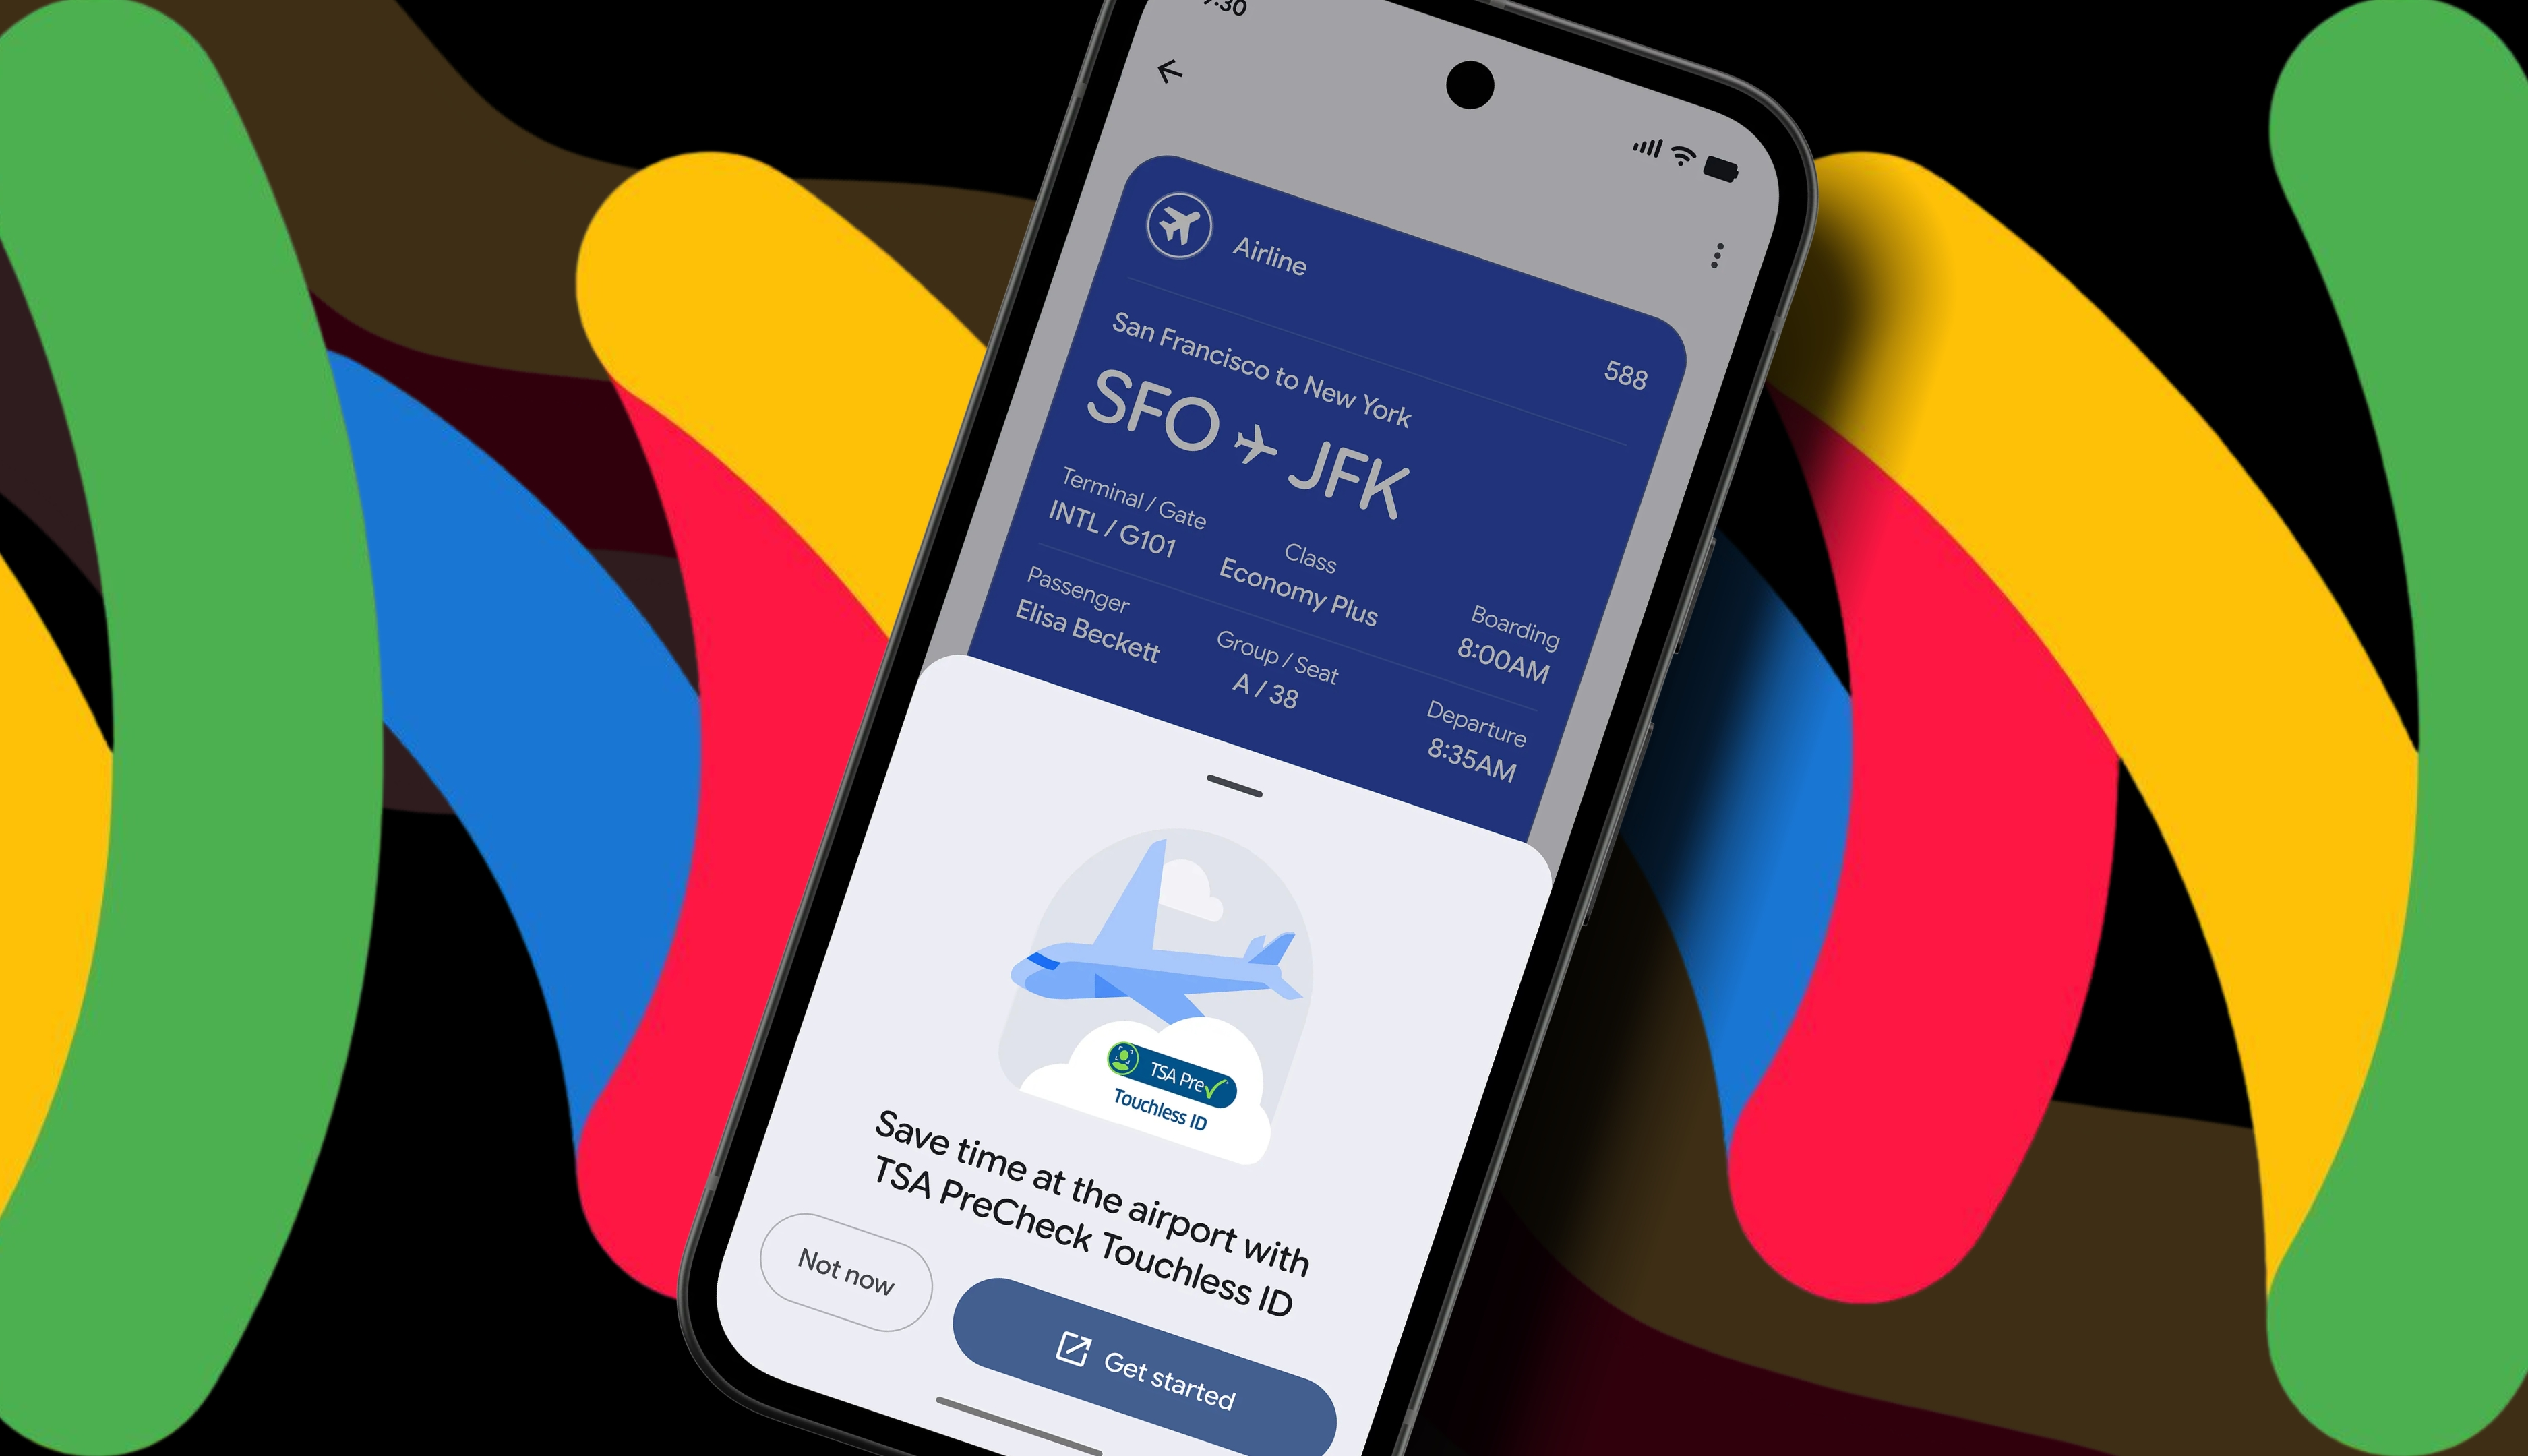
Google Wallet 2026'da çok sayıda yeni özellik kazandı – bunlardan 5'i favorilerim
other 60

Google Wallet 2026'da çok sayıda yeni özellik kazandı – bunlardan 5'i favorilerim

Google Wallet 2026'da ekstra özelliklerle gündeme geldi; bu özellikler ödeme güvenliği, kimlik doğrulama ve entegrasyonlar açısından önem taşıyor.

24.09.2026 23:31 ZDNet Security US
malware 72

New Carbonato malware uses AI agents to hijack exposed Docker hosts

Carbonato adlı zararlı yazılım, güvenli olmayan Docker hostlarını hedefleyip Hermes Agent AI çerçevesini kurarak kontrolleri ele geçiriyor; bu, konteyner tabanlı altyapılarda AI entegrasyonuyla yeni bir tehdide işaret ediyor.

24.09.2026 23:10 BleepingComputer US
malware docker ai
vulnerability 78

Adobe security advisory (AV26-808) – Update 2

Adobe’nin çeşitli ürünlerinde mevcut olan güvenlik açıkları için güncelleme uyarıları yayımlanmış ve CVE-2026-71362’nin aktif istismarda olduğu belirtilmiştir; KEV listesine dahil edilmiştir. Güncelleme işlemleri hayati öneme sahiptir.

24.09.2026 23:04 Canada Cyber Alerts CA
siber güvenlik vulnerability CVE-2026-71362
New York defies Trump admin, asks court to shut down Polymarket gambling

New York defies Trump admin, asks court to shut down Polymarket gambling

24.09.2026 22:07 42
Salesforce Agentforce açıkları 0-tıklama CRM veri hırsına ve anonimli phishing'e yol açıyor

Salesforce Agentforce açıkları 0-tıklama CRM veri hırsına ve anonimli phishing'e yol açıyor

24.09.2026 22:01 72
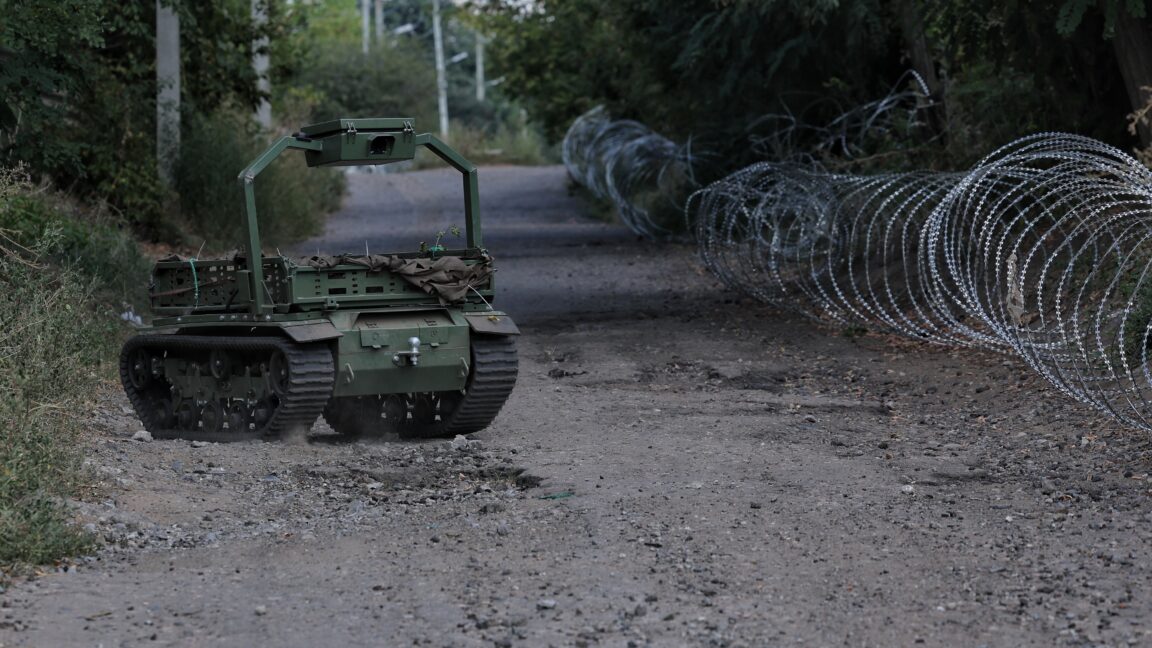
Robotlar savaş alanda hava indirmeleri yapıyor ve mayınları temizliyor: Ukrayna Rus pincer saldırısını geri çevirdi
other 45

Robotlar savaş alanda hava indirmeleri yapıyor ve mayınları temizliyor: Ukrayna Rus pincer saldırısını geri çevirdi

Ukrayna, Robotlar ile operasyonel faaliyetleri güçlendirdiğini ve Rus ilerleyişinin durdurulduğunu iddia ediyor; robotik çözümler mayın temizleme ve lojistik destek gibi alanlarda kullanılıyor.

24.09.2026 21:39 Ars Technica US
robotik savunma-teknolojileri savaş-teknolojisi
New Jersey'deki veri merkezine uydu görüntüleri nedeniyle 1.1 milyon dolar ceza
vulnerability 72

New Jersey'deki veri merkezine uydu görüntüleri nedeniyle 1.1 milyon dolar ceza

Uydu/drone görüntülerinin veri merkezi altyapısını açığa çıkarması, güvenlik ve operasyonel riskler açısından önemli bir uyarı niteliğinde; cezai yaptırım haberle ilişkili olarak değerlendirildi.

24.09.2026 21:20 Ars Technica US
data-center drone security
malware 72

YZ AI, MikroTrick Saldırı Zincirini MikroTik RouterOS'ta Ortaya Çıkarıyor

Yapay zeka yardımıyla, MikroTrick adı verilen bir saldırı zincirinin RouterOS'ta kimlik doğrulamayı atlatıp yönetici erişimi elde ettiği belirlendi. MikroTik, etkili güvenlik yamalarını 3 Eylül 2026'da yayımladı ve hangi sorunların düzeltildiğini açıkça belirtmedi.

24.09.2026 21:16 Security Affairs IT
siber güvenlik malware network
Güncel OnePlus Açıkları, Yüklü Uygulamalar İçin Root Yetkisi Verebiliyor
malware 78

Güncel OnePlus Açıkları, Yüklü Uygulamalar İçin Root Yetkisi Verebiliyor

Bir OnePlus 15 cihazında bulunan iki güvenlik açığı, kötü niyetli bir uygulamanın manuel kullanıcı izinleri olmadan kök erişimi kazanmasına olanak tanıyor. Araştırmacılar, bu açıkların daha çok OnePlus ve OPPO cihazlarını etkileyebileceğini belirtti.

24.09.2026 21:10 The Hacker News US
malware rootkit android
Güven ve Çekici Danışmanlık Teklifi
cyberwar/other 62

Güven ve Çekici Danışmanlık Teklifi

Güven kavramının siber ekosistemdeki değeri ve sosyal medya üzerinden ortaya çıkan etkili ikna/tekliflerin potansiyel riskleri ele alınıyor; hubris (kibir) gibi insani kusurların gerçek güvenlik açıklarına dönüşebileceği üzerinde duruluyor.

24.09.2026 21:00 Cisco Talos Intelligence Group US
siber güvenlik sosyal mühendislik güven
1 ... 243 244 245 246 247 ... 1335
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.