Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15961 kayıt listeleniyor.

15961
Kayıt
12
Bu sayfa
1135
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
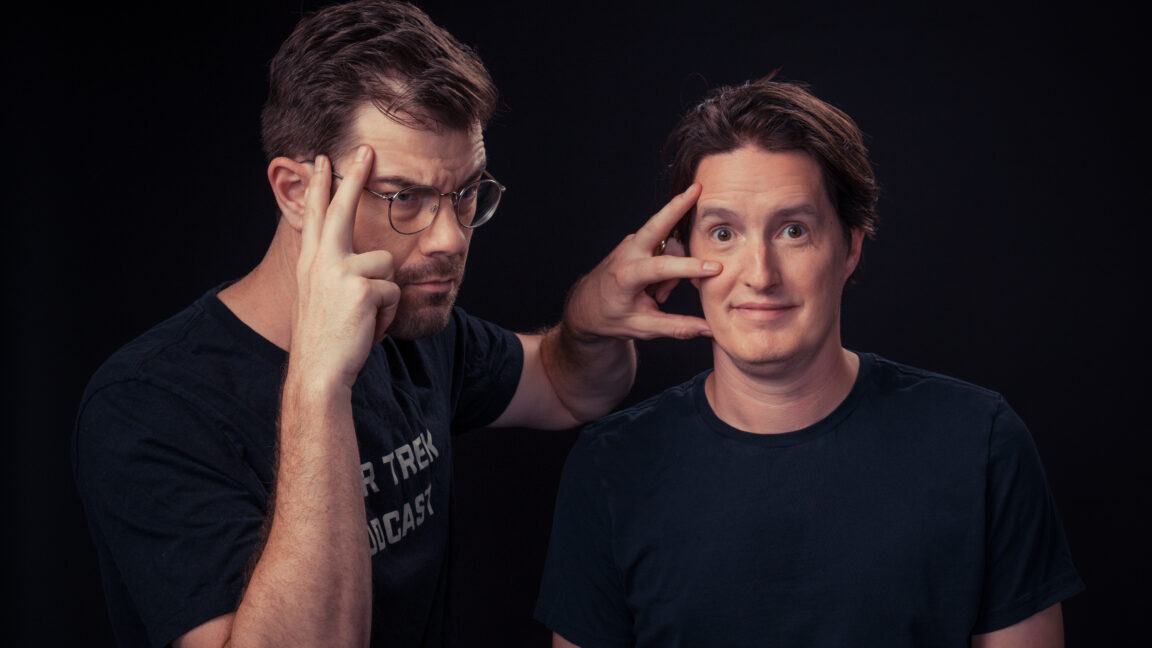
Star Trek temalı on yıl boyunca gaz şakaları: The Greatest Generation podcast'i 10 yaşında
other 10

Star Trek temalı on yıl boyunca gaz şakaları: The Greatest Generation podcast'i 10 yaşında

Star Trek temalı şaka ve sohbetlerle dolu olan The Greatest Generation podcast'i, 10 yılını doldurdu. İki sunucu, bu yan projeyi nasıl başarılı bir kariyere dönüştürdüklerini paylaşıyor.

25.01.2026 15:00 Ars Technica -
other 20

Bu az bilinen Gmail hilesi bana 15GB geri verdi ve gelen kutusu karmaşasını ücretsiz olarak düzeltti

Gmail kullanıcıları için, mevcut depolama alanını artırmanın ve gelen kutusunu düzenlemenin ücretsiz bir yolu açıklandı. Bu yöntem, kullanıcıların tüm mesaj ve fotoğraflarını yedeklemelerine olanak tanıyor.

25.01.2026 14:30 ZDNet Security -
Gmail depolama ücretsiz
vulnerability 85

2026'da Yapay Zeka'nın Eşsiz Zararlar Verebileceği 10 Yol

2026 yılında yapay zekanın siber güvenlikte yaratabileceği zararlar hakkında uzmanlar uyarılarda bulunuyor. Bu bağlamda, işletmelerin dikkat etmesi gereken 10 kritik zayıflık alanı tanımlanıyor.

25.01.2026 14:00 ZDNet Security -
yapay zeka siber güvenlik tehditler
malware 85

GÜVENLİK İŞLERİ MALWARE BÜLTENİ 81. TUR

Security Affairs Malware bülteni, malware ile ilgili en güncel makaleleri ve araştırmaları bir araya getiriyor. Bülten, gelişmiş yapay zeka ile üretilen malware ve diğer tehditler hakkında bilgi veriyor.

25.01.2026 13:33 Security Affairs -
malware siber güvenlik araştırma
vulnerability 85

Çalışma riski ile gerçek zamanlı savunma: AI ajanlarını güvence altına almak

Yapay zeka ajanları, organizasyonların verimliliğini artırmak için güçlü bir araç haline geliyor. Ancak, bu ajanların kötü niyetli saldırılara karşı savunulması gerektiği vurgulanıyor.

25.01.2026 06:00 NCSC-FI News -
yapay zeka güvenlik savunma
hacking 85

Çok Aşamalı Phishing Kampanyası, Rusya'yı Amnesia RAT ve Fidye Yazılımı ile Hedef Alıyor

Yeni bir çok aşamalı phishing kampanyası, Rusya'daki kullanıcıları hedef alarak Amnesia RAT ve fidye yazılımı ile saldırıyor. Saldırı, sosyal mühendislik teknikleri ile başlıyor ve çeşitli bulut hizmetleri kullanılarak dağıtılan kötü amaçlı yazılımlar içeriyor.

25.01.2026 06:00 NCSC-FI News -
phishing ransomware Amnesia RAT
malware 85

Konni hackerları blockchain mühendislerini AI ile oluşturulmuş kötü amaçlı yazılımla hedef alıyor

Kuzey Koreli Konni hacker grubu, blockchain sektöründeki geliştiricileri hedef almak için AI ile oluşturulmuş PowerShell kötü amaçlı yazılım kullanıyor. Saldırılar, Asya-Pasifik bölgesindeki hedeflere odaklanıyor.

25.01.2026 06:00 NCSC-FI News -
Kötü Amaçlı Yazılım Blockchain AI
vulnerability 75

Microsoft, Outlook donmalarını düzeltmek için acil OOB güncellemesi yayınladı

Microsoft, Outlook'un bulut depolama ile uyumsuzluk sorununu gidermek için acil bir güncelleme yayınladı. Bu güncelleme, kullanıcıların Outlook'u açmalarını sağlayacak.

25.01.2026 04:59 BleepingComputer -
Microsoft Outlook Güncelleme
malware 75

Güvenlik İşleri bülteni 560. tur - ULUSLARARASI BASKI

Security Affairs bülteninin 560. sayısı yayımlandı. Bu sayıda, Osiris fidye yazılımının BYOVD tekniğini kullanarak güvenlik araçlarını devre dışı bıraktığına dair bilgiler yer alıyor.

25.01.2026 03:29 Security Affairs -
fidye yazılımı güvenlik bülten
ICE, Soruşturmalarda Kullanabileceği 'Reklam Teknolojisi ve Büyük Veri' Araçları Hakkında Şirketlere Sorular Soruyor

ICE, Soruşturmalarda Kullanabileceği 'Reklam Teknolojisi ve Büyük Veri' Araçları Hakkında Şirketlere Sorular Soruyor

25.01.2026 01:14 75
hacking 85

Sandworm hackerları, Polonya'nın enerji sistemlerine yönelik başarısız silme saldırısıyla bağlantılı

Polonya'nın enerji sistemlerine yönelik bir siber saldırı, Sandworm grubuyla ilişkilendirildi. Saldırıda, DynoWiper adlı yeni bir veri silme zararlısı kullanılmaya çalışıldı.

25.01.2026 00:58 BleepingComputer -
siber saldırı Rusya enerji sistemi
Polonya'nın enerji şebekesi daha önce görülmemiş bir silici kötü amaçlı yazılım tarafından hedef alındı

Polonya'nın enerji şebekesi daha önce görülmemiş bir silici kötü amaçlı yazılım tarafından hedef alındı

24.01.2026 22:08 85
1 ... 1326 1327 1328 1329 1330 1331
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim