Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 16018 kayıt listeleniyor.

16018
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cryptocurrency network-security cybercrime cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
vulnerability 75

Mattermost'taki Güvenlik Açıkları

Mattermost'un bazı sürümlerinde güvenlik açıkları tespit edildi. Resmi bir düzeltme ile bu açıkların kapatılması önerilmektedir.

26.03.2026 06:00 NCSC-FI Vulns FI
güvenlik açığı Mattermost CVE
malware 85

ClickFix Kampanyaları Windows ve macOS'u Hedef Alıyor

Insikt Group, ClickFix sosyal mühendislik tekniğini kullanan beş farklı küme tespit etti. Bu kümeler, finansal uygulamalar ve seyahat acenteleri gibi çeşitli sektörleri hedef alıyor.

26.03.2026 06:00 NCSC-FI News FI
sosyal mühendislik kötü amaçlı yazılım Windows
vulnerability 85

Apple: macOS Sonoma 14.8.5'in güvenlik içeriği hakkında

Apple, macOS Sonoma 14.8.5 için güvenlik güncellemelerini yayınladı. Bu güncelleme, çeşitli kritik güvenlik açıklarını kapatmayı amaçlıyor.

26.03.2026 06:00 NCSC-FI Vulns FI
güvenlik macOS CVE
vulnerability 85

Birçok Cisco ürünündeki güvenlik açıkları

Cisco ürünlerinde, hizmet kesintisine yol açabilecek bir dizi güvenlik açığı tespit edildi. Bu açıklar, yetkisiz erişim ve sistemin yeniden başlatılması gibi riskler taşıyor.

26.03.2026 06:00 NCSC-FI Vulns FI
Cisco güvenlik açığı siber güvenlik
other 75

Bu cep yönlendiriciyi kullandıktan sonra kamuya açık Wi-Fi hakkında stres yapmayı bıraktım - neden işe yarıyor?

TP-Link Roam 7, seyahat için tasarlanmış bir cihaz olup, kamuya açık alanlarda hızlı ve özel ağlar sunarak kullanıcıların güvenliğini artırmayı amaçlıyor.

26.03.2026 03:36 ZDNet Security US
Wi-Fi güvenlik ağ
malware 85

Delve, malware tarafından etkilenen LiteLLM AI projesinin güvenlik uyumluluğunu sağladı

LiteLLM, kimlik bilgisi toplayan bir malware ile enfekte oldu. Delve, bu AI projesinin güvenlik uyumluluğunu sağlamak için gerekli adımları atıyor.

26.03.2026 03:03 TechCrunch Security US
malware siber güvenlik AI
vulnerability 85

GitHub, güvenlik kapsamını genişletmek için yapay zeka destekli hata tespiti ekliyor

GitHub, Code Security aracı için yapay zeka tabanlı tarama yöntemleri ekleyerek güvenlik açıklarını daha fazla dil ve çerçeve için tespit etmeyi hedefliyor.

26.03.2026 02:23 BleepingComputer US
siber güvenlik yapay zeka güvenlik açıkları
vulnerability 85

PolyShell saldırıları tüm zayıf Magento mağazalarının %56'sını hedef alıyor

Magento Open Source ve Adobe Commerce sürüm 2'deki 'PolyShell' zafiyetini kullanan saldırılar, tüm zayıf mağazaların %56'sını hedef alıyor. Bu durum, siber güvenlik tehditlerini artırıyor.

26.03.2026 00:40 BleepingComputer US
Magento PolyShell saldırı
vulnerability 85

Apple (neredeyse) her şeyi tekrar yamanladı. Mart 2026 sürümü.

Apple, işletim sisteminin yeni versiyonunu çıkararak 85 güvenlik açığını düzeltmiştir. Güncelleme, son üç macOS ve son iki iOS/iPadOS sürümünü kapsamaktadır.

26.03.2026 00:29 SANS ISC Diary US
Apple güvenlik açığı yazılım güncellemesi
malware 85

ABD firmalarına saldırılarda kullanılan botneti işletmekten mahkum edilen Rus vatandaşı

Rus siber suçlu Ilya Angelov, ABD firmalarına yönelik fidye yazılımı saldırıları için bir botnet işletmekten 2 yıl hapis cezasına çarptırıldı. Ayrıca 100 bin dolar para cezası ve 1.6 milyon dolar tazminat ödemeye mahkum edildi.

26.03.2026 00:27 Security Affairs IT
siber suç botnet fidye yazılımı
hacking 85

Mahkum edilen spyware şefi, Yunan hükümetinin onlarca telefon hack'inin arkasında olduğunu ima etti

Spyware kurucusunun açıklamaları, Yunan hükümetinin üst düzey yetkililere ait telefonların hacklenmesini onayladığına dair en doğrudan öneriyi sunuyor. Bu durum, siber güvenlik açısından ciddi endişelere yol açıyor.

26.03.2026 00:19 TechCrunch Security US
siber güvenlik telefon hackleme spyware
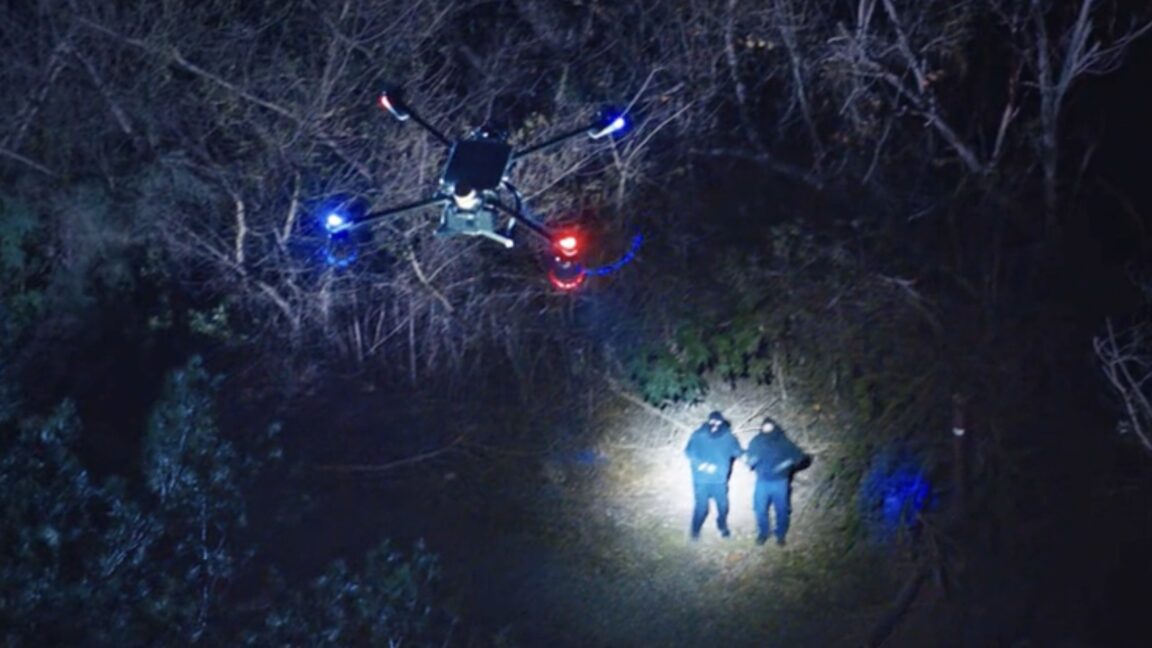
BRINC'in yeni polisiye dronu Starlink kullanıyor, Narcan taşıyor, 60 mph hızla araçları takip ediyor
other 75

BRINC'in yeni polisiye dronu Starlink kullanıyor, Narcan taşıyor, 60 mph hızla araçları takip ediyor

BRINC'in Guardian adlı yeni polisiye dronu, Starlink kullanarak 60 mph hızla araçları takip edebiliyor ve Narcan taşıyor. Şirket, bu dronu 'en yetenekli 911 yanıt dronu' olarak tanımlıyor.

26.03.2026 00:12 Ars Technica US
1 ... 1042 1043 1044 1045 1046 ... 1335
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.