Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15963 kayıt listeleniyor.

15963
Kayıt
12
Bu sayfa
1135
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
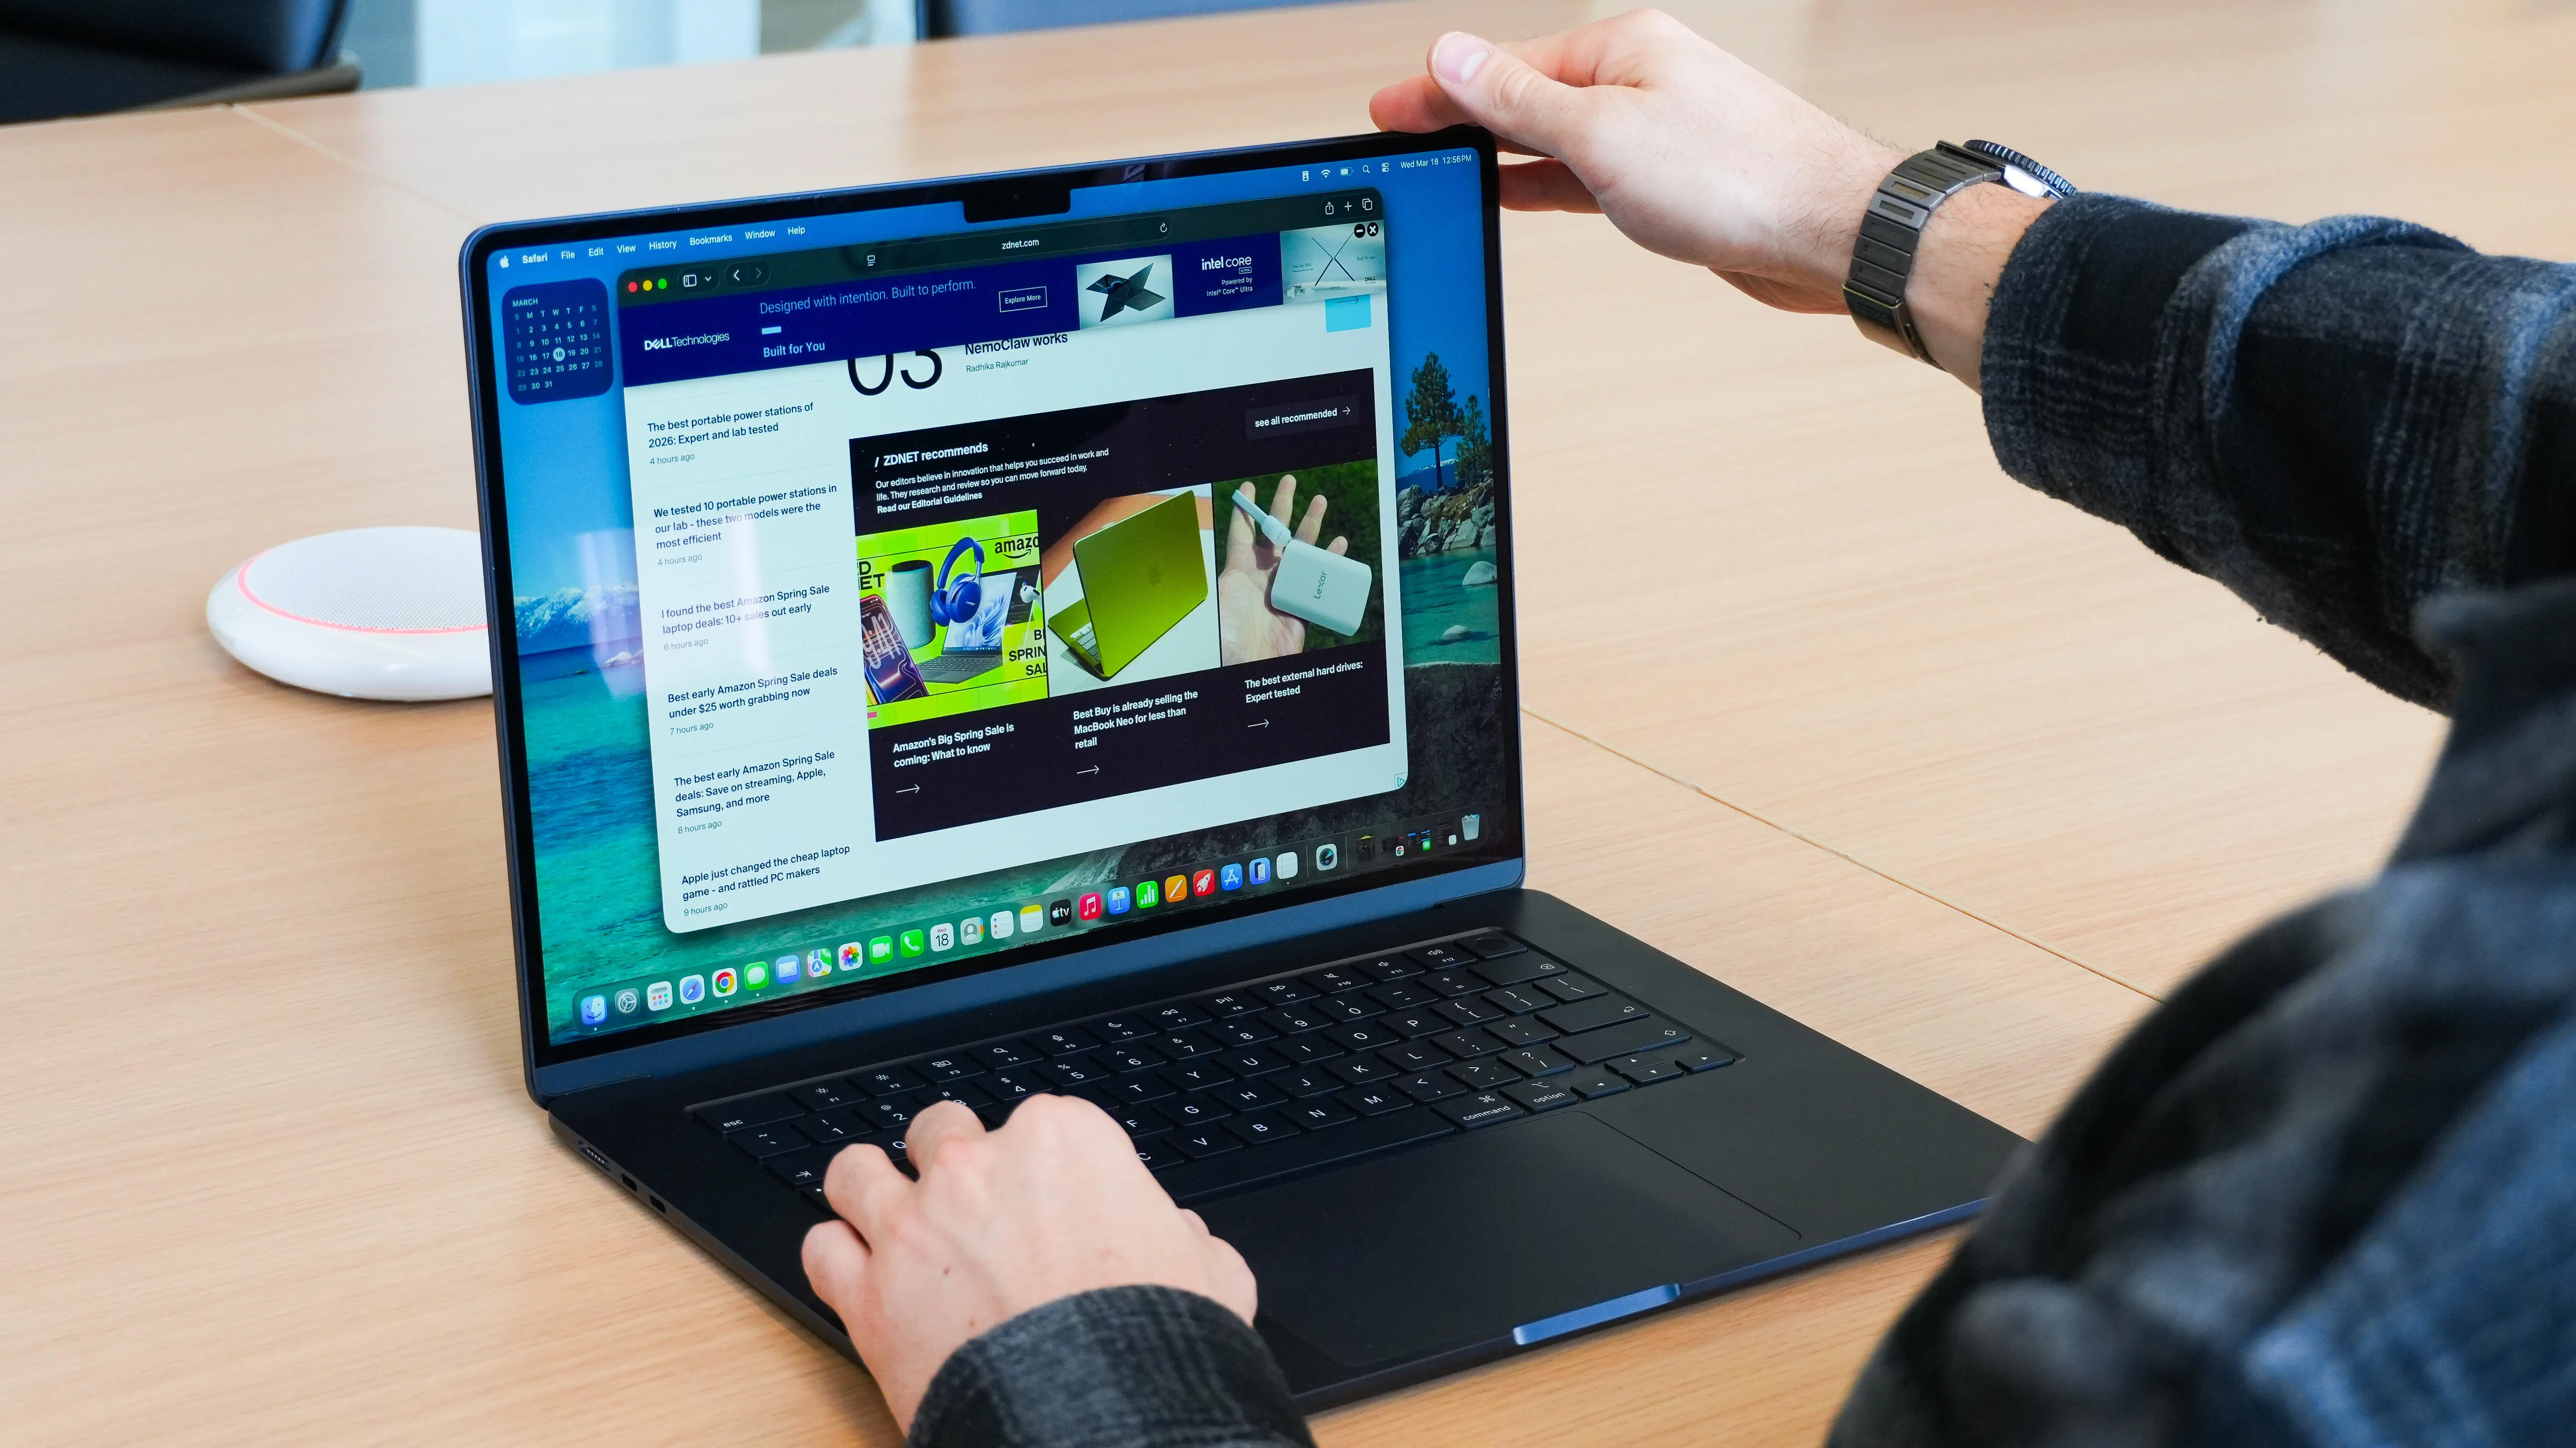
Safari sonunda 3 popüler tarayıcı özelliğine kavuşuyor – ve denemek için sabırsızlanıyorum
other 45

Safari sonunda 3 popüler tarayıcı özelliğine kavuşuyor – ve denemek için sabırsızlanıyorum

Safari'nin 27 OS için 3 popüler tarayıcı özelliği üzerinde çalıştığı ve geliştirici beta sürüm notlarında Siri ile derinleştirilmiş entegre AI ile daha fazla özelleştirme bulunduğu bildiriliyor. Güvenlik ve kullanıcı deneyimi açısından tarayıcı ekosistemindeki yenilikler dikkat çekiyor.

04.11.2026 20:14 ZDNet Security US
How to Export Exabeam Logs

How to Export Exabeam Logs

04.11.2026 20:09 45
Netflix’in yeni Yapay Zeka aracı TV yayın akışını kötüye kullanmayı durdurabilir mi? Nasıl denenecek

Netflix’in yeni Yapay Zeka aracı TV yayın akışını kötüye kullanmayı durdurabilir mi? Nasıl denenecek

04.11.2026 20:05 55
other 42

mSecure kullanıcıları parolalarını değiştirmeye çağırıyor ama nedenini söylemiyor

mSecure, kullanıcıları parolalarını değiştirmeye çağırdı ancak neden belirtmedi. Veri ihlali olup olmadığı net değil; kullanıcı verilerinin etkilenip etkilenmediği belirsiz.

04.11.2026 20:02 Malwarebytes Labs US
password management data breach privacy
Debian ve Ubuntu APT Hatası, Saldırganların Doğrulanmış Paketleri Değiştirmesine ve Root Yetkisiyle Kod Çalıştırmasına İzin Veriyor
vulnerability 78

Debian ve Ubuntu APT Hatası, Saldırganların Doğrulanmış Paketleri Değiştirmesine ve Root Yetkisiyle Kod Çalıştırmasına İzin Veriyor

APT zafiyeti, MITM saldırılarına karşı paketin doğrulanmış içeriğini değiştirme imkanı veriyor; Debian/Ubuntu geliştiricileri bu durumu 4 Kasım'da duyurdu.

04.11.2026 20:00 The Hacker News US
siber güvenlik malware networking
SonicWall EOL GMS Açıklarını Yama Yapmayacak: Dosya Okuma ve Veritabanı Kaydı Değişiklikleri Mümkün
vulnerability 78

SonicWall EOL GMS Açıklarını Yama Yapmayacak: Dosya Okuma ve Veritabanı Kaydı Değişiklikleri Mümkün

The Hacker News tarafından bildirilen haberde, SonicWall'in güncellenemeyen GMS sürümlerindeki iki güvenlik açığı vurgulanıyor; bunlardan CVE-2026-109593 yüksek riskli bir dosya okuma açığıdır ve yetkisiz erişimle iç dosyalara ulaşım mümkün olabilir.

04.11.2026 20:00 The Hacker News US
cybersecurity malware network-security
How to Export Securonix Logs
malware 62

How to Export Securonix Logs

Bu haber, Securonix loglarının dışa aktarımı için API ve Spotter kullanımıyla ilgili pratik talimatlar sunuyor ve UEBA verilerinin işlenmesini vurguluyor.

04.11.2026 19:59 SOC Prime US
cybersecurity logs siem
malware 78

NIKKE PC oyun başlatıcısı uzaktan erişim ve veri hırsı yazılımını yaymak için hacklendi

NIKKE PC game launcher hack'lenerek dağıtılan veri hırsı ve uzaktan erişim yetenekli malware teşkil etti; tedarik zinciri saldırısı sonucunda kullanıcı bilgilerinin çalınması olası bir risk olarak rapor edildi.

04.11.2026 19:58 BleepingComputer US
malware supply_chain_attack credentials
Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım
malware 78

Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım

Microsoft Graph API değişiklik bildirimlerini kullanarak veri sızdırma yöntemleri inceleniyor; tehdit aktörleri Outlook ve Teams üzerinden kalıcı/stealth sızıntı için Graph API bildirimlerini istismar ediyor.

04.11.2026 19:22 NetSPI US
malware data_exfiltration cloud_security
Microsoft Graph API Değişiklik Bildirimlerini Veri Sızdırma İçin Kullanma
malware 72

Microsoft Graph API Değişiklik Bildirimlerini Veri Sızdırma İçin Kullanma

Microsoft Graph API Change Notifications ve Rich Notifications'un kötüye kullanılarak post-exploitation aşamasında Outlook ve Teams üzerinden veri sızdırma yöntemi analiz ediliyor; bulut işbirliği araçlarında güvenlik açıkları ve savunma önerileri ele alınıyor.

04.11.2026 19:22 NetSPI US
malware cloud-security data-exfiltration
Araştırmacılar OpenAI Codex Jailbreak Paketinde Prompt Adware Keşfetti
malware 72

Araştırmacılar OpenAI Codex Jailbreak Paketinde Prompt Adware Keşfetti

Araştırmacılar, OpenAI Codex jailbreak paketinin 'prompt adware' olarak adlandırılan zararlı içeriği içerdiğini bildirdi; bu, yapay zekanın güvenilir yönergelerini değiştirmeyi ve üçüncü taraf reklamlarını tetiklemeyi hedefliyor.

04.11.2026 19:06 The Hacker News US
malware adware AI
Binance says hackers who stole billions in crypto spent months planning heist
malware/cybercrime/other 78

Binance says hackers who stole billions in crypto spent months planning heist

Binance olayında suçluların uzun vadeli planlama ile geniş çaplı bir kripto hırsızlığı gerçekleştirdiği rapor ediliyor; kullanılan yöntemler arasında cihaz enfeksiyonları, iç araçların kompromit edilmesi ve sahte iş görüşmeleri yer alıyor.

04.11.2026 19:06 Ars Technica US
malware cybercrime exfiltration
1 ... 8 9 10 11 12 ... 1331
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim