Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 4727 kayıt listeleniyor.

4727
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security phishing security cve
Öne çıkan haberler
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı
vulnerability 92

Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı

Issabel Framework'teki kritik CVE-2026-89026 zafiyeti, kimliksiz uzaktan komut çalıştırmayı mümkün kılıyor ve aktif olarak istismar ediliyor; CVSS yüksek oy with önemli güvenlik riski.

16.09.2026 18:50 The Hacker News US
WSO2 API Manager JWT Yoksay Edilebilirliğiyle İlgili Aktif İstismar Girişimleri ve Sahte Yönetici Tokenleri
vulnerability 92

WSO2 API Manager JWT Yoksay Edilebilirliğiyle İlgili Aktif İstismar Girişimleri ve Sahte Yönetici Tokenleri

WSO2 API Manager'da JWT imza doğrulamasındaki hata nedeniyle hesap ele geçirme riski mevcut; CVE-2026-5430 olarak kaydedilen bu açık aktif olarak istismar ediliyor.

16.09.2026 08:18 The Hacker News US
Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün
vulnerability 92

Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün

The Hacker News tarafından bildirilen CVE-2026-76461 kodlu kritik güvenlik açığı, Cisco AsyncOS tabanlı Secure Email Gateway üzerinde kötü amaçlı istismarları tetikler ve uzaktan komut yürütmeye yol açabilir.

15.09.2026 09:11 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor
vulnerability 85

Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor

macOS üzerinde çalışan Docker Sandbox’larda bulunan kritik güvenlik açığı, zararlı kodun ev sahibi dosya sistemine erişmesini mümkün kılıyor ve CVE-2026-77179 olarak kaydedildi.

17.09.2026 18:37 The Hacker News US
Acronis cPanel Yedekleme Eklentisi Güvenlik Açığı Aktif Saldırıları Tetikliyor
vulnerability 82

Acronis cPanel Yedekleme Eklentisi Güvenlik Açığı Aktif Saldırıları Tetikliyor

Acronis Backup plugin for cPanel/WHM'de bulunan bir güvenlik açığı, kötü niyetli aktörler tarafından aktif olarak istismar ediliyor; yerel ayrıcalık yükseltme riski nedeniyle kritik altyapı güvenliği etkilenebilir.

16.09.2026 14:08 The Hacker News US
vulnerability 88

Çevrimiçi Masaüstü İçin Google Chrome Stabil Kanal Güncellemesi

Chromebook güvenlik güncellemesiyle Chrome Stable 152.0.7977.75/76 sürümlerine yükseltildi; Linux sürümü 152.0.7977.75, iyileştirme ve 26 güvenlik düzeltmesi içeriyor. Çok sayıda CVE yayımlanmış olup potansiyel güvenlik açıkları giderildi.

03.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability security-updates
vulnerability 78

Rockwell Automation Ürünlerinde 8+ CVE ile Kritik Zafiyetler

Rockwell Automation ürünlerinde yüksek kısa vadeli güvenlik riski barındıran bir dizi CVE ile ilişkili keşfedilen açıklar bildirildi. Saldırganlar DoS oluşturabilir ve bazı sürümlerde kötü amaçlı etkinlikler gerçekleştirebilir.

03.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability risk
vulnerability 78

Hugging Face Transformers kütüphanesi onay öncesi disk üzerinde uzaktan kod yazımına yol açıyor

Transformers kütüphanesinde onay olmadan uzaktan Python dosyaları yazılabilir; kötü niyetli kodlar, kullanıcı onayı olmadan diske kaydedilir ve güvenli modüller yüklenirken çalıştırılabilir.

03.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability remote code execution
vulnerability 88

SOY serisinde Çoklu Güvenlik Açıkları

SOY serisi ürünlerinde çok sayıda kritik güvenlik açığı bulundu. XSS (CWE-79) için CVE-2026-73827, CVE-2026-77838, CVE-2026-78238 ve Deserialization (CWE-502) için CVE-2026-78032 mevcut. Yetkili kullanıcı arayüzünde ve sunucu tarafında kod yürütme riski var; en hızlı mitigasyon olarak üreticinin en son sürümüne güncelleme öneriliyor.

03.09.2026 05:00 NCSC-FI Vulns FI
web security xss deserialization
vulnerability 72

Cisco Secure Email S/MIME Şifreli Deşifreleme Açıkları

Cisco Secure Email'in S/MIME decrypt özelliğindeki açıklardan biri, MITM aracılığıyla trafiği değiştirme ve şifreli iletinin düz metnine erişim imkanı sunabilir. CVE-2026-20354 ve CVE-2026-20355 ile ilişkilidir; çözüm resmi şekilde sağlanmıştır ama mevcutte işlevsellikte güvenlik açığı bulunmaktadır.

03.09.2026 05:00 NCSC-FI Vulns FI
malware cybersecurity email-security
vulnerability 85

Cisco Desk Phone 9800 Serisi, IP Phone 7800 ve 8800 Serileri ve Video Phone 8875 için SIP Yazılımı Denial of Service (DoS) Güvenlik Açığı

Cisco SIP tabanlı IP telefon serilerinde HTTP paketleri üzerinden istismar edilerek DoS oluşturan güvenlik açığı bildirildi. Paketlerin sürekli işlenmesi belleğin tükenmesine yol açabilir ve cihazın yeniden başlatılması gerekebilir. Güncelleme mevcut; Web Erişimi etkinse risk doğabilir.

03.09.2026 05:00 NCSC-FI Vulns FI
malware network-security device-security
vulnerability 85

Cisco IOS XR Yazılım Güvenlik Sertifikasyonu: Eylül 2026 Güvenlik Yaması

Cisco IOS XR Software için kapsamlı güvenlik incelemesi sonucunda kritik güvenlik açıklarını gideren yazılım hardening sürümü yayımlandı ve müşterilere güvenlik güncellemesi önerildi. Tüm sürümler etkilenmekte ve workaround bulunmamaktadır; sorunlar CWE bazında gruplanıp CVE kimlikleri verilmiş durumda.

03.09.2026 05:00 NCSC-FI Vulns FI
malware network-security cisco
vulnerability 82

Cisco Nexus 9000 Serisi Anahtarlarında Silicon One Uzaktan Kod Yürütme Açığı

Silicon One tabanlı Cisco Nexus 9000 anahtarlarında uzaktan kimliği doğrulanmamış bir saldırganın kök yetkileriyle kod yürütebileceği kritik bir güvenlik açığı tespit edildi. CVE-2026-20212 ile ilişkilendirilen bu zafiyet için resmi düzeltme yayımlandı ve belirli iACL önlemleri öneriliyor.

03.09.2026 05:00 NCSC-FI Vulns FI
network_security hardware_vulnerability cisco
vulnerability 78

Sangoma Switchvox açığını kullanarak reverse shell’ler dağıtan hackerlar

Sangoma Switchvox'un CVE-2026-9586 açıkları uyarınca kötü niyetli aktörler uzaktan kod yürütme ve reverse shell hedefliyor. Koruma için güncel yamaların uygulanması ve güvenlik kontrolleri öneriliyor.

03.09.2026 00:00 BleepingComputer US
malware vulnerability sip/voip
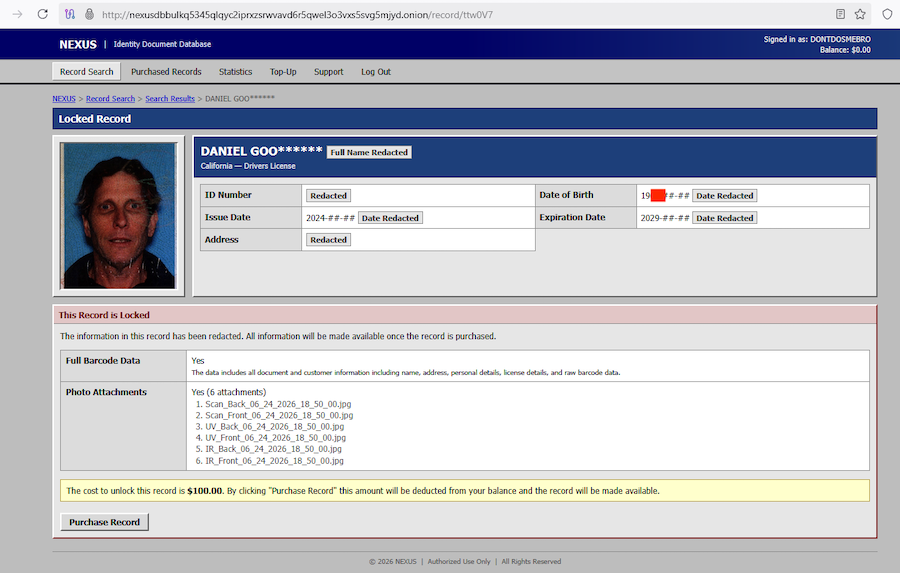
Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı
vulnerability 78

Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı

Birinin sürücü belgesinin de dahil olduğu 153 milyon kişinin verisinin bir karanlık web sitesinde satışa çıktığı iddia edilen büyük bir veri ihlali soruşturması sürüyor.

02.09.2026 23:32 Ars Technica US
SonicWall SMA1000 Cihazları Yeniden Aktif Saldırı Altında

SonicWall SMA1000 Cihazları Yeniden Aktif Saldırı Altında

02.09.2026 19:05 86
vulnerability 78

Kritik JFrog Artifactory Kusuru ile İdareci Tokenleri Üreten Hackerlar

CVE-2026-82329 kusuru, JFrog Artifactory'de kimlik doğrulama bypass'una yol açıyor ve saldırganların admin yetkilerine sahip tokenlar üretmesini sağlıyor; bu durum kurumsal güvenliği ciddi şekilde tehlikeye atıyor.

02.09.2026 18:47 BleepingComputer US
siber güvenlik malware server-software
1 ... 29 30 31 32 33 ... 394
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk