Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 5750 kayıt listeleniyor.

5750
Kayıt
12
Bu sayfa
1126
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime cryptocurrency network-security cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
CVE-2026-109518: APT Kusuru MitM ile Kök Yetkili Kod Yürütmeyi Etkinleştirir
vulnerability 82

CVE-2026-109518: APT Kusuru MitM ile Kök Yetkili Kod Yürütmeyi Etkinleştirir

CVE-2026-109518 olarak derecelendirilen, Debian/Ubuntu türevlerinde kullanılan APT'de MitM ve root kod yürütme riski oluşturan yüksek dereceli bir güvenlik açığı bildirilmiştir.

05.11.2026 15:08 SOC Prime US
Uzmanlar, Root Erişimini Giriş Yapmadan Etkinleştiren Barracuda Email Security Gateway Zincirini Gösterdi
vulnerability 78

Uzmanlar, Root Erişimini Giriş Yapmadan Etkinleştiren Barracuda Email Security Gateway Zincirini Gösterdi

Barracuda Email Security Gateway'de kimlik doğrulama gerektirmeden kök erişimi sağlayan iki zafiyetin zincirlenmesi mümkün oldu. CVE-2026-116606 yetkilendirme atlatma olarak kaydedildi ve düzeltici yamalar yayımlandı.

06.11.2026 08:39 The Hacker News US
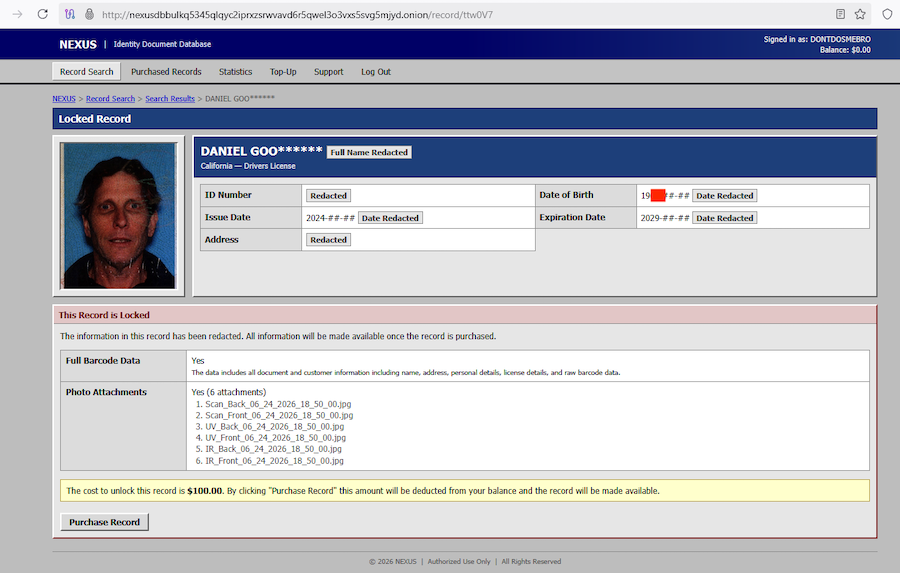
Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı
vulnerability 78

Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı

Birinin sürücü belgesinin de dahil olduğu 153 milyon kişinin verisinin bir karanlık web sitesinde satışa çıktığı iddia edilen büyük bir veri ihlali soruşturması sürüyor.

02.09.2026 23:32 Ars Technica US
SonicWall SMA1000 Cihazları Yeniden Aktif Saldırı Altında

SonicWall SMA1000 Cihazları Yeniden Aktif Saldırı Altında

02.09.2026 19:05 86
vulnerability 78

Kritik JFrog Artifactory Kusuru ile İdareci Tokenleri Üreten Hackerlar

CVE-2026-82329 kusuru, JFrog Artifactory'de kimlik doğrulama bypass'una yol açıyor ve saldırganların admin yetkilerine sahip tokenlar üretmesini sağlıyor; bu durum kurumsal güvenliği ciddi şekilde tehlikeye atıyor.

02.09.2026 18:47 BleepingComputer US
siber güvenlik malware server-software
vulnerability 72

Yüksek Riskli Teknoloji Tedarikçileri Kritik Altyapıdan Engellenmeye Yönelik Adımlar

UK, kritik altyapıda yüksek riskli teknoloji tedarikçilerini engellemeyi amaçlayan yasa tasarısında revizyon yapıyor; bu, siber güvenlik ve altyapı güvenliği açısından önem taşıyor.

02.09.2026 18:45 SecurityWeek US
siber güvenlik teknoloji güvenliği kritik altyapı
vulnerability 72

Progress Software security advisory (AV26-875)

Progress Software güvenlik duyurusu kapsamında Telerik UI for ASP.NET AJAX için iki CVE ile ilişkili güvenlik açıklarını bildirdi ve potansiyel etkili yolları kapatmak için gerekli güncellemelerin uygulanması talimatını verdi.

02.09.2026 18:33 Canada Cyber Alerts CA
siber güvenlik malware ağ
CVE-2026-76658: Yetkisiz Uzaktan Kod Yürütme İçin Kritik HPE Fabric Composer Kusuru

CVE-2026-76658: Yetkisiz Uzaktan Kod Yürütme İçin Kritik HPE Fabric Composer Kusuru

02.09.2026 17:40 92
vulnerability 68

Google güvenlik danışmanı (AV26-874)

Chrome’da 152.0.7977.75 sürümüne kadar olan sürümlerde potansiyel güvenlik açıkları bildirildi; kullanıcılar ve yöneticiler güvenlik güncellemelerini uygulamalıdır.

02.09.2026 17:27 Canada Cyber Alerts CA
malware vulnerability web-browsers
vulnerability 86

SonicWall SMA 1000 VPN'lerinde İki Yeni Aktif Olarak Kullanılan Zero-Day'a Düzeltme

SonicWall SMA 1000 VPN cihazlarındaki iki zero-day açığı için güvenlik yamaları yayımladı; bu açıklar aktif olarak istismar ediliyor ve bir CVSS 10 pre-auth SSRF içeriyor.

02.09.2026 17:22 Security Affairs IT
siber güvenlik malware network
vulnerability 72

HPE güvenlik duyurusu (AV26-873)

HPE'nin AOS-CX ve Fabric Composer ürünlerinde kritik güvenlik açıkları tespit edildi; kullanıcılar ve yöneticiler güncellemeleri uygulamalı.

02.09.2026 16:38 Canada Cyber Alerts CA
malware vulnerability networking
vulnerability 62

Rockwell Automation Patches Over a Dozen Vulnerabilities Across Products

Rockwell Automation, çok sayıda üründe güvenlik açıklarını kapsayan yamaları duyurdu; endüstriyel otomasyon yazılımlarının güvenliğini güçlendirme amacıyla yamalar yayımlandı.

02.09.2026 15:39 SecurityWeek US
malware industry 4.0 ICS
vulnerability 68

Lenovo e-posta doğrulama kusuru nedeniyle Dropbox hesapları ihlal edildi

Dropbox hesap güvenliğinde, Lenovo e-posta doğrulama zafiyeti nedeniyle bazı kullanıcı hesaplarına yetkisiz erişim sağlandığı açıkladı. Saldırganlar sahte Lenovo ID'leri oluşturarak hesaplara giriş yapabildi.

02.09.2026 15:30 BleepingComputer US
siber güvenlik bulut güvenliği kimlik doğrulama
vulnerability 72

[Control systems] Schneider Electric security advisory (AV26-871)

Güvenlik uyarısı, NetBotz 5-750/755 ve PowerChute Serial Shutdown ürünlerinde güvenlik açığına dikkat çekiyor ve CVSS benzeri bilgilerle güncelleme/mitigasyon önerilerini içeriyor.

02.09.2026 15:28 Canada Cyber Alerts CA
malware vulnerability patching
1 ... 115 116 117 118 119 ... 480
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.