Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2785 kayıt listeleniyor.

2785
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?
other 72

Bir “AI yavaşlaması” ile neden ilgilenmelisiniz?

AI alanındaki hızlı gelişmelere rağmen güvenlik temellerine odaklanmanın en iyi güvenlik stratejisi olduğu belirtiliyor; temel güvenlik uygulamalarının güçlendirilmesi öncelikli bir mesaj.

17.09.2026 21:00 Cisco Talos Intelligence Group US
Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin
other 70

Çalışanlara ve Ajanlara Doğru Erişim Seviyesi Verin

Cloudflare, Workers için daha dar kapsamlı erişim ve Developer Platform rolleri ile ekip üyeleri, CI tokenları ve ajanların yalnızca ihtiyaç duydukları erişime sahip olmasını sağlayan granular authorization özelliğini tanıttı.

15.09.2026 16:00 Cloudflare Security Blog US
Yapay Zeka Getirisi Yatırımını Gösteriyor, Ancak %62 Depolama Taleplerini Karşılayamıyor
other 65

Yapay Zeka Getirisi Yatırımını Gösteriyor, Ancak %62 Depolama Taleplerini Karşılayamıyor

AI’nin depolama talebini artırması bekleniyor; ancak hazırlık eksikliği güvenlik ve operasyonel riskleri artırabilir. Kurumlar depolama altyapısı ve veri güvenliğini güçlendirmek için plan yapmalı.

18.09.2026 18:09 ZDNet Security US
Apple, Yapay Zeka İçin M-series Ultra Çipli Sunucu Üzerinde Çalışıyor: 2029 Başlangıcı Potansiyeli
other 65

Apple, Yapay Zeka İçin M-series Ultra Çipli Sunucu Üzerinde Çalışıyor: 2029 Başlangıcı Potansiyeli

Apple'ın M-series Ultra çipli sunucu geliştirdiği ve 2029 itibarıyla piyasaya sürebileceği öne sürülüyor; bu adım, kurumsal sunucu pazarında Apple'ın rekabetini güçlendirebilir.

17.09.2026 01:02 Ars Technica US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi
other 62

ABD hükümet sitesi Çinli modeli kullandı, FBI onu 'zararlı' diye nitelendirdi

ABD Federal Register web sitesinin açık kaynaklı Çin yapay zeka aracı kullanması güvenlik ve güvenilirlik tartışmalarını ateşledi; bu durum siber güvenlik ve politika açılarıyla inceleniyor.

18.09.2026 20:28 Ars Technica US
Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor
other 62

Anthropic Claude Chat ve Cowork'u tek bir platformda birleştiriyor

Claude ile Cowork bir araya geliyor ve Claude Docs tanıtılıyor; kurumsal yapay zeka çözümlerinin entegrasyonu ve güvenlik boyutu vurgulanıyor.

16.09.2026 19:30 ZDNet Security US
Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet
other 65

Her iki yolu da kullan: Aramada keşfedilir kal, yapay zeka eğitimi için taramayı reddet

Cloudflare, web içeriğinin keşfedilebilir kalmasını sağlayıp AI eğitim verileri için taramayı reddetmeyi mümkün kılan yeni kontroller ve Accountable etiketini duyurdu; bu girişim büyük teknoloji şirketleriyle ortak bir güvenlik/uyum yaklaşımına dayanıyor.

15.09.2026 16:00 Cloudflare Security Blog US
other 72

İtalyan unicorn Exein fiziksel AI dalgasına kapılıyor

Exein’in 270 milyon dolarlık yatırım alması, fiziksel yapay zeka alanında büyümeyi ve değerlemeyi artırıyor; yatırım baskısı ve pazar güveni işaretleri içeriyor.

15.09.2026 15:19 TechCrunch Security US
AI finansman startup
other 55

1960’lardan NSA’nın süperbilgisayarı hakkında

Harvest adlı 1960'larda geliştirilen kod kırma bilgisayarının NSA için kullanımı ve teknolojik etkileri üzerine odaklanan bir hikaye; siber güvenlik tarihine ışık tutuyor.

15.09.2026 13:16 Schneier on Security US
malware cybersecurity-history hardware
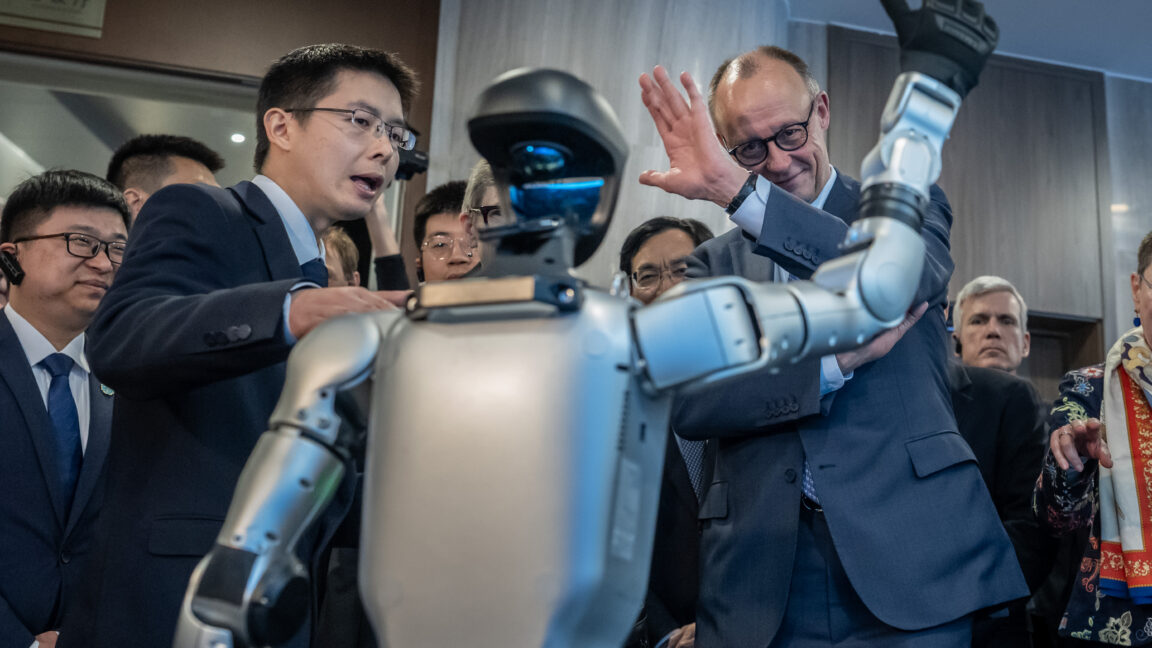
Kurucuun maliyet odaklı takıntısı Unitree’nin ucuz insansı robotlarda liderliğe yol açtı

Kurucuun maliyet odaklı takıntısı Unitree’nin ucuz insansı robotlarda liderliğe yol açtı

14.09.2026 22:38 58
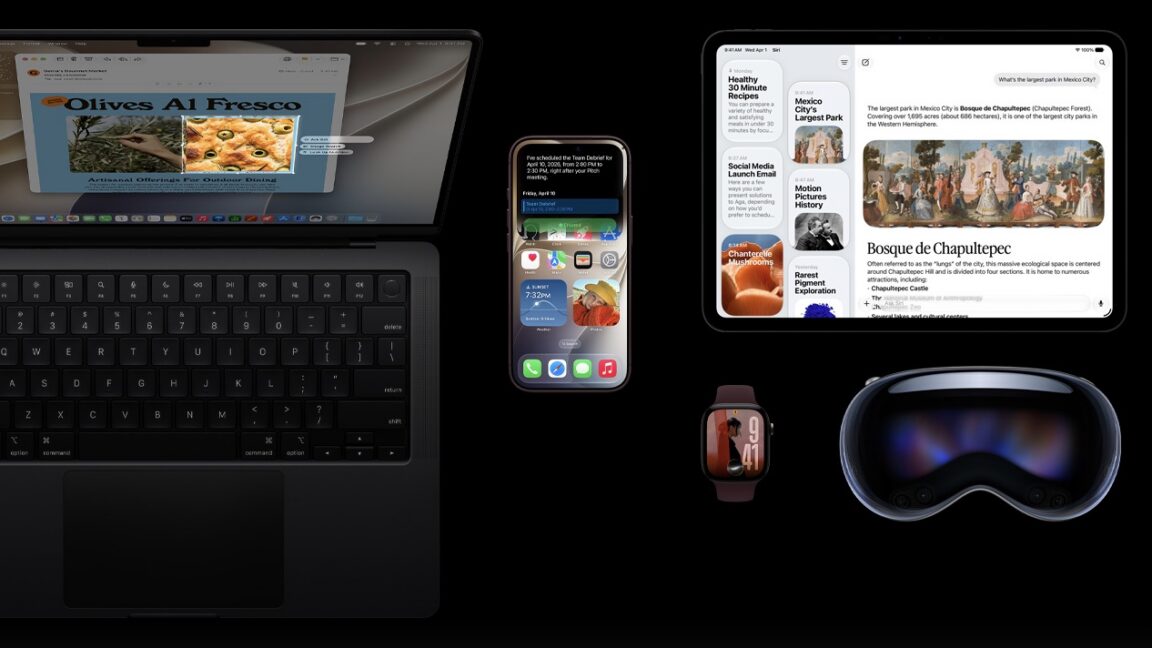
Apple iOS 27 ve macOS Golden Gate 27'yi Siri AI ve Liquid Glass iyileştirmeleriyle yayımladı

Apple iOS 27 ve macOS Golden Gate 27'yi Siri AI ve Liquid Glass iyileştirmeleriyle yayımladı

14.09.2026 22:28 42
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
artificial-intelligence security regulation
other 42

Upcoming Speaking Engagements

Bruce Schneier'in 2026 programında çeşitli etkinliklerde konuşacağı belirtilmiş olup, güvenlik ve dijital haklar temalarını içerir.

14.09.2026 22:02 Schneier on Security US
cybersecurity events conference
Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor
other 62

Çevrim içi nefret araştırmacısı, sınır tehdidine rağmen X platformuna baskısını sürdürüyor

Bir araştırmacının dijital platformlara yönelik eleştirileri ve deportasyon tehdidinin devam etmesi görüntüleniyor; olay siber güvenlik ve dijital haklar bağlamında değerlendiriliyor.

14.09.2026 21:24 Ars Technica US
siber güvenlik teknoloji dijital haklar
En son Windows 11 güncellemesi cihazınızın sesini bozabilir – işte geçici çözüm
other 45

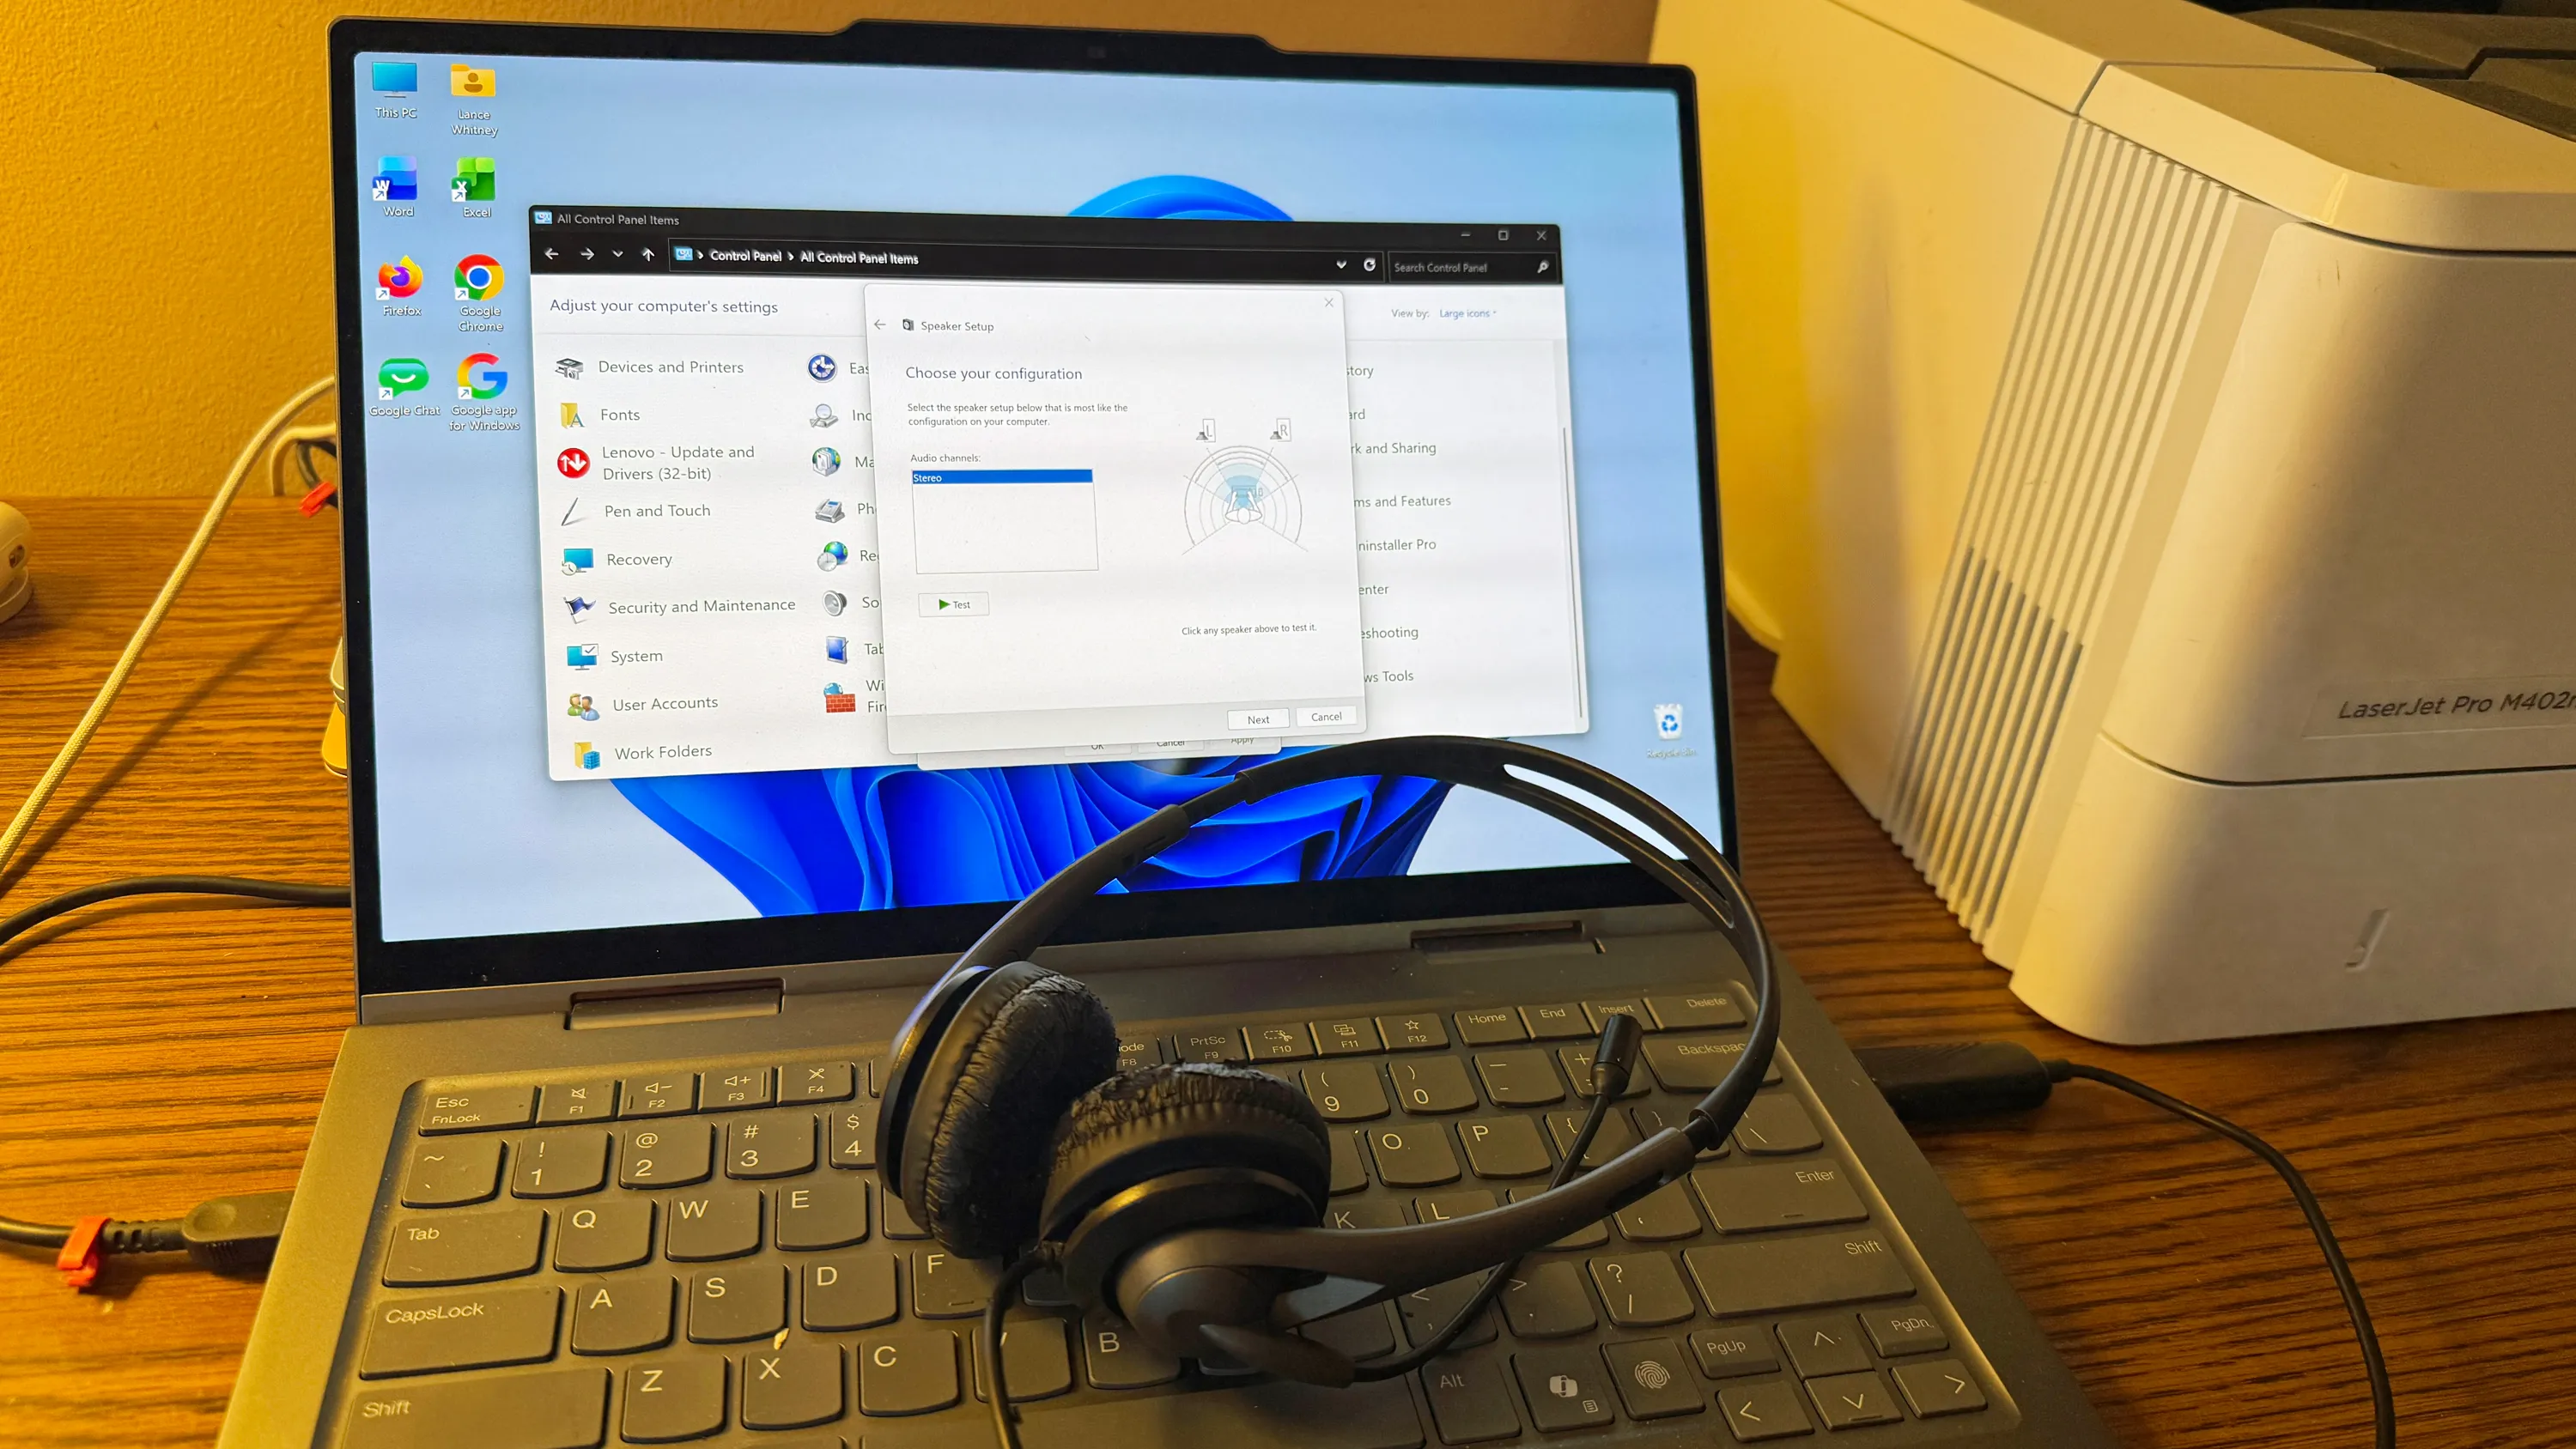
En son Windows 11 güncellemesi cihazınızın sesini bozabilir – işte geçici çözüm

Windows 11 için yakın zamanda çıkan güncelleme bazı USB ses cihazlarında sorunlara neden oluyor; çözüm olarak ses modunun stereo olarak ayarlanması tavsiye ediliyor. Şu an için resmi yamalı çözüm bulunmuyor.

14.09.2026 20:27 ZDNet Security US
windows-11 patch-tuesday hardware-compatibility
Saldırgan-odaklı ucuzluk: Güneş enerjisi yükselişte
other 62

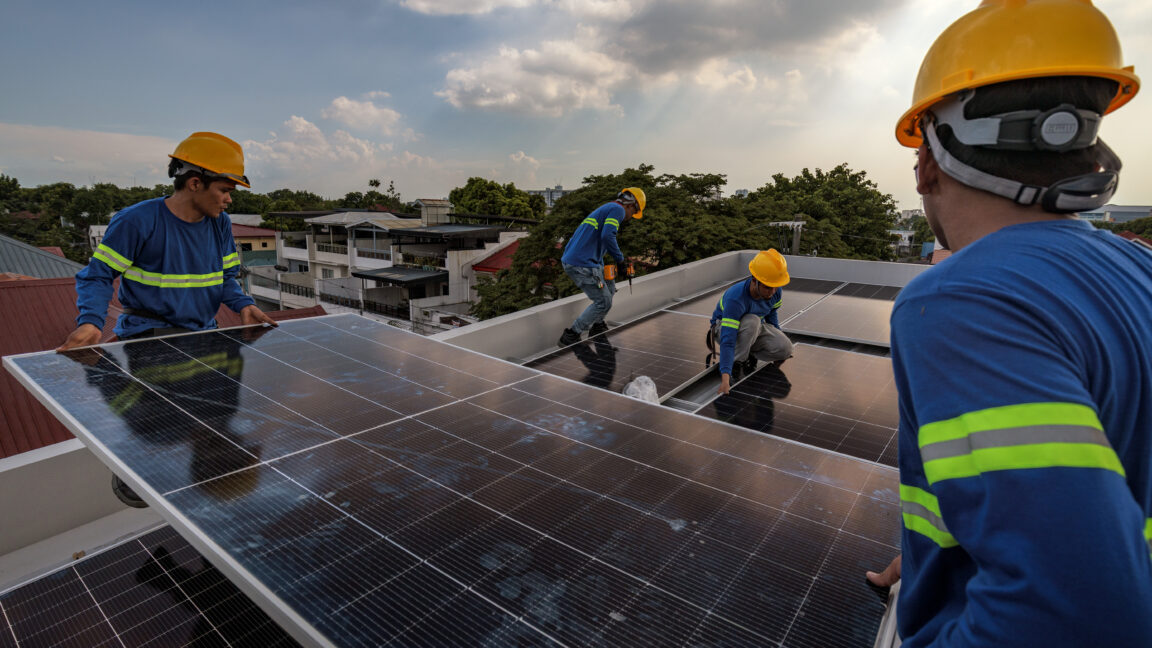
Saldırgan-odaklı ucuzluk: Güneş enerjisi yükselişte

Güneş panellerinin maliyetlerinin düşmesi ve küresel adaptasyonu, enerji altyapısında dönüşüme işaret ediyor. Çin yapımı panellerin yaygınlığı ve etkileri tartışılıyor.

14.09.2026 19:29 Ars Technica US
teknoloji finansal-teknoloji yenilenebilir-enerji
other 62

Google’ın yeni yönlendirme sistemi tıklamadan önce hedefi kontrol etmeyi zorlaştırıyor

Google'ın yeni görünmez yönlendirmelerinin güvenlik avantajları ve kullanıcıların hedefi önceden kontrol etme kapasitesindeki azalma arasındaki denge tartışılıyor; güvenlik savunmaları güçlenirken kullanıcı riskleri de ortaya çıkıyor.

14.09.2026 17:17 Malwarebytes Labs US
siber güvenlik ağ güvenliği web güvenliği
other 42

RIA DigiDoc mobil uygulamasının yeni versiyonu ID kartı kullanımını telefonda daha kullanışlı hale getiriyor

RIA DigiDoc mobil uygulamasının yeni sürümü, ID-kaart kullanımını mobil cihazlarda kolaylaştırıyor ve tarayıcı tabanlı ID kullanımı için yeni imkanlar ekliyor.

14.09.2026 11:16 CERT-EE EE
bilgi-teknolojisi kimlikdogrulama mobiluygulama
1 2 3 4 5 ... 233
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.