Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 3334 kayıt listeleniyor.

3334
Kayıt
12
Bu sayfa
1133
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency network-security security cve
Öne çıkan haberler
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı
malware 82

Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı

Kuzey Kore bağlantılı bir saldırı grubu, sahte iş görüşmesi yöntemiyle Binance'e yönelik büyük bir hırsızlık gerçekleştirdi. Olay sosyal mühendislik ve kimlik avı unsurlarını içeriyor ve dijital varlık çalınmasıyla sonuçlandı.

04.11.2026 01:04 The Register Security GB
NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor
malware 82

NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor

NetamLoader malware, Asia'daki government Windows 10 sistemlerini hedefliyor; .NET yükleme çerçevesinin adlandırılmamış bir sürümü kullanılarak özel hükümet yapılarına yönelik saldırı gerçekleşiyor.

01.11.2026 10:02 The Hacker News US
Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım
malware 78

Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım

Microsoft Graph API değişiklik bildirimlerini kullanarak veri sızdırma yöntemleri inceleniyor; tehdit aktörleri Outlook ve Teams üzerinden kalıcı/stealth sızıntı için Graph API bildirimlerini istismar ediyor.

04.11.2026 19:22 NetSPI US
APT29 Bağlantılı Saldırganlar Web Analitik Script’ini Ele Geçirerek iOS ve Android İstismarını Dağıtıyor
malware 78

APT29 Bağlantılı Saldırganlar Web Analitik Script’ini Ele Geçirerek iOS ve Android İstismarını Dağıtıyor

APT29 bağlantılı aktörler, web analiz aracı tedarik zinciri saldırısı ve sahte alanlar üzerinden iOS/Android kullanıcılarını hedefleyen watering hole saldırısı gerçekleştirdi. Enjekte edilen JavaScript cihaz ve tarayıcı bilgilerini topluyor.

04.11.2026 17:27 The Hacker News US
Hackers used well-known tricks to carry out a $6.34 billion heist
malware 78

Hackers used well-known tricks to carry out a $6.34 billion heist

Siber güvenlik haberinde, North Korea bağlantılı saldırganların sahte iş görüşmesi ve zararlı indirme ile Binance sistemine sızdığı ve milyar dolarlık hırsızlık yaptığı ifade ediliyor. Olay, sosyal mühendislik ve zararlı yazılım kalıplarını tekrar gündeme getiriyor.

03.11.2026 22:04 Wired Security US
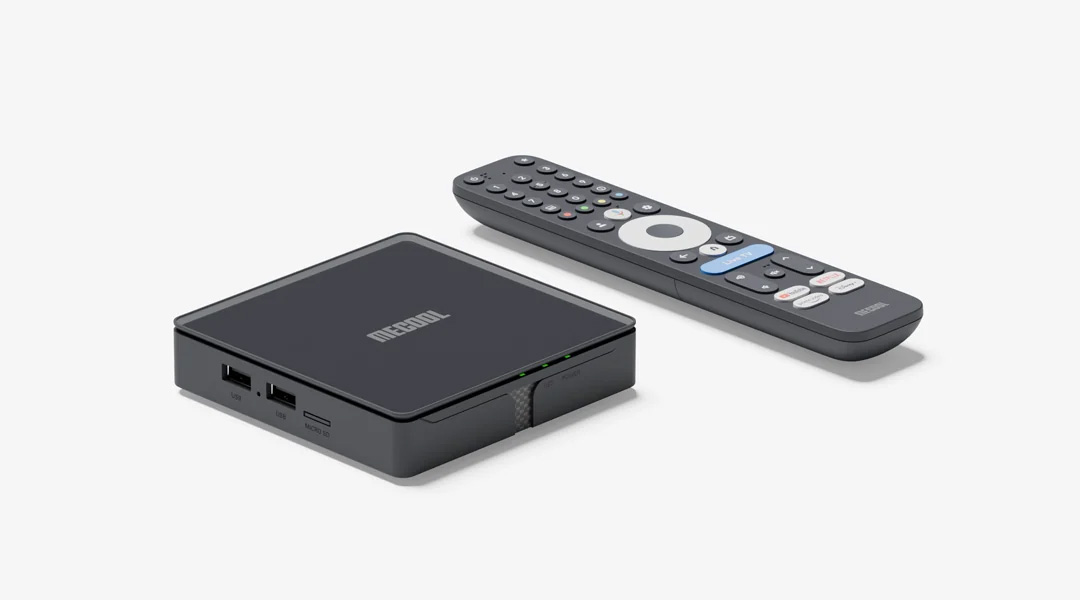
Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti
malware 78

Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti

Google, 1.3 milyon Android TV kutusu üzerinde yürütülen botnet kampanyasının sponsoru/operatörüyle bağlantısını keserek tehdit yüzeyini azaltmıştır. Olay, akıllı TV cihazlarındaki güvenlik açıklarına ve zararlı altyapıya dikkat çekmektedir.

03.11.2026 20:08 Ars Technica US
malware 85

Mobil casus yazılım kampanyası, İsrail'in Kırmızı Alarm roket uyarı sistemini taklit ediyor

Acronis Threat Research Unit, Orta Doğu'daki jeopolitik olayları kullanarak bireylere kötü amaçlı yazılım dağıtan bir kampanyayı inceledi. Bu kampanya, İsrailli kullanıcılara resmi iletişim gibi görünen SMS mesajları aracılığıyla bir trojan uygulaması gönderiyor.

07.03.2026 06:00 NCSC-FI News -
casus yazılım mobil güvenlik İsrail
malware 85

Yıkıcı Saldırılara Karşı Proaktif Hazırlık ve Güçlendirme: 2026 Versiyonu

Yıkıcı siber saldırılar, verileri yok etmek veya sistemleri işlevsiz hale getirmek için kullanılan zararlı yazılımlar aracılığıyla gerçekleştiriliyor. Bu yazıda, organizasyonların bu tür saldırılara karşı nasıl korunabileceği üzerine proaktif öneriler sunuluyor.

07.03.2026 06:00 NCSC-FI News -
siber güvenlik malware yıkıcı saldırılar
malware 85

Wikipedia, sayfaları tahrip eden kendini yayabilen JavaScript solucanı tarafından saldırıya uğradı

Wikimedia Vakfı, kendini yayabilen bir JavaScript solucanı nedeniyle güvenlik ihlali yaşadı. Olay, kullanıcıların otomatik düzenlemelerle gizli scriptler eklediğini ve rastgele sayfalara vandalizm yaptığını bildirmesiyle ortaya çıktı.

07.03.2026 06:00 NCSC-FI News -
siber güvenlik JavaScript vandalizm
malware 85

Bu sahte Google Meet güncellemesine bir tıklama, saldırganlara PC'nizin kontrolünü verebilir

Sahte bir Google Meet güncellemesi, kullanıcıların Windows PC'lerini saldırganların cihaz yönetim sistemine kaydediyor. Bu durum, kullanıcıların bilgisayarlarının kontrolünü kaybetmesine yol açabilir.

06.03.2026 22:35 Malwarebytes Labs -
malware Google Meet sahte güncelleme
malware 85

Acil durum uyarı uygulaması olarak gizlenen casus yazılım, İsrailli akıllı telefonlara gönderildi

Hamas ile bağlantılı saldırganlar, İsrailli kullanıcıların telefonlarına acil durum uyarı uygulaması olarak gizlenmiş casus yazılımlar yerleştiriyor. Güvenlik araştırmacıları, bu yazılımların kullanıcı verilerini çaldığını belirtiyor.

06.03.2026 21:56 The Register Security -
casus yazılım siber güvenlik İsrail
Okul ve üniversitelere yönelik fidye yazılım saldırıları
malware 85

Okul ve üniversitelere yönelik fidye yazılım saldırıları

Kaspersky'nin blogunda, eğitim kurumlarının neden fidye yazılımı saldırılarına maruz kaldığı, phishing ve USB sürücülerin riskleri ile bu kurumların dijital altyapısının nasıl güvence altına alınabileceği ele alınıyor.

06.03.2026 20:30 Kaspersky Daily -
Şeffaf Kabile, Hindistan'ı Hedefleyen Kampanyada Kötü Amaçlı Yazılım İmplantlarını Kitlesel Olarak Üretmek İçin AI Kullanıyor

Şeffaf Kabile, Hindistan'ı Hedefleyen Kampanyada Kötü Amaçlı Yazılım İmplantlarını Kitlesel Olarak Üretmek İçin AI Kullanıyor

06.03.2026 18:11 85
malware 85

Sahte Claude Kod Yükleme Kılavuzları, InstallFix Saldırılarıyla Bilgi Hırsızları Yaygınlaştırıyor

Kötü niyetli aktörler, kullanıcıları meşru komut satırı araçları yükleyecekleri bahanesiyle zararlı komutlar çalıştırmaya ikna etmek için InstallFix adında yeni bir sosyal mühendislik tekniği kullanıyor. Bu saldırılar, sahte yükleme kılavuzları aracılığıyla gerçekleştiriliyor.

06.03.2026 18:00 BleepingComputer -
sosyal mühendislik kötü amaçlı yazılım infostealer
Çok Aşamalı VOID#GEIST Malware, XWorm, AsyncRAT ve Xeno RAT Dağıtıyor

Çok Aşamalı VOID#GEIST Malware, XWorm, AsyncRAT ve Xeno RAT Dağıtıyor

06.03.2026 17:33 85
malware 85

Microsoft, kullanıcıları Windows Terminal'de kendilerini zarara uğratmaya yönlendiren ClickFix kampanyasını tespit etti

Yeni bir ClickFix dolandırıcılığı, Windows kullanıcılarını Windows Terminal'i açmaya ve kötü amaçlı komutları kendilerinin yapıştırmasına yönlendiriyor. Bu yöntemle, kullanıcıların tarayıcı şifrelerine erişim sağlanıyor.

06.03.2026 16:37 The Register Security -
malware Windows ClickFix
malware 85

Microsoft, Windows Terminal'ı hedef alan ClickFix kampanyasını uyarıyor

Microsoft, ClickFix kampanyasının Windows Terminal'ı kullanarak Lumma Stealer malware'ini dağıttığını açıkladı. Saldırganlar, kullanıcıları kötü niyetli komutları çalıştırmaları için kandırmak amacıyla sosyal mühendislik teknikleri kullanıyor.

06.03.2026 15:38 Security Affairs -
malware Windows sosyal mühendislik
malware 85

Sahte OpenClaw yükleyicilerine dikkat edin, Bing sizi GitHub'a yönlendirse bile

Bing arama sonuçları, OpenClaw yükleyicileri barındırdığı iddia edilen GitHub depolarına yönlendirdi. Ancak bu yükleyiciler, gerçekte malware yüklemekte.

06.03.2026 14:11 Malwarebytes Labs -
malware OpenClaw Bing
1 ... 241 242 243 244 245 ... 278
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.