Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 3334 kayıt listeleniyor.

3334
Kayıt
12
Bu sayfa
1135
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu
malware 85

Kuzey Koreli TraderTraitor’ın Binance Kripto Soygunu ile İlişkisi FBI Tarafından Kuruldu

TraderTraitor grubunun Binance'den kayda geçen 6+ milyar dolarlık hırsızlığı Kuzey Kore ile bağlantılı olarak yetkili makamlarca doğrulandı; soruşturma devam ediyor.

01.11.2026 10:03 The Hacker News US
Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı
malware 82

Kuzey Koreli sahte iş görüşmesi Binance hırsızlığına yol açtı

Kuzey Kore bağlantılı bir saldırı grubu, sahte iş görüşmesi yöntemiyle Binance'e yönelik büyük bir hırsızlık gerçekleştirdi. Olay sosyal mühendislik ve kimlik avı unsurlarını içeriyor ve dijital varlık çalınmasıyla sonuçlandı.

04.11.2026 01:04 The Register Security GB
NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor
malware 82

NetamLoader Zararlısı, Asya Hükümet Windows 10 Sistemlerini .NET Enjeksiyonu ile Hedefliyor

NetamLoader malware, Asia'daki government Windows 10 sistemlerini hedefliyor; .NET yükleme çerçevesinin adlandırılmamış bir sürümü kullanılarak özel hükümet yapılarına yönelik saldırı gerçekleşiyor.

01.11.2026 10:02 The Hacker News US
Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım
malware 78

Microsoft Graph API Değişiklik Bildirimleriyle Veri Sızıntısı için Kullanım

Microsoft Graph API değişiklik bildirimlerini kullanarak veri sızdırma yöntemleri inceleniyor; tehdit aktörleri Outlook ve Teams üzerinden kalıcı/stealth sızıntı için Graph API bildirimlerini istismar ediyor.

04.11.2026 19:22 NetSPI US
APT29 Bağlantılı Saldırganlar Web Analitik Script’ini Ele Geçirerek iOS ve Android İstismarını Dağıtıyor
malware 78

APT29 Bağlantılı Saldırganlar Web Analitik Script’ini Ele Geçirerek iOS ve Android İstismarını Dağıtıyor

APT29 bağlantılı aktörler, web analiz aracı tedarik zinciri saldırısı ve sahte alanlar üzerinden iOS/Android kullanıcılarını hedefleyen watering hole saldırısı gerçekleştirdi. Enjekte edilen JavaScript cihaz ve tarayıcı bilgilerini topluyor.

04.11.2026 17:27 The Hacker News US
Hackers used well-known tricks to carry out a $6.34 billion heist
malware 78

Hackers used well-known tricks to carry out a $6.34 billion heist

Siber güvenlik haberinde, North Korea bağlantılı saldırganların sahte iş görüşmesi ve zararlı indirme ile Binance sistemine sızdığı ve milyar dolarlık hırsızlık yaptığı ifade ediliyor. Olay, sosyal mühendislik ve zararlı yazılım kalıplarını tekrar gündeme getiriyor.

03.11.2026 22:04 Wired Security US
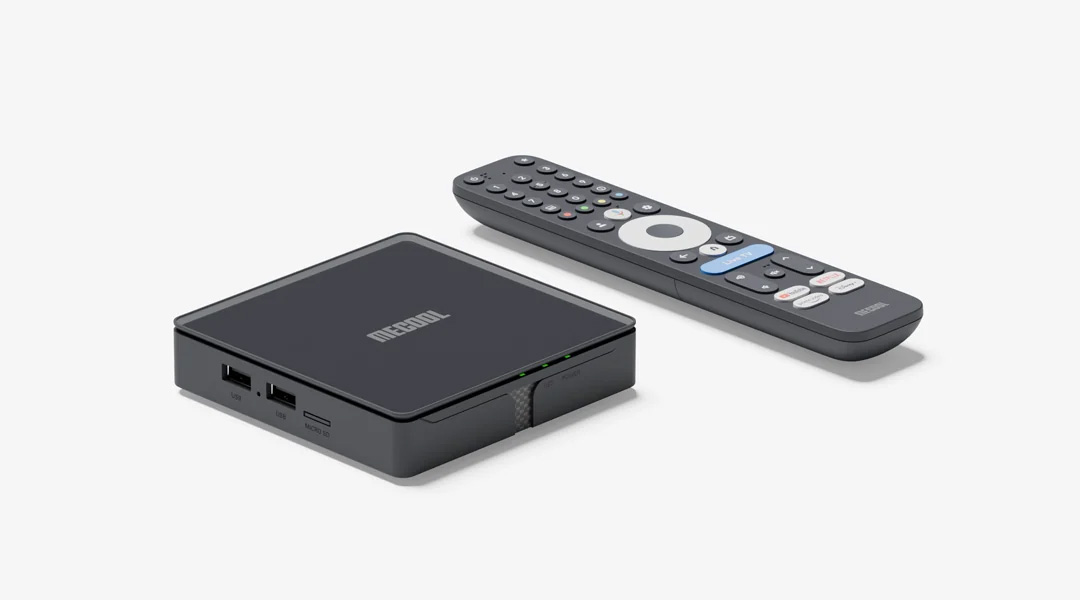
Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti
malware 78

Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti

Google, 1.3 milyon Android TV kutusu üzerinde yürütülen botnet kampanyasının sponsoru/operatörüyle bağlantısını keserek tehdit yüzeyini azaltmıştır. Olay, akıllı TV cihazlarındaki güvenlik açıklarına ve zararlı altyapıya dikkat çekmektedir.

03.11.2026 20:08 Ars Technica US
malware 72

Rusya Bağlantılı Hackerlar Watering Hole Yollarıyla iOS ve Android Aygıtlarını Exploit Zincirleriyle Etkiledi

Rusya bağlantılı gruplar, watering hole saldırılarıyla iOS ve Android cihazlarına yönelik çoklu exploit zincirleri kullandı; hedefler arasında ABD ve Avrupa ülkeleri ile Ukrayna bulunuyor.

05.11.2026 13:37 SecurityWeek US
cybersecurity malware exploitation
Olay özeti 5: Paylaştaki hayalet veya Storm-2603 ile dosya içermeyen SharePoint ihlali
malware 72

Olay özeti 5: Paylaştaki hayalet veya Storm-2603 ile dosya içermeyen SharePoint ihlali

Storm-2603 tarafından yürütülen dosya içermeyen SharePoint saldırısının analizi ve ToolShell kullanımı ile tespit yaklaşımları özetlendi.

05.11.2026 13:00 Kaspersky Securelist RU
Apple PAYLAŞILAN iCloud Fotoğrafları ve Dosyalarını Zararlı İçerik İçin Taramaya Başlayacak

Apple PAYLAŞILAN iCloud Fotoğrafları ve Dosyalarını Zararlı İçerik İçin Taramaya Başlayacak

05.11.2026 12:13 72
AI Destekli Saldırılar Arasında ARTEX’te 62 Konsolberi Root Erişimine Açık

AI Destekli Saldırılar Arasında ARTEX’te 62 Konsolberi Root Erişimine Açık

05.11.2026 11:42 72
malware 72

ABD, Üniversite Süperbilgisayarlarını Hacklemekle İddia Edilen Kanadalı Kişiyi Tutuklama ve İade Etti

ABD, üniversitelere yönelik hacker operasyonu ve bilgisayarların kripto para madenciliği için devralınmasıyla ilişkilendirilen Kanadalı bir şüpheliyi iade etti. Söz konusu suçlamalar siber güvenlik ve kurumsal ağ güvenliği açısından önemli bir konu olarak değerlendiriliyor.

05.11.2026 09:20 Security Affairs IT
cybercrime malware cryptomining
malware 72

Washington DC'de İnternet Adresini Kiralamak: Proxy Hizmetleri ve Güvenlik Endişeleri

Güvenlik uzmanları, White House çalışanlarının konut tabanlı proxy servisleri kullanması nedeniyle IP adreslerinin kiralanabilir hale geldiğini duyurdu; bir proxy sağlayıcısının geçmişi ise seçim sistemlerine yönelik siber saldırılarla bağlantılı.

05.11.2026 07:36 Krebs on Security US
siber güvenlik proxy intranet/networks
malware 65

DreamHost doğruluyor: Veritabanı ihlali FTP logolarını ve webmail oturumlarını ele geçirdi

DreamHost, File Manager üzerinden iki ay süren bir güvenlik ihlali nedeniyle müşteri FTP/SFTP kimlik bilgileri ile webmail oturumlarının sızdırıldığını doğruladı; olay ağustos 2026'dan 23 Ekim 2026'ya kadar sürdü.

05.11.2026 06:00 NCSC-FI News FI
cybersecurity data_breach ftp
malware 62

Fransa'da Kan Depolama Soğutma Sistemlerini Kesintiye Uğratan Siber Saldırı

Fransa'daki kan hizmeti, soğutma ekipmanı sağlayıcısına yönelik siber saldırı nedeniyle depolama alanlarındaki sıcaklık ve defrost ayarlarının değiştiğini bildirdi; olay, tedarik zinciri aracılığıyla sağlık depolama altyapısını etkilemiştir.

05.11.2026 06:00 NCSC-FI News FI
cyberattack supply_chain healthcare
malware 78

Google Takvim oltalama kampanyası oturumları ele geçiriyor, MFA'yı atlatıyor

Phishing operasyonu, canlı Google oturumlarını çalarak MFA’yı dolandırmayı hedefleyen bir kampanyayı ortaya koydu; Threat Research ekibi operasyonu CloudFire olarak adlandırdı ve yüzlerce alan adı kapatıldı.

05.11.2026 06:00 NCSC-FI News FI
phishing mfa-bypass accounts
malware 78

Sıfır Tıklama Saldırılarıyla iOS ve Android Cihazlarında N-Device Exploit Zincirleri

Bir hacker grubunun, kullanıcı etkileşimi olmadan çalışabilen n-day exploit zincirleriyle iOS ve Android cihazlarını hedefleyen watering hole saldırıları gerçekleştirdiği bildirildi. Saldırılar ABD, Ukrayna, Çekya ve Bulgaristan'daki yüksek profilli siteleri hedefleyerek ziyaretçilerin cihazlarını profille ediyor.

05.11.2026 06:00 NCSC-FI News FI
malware zero-click exploit
malware 78

Sahte indirme kampanyası, trojanize kurulumlarla para kazanma payload’larını dağıtıyor

Sahte indirme kampanyası, trojanize yükleyicilerle birden çok monetizasyon katmanı sunuyor; kullanıcı onayı olmadan yüklenen yazılımlar güvenlik ve mahremiyet riskleri yaratıyor. Microsoft, savunma önerileri ve MITRE ATT&CK eşleşmeleriyle ilgili ayrıntılar paylaşıyor.

05.11.2026 06:00 NCSC-FI News FI
malware trojan software supply chain
malware 78

HYFLOCK Fidye Yazılımı Yeni Sürümler ve Şifreleme Zayıflıkları ile Evrimleşti

Check Point savunma araştırmacılarının incelemesi, HYFLOCK'un dört jenerasyona yayılan evrimini ve şifreleme zayıflıklarını ortaya koydu. En çok dikkati çekenler arasında görev zamanlayıcı kaydı, ağ paylaşımı ve kurtarmayı etkilemeye çalışma vardı; bazı iddia edilen yetenekler doğrulanamadı. Şifreleme zayıflıkları, anahtar olmadan bazı Office dosyalarının içeriklerini kurtarmayı mümkün kılıyor.

05.11.2026 06:00 NCSC-FI News FI
malware ransomware encryption
1 2 3 4 ... 278
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim