Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 17 kayıt listeleniyor.

17
Kayıt
5
Bu sayfa
1054
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability network-security cybercrime ai security cve ransomware
Öne çıkan haberler
Let’s Encrypt, Şubat 2027’den itibaren sertifika ömürlerini 64 güne düşürüyor
malware/other 68

Let’s Encrypt, Şubat 2027’den itibaren sertifika ömürlerini 64 güne düşürüyor

Let’s Encrypt, 64 günlük sertifika ömrü uygulamasını 2027 Şubat’ta başlatacağını açıkladı. Karar, dijital sertifika altyapılarında yenileme frekansını artırabilir ve güvenlik operasyonlarını etkileyebilir.

08.10.2026 22:57 Ars Technica US
Çok iyi, kelimenin tam anlamıyla özdeşler – AIyle polisajlı özgeçmişler işe alım uzmanlarının yeni stres kaynağı
malware/other 62

Çok iyi, kelimenin tam anlamıyla özdeşler – AIyle polisajlı özgeçmişler işe alım uzmanlarının yeni stres kaynağı

Yapay zeka destekli özgeçmişler ve işe alım süreçlerindeki otomatik araçlar, işe alım endüstrisini değiştirmekte; güvenlik ve sahtekarlık riskleri nedeniyle işverenler için ek dikkat gerektiriyor.

14.10.2026 15:58 ZDNet Security US
Yapay Zeka Kodlama Ajanları Daha Fazla Kod Üretiyor, Ama Daha Fazla Yazılım Değil
malware/other 62

Yapay Zeka Kodlama Ajanları Daha Fazla Kod Üretiyor, Ama Daha Fazla Yazılım Değil

Yapay zeka kodlama ajanları daha çok kod üretiyor ancak insan denetimi nedeniyle daha fazla yazılım ortaya çıkmıyor; bu, güvenlik ve kalite süreçlerinin kritik olduğuna işaret ediyor.

09.10.2026 22:43 Ars Technica US
AI ile kendini kötü olduğun alanlarda geliştirmek: Linus Torvalds neden bunun onun için işe yaradığını anlatıyor
malware/other 62

AI ile kendini kötü olduğun alanlarda geliştirmek: Linus Torvalds neden bunun onun için işe yaradığını anlatıyor

Linus Torvalds, AI tabanlı kodlama ile zayıf oldukları alanlarda beceri geliştirdiklerini ifade ediyor; ancak itfrastruktur üzerinde Linux geliştirme için AI kullanmıyor, hata bulma ve keyifli programlama tarafında avantajlar görüyor.

09.10.2026 20:53 ZDNet Security US
Nvidia, Hugging Face’i 13 milyar Dolara Satın Alıyor
malware/other 78

Nvidia, Hugging Face’i 13 milyar Dolara Satın Alıyor

Nvidia, Hugging Face'i 13 milyar dolara satın aldığını açıkladı. Anlaşma, Hugging Face'i açık kalır tutacağını belirtse de Nvidia için AI ekosistemine stratejik bir küresel nüfuz artırımı anlamına geliyor.

03.09.2026 16:34 Ars Technica US
İleri Düzey Yapay Zeka Modellerine 4 Ay Öne Geçiş İçin Pahalı Ödeme
malware/other 68

İleri Düzey Yapay Zeka Modellerine 4 Ay Öne Geçiş İçin Pahalı Ödeme

Ars Technica, Mozilla’nın raporuna dayanarak ucuz açık modellerin yetenekleri hızla artırdığını ve bu durumun Frontier AI modellerine 4 aylık öne geçiş maliyetinin 5 katı bedelle elde edilebildiğini ortaya koyuyor; bu gelişme açık kaynak modellerin güvenlik ve denetim süreçlerini etkileyebilir.

15.09.2026 15:00 Ars Technica US
Pearson’un Workera Anlaşması Büyük Bir İş Yeri Sorununu Hedefliyor: Yapay Zeka İçin Zaman Yok
malware/other 62

Pearson’un Workera Anlaşması Büyük Bir İş Yeri Sorununu Hedefliyor: Yapay Zeka İçin Zaman Yok

Pearson, Workera'yı satın alarak yapay zeka becerilerini ölçme ve hedefli eğitim sağlama kapasitesini artırıyor; bu, işgücü dijital dönüşümü ve güvenlik açısından stratejik önem taşıyor.

30.09.2026 15:25 ZDNet Security US
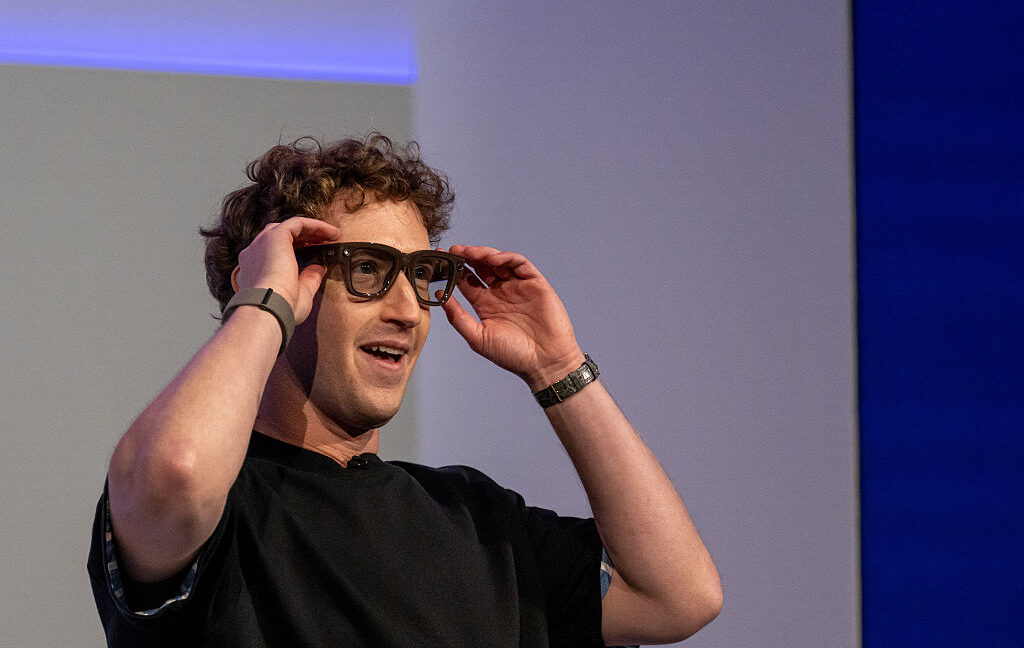
Meta, izinsiz kaydı sınırlayan AI gözlüklerini hafifçe daha az rahatsız edici hale getiriyor
malware/other 45

Meta, izinsiz kaydı sınırlayan AI gözlüklerini hafifçe daha az rahatsız edici hale getiriyor

Meta, AI gözlüklerinde güvenlik ışığı kapalı olduğunda kaydı engelleyen bir özelliği devreye soktu. Ancak tamamen güvenli olmadığı ve gizlilik risklerinin devam ettiği belirtiliyor.

28.08.2026 18:42 Ars Technica US
Nvidia, Hugging Face’i 13 milyar Dolara Satın Alıyor
malware/other 78

Nvidia, Hugging Face’i 13 milyar Dolara Satın Alıyor

Nvidia, Hugging Face'i 13 milyar dolara satın aldığını açıkladı. Anlaşma, Hugging Face'i açık kalır tutacağını belirtse de Nvidia için AI ekosistemine stratejik bir küresel nüfuz artırımı anlamına geliyor.

03.09.2026 16:34 Ars Technica US
malware/other 65

Massive Microsoft 365 outage causes auth issues, service failures

Exchange Online'da kimlik doğrulama sorunları ve e-posta gecikmeleri yaşanıyor; kesinti ciddi etkilere yol açıyor ve Microsoft sorunu araştırıyor.

31.08.2026 19:56 BleepingComputer US
cloud office-365 exchange-online
Meta, izinsiz kaydı sınırlayan AI gözlüklerini hafifçe daha az rahatsız edici hale getiriyor

Meta, izinsiz kaydı sınırlayan AI gözlüklerini hafifçe daha az rahatsız edici hale getiriyor

28.08.2026 18:42 45
malware/other 60

I built my own secure network in the cloud to access my home PCs remotely - for free

Kullanıcı, ev ağını güvenli bir şekilde bulutta kurarak uzaktan erişimi ücretsiz olarak sağlayabildiğini anlatıyor; Tailscale üzerinden VPN benzeri bir çözüm öne çıkarılıyor.

26.08.2026 14:55 ZDNet Security US
siber güvenlik ağ uzaktan erişim
malware/other 85

Diğer Haberler: İran ABD Askeri Telefonlarını Takip Ediyor, CrashStealer macOS Malware'i, CVD Planı

İran, ABD askeri telefonlarını takip ediyor. CrashStealer adlı yeni bir macOS malware'i keşfedildi. Diğer siber güvenlik olayları arasında ransomware saldırıları ve veri ihlalleri yer alıyor.

17.07.2026 17:27 SecurityWeek US
siber güvenlik malware casusluk
1 2
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-15
15 Ekim 2026 tarihli son 24 saat haber özetinde, kritik ve yüksek riskli güvenlik açıkları ile siber tehditlerin çeşitliliği öne çıkıyor. AnyDesk pre-auth heap overflow ve FortiSIEM yol geçirgenliği gibi zararlı kapasite kullanımlarına işaret eden vakalar ön planda. IBM, NVIDIA ve Adobe ürünlerinde çok sayıda CVE duyurusu yapılması, kurumsal yazılım ekosistemlerinde geniş çaplı etkinlikler olduğuna işaret ediyor. Ayrıca bulut ve yapay zeka odaklı çözümlerde yetkisiz erişim ve RCE potansiyelleri dikkat çekiyor. Saldırı yüzeyi, konut/kurumsal ağlar ve üretken altyapı için kritik düzeyde risk taşıyor. Disable/patch yönetimi ve izleme çözümlerinin güncel güvenlik politikalarıyla desteklenmesi zorunlu görünüyor. Ürünler güncellemelerden faydalanmazsa, verilerin bütünlüğü ve hizmet sürekliliği tehdit altında kalabilir. Genel olarak, hızlı yamalama ve ağ güvenliği iyileştirmeleri için yoğun tempo gerekiyor.
Toplam Haber: 98
Yüksek Önem: 19
IOC/CVE: 36
Öne Çıkanlar
• AnyDesk pre-auth heap buffer overflow RCE; Linux üzerinde root komut çalıştırma potansiyeli ve PoC mevcut.
• IBM ürünlerinde çok sayıda kritik CVE ile geniş etkili savunmasızlıklar bildirildi ve resmi düzeltmeler mevcut.
• NVIDIA ekosisteminde CVE yoğunluğu; RCE, yetki yükseltme ve veri sızması potansiyelleri kapsıyor.
• Adobe 140 CVE ve çok sayıda ürünü kapsayan güvenlik güncellemeleri yayımlandı.
• FortiSIEM’de yol geçirgenliği açığı, kimlik doğrulaması olmadan komut çalıştırmaya imkan verebilir.
• CVE-2026-65180 ve diğer NVIDIA CVE’ler, çeşitli AI ve depolama ürünlerinde ciddi riskler taşımakta.
CVE ve Açıklamaları
CVE-2026-76519
kısa etki
CVE-2026-0322
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-103499
kısa etki
CVE-2026-107656
kısa etki
CVE-2026-106172
kısa etki
CVE ve Açıklamaları
CVE-2026-106170
kısa etki
CVE-2026-YYYY
kısa etki
CVE-2026-104935
kısa etki
CVE-2026-74580
kısa etki
CVE-2024-XXXXX
kısa etki
CVE-2024-YYYYY
kısa etki
CVE ve Açıklamaları
CVE-2026-96951
kısa etki
CVE-2026-106347
kısa etki
CVE-2026-106358
kısa etki
CVE-2026-110136
kısa etki
CVE-2026-110148
kısa etki
CVE-2026-110161
kısa etki
CVE ve Açıklamaları
CVE-2026-106184
kısa etki
CVE-2026-106200
kısa etki