Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 42 kayıt listeleniyor.

42
Kayıt
6
Bu sayfa
1135
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
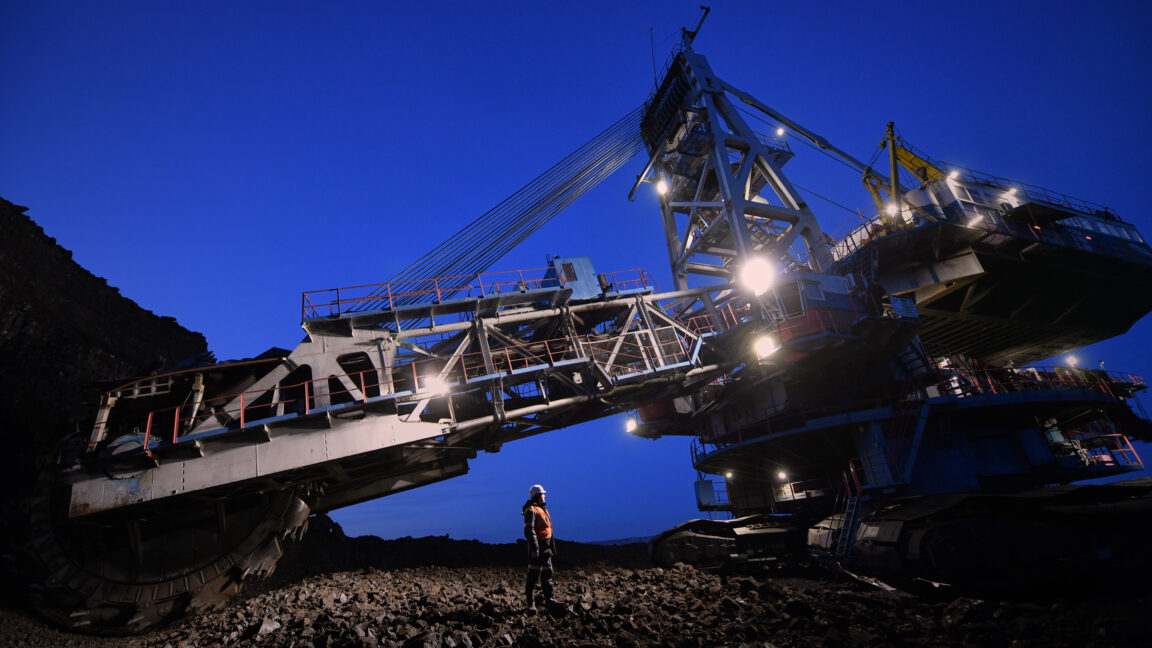
Ukrayna’nın drone saldırıları, Rusya’nın yeraltı veri merkezi planlarını hızlandırıyor
malware/cyberwar/other 72

Ukrayna’nın drone saldırıları, Rusya’nın yeraltı veri merkezi planlarını hızlandırıyor

Ukrayna drone saldırıları, Rusya’nın yeraltı veri merkezi planlarını hızlandırdırdı ve bu da dijital altyapının savunması/zarar görmesi risklerini gündeme getiriyor.

03.11.2026 23:39 Ars Technica US
Cloudflare, 3Ç2026'da 18,2 Milyon Ağ Katmanı DDoS Saldırısını Raporladı, %38 Arttı
malware/cyberwar/other 72

Cloudflare, 3Ç2026'da 18,2 Milyon Ağ Katmanı DDoS Saldırısını Raporladı, %38 Arttı

Bir bulut güvenlik sağlayıcısı olan Cloudflare, 3Ç2026'da milyonda seviyede ağ katmanı DDoS saldırılarını etkili bir şekilde savuşturduğunu ve trilyonlarca HTTP DDoS isteğini kaydettiğini bildirdi; bulut ağ güvenliği tehditlerinin sürdüğünü gösteren önemli bir yağdır.

31.10.2026 07:56 The Hacker News US
Massive Leak Exposes 41,000 Homeland Security Workers—Including Undercover ICE Agents
malware/cyberwar/other 78

Massive Leak Exposes 41,000 Homeland Security Workers—Including Undercover ICE Agents

Büyük bir veri sızıntısı, Homeland Security çalışanlarının kişisel ve operasyonel detaylarını ortaya çıkardı; gözetim programları ve entegre yazılımlarla ilgili bilgiler ifşa oldu.

28.10.2026 23:00 Wired Security US
Güvensiz Bir Komşu: Bir Güvenlik Zafiyeti Zinciri Bulut Altyapısında İzolasyon Aşamasına Nasıl Yol Açtı
malware/cyberwar/other 78

Güvensiz Bir Komşu: Bir Güvenlik Zafiyeti Zinciri Bulut Altyapısında İzolasyon Aşamasına Nasıl Yol Açtı

Kaspersky Securelist, Kubernetes ve Konnectivity ile overlay ağındaki açıkların birleşmesi sonucu bulut izolasyonunun nasıl aşılabildiğini ve RCE ile diğer kiracı hizmetlerinin tehlikeye girmesini gösteren bir vaka sunuyor.

27.10.2026 15:00 Kaspersky Securelist RU
Passkey'leri Etkin Kılmak, Onları Zorunlu Kılmakla Aynı Değil
malware/cyberwar/other 78

Passkey'leri Etkin Kılmak, Onları Zorunlu Kılmakla Aynı Değil

Otomatik özet: Passkeys (FIDO2) kullanımı güvenliği artırsa da, Conditional Access ve authentication strengths ile çakışan mevcut kurallar nedeniyle zayıf yollar tamamen kapanmıyor; iki motoru birden yönetmek gerekiyor. Entra ID'de phishing-resistant MFA, Passwordless MFA ve diğer güçlendirme yöntemleri arasında uyum ve sınırlamalar ayrıntılı şekilde açıklanıyor.

22.10.2026 13:00 DarkOperator US
ABD Ajansları Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok’u Distilasyon Yoluyla Çalıştırmakla Suçluyor
malware/cyberwar/other 78

ABD Ajansları Çinli Yapay Zeka Şirketlerini Claude, GPT, Gemini ve Grok’u Distilasyon Yoluyla Çalıştırmakla Suçluyor

ABD kurumları Çinli AI firmalarının distilasyon saldırılarıyla önde gelen Amerikan modellerinin özelliklerini sökmeye çalıştığını ileri sürüyor; bu durum AI güvenliği ve teknoloji yarı iletken güvenirliği açısından ciddi kaygılar doğuruyor.

09.09.2026 12:32 The Hacker News US
Uygulama Profilleriyle Pozitif Güvenlik Uygulaması
malware/cyberwar/other 72

Uygulama Profilleriyle Pozitif Güvenlik Uygulaması

Cloudflare uygulama profilleri ile HTTP isteklerinin yapısını öğrenir ve sapmaları tespit eder; bu sayede pozitif güvenlik katmanı ile saldırı yüzeyi azaltılır. AI'nın yük varyasyonları üretmesinin kolaylaştığı bir dönemde güvenlik önlemleri güçlendirilir.

29.09.2026 16:00 Cloudflare Security Blog US
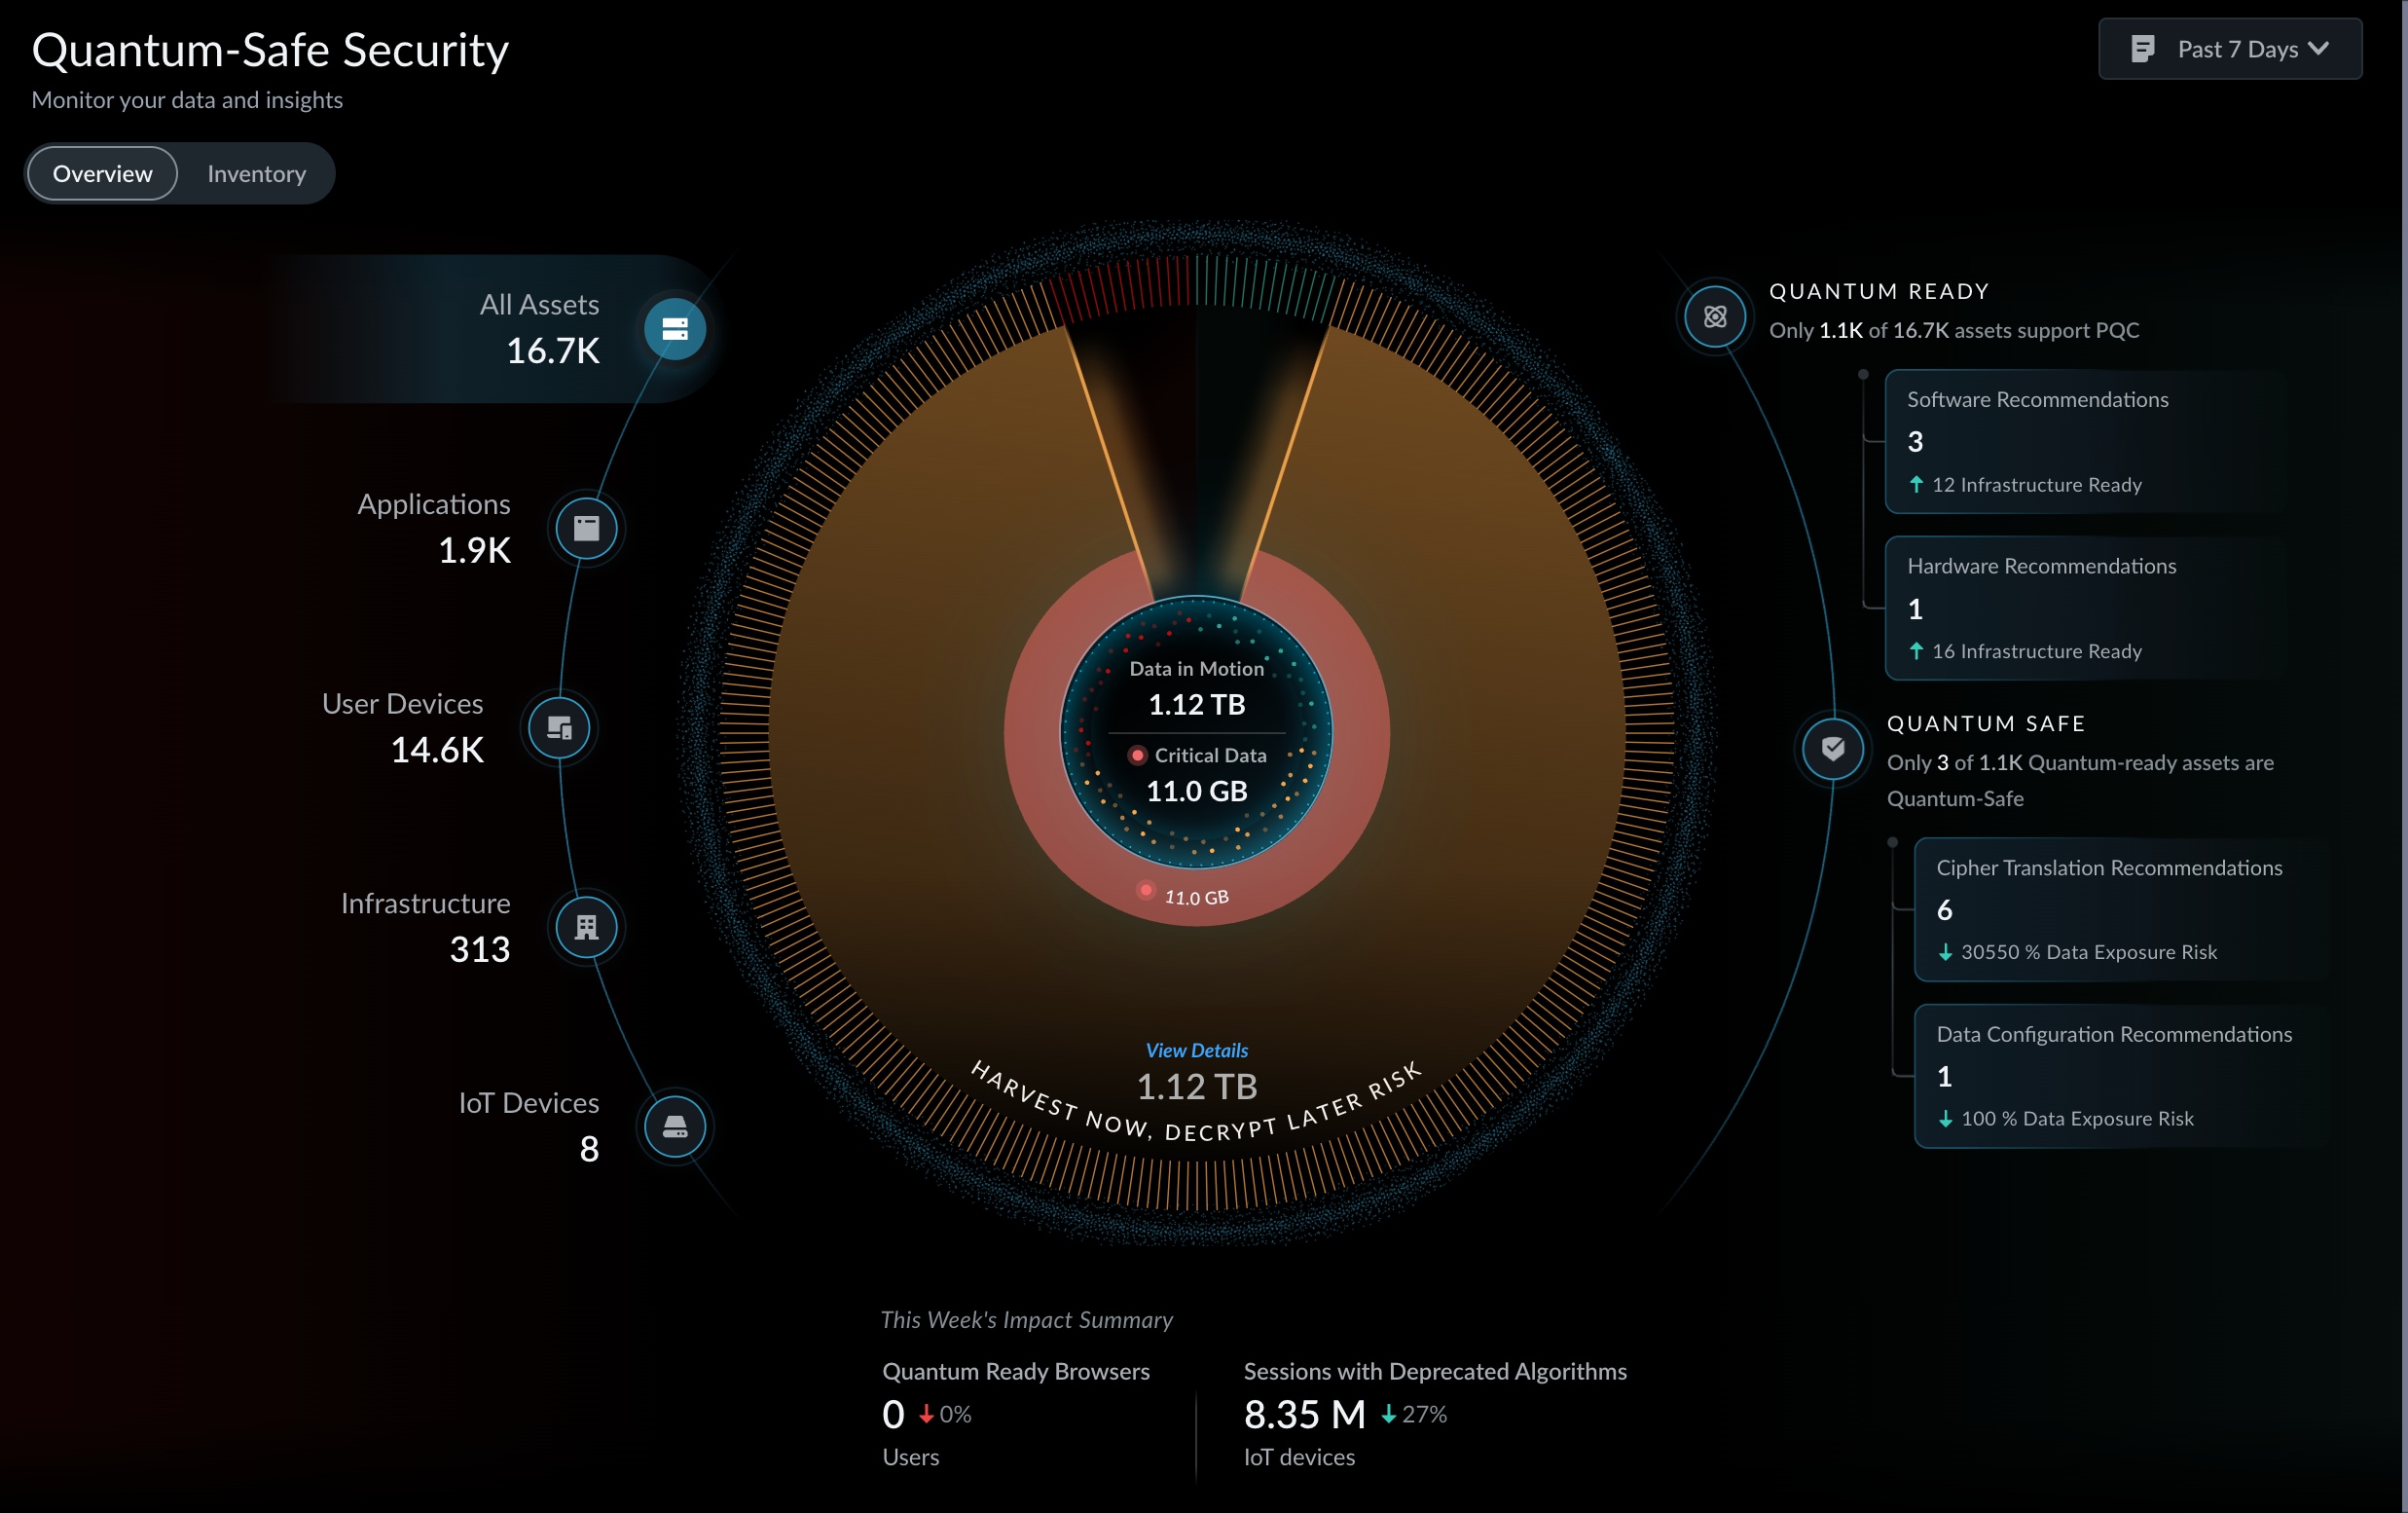
Palo Alto Networks’ün Quantum-Safe Güvenliği için FedRAMP Orta Yetkilendirmesi
malware/cyberwar/other 72

Palo Alto Networks’ün Quantum-Safe Güvenliği için FedRAMP Orta Yetkilendirmesi

Palo Alto Networks, Quantum-Safe Security (ACDI çözümü) için FedRAMP Moderate onayı alarak federal ajansların QSS'yi hızlıca kullanmasını sağladı; bu gelişme kuantum güvenliğin kurumsal bulut ortamlarına entegrasyonunu destekliyor.

14.09.2026 19:29 Palo Alto Networks Blog US
malware/cyberwar/other 78

OpenAI’nin Astra, Sıfır-Gün Zafiyetlerini Bulmada Kritik Eşiği Aştı

OpenAI’nın Astra modeli, bağımsız olarak zero-day bugları tespit edip istismar edebilme kapasitesine ulaştı ve güvenlik dünyasında ‘kritik eşik’ olarak tanımlanan bir noktayı geçti.

02.09.2026 13:38 SecurityWeek US
siber güvenlik zero-day yapay zeka
OpenAI, Siber Yetkinliklere Sahip İlk AI Modelini Piyasaya Sundu: Kritik Yetkinliklerle
malware/cyberwar/other 68

OpenAI, Siber Yetkinliklere Sahip İlk AI Modelini Piyasaya Sundu: Kritik Yetkinliklerle

OpenAI, Astra adlı AI modelini seçilmiş ortaklara erken erişim için sunuyor; bu hamle, dijital altyapı güvenliğini güçlendirmek amacıyla güvenlik savunmalarını test etme ve geliştirme sürecini hızlandırabilir.

01.09.2026 23:00 Wired Security US
malware/cyberwar/other 68

En İyi Uç Güvenliği Yine de Yüksek Riskli Oturumları Neden Kaçırtıyor

Güvenlik uç noktaları ve ağ güvenliği bağlamında, ev kökenli proxyler ve VPNler gibi altyapılar üzerinden yapılan kötü niyetli oturumların mevcut edge güvenlik denetimleri tarafından görmezden gelinebildiği ifade ediliyor; bunun çözümü olarak oturum zenginleştirme ile ek veri noktaları kullanılarak risk tespiti ve uygulanabilirlik kararlarının güçlendirilmesi öneriliyor.

01.09.2026 17:01 BleepingComputer US
siber güvenlik ağ güvenliği oturum güvenliği
CrowdStrike Falcon Guardian, Yapay Zeka Güvenliğinin Bir Sonraki Neslini Tanımlıyor

CrowdStrike Falcon Guardian, Yapay Zeka Güvenliğinin Bir Sonraki Neslini Tanımlıyor

01.09.2026 07:00 70
malware/cyberwar/other 65

4 AI development skills you need, according to Andrew Ng - and what experts say he's missing

AI geliştirme becerileriyle ilgili Andrew Ng’nin önerileri ve uzmanların eksiklik olarak gördüğü yönler tartışılıyor; güvenlik ve siber/BT etkileri bağlamında yazılım üretim süreçleri yeni beceriler gerektiriyor.

26.08.2026 16:03 ZDNet Security US
artificial intelligence software-development cybersecurity
malware/cyberwar/other 68

WhatsApp, Passkeys 1 Milyona Ulaştı ve Daha Güçlü Güvenlik Sunuyor

WhatsApp, 1 milyar kullanıcıya passkeys ile hesap koruması sağlayarak güvenliği güçlendiriyor; ayrıca daha güçlü iki aşamalı doğrulama ve arama bağlamı ile ek koruma ekliyor.

26.08.2026 11:08 Security Affairs IT
siber güvenlik bilgi-teknoloji teknoloji-haber
1 2 3 4
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim