Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 864 kayıt listeleniyor.

864
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
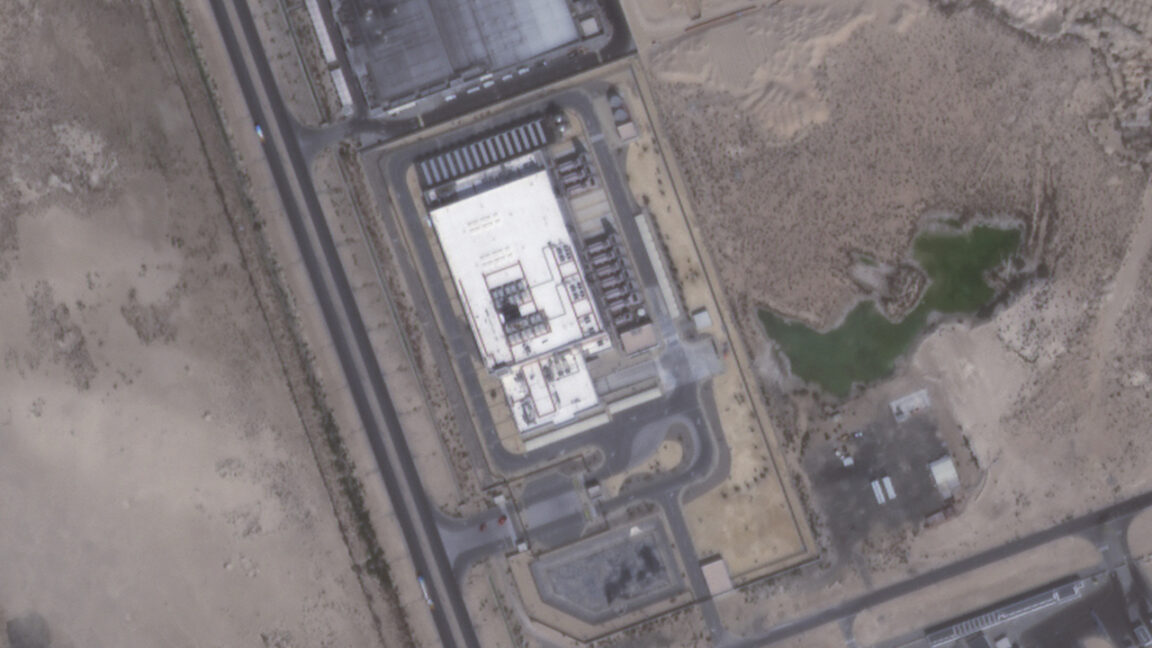
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir
cyberwar 72

Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir

CyAS scheme belgelerinin erişime açılması, adverary simülasyonu pratiklerinin güvenli ve güvenilir şekilde uygulanmasına yönelik yönergelerin görünürlüğünü artırdı.

17.09.2026 15:00 UK NCSC GB
Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor
cyberwar 72

Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor

Cisco, ajanlık yapay zekanın güvenlik sorunlarına karşı çözümler geliştirdiğini ve Duo Agentic Identity ile gölge ajan tehditlerini ele almaya odaklandığını duyurdu.

15.09.2026 20:22 ZDNet Security US
Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor
cyberwar 68

Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor

Meta'nın telif sistemiyle Alban protestocularına yönelik hesap susturma ve hizalama riskleri gündeme geldi; dijital altyapının baskı ve koordineli müdahale aracı olarak kullanımı konusundaki endişeler yükseliyor.

18.09.2026 16:00 Wired Security US
cyberwar 85

Bizarre Bazaar Operasyonu: Ticari Pazar Monetizasyonu ile İlk Atfedilen LLMjacking Kampanyası

Pillar Security Araştırma ekibi, Aralık 2025 ile Ocak 2026 arasında, AI odaklı siber tehditlerdeki rahatsız edici bir evrimi keşfetti. 'Operation Bizarre Bazaar' kampanyası, geniş ölçekli LLM ve Model Context Protocol (MCP) uç noktalarına yönelik sistematik saldırıların ilk kamuya açık belgelenmesidir.

29.01.2026 06:00 NCSC-FI News -
siber güvenlik yapay zeka saldırı
cyberwar 85

FBI, fidye yazılımı çeteleri tarafından kullanılan RAMP siber suç forumunu ele geçirdi

FBI, RAMP adlı siber suç forumunu ele geçirdi. Forum, fidye yazılımı operasyonlarını açıkça tanıtan nadir platformlardan biriydi.

29.01.2026 06:00 NCSC-FI News -
siber suç fidye yazılımı FBI
cyberwar 85

Polonya'nın enerji şebekesine siber saldırı, yaklaşık 30 tesisi etkiledi, yeni rapor diyor

Polonya'nın enerji şebekesine yapılan koordineli bir siber saldırı, 30 tesiste kontrol ve iletişim sistemlerini tehlikeye attı. Saldırı, Rus hacker grubu Sandworm'a atfedildi ve önemli ekipmanların onarılamaz şekilde devre dışı kalmasına neden oldu.

29.01.2026 06:00 NCSC-FI News -
siber saldırı enerji altyapısı Rusya
cyberwar 85

Polonya enerji şebekesine siber saldırı, yaklaşık 30 tesisi etkiledi

Polonya'nın enerji şebekesine yapılan koordineli bir siber saldırı, ülke genelinde birçok dağıtılmış enerji kaynağı tesisini hedef aldı. Saldırı, enerji altyapısının siber tehditlere karşı ne kadar hassas olduğunu gösteriyor.

29.01.2026 01:14 BleepingComputer -
siber saldırı enerji altyapısı Polonya
Çevrimiçi Suçlulara Hizmet Eden Site FBI Tarafından Kapatıldı
cyberwar 85

Çevrimiçi Suçlulara Hizmet Eden Site FBI Tarafından Kapatıldı

RAMP, fidye yazılımı tartışmalarının yapıldığı son sitelerden biriydi ve FBI tarafından kapatıldı. Bu durum, siber suçlarla mücadelede önemli bir adım olarak görülüyor.

29.01.2026 01:06 Ars Technica -
cyberwar 85

Ransomware suçluları FBI'ın forumu ele geçirmesiyle zor durumda kaldı

ABD yasaları, RAMP siber suç forumunun karanlık web ve açık ağ alanlarını ele geçirdi. Bu, ransomware suçlularının iş yapma yeteneklerini ciddi şekilde etkileyebilir.

29.01.2026 00:26 The Register Security -
ransomware siber suç FBI
cyberwar 85

FBI, fidye yazılım çeteleri tarafından kullanılan RAMP siber suç forumunu ele geçirdi

FBI, RAMP adlı siber suç forumunu ele geçirerek fidye yazılımı operasyonlarının tanıtımını yapan bir platformu kapattı. Bu, siber suçlarla mücadelede önemli bir adım olarak değerlendiriliyor.

28.01.2026 20:38 BleepingComputer -
siber suç fidye yazılım FBI
cyberwar 85

Rus Siber Suç Platformu RAMP Forumu, Federal Yetkililer Tarafından Ele Geçirildi

ABD, RAMP siber suç forumunu ele geçirerek önemli bir siber suç kaynağını etkisiz hale getirdi. Bu operasyon, ransomware faaliyetlerini önemli ölçüde azaltmayı hedefliyor.

28.01.2026 19:57 HackRead -
siber suç ransomware forum
Rus ELECTRUM, Polonya Enerji Şebekesine Yönelik Aralık 2025 Siber Saldırısına Bağlandı

Rus ELECTRUM, Polonya Enerji Şebekesine Yönelik Aralık 2025 Siber Saldırısına Bağlandı

28.01.2026 19:06 85
cyberwar 85

Siber İçgörüler 2026: Saldırgan Güvenlik; Nerede ve Nereye Gidiyor

Siber saldırılar, sıklık, karmaşıklık ve zarar açısından artış gösteriyor. Savunucuların, saldırganlar harekete geçmeden önce sistem zayıflıklarını bulup güçlendirmeleri gerekiyor.

28.01.2026 17:30 SecurityWeek -
siber güvenlik saldırgan güvenlik savunma stratejileri
cyberwar 75

Slovak Adam Karanlık Ağ Pazar Yerini İşletmekten Suçlu Bulundu

Slovak bir vatandaş, iki yıldan fazla bir süre boyunca karanlık ağda siber suç araçları ve hizmetleri satan bir pazar yeri işletmekten suçlu olduğunu kabul etti. Bu pazar yerinde ayrıca sahte kimlikler ve çalınmış kişisel bilgiler de satılıyordu.

28.01.2026 15:49 BleepingComputer -
siber suç karanlık ağ pazar yeri
cyberwar 85

Moskova'nın Polonya'nın enerji şebekesine yönelik silici saldırısının arkasında olduğu düşünülüyor

Uzmanlar, Rusya'nın Polonya'nın enerji şirketlerinin sistemlerini hedef alan başarısız siber saldırılarının arkasında olduğunu düşünüyor. Bu durum, siber güvenlik alanında önemli bir tehdit oluşturuyor.

26.01.2026 14:54 The Register Security -
siber saldırı enerji altyapısı Rusya
1 ... 70 71 72
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.