Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1045 kayıt listeleniyor.

1045
Kayıt
12
Bu sayfa
1134
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
FBI, Kuzey Koreli TraderTraitor'ı Rekor 6.43 Milyar Dolarlık Binance Kripto Soygunuyla Bağlantılı Olarak Açıklandı
cyberwar 82

FBI, Kuzey Koreli TraderTraitor'ı Rekor 6.43 Milyar Dolarlık Binance Kripto Soygunuyla Bağlantılı Olarak Açıklandı

ABD makamları, TraderTraitor adlı Kuzey Kore uyumlu siber tehdit aktörünü 6 milyar doları aşan kripto hırsızlığıyla ilişkilendirdi. Olay, ulusal güvenlik ve finansal sistemler açısından önemli bir siber suç vakası olarak kayda geçti.

01.11.2026 09:44 The Hacker News US
BT liderleri: AIyle güçlendirilmiş saldırılar kritik altyapıya gelecek iki yıl içinde tehdit oluşturabilir
cyberwar 78

BT liderleri: AIyle güçlendirilmiş saldırılar kritik altyapıya gelecek iki yıl içinde tehdit oluşturabilir

NCSC, AI tabanlı saldırıların kritik altyapıyı tehdit ettiğini ve 'ucuz teknoloji' ile zayıflıkların istismar edilmesinin artırdığını belirtti; savunma yatırımlarının hızlandırılması gerektiğini vurguluyor.

03.11.2026 15:00 UK NCSC GB
Phishing-koruyucu MFA hangi an en kritik olanlarda işe yarar ve rol raporunun kaçırdığı ayrıcalıklı kimlikleri bulur
cyberwar 78

Phishing-koruyucu MFA hangi an en kritik olanlarda işe yarar ve rol raporunun kaçırdığı ayrıcalıklı kimlikleri bulur

Phishing-resistant MFA uygulamasının yöneticilere odaklandığı ve Entra/RBAC bağlamında güçlü kimlik doğrulama, eklentileri ve denetim konularının nasıl uygulanacağına dair rehberlik sunulduğu bir teknik inceleme sunuyor. Sızıntıları önlemek için admin hesapları, PIM, PAW ve güvenli anahtarlar gibi uygulama önerileri öne çıkarılıyor.

02.11.2026 13:00 DarkOperator US
Haftasonları Hindistan fintech’lerini hedefleyen tehdit aktörü; savunmadaki dikkatsizlikten yararlanıyor
cyberwar 72

Haftasonları Hindistan fintech’lerini hedefleyen tehdit aktörü; savunmadaki dikkatsizlikten yararlanıyor

AI odaklı saldırıların fintech sektörü hedef alınarak hafta sonlarında arttığı ve savunma eksikliklerinden faydalanıldığı belirtiliyor; CERT-IN durumu ' significant escalation' olarak işaret ediyor.

06.11.2026 04:17 The Register Security GB
OpenAI, GPT-6 Cyber'ı duyurdu ve bu sürümün kurallara uyacağını taahhüt ediyor
cyberwar 72

OpenAI, GPT-6 Cyber'ı duyurdu ve bu sürümün kurallara uyacağını taahhüt ediyor

OpenAI GPT-6 Cyber sürümü, güvenlik kısıtlamalarına bağlı kalarak hedeflenen kurallar çerçevesinde çalışacağını iddia ediyor; güvenlik ve uyum üzerinde odaklanıyor.

05.11.2026 20:00 The Register Security GB
ABD İşletmelerini Tehdit Eden 5 Aktif Siber Tehdit Ekim 2026'da
cyberwar 72

ABD İşletmelerini Tehdit Eden 5 Aktif Siber Tehdit Ekim 2026'da

The Hacker News tarafından bildirilen haber, ABD işletmelerini tehdit eden beş aktif siber tehlikeyi özetliyor; saldırganlar güvenilir platformlar ve kimlik doğrulama süreçlerini istismar ederek kurumsal ağları hedefliyor.

05.11.2026 13:06 The Hacker News US
Çözülme ve Bozma | Avrupa’nın Soğutma Saldırılarına Bir Değerlendirme
cyberwar 72

Çözülme ve Bozma | Avrupa’nın Soğutma Saldırılarına Bir Değerlendirme

Avrupa’da bazı soğutucu depolama cihazları geceleri ısıtılarak çalıştırıldı; ülke çapında etki olabileceği değerlendiriliyor. Siber güvenlik uzmanları, olayın kritik altyapı güvenliklerini hedefleyen bir incelme olduğunu vurguluyor; attribution belirsizliğini koruyor.

03.11.2026 17:57 SentinelOne Labs US
DarkBlinders, İsrail Hedefini ve Irak Kürdistan Hükümeti Bulut Ortamını Ele Geçirdi
cyberwar 72

DarkBlinders, İsrail Hedefini ve Irak Kürdistan Hükümeti Bulut Ortamını Ele Geçirdi

Bir devlet destekli siber tehdit aktörü, İsrail ve Irak Kürdistanı hükümet bulut ortamını hedef alarak önemli hedefleri ele geçirdi; kampanya Ağ-Ekim 2026’da gerçekleşti ve yüksek profilli bir hedefin ele geçirildiği görülüyor.

02.11.2026 17:46 The Hacker News US
Yapay Zeka Ekosisteminin Sınırı - Frontier AI İttifakımızı Tanıtıyoruz
cyberwar 85

Yapay Zeka Ekosisteminin Sınırı - Frontier AI İttifakımızı Tanıtıyoruz

Frontier AI, siber saldırıları hızlandırıyor. Palo Alto Networks ve Frontier AI Alliance, kurumsal yapay zeka dayanıklılığı için endüstri standardı bir savunma sağlıyor.

17.04.2026 22:00 Palo Alto Networks Blog US
Cumhuriyetçi İsyan, Trump'ın Gözetimsiz İzleme Uzatma Çabasını Batırdı

Cumhuriyetçi İsyan, Trump'ın Gözetimsiz İzleme Uzatma Çabasını Batırdı

17.04.2026 17:07 75
cyberwar 85

PowerOFF Operasyonu: 53 DDoS alan adı ele geçirildi ve 3 Milyon suçlu hesabı ortaya çıkarıldı

Operation PowerOFF, 53 DDoS-for-hire alan adını kapatarak dört şüpheliyi tutukladı ve 3 milyon suçlu kullanıcı hesabının verilerini ortaya çıkardı. Bu uluslararası bir kolluk kuvveti operasyonu olarak siber suçları hedef aldı.

17.04.2026 16:38 Security Affairs IT
DDoS siber suç uluslararası operasyon
cyberwar 75

Bluesky, DDoS saldırısının devam eden uygulama kesintilerinin nedeni olduğunu doğruladı

Bluesky, 15 Nisan'dan bu yana süregelen hizmet kesintilerinin DDoS saldırısından kaynaklandığını açıkladı. Kullanıcılar, uygulamanın erişiminde sorunlar yaşıyor.

17.04.2026 16:22 TechCrunch Security US
DDoS saldırı hizmet kesintisi
cyberwar 85

Hukuk Uygulayıcıları Tarafından Kapatılan 53 DDoS Alan Adı

Dünyanın farklı yerlerinden 21 ülkenin yetkilileri, DDoS saldırılarına yönelik kiralama hizmetlerine karşı ortak bir operasyon düzenledi. Bu operasyon sonucunda 53 alan adı kapatıldı.

17.04.2026 09:40 SecurityWeek US
DDoS siber güvenlik hukuk
PowerOFF Operasyonu 53 DDoS Alan Adını Ele Geçirdi, 3 Milyon Suçlu Hesabını Ortaya Çıkardı

PowerOFF Operasyonu 53 DDoS Alan Adını Ele Geçirdi, 3 Milyon Suçlu Hesabını Ortaya Çıkardı

17.04.2026 08:46 85
cyberwar 85

PowerOFF Operasyonu 75 bin DDoS kullanıcısını tespit etti, 53 alan adını kapattı

Operation PowerOFF, 13 Nisan 2026 tarihinde DDoS ekosistemini hedef alarak 75.000 kullanıcının tespit edilmesini sağladı ve 53 alan adı kapatıldı. Bu operasyon, siber saldırılara karşı alınan önlemleri göstermektedir.

17.04.2026 01:26 BleepingComputer US
DDoS siber güvenlik operasyon
cyberwar 85

Avrupa polisi, DDoS saldırılarını durdurmaları için 75,000 kişiye e-posta gönderdi

Europol, DDoS saldırılarına karşı 75,000 kişiye e-posta göndererek bu tür saldırıları durdurmalarını istedi. Operasyon, dört kişinin tutuklanması ve 53 alan adının kapatılmasıyla sonuçlandı.

16.04.2026 21:53 TechCrunch Security US
DDoS Europol siber güvenlik
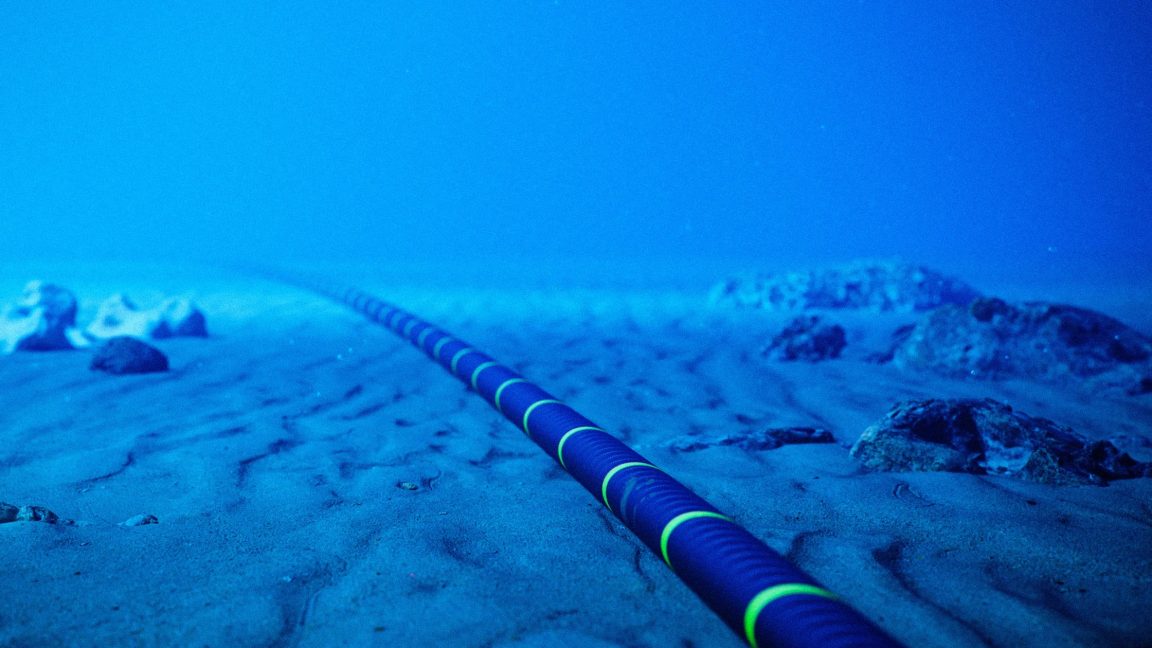
Yeni denizaltı kablo kesici, İnternet'in omurgasını tehdit ediyor
cyberwar 85

Yeni denizaltı kablo kesici, İnternet'in omurgasını tehdit ediyor

Çin, denizaltı internet kablolarını kesmek için bir kesici demo gerçekleştirdi. Bu durum, internet altyapısına yönelik sabotaj olaylarının artmasıyla dikkat çekiyor.

16.04.2026 20:32 Ars Technica US
internet sabotaj denizaltı kablo
cyberwar 85

Hükümet, Özel Sektör Olmadan Siber Savaşta Kazanamaz

Hükümetlerin siber savaşta kazanabilmesi için özel sektörle işbirliği yapması gerektiği belirtiliyor. Bu işbirlikleri, ulusal güvenliğin sağlanmasında önemli bir rol oynuyor.

16.04.2026 20:00 SecurityWeek US
siber güvenlik özel sektör işbirliği
cyberwar 85

İsveç, Geçen Yıl Enerji Altyapısına Yönelik Siber Saldırıyı Pro-Rus Gruba Atfetti

İsveç, geçen yıl batı bölgesindeki bir ısıtma tesisine yönelik siber saldırıyı pro-Rus bir grup tarafından gerçekleştirildiğini açıkladı. Bu durum, ülkenin siber güvenlik önlemlerini gözden geçirmesine neden olabilir.

15.04.2026 19:46 SecurityWeek US
siber saldırı enerji altyapısı pro-Rus grup
cyberwar 85

İsveç, Rus hackerları termal santrale yönelik 'yıkıcı' siber saldırı girişimiyle suçluyor

İsveç'in sivil savunma bakanı, Rus hackerların Avrupa'daki kuruluşlara karşı yıkıcı siber saldırılar gerçekleştirmeye çalıştığını belirtti. Bu durum, siber güvenlik açısından ciddi bir endişe kaynağı.

15.04.2026 17:21 TechCrunch Security US
siber saldırı Rusya siber güvenlik
1 ... 59 60 61 62 63 ... 88
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.