Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 864 kayıt listeleniyor.

864
Kayıt
12
Bu sayfa
1080
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
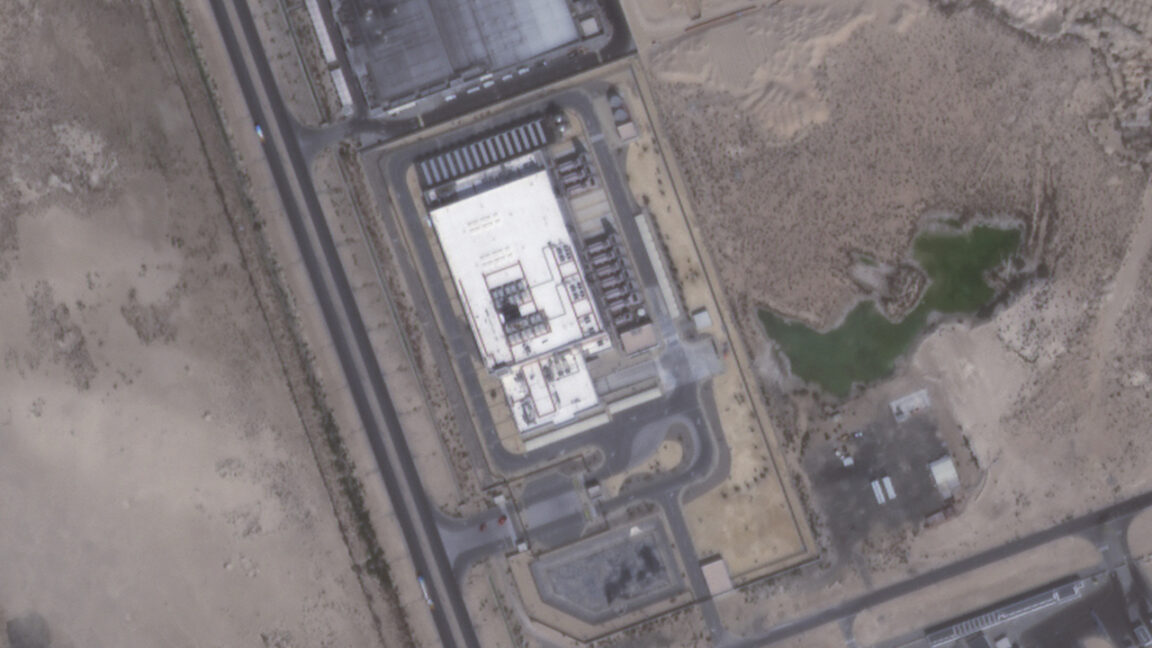
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir
cyberwar 72

Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir

CyAS scheme belgelerinin erişime açılması, adverary simülasyonu pratiklerinin güvenli ve güvenilir şekilde uygulanmasına yönelik yönergelerin görünürlüğünü artırdı.

17.09.2026 15:00 UK NCSC GB
Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor
cyberwar 72

Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor

Cisco, ajanlık yapay zekanın güvenlik sorunlarına karşı çözümler geliştirdiğini ve Duo Agentic Identity ile gölge ajan tehditlerini ele almaya odaklandığını duyurdu.

15.09.2026 20:22 ZDNet Security US
Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor
cyberwar 68

Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor

Meta'nın telif sistemiyle Alban protestocularına yönelik hesap susturma ve hizalama riskleri gündeme geldi; dijital altyapının baskı ve koordineli müdahale aracı olarak kullanımı konusundaki endişeler yükseliyor.

18.09.2026 16:00 Wired Security US
Yapay Zeka Hackleme Cinini Zapt Etmenin Yolu: Tek Yönlü Ağlar
cyberwar 68

Yapay Zeka Hackleme Cinini Zapt Etmenin Yolu: Tek Yönlü Ağlar

Veri diodları ile tek yönlü ağların, ileri seviye yapay zeka modellerinin kötüye kullanılmasını engellemede ek bir güvenlik katmanı olabileceği belirtiliyor; mevcut kontrollerin bağımsız ve katmanlı olması gerektiği vurgulanıyor.

03.09.2026 09:33 The Register Security GB
cyberwar 72

BGP hijacking, komediden doğan bir hata zinciriyle ağları enfekte ediyor: Hiç de komik değil

Güvenlikte tedarik zinciri saldırısı olarak tanımlanan olayda, BGP hijack ile zararlı yükün hedef altyapılara sızdırıldığı ve TLS sertifikası süreçlerindeki açıklar kullanılarak IP aralıklarının ele geçirildiği bildiriliyor.

03.09.2026 05:00 NCSC-FI News FI
cybersecurity bgp supply_chain
Claude Mythos tek model tam siber öldürme zincirini tamamlayabilir diyen uzmanlar

Claude Mythos tek model tam siber öldürme zincirini tamamlayabilir diyen uzmanlar

03.09.2026 00:31 68
cyberwar 60

2026 Ağustos 1-15 Siber Saldırıları Zaman Çizelgesi Görseli

Ağustos 2026 ilk yarısına ait 108 siber saldırının motivasyonları, etkilenen sektörler ve kullanılan taktikler görsel bir infografik olarak sunulmaktadır.

02.09.2026 12:46 HACKMAGEDDON IT
siber güvenlik malware cyber-attacks
cyberwar 72

İnternet Açık OT Sistemlerini Hacking Tehditleri Artıyor, UK NCSC Uyardı

Birleşik Krallık NCSC, internet açık OT cihazlarının saldırılara karşı savunmasının güçlendirilmesi gerektiğini bildirdi. OT altyapılarında PLC ve HMI gibi uç cihazların doğrudan internete açık olmaması gerektiği, tehdit aktörlerinin uç cihazları hedeflediği ve güncel olmamış firmware ile varsayılan kimlik bilgilerinin tehlike oluşturduğu ifade edildi.

02.09.2026 05:00 NCSC-FI News FI
siber güvenlik OT internet-of-things
cyberwar 62

Sahil Güvenlik Denizcilik Siber Güvenlik Politika Ofisi Kuruyor

Sahil Güvenlik, maritime cybersecurity policy için ofis kurdu; merkezi otorite olarak siber güvenlik politikasını yönetecek.

01.09.2026 21:26 SecurityWeek US
cybersecurity maritime policy
cyberwar 68

Sızdırılan Rus Siber Operasyonları Eğitim Materyalleri

Sızıntı niteliğindeki materyaller, Rus askeri siber yapılarının eğitim süreçlerini ve belirli birimler arasındaki fonksiyonları ortaya koyuyor; Sandworm ile ilişkili geçmiş saldırılar hatırlatılıyor. Ancak her mezun iştirakinin operasyonel olarak kanıtlanmadığı belirtiliyor.

01.09.2026 19:29 Schneier on Security US
siber güvenlik state-sponsored malware
cyberwar 62

Birisi DoD Buzdolaplarını mı Hackledi?

Savunma birimlerine ait bazı tesislerde yaşanan kesintiler, siber güvenlik açıdan ev aleti ve IoT bağlantılı altyapı güvenliği konusunda endişeleri artırdı. Yetkililer konuyla ilgili ayrıntıya yanıt vermedi.

31.08.2026 21:20 Schneier on Security US
siber güvenlik malware ağ
cyberwar 68

Yapay Zeka, Hükümetlerin Sızma Araçlarını Kullanmasını Zorlaştırabilir mi?

Yapay zeka, güvenlik açıklarını tespit etmede güçlenirken hükümetlerin siber araçları ve casus yazılımları kullanma zorlukları artabilir; bu, aygıtlara backdoor konusundaki tartışmaları yeniden tetikleyebilir.

31.08.2026 18:19 TechCrunch Security US
cybersecurity malware government
DoJ Çin Hacking İfadesini Düzeltir, ABD Ajanslarının Hedef Olduğunu, Mağdur Olmadığını Söyler

DoJ Çin Hacking İfadesini Düzeltir, ABD Ajanslarının Hedef Olduğunu, Mağdur Olmadığını Söyler

31.08.2026 10:56 65
cyberwar 72

Kargaşa Ajanları: Yeni 100K Ajan Sınıfı Güvenlik Mücadelesi

Yapay zeka odaklı güvenlik yarışması olan Agents of Chaos için $100K ödüllü bir meydan okuma duyurusu yayımlandı; katılımcılar ajan benzeri çözümlerle güvenlik problem çözme yeteneklerini sergileyecek.

31.08.2026 07:00 CrowdStrike US
cybersecurity malware ai-security
İngilizler, Özel Mesajlarının Gizli Kalmasını Tercih Ediyor
cyberwar 62

İngilizler, Özel Mesajlarının Gizli Kalmasını Tercih Ediyor

Güçlü bir kamuoyu güven eksikliği, şifreli mesaj servisleri ve dijital mahremiyet konularını öne çıkarıyor; hükümetin erişim taleplerine yönelik kaygılar artıyor.

30.08.2026 11:34 The Register Security GB
siber güvenlik gizlilik şifreli mesajlar
1 ... 3 4 5 6 7 ... 72
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki