Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1045 kayıt listeleniyor.

1045
Kayıt
12
Bu sayfa
1133
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency network-security security cve
Öne çıkan haberler
FBI, Kuzey Koreli TraderTraitor'ı Rekor 6.43 Milyar Dolarlık Binance Kripto Soygunuyla Bağlantılı Olarak Açıklandı
cyberwar 82

FBI, Kuzey Koreli TraderTraitor'ı Rekor 6.43 Milyar Dolarlık Binance Kripto Soygunuyla Bağlantılı Olarak Açıklandı

ABD makamları, TraderTraitor adlı Kuzey Kore uyumlu siber tehdit aktörünü 6 milyar doları aşan kripto hırsızlığıyla ilişkilendirdi. Olay, ulusal güvenlik ve finansal sistemler açısından önemli bir siber suç vakası olarak kayda geçti.

01.11.2026 09:44 The Hacker News US
BT liderleri: AIyle güçlendirilmiş saldırılar kritik altyapıya gelecek iki yıl içinde tehdit oluşturabilir
cyberwar 78

BT liderleri: AIyle güçlendirilmiş saldırılar kritik altyapıya gelecek iki yıl içinde tehdit oluşturabilir

NCSC, AI tabanlı saldırıların kritik altyapıyı tehdit ettiğini ve 'ucuz teknoloji' ile zayıflıkların istismar edilmesinin artırdığını belirtti; savunma yatırımlarının hızlandırılması gerektiğini vurguluyor.

03.11.2026 15:00 UK NCSC GB
Phishing-koruyucu MFA hangi an en kritik olanlarda işe yarar ve rol raporunun kaçırdığı ayrıcalıklı kimlikleri bulur
cyberwar 78

Phishing-koruyucu MFA hangi an en kritik olanlarda işe yarar ve rol raporunun kaçırdığı ayrıcalıklı kimlikleri bulur

Phishing-resistant MFA uygulamasının yöneticilere odaklandığı ve Entra/RBAC bağlamında güçlü kimlik doğrulama, eklentileri ve denetim konularının nasıl uygulanacağına dair rehberlik sunulduğu bir teknik inceleme sunuyor. Sızıntıları önlemek için admin hesapları, PIM, PAW ve güvenli anahtarlar gibi uygulama önerileri öne çıkarılıyor.

02.11.2026 13:00 DarkOperator US
Haftasonları Hindistan fintech’lerini hedefleyen tehdit aktörü; savunmadaki dikkatsizlikten yararlanıyor
cyberwar 72

Haftasonları Hindistan fintech’lerini hedefleyen tehdit aktörü; savunmadaki dikkatsizlikten yararlanıyor

AI odaklı saldırıların fintech sektörü hedef alınarak hafta sonlarında arttığı ve savunma eksikliklerinden faydalanıldığı belirtiliyor; CERT-IN durumu ' significant escalation' olarak işaret ediyor.

06.11.2026 04:17 The Register Security GB
OpenAI, GPT-6 Cyber'ı duyurdu ve bu sürümün kurallara uyacağını taahhüt ediyor
cyberwar 72

OpenAI, GPT-6 Cyber'ı duyurdu ve bu sürümün kurallara uyacağını taahhüt ediyor

OpenAI GPT-6 Cyber sürümü, güvenlik kısıtlamalarına bağlı kalarak hedeflenen kurallar çerçevesinde çalışacağını iddia ediyor; güvenlik ve uyum üzerinde odaklanıyor.

05.11.2026 20:00 The Register Security GB
ABD İşletmelerini Tehdit Eden 5 Aktif Siber Tehdit Ekim 2026'da
cyberwar 72

ABD İşletmelerini Tehdit Eden 5 Aktif Siber Tehdit Ekim 2026'da

The Hacker News tarafından bildirilen haber, ABD işletmelerini tehdit eden beş aktif siber tehlikeyi özetliyor; saldırganlar güvenilir platformlar ve kimlik doğrulama süreçlerini istismar ederek kurumsal ağları hedefliyor.

05.11.2026 13:06 The Hacker News US
Çözülme ve Bozma | Avrupa’nın Soğutma Saldırılarına Bir Değerlendirme
cyberwar 72

Çözülme ve Bozma | Avrupa’nın Soğutma Saldırılarına Bir Değerlendirme

Avrupa’da bazı soğutucu depolama cihazları geceleri ısıtılarak çalıştırıldı; ülke çapında etki olabileceği değerlendiriliyor. Siber güvenlik uzmanları, olayın kritik altyapı güvenliklerini hedefleyen bir incelme olduğunu vurguluyor; attribution belirsizliğini koruyor.

03.11.2026 17:57 SentinelOne Labs US
DarkBlinders, İsrail Hedefini ve Irak Kürdistan Hükümeti Bulut Ortamını Ele Geçirdi
cyberwar 72

DarkBlinders, İsrail Hedefini ve Irak Kürdistan Hükümeti Bulut Ortamını Ele Geçirdi

Bir devlet destekli siber tehdit aktörü, İsrail ve Irak Kürdistanı hükümet bulut ortamını hedef alarak önemli hedefleri ele geçirdi; kampanya Ağ-Ekim 2026’da gerçekleşti ve yüksek profilli bir hedefin ele geçirildiği görülüyor.

02.11.2026 17:46 The Hacker News US
cyberwar 85

AB, Yıllardır Süren Bir Siber Casusluk Kampanyası Yürütmekle Suçlanan Rus İstihbarat Görevlilerini Hedef Alıyor

AB, yıllardır süren bir siber casusluk kampanyası yürüttüğü iddia edilen Rus istihbarat görevlilerini hedef aldı. Bu kampanya, hükümetleri ve kritik altyapıları hedef alan sabotaj operasyonları içeriyor.

13.07.2026 13:00 SecurityWeek US
siber güvenlik casusluk Rusya
cyberwar 85

ABD ve müttefikleri, Rus kritik altyapı saldırıları konusunda uyarıyor

ABD ve sekiz müttefik ülkenin siber güvenlik ajansları, Rusya'nın kritik altyapı ağlarına sızmak için zayıf yapılandırılmış yönlendiricileri hedef aldığını bildirdi.

13.07.2026 12:32 BleepingComputer US
siber güvenlik Rusya altyapı saldırıları
cyberwar 85

Rusya, NATO üslerini izlemek için kapı zili kameralarını hackledi

Hollanda istihbarat servisleri, Rusya'nın sivil kameralar aracılığıyla NATO askeri üslerini izlediğini açıkladı. Kremlin'e bağlı hackerlar, Ukrayna'ya gönderilen askeri teçhizatın transferini izlemek için bu cihazlara erişim sağladı.

13.07.2026 05:00 NCSC-FI News FI
siber güvenlik casusluk NATO
cyberwar 85

Avrupa'nın Siber Güvenlik Gecikmelerine Tahammülü Kırıldı

Avrupa Komisyonu, İrlanda, İspanya, Fransa ve Hollanda'yı siber güvenlik yasalarını uygulamadıkları gerekçesiyle dava etti. NIS2 direktifi, üye ülkelerin ulusal siber güvenlik stratejileri yayınlamasını ve kritik altyapıların korunmasını zorunlu kılıyor.

12.07.2026 05:00 NCSC-FI News FI
siber güvenlik EU NIS2
Hackerlar Balochistan Polisi Portalını Çoklu Grup Casusluk Kampanyalarında Silahlandırıyor
cyberwar 85

Hackerlar Balochistan Polisi Portalını Çoklu Grup Casusluk Kampanyalarında Silahlandırıyor

Siber güvenlik araştırmacıları, Çin ve Hindistan ile bağlantılı tehdit aktörleri tarafından Balochistan Polisi'ne yönelik sürdürülen siber casusluk faaliyetlerini açıkladı. Bu saldırılar, 2024 ile 2026 yılları arasında gerçekleşti.

11.07.2026 20:49 The Hacker News US
cyberwar 85

İran'ın Siber Hedefleri Kritik Altyapının Ötesine Geçiyor

İran, siber saldırılarını kritik altyapının ötesine taşıyarak daha fazla hedefe yöneliyor. Şirketler, internet üzerinden erişilebilir zayıflıkları nedeniyle çeşitli tehditlerle karşı karşıya kalabilir.

11.07.2026 05:00 NCSC-FI News FI
siber güvenlik internet açıkları İran
cyberwar 85

Progress, ShareFile yöneticilerini 'güvenilir' tehdit nedeniyle sunucuları kapatmaya çağırıyor

Progress Software, ShareFile müşterilerine, on-premises güvenli dosya paylaşım yazılımını hedef alan 'güvenilir bir dış güvenlik tehdidi' tespit ettiklerini bildirerek sunucularını derhal kapatmalarını önerdi.

11.07.2026 05:00 NCSC-FI News FI
siber güvenlik tehdit dosya paylaşımı
cyberwar 85

Siber saldırıların sayısı artıyor

Check Point Software Technologies'in raporuna göre, Finlandiya'daki siber saldırılar geçen yılın aynı dönemine göre %35 artış gösterdi. Ayrıca, yapay zeka kullanımıyla ilgili önemli riskler de vurgulandı.

10.07.2026 05:00 NCSC-FI News FI
siber güvenlik yapay zeka saldırı
İsmi belirtilmeyen bir ABD ilçesi - muhtemelen Ohio'da - siber suçlulara 1M dolarlık fidye ödedi

İsmi belirtilmeyen bir ABD ilçesi - muhtemelen Ohio'da - siber suçlulara 1M dolarlık fidye ödedi

10.07.2026 01:30 85
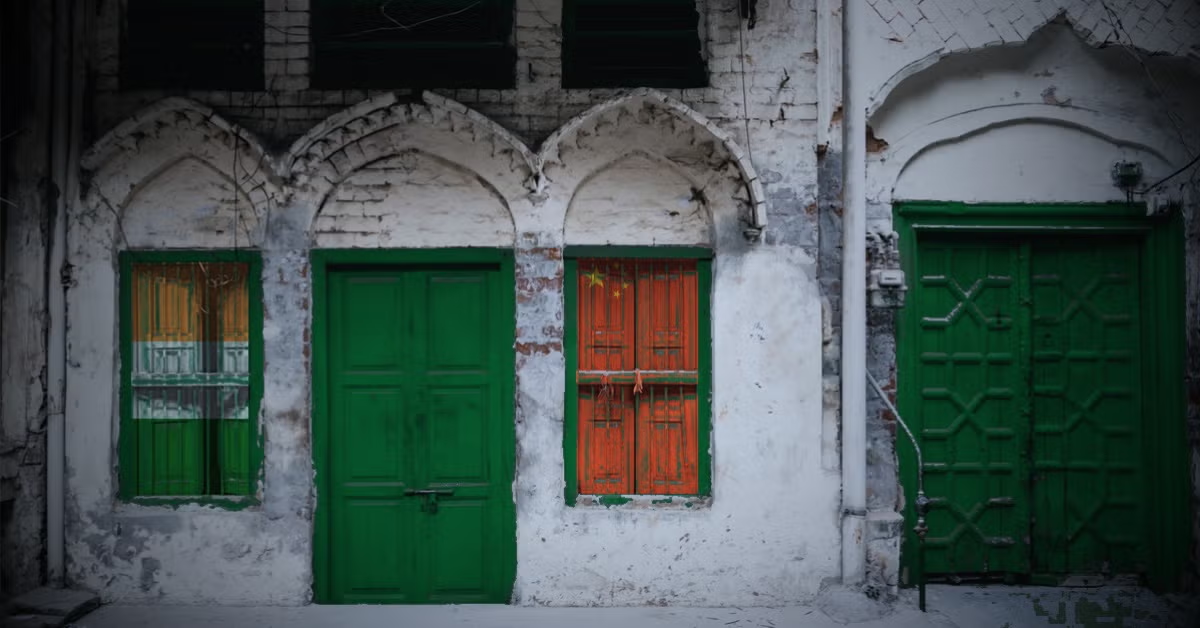
Bir Hedef, İki Bayrak | Rakip Casusluk Aktörleri Pakistan Hukuk Uygulayıcılarına Yöneliyor

Bir Hedef, İki Bayrak | Rakip Casusluk Aktörleri Pakistan Hukuk Uygulayıcılarına Yöneliyor

09.07.2026 15:55 75
Yapay Zeka Saldırıları Dakikalar İçinde Gerçekleşiyor. Bu Savunmayı Oluşturma Webinarına Katılın
cyberwar 85

Yapay Zeka Saldırıları Dakikalar İçinde Gerçekleşiyor. Bu Savunmayı Oluşturma Webinarına Katılın

Yapay zeka, siber saldırıların hızını dakikalar seviyesine indirdi. Saldırganlar, hedef seçimi ve saldırı planlamasında AI modellerini kullanarak daha etkili hale geliyor.

09.07.2026 15:26 The Hacker News US
siber güvenlik yapay zeka saldırı
cyberwar 85

Haziran 2026 Siber Saldırı İstatistikleri

Haziran 2026'da siber saldırılarla ilgili 176 onaylı olay kaydedildi. Siber suçlar, saldırıların büyük bir kısmını oluştururken, malware en yaygın kullanılan araç olarak öne çıktı.

09.07.2026 13:51 HACKMAGEDDON IT
siber saldırı malware istatistik
1 ... 43 44 45 46 47 ... 88
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.