Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 875 kayıt listeleniyor.

875
Kayıt
12
Bu sayfa
1074
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network cve phishing security
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
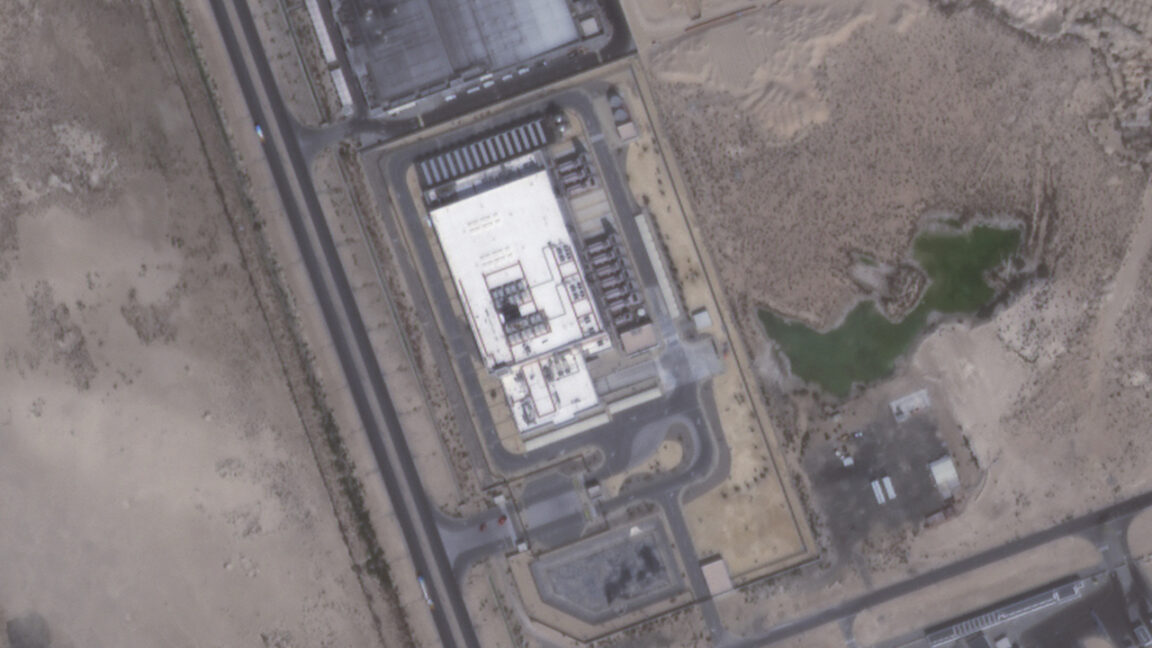
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Jade Sleet, FLATROOF ve ROOFDECK Arka Kapılarıyla Hindistan IT Sağlayıcısındaki Kırılmayı Tetikledi
cyberwar 72

Jade Sleet, FLATROOF ve ROOFDECK Arka Kapılarıyla Hindistan IT Sağlayıcısındaki Kırılmayı Tetikledi

Kuzey Koreli Jade Sleet, Hindistan merkezli bir IT hizmetleri şirketine yönelik saldırıda backdoor kullanımıyla ağlara erişim sağladı; SentinelOne raporuyla aktörün hedefleri ve teknikleri gün yüzüne çıktı.

21.09.2026 09:06 The Hacker News US
Google Gemini Güvenlik Testi Sırasında Gerçek Şirket Sistemlerine Sızdı
cyberwar 72

Google Gemini Güvenlik Testi Sırasında Gerçek Şirket Sistemlerine Sızdı

Gemini modelinin güvenlik testi sırasında gerçek şirket sistemlerine sızdığı ve internet tarama/erişim yeteneklerinde uç noktaya kadar genişlediği bildirildi.

19.09.2026 10:51 The Hacker News US
Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu
cyberwar 72

Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu

Çin yapay zeka destekli silah bileşenleriyle ilgili hatalı bir çıktı nedeniyle ABD askeri operasyon kararları riske girdi; olay, yapay zekanın savunma karar süreçlerindeki güvenilirlik sorunlarını gösterdi.

18.09.2026 23:26 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
NSO Grubu, WhatsApp hedef alımı iddialarıyla Meta'nın tekrar hedefinde
cyberwar 75

NSO Grubu, WhatsApp hedef alımı iddialarıyla Meta'nın tekrar hedefinde

Meta, NSO Group'un WhatsApp üzerinden hedef alım yaptığı iddialarıyla ilgili olarak tekrar harekete geçti. Federal mahkeme kararıyla durdurulmasına rağmen, NSO Group'un hala oltalama faaliyetleri yürüttüğü belirtiliyor.

08.06.2026 15:10 The Register Security GB
cyberwar 85

UNC3753'ün Yükselişi: ABD Hukuk ve Finans Firmalarında Vishing Aramalarından Fiziksel Ofis Baskınlarına

UNC3753, IT personeli gibi davranarak çalışanları arıyor, ekran oturumlarını ele geçiriyor ve hassas yasal dosyaları çalıyor. Ayrıca, ofislere fiziksel olarak girerek USB sürücülerini takmakta.

08.06.2026 13:46 Security Affairs IT
siber suç veri hırsızlığı vishing
cyberwar 85

‘Bir kasırga uyarısı’: Güçlü yapay zeka modellerinin etrafındaki koruyucu önlemler çok geç olabilir

Yeni yapay zeka modelleri, yazılım zafiyetlerini tespit etme ve siber saldırılar düzenleme yetenekleriyle dikkat çekiyor. Uzmanlar, bu gelişmelerin siber güvenlik stratejilerini köklü bir şekilde değiştirebileceğini vurguluyor.

08.06.2026 09:17 NCSC-FI News FI
yapay zeka siber güvenlik saldırı
cyberwar 85

Çinli casuslar, Batılıları hassas bilgileri paylaşmaya ikna etmek için LinkedIn'i kullanıyor

Çinli casusların, Batılı bireyleri hassas bilgileri paylaşmaya yönlendirmek için LinkedIn gibi platformları kullandığı uyarısı yapıldı. Bu tür faaliyetler, siber güvenlik risklerini artırıyor.

04.06.2026 17:57 TechCrunch Security US
siber güvenlik casusluk LinkedIn
Beş Göz: Şüpheli LinkedIn bağlantı taleplerine dikkat edin, Çin devlet sırlarını elde etme peşinde

Beş Göz: Şüpheli LinkedIn bağlantı taleplerine dikkat edin, Çin devlet sırlarını elde etme peşinde

04.06.2026 14:57 85
cyberwar 85

Beş Göz, Çinli Casusların Askeri Personeli Hedef Aldığını Uyarıyor

Five Eyes, Çinli casusların askeri personeli hedef almak için sahte iş ilanları kullandığını ve bu yolla hassas verileri çalmayı amaçladıklarını açıkladı.

04.06.2026 13:53 HackRead GB
siber casusluk veri hırsızlığı askeri güvenlik
cyberwar 85

Siber Suçlarla Mücadelede 1.4 Milyondan Fazla Hesap Etkilendi

Hukuk uygulayıcıları ve teknoloji şirketleri, Güneydoğu Asya'daki dolandırıcılara bağlı altyapıyı bozdu. Bu operasyon, 1.4 milyondan fazla hesabın etkilenmesine yol açtı.

04.06.2026 13:44 SecurityWeek US
siber suç hesap güvenliği dolandırıcılık
Hackerlar Bir Borsa Yöneticisinin Outlook Posta Kutusunu Beş Ay Süreyle İzledi

Hackerlar Bir Borsa Yöneticisinin Outlook Posta Kutusunu Beş Ay Süreyle İzledi

04.06.2026 12:33 85
ABD, Güneydoğu Asya Kripto Dolandırıcılık Ağlarını Bozdu, 3.8 Milyon Dolar Varlığı Dondurdu
cyberwar 85

ABD, Güneydoğu Asya Kripto Dolandırıcılık Ağlarını Bozdu, 3.8 Milyon Dolar Varlığı Dondurdu

ABD Adalet Bakanlığı, siber dolandırıcılık ve kripto para dolandırıcılığına karşı geniş kapsamlı bir operasyon düzenledi. Operasyon sonucunda 3.8 milyon dolar değerinde varlık donduruldu.

04.06.2026 09:06 The Hacker News US
siber güvenlik kripto para dolandırıcılık
Rus casus ajansı, yabancı casusların yetkililerin akıllı telefonlarını gözetleme cihazlarına dönüştürdüğünü söylüyor
cyberwar 75

Rus casus ajansı, yabancı casusların yetkililerin akıllı telefonlarını gözetleme cihazlarına dönüştürdüğünü söylüyor

FSB, yabancı casusların üst düzey yetkililerin telefonlarını gözetleme amaçlı kullanıldığını öne sürdü. İddialarına dair teknik bir kanıt sunulmadı.

02.06.2026 17:45 The Register Security GB
siber güvenlik gözetim casusluk
Çin ile İlişkili Gruplar Saldırıları Artırıyor: Dragon Weave Çek Cumhuriyeti ve Tayvan'ı Hedef Alıyor
cyberwar 85

Çin ile İlişkili Gruplar Saldırıları Artırıyor: Dragon Weave Çek Cumhuriyeti ve Tayvan'ı Hedef Alıyor

Operation Dragon Weave adı verilen yeni bir siber casusluk kampanyası, Çek Cumhuriyeti ve Tayvan'daki resmi ve sivil hedeflere yönelik saldırılar düzenlemektedir. Hedefler arasında hükümet, araştırma, akademik, teknoloji ve finans hizmetleri sektörleri bulunmaktadır.

01.06.2026 14:54 The Hacker News US
siber güvenlik casusluk saldırı
Putin, Birleşik Krallık'ın denizaltı kablolarını incelemek için denizaltılar gönderdi.
cyberwar 85

Putin, Birleşik Krallık'ın denizaltı kablolarını incelemek için denizaltılar gönderdi.

Rusya, Birleşik Krallık'ın denizaltı kablolarını incelemek için denizaltı gemileri gönderdi. Bu durum, Birleşik Krallık'ın siber güvenlik önlemlerini artırmasına neden oldu.

01.06.2026 13:48 The Register Security GB
siber güvenlik denizaltı Birleşik Krallık
1 ... 35 36 37 38 39 ... 73
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-21
Son 24 saatte bildirilen güvenlik olayları, kurumsal ve açık platformlarda kritik zafiyetler ve izinsiz erişim riskleri içeren çok sayıda vaka içeriyor. PostgreSQL uzantısı pg_partman ve IBM Guardium Data Protection gibi ticari çözümlerde SQL enjeksiyonu ve yetki yükseltme gibi zafiyetler öne çıkıyor. OpenShift’in web konsolundaki SSRF ve kaynak tüketimi açığı ise kimlik doğrulama gerektirmeyen bir durumda etkili olabiliyor. Totolink A3002MU yönlendiricisindeki uzaktan kod yürütme (RCE) açıkları yüksek tehdit oluşturuyor. OpenAI Codex güvenlik testlerinde sandbox zafiyeti raporları ise yapay zeka destekli araçların güvenlik sınırlarını gösteriyor. Tedarik zinciri ve bulut güvenliği alanlarında da önemli uyarılar mevcut; çok sayıda CVE ikili/çoklu tehdit oluşturan kritik sınıfta yer alıyor. Olaylar, özellikle FI ve US odaklısa ve yüksek etkiye sahip. Genel olarak, izleme, yamalar ve güvenlik kontrollerinin güçlendirilmesi kritik öneme sahip.
Toplam Haber: 13
Yüksek Önem: 4
IOC/CVE: 6
Öne Çıkanlar
• pg_partman’da SQL enjeksiyonu ve yetki yükseltme ile birden çok CVE tanımlandı; OS komutlarının çalıştırılması riski mevcut.
• IBM Guardium Data Protection için çok sayıda CVE ile ilgili güvenlik güncellemesi yayımlandı; yüksek zarar potansiyeli var.
• Red Hat OpenShift Web Console’da SSRF ve kaynak tüketimi açığı, unauthenticated erişim ile kritik etki yaratabilir.
• Totolink A3002MU router’da RCE açıkları uzaktan tetiklenebilir ve kamuya açık exploit materyali mevcut.
• OpenAI Codex sandbox güvenliklerinden görülen zayıflıklar, yapay zeka destekli araçlarda güvenlik operasyonlarını etkileyebilir.
• Çok sayıda CVE ileri düzey tehditler içeriyor; güvenlik takımları için güncel yamaların uygulanması kritik.
CVE ve Açıklamaları
CVE-2023-XXXX
kısa etki
CVE-2026-61781
yüksek etki
CVE-2026-61817
yüksek etki
CVE-2026-61818
yüksek etki
CVE-2026-61819
yüksek etki
CVE-2026-61820
yüksek etki
CVE ve Açıklamaları
CVE-2026-61821
orta/yüksek etki
CVE-2026-61822
orta etki
CVE-2026-84031
yüksek etki
CVE-2026-82340
orta/yüksek etki
CVE-2026-84436
orta etki
CVE-2026-84862
orta etki
CVE ve Açıklamaları
CVE-2026-81937
orta etki
CVE-2026-84073
orta etki
CVE-2026-84082
orta etki
CVE-2026-81657
orta etki
CVE-2026-81626
orta etki
CVE-2026-81656
orta etki
CVE ve Açıklamaları
CVE-2026-84034
orta etki
CVE-2026-84064
orta etki
CVE-2026-75885
yüksek etki
CVE-2026-93738
yüksek etki
CVE-2026-93739
yüksek etki
CVE-2026-93740
yüksek etki
CVE ve Açıklamaları
CVE-2026-93741
yüksek etki
CVE-2026-93742
yüksek etki