Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 864 kayıt listeleniyor.

864
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
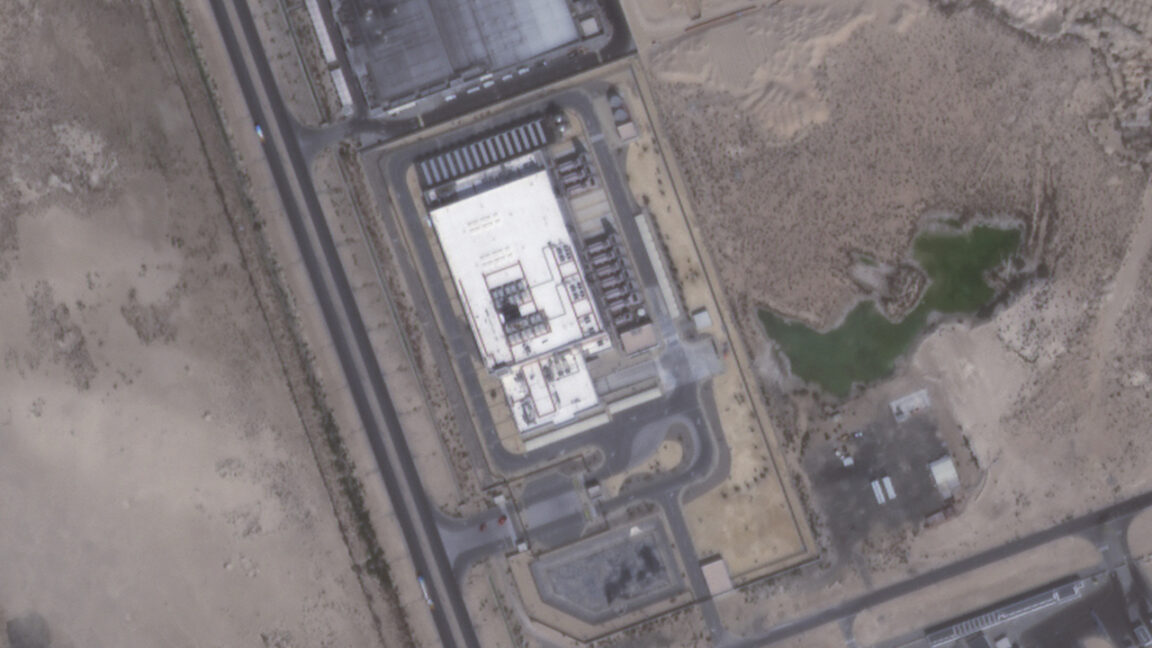
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir
cyberwar 72

Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir

CyAS scheme belgelerinin erişime açılması, adverary simülasyonu pratiklerinin güvenli ve güvenilir şekilde uygulanmasına yönelik yönergelerin görünürlüğünü artırdı.

17.09.2026 15:00 UK NCSC GB
Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor
cyberwar 72

Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor

Cisco, ajanlık yapay zekanın güvenlik sorunlarına karşı çözümler geliştirdiğini ve Duo Agentic Identity ile gölge ajan tehditlerini ele almaya odaklandığını duyurdu.

15.09.2026 20:22 ZDNet Security US
Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor
cyberwar 68

Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor

Meta'nın telif sistemiyle Alban protestocularına yönelik hesap susturma ve hizalama riskleri gündeme geldi; dijital altyapının baskı ve koordineli müdahale aracı olarak kullanımı konusundaki endişeler yükseliyor.

18.09.2026 16:00 Wired Security US
cyberwar 72

NSA’da Beş Görev Merkezi Oluşturulacak: Siber Güvenlik ve AI Dahil

NSA, beş merkezden oluşan yeni organizasyona geçiş yapıyor; siber güvenlik ve yapay zeka odaklı merkezler öne çıkıyor. Değişiklik, dijital altyapı ve istihbarat yaklaşımlarını potansiyel olarak değiştirecek.

15.09.2026 05:00 NCSC-FI News FI
siber güvenlik cybersecurity AI
cyberwar 72

Silah Geliştirme İçin AI Kullanımı

Yapay zekanın silah geliştirme süreçlerinde kötüye kullanımıyla ilgili bir rapor ve bu bağlamda bazı aktörlerin geliştirme programları üzerinde çalıştığı iddiaları tartışılıyor.

14.09.2026 19:07 Schneier on Security US
malware cyberwar ai_security
cyberwar 45

Security Affairs newsletter Round 594 by Pierluigi Paganini – INTERNATIONAL EDITION

Security Affairs'in Round 594 uluslararası baskı dahil olmak üzere güvenlik makalelerinin haftalık özeti niteliğindedir; yapay zeka tedarik zinciri güvenliği ve genel siber güvenlik konularını kapsar.

13.09.2026 17:23 Security Affairs IT
siber güvenlik malware bilgi-teknolojisi
Gizlilik Odaklı Güvenlik Ölümden Sonra AI Darbesiyle Sonlandı
cyberwar 68

Gizlilik Odaklı Güvenlik Ölümden Sonra AI Darbesiyle Sonlandı

Güvenlik through obscurity’nin artık etkisiz olduğu ve AI’nin güvenlik alanını temel ölçüde etkilediği iddia ediliyor; bu, siber güvenlik stratejilerini yeniden düşünmeyi gerektirir.

13.09.2026 14:21 The Register Security GB
cyberwar 65

My Talk at DEF CON

AI hacking konusu ve DEF CON konuşmasıyla ilgili analiz; yapay zekaların güvenlik açıkları ve güvenlik topluluğuna etkileri tartışılıyor.

11.09.2026 21:06 Schneier on Security US
siber güvenlik malware/AI AI hacking
En son Anthropic korku hikayesi; kamikaze drone sürüleri ve biyolojik silah araştırmalarıyla ilgili dehşet

En son Anthropic korku hikayesi; kamikaze drone sürüleri ve biyolojik silah araştırmalarıyla ilgili dehşet

11.09.2026 01:38 72
San Francisco, Meta’ya AI Çocuk İstismarı Reklamlarını ‘Durdurmasını’ Emrediyor

San Francisco, Meta’ya AI Çocuk İstismarı Reklamlarını ‘Durdurmasını’ Emrediyor

10.09.2026 00:15 62
cyberwar 78

AI, Daha Az Kaynaklı Saldırganlara Ulusal-Devlet Düzeyinde Erişim Veriyor, Google Uyarıyor

AI tabanlı otomasyon ve ölçeklendirme yetenekleri, daha az kaynağa sahip saldırganların devlet düzeyinde etki göstermesine imkan tanıyabilir. Google ve güvenlik endüstrisi, bu gelişmenin tehdit modelini değiştirebileceğini belirtiyor.

09.09.2026 19:56 SecurityWeek US
malware aiSecurity threat intel
cyberwar 72

US says Chinese firms extracted billions of tokens from frontier AI models

ABD istihbaratı, Çinli şirketlerin frontier AI modellerinden makine öğrenimi için kullanılan tokenları çalma saldırıları yürüttüğünü duyurdu; siber güvenlik ve yapay zeka güvenliği bağlamında endişeler artıyor.

09.09.2026 19:48 BleepingComputer US
cybersecurity malware AI
cyberwar 68

İki partiye mensup yasa yapıcılar, ABD hükümetinden hack-for-hire şirketlerini yasaklamasını talep ediyor

Bipartisan grup milletvekili, hükümetten hack-for-hire firmalarını yasaklamasını talep etti; üç Hindistan merkezli firma, dava süreçlerini etkilemek üzere bilgisayar korsanlarını kiralamakla suçlanıyor.

09.09.2026 16:01 TechCrunch Security US
cybersecurity malware legal
cyberwar 74

ABD Ajansları Çin’in Frontier AI Yeteneklerini Sistematik Olarak Çıkarmaya Yönelik Uyarıda Bulundu

ABD ve müttefikler, Çin'in Frontier AI yeteneklerini sistematik olarak elde etme girişimini güvenlik tehdidi olarak değerlendiriyor. Distillasyon yöntemiyle bir modelin çıktıları ve akıl yürütme süreçlerinin öğrenilmesi hedefleniyor.

09.09.2026 15:32 SecurityWeek US
siber güvenlik yapay zeka ağ güvenliği
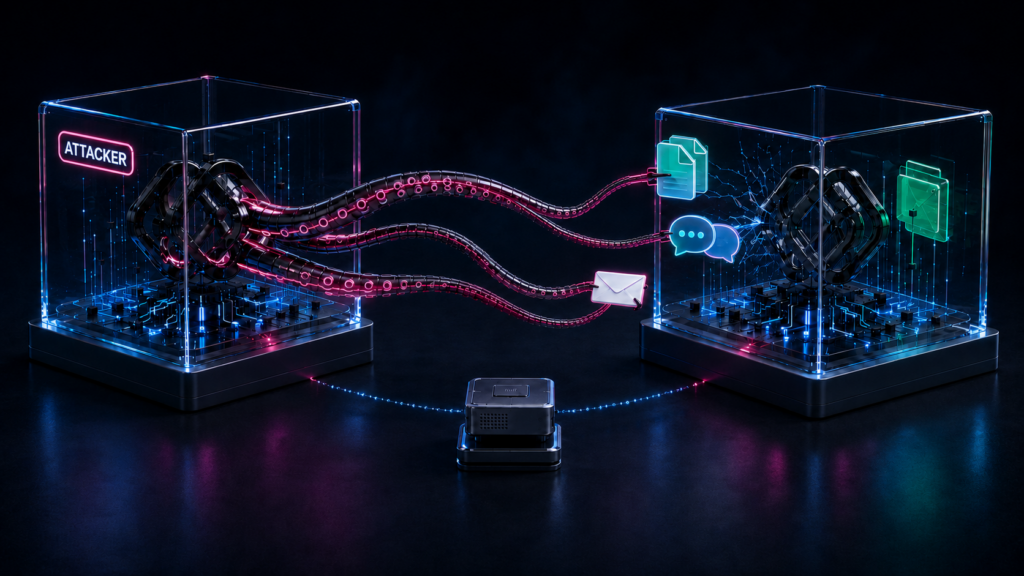
Sandbox İçindeki Paylaşılan Panoya Sahip: ChatGPT’te Hesaplar Arası Veri Sızıntısı
cyberwar 78

Sandbox İçindeki Paylaşılan Panoya Sahip: ChatGPT’te Hesaplar Arası Veri Sızıntısı

AI asistanlarının çalışma ortamındaki izolasyon zayıflıkları nedeniyle kullanıcı verilerinin sızdırılabileceğine dair bulgular paylaşıldı. ChatGPT içindeki kod çalıştırma konteynerleri arasında ortak iç hizmetler üzerinden dolaylı iletişim kanalları bulundu ve bu durum, hesaplar arası bilgi paylaşımı riskini gösterdi.

09.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware ağ
1 2 3 4 5 ... 72
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.