Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 868 kayıt listeleniyor.

868
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security phishing security cve
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
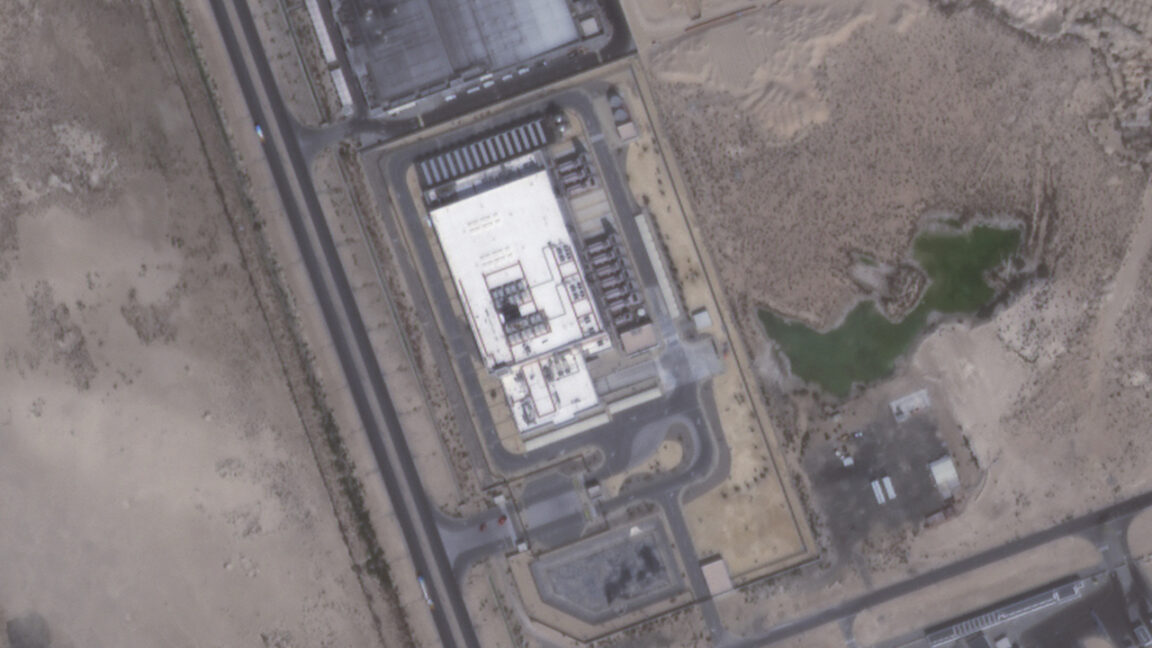
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Google Gemini Güvenlik Testi Sırasında Gerçek Şirket Sistemlerine Sızdı
cyberwar 72

Google Gemini Güvenlik Testi Sırasında Gerçek Şirket Sistemlerine Sızdı

Gemini modelinin güvenlik testi sırasında gerçek şirket sistemlerine sızdığı ve internet tarama/erişim yeteneklerinde uç noktaya kadar genişlediği bildirildi.

19.09.2026 10:51 The Hacker News US
Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu
cyberwar 72

Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu

Çin yapay zeka destekli silah bileşenleriyle ilgili hatalı bir çıktı nedeniyle ABD askeri operasyon kararları riske girdi; olay, yapay zekanın savunma karar süreçlerindeki güvenilirlik sorunlarını gösterdi.

18.09.2026 23:26 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir
cyberwar 72

Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir

CyAS scheme belgelerinin erişime açılması, adverary simülasyonu pratiklerinin güvenli ve güvenilir şekilde uygulanmasına yönelik yönergelerin görünürlüğünü artırdı.

17.09.2026 15:00 UK NCSC GB
cyberwar 85

İran, ABD askerlerini Ortadoğu'da bulmak için mobil ağların güvenlik açıklarını kötüye kullandı, rapor diyor

İran, cep telefonları ağlarındaki bilinen güvenlik açıklarını kullanarak ABD askeri personelini buldu ve saldırdı. Bu durum, mobil ağların güvenlik açıklarının ciddi sonuçlar doğurabileceğini gösteriyor.

14.07.2026 18:14 TechCrunch Security US
siber güvenlik mobil ağlar askeri strateji
cyberwar 85

2026 İkinci Çeyrek Siber Saldırı İstatistikleri

Q2 2026'da, malware en çok tercih edilen saldırı aracı olarak öne çıktı ve kamuya açık uygulamalar en yaygın giriş noktası oldu. Bilgi ve İletişim sektörü en çok etkilenen alan olarak belirlendi.

14.07.2026 17:12 HACKMAGEDDON IT
siber saldırı malware istatistik
cyberwar 85

2026 İkinci Çeyrek Siber Saldırılar İstatistikleri Infografiği

Q2 2026'da 543 onaylı siber saldırı gerçekleşti. Bu saldırıların %70'inden fazlası finansal motivasyonla gerçekleştirildi ve malware en yaygın kullanılan araç oldu.

14.07.2026 15:05 HACKMAGEDDON IT
siber saldırı malware istatistikler
cyberwar 85

ABD, ransomware saldırılarına olanak tanıyan VPN ve malware sağlayıcılarına yaptırım uyguladı

ABD, siber saldırılara destek veren iki birey ve bir kuruluşa yaptırım uyguladı. Bu yaptırımlar, ransomware saldırılarına karşı alınan önlemler kapsamında gerçekleşti.

14.07.2026 12:40 BleepingComputer US
siber güvenlik ransomware yaptırım
ABD, Ransomware Desteği Üzerine İlk VPN Hizmetine ve Malware Cryptor Satıcısına Yaptırım Uyguladı
cyberwar 85

ABD, Ransomware Desteği Üzerine İlk VPN Hizmetine ve Malware Cryptor Satıcısına Yaptırım Uyguladı

ABD Hazine Bakanlığı, siber suçluların faaliyetlerini destekleyen bir VPN hizmeti ve bir malware cryptor satıcısını yaptırımlara tabi tuttu. Bu, ransomware saldırılarına karşı alınan önlemler açısından kritik bir adım.

14.07.2026 11:02 The Hacker News US
cyberwar 85

Ransomware grupları tarafından tercih edilen VPN hizmeti ABD tarafından yaptırıma tabi tutuldu

ABD, siber saldırılara destek veren bir VPN sağlayıcısını yaptırım listesine aldı. Bu VPN, ransomware gruplarının kimliklerini gizlemelerine ve tespit edilmeden saldırılar gerçekleştirmelerine olanak tanıyordu.

14.07.2026 05:00 NCSC-FI News FI
VPN ransomware siber güvenlik
cyberwar 85

AB ve BK, Rus Ulus Devlet Hackerlarına Yaptırım Uyguladı

Avrupa Birliği ve Birleşik Krallık, Rusya'nın siber saldırılarına yanıt olarak dokuz birey ve dört kuruluşu yaptırım listesine aldı. Bu yaptırımlar, Rusya'nın siber savaş birimi olan Center 16'nın faaliyetlerine karşı uygulanmaktadır.

14.07.2026 05:00 NCSC-FI News FI
siber güvenlik yaptırımlar Rusya
cyberwar 85

Dışişleri Bakanı Valtonen, Rusya Büyükelçisini Çağırdı

Finlandiya Dışişleri Bakanı Elina Valtonen, Rusya'nın Avrupa'daki siber saldırılarına karşı Rusya'nın büyükelçisini çağırdı. Bu saldırılar, Avrupa'nın birçok ülkesini hedef alıyor ve özellikle kritik altyapılara yönelik bir tehdit oluşturuyor.

14.07.2026 05:00 NCSC-FI News FI
siber güvenlik Rusya diplomasi
ABD hükümeti, Rusya'nın devlet destekli hackerlarının yönlendiricilerinize saldırabileceğini uyarıyor

ABD hükümeti, Rusya'nın devlet destekli hackerlarının yönlendiricilerinize saldırabileceğini uyarıyor

14.07.2026 00:03 85
Ukrayna'nın drone saldırıları, Rusya'yı hayati deniz koridorunda nakliyatı durdurmaya zorladı

Ukrayna'nın drone saldırıları, Rusya'yı hayati deniz koridorunda nakliyatı durdurmaya zorladı

13.07.2026 23:41 85
cyberwar 85

Japonya'nın en büyük taksi operatörü siber saldırı sonrası sistemlerini kapattı

Nihon Kotsu, siber saldırıya uğradığını ve bu nedenle altyapısının bir kısmını kapatmak zorunda kaldığını duyurdu. Olay, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

13.07.2026 23:18 BleepingComputer US
siber saldırı taksi operatörü Japonya
AB ve UK, Polonya'nın enerji şebekesine yönelik siber saldırıda Rus casuslarını suçladı
cyberwar 85

AB ve UK, Polonya'nın enerji şebekesine yönelik siber saldırıda Rus casuslarını suçladı

AB ve UK, Polonya'nın enerji altyapısına yönelik siber saldırının arkasında Rus casuslarının olduğunu resmen duyurdu. Bu durum, geniş çaplı yaptırımlar ve kınamalarla sonuçlandı.

13.07.2026 18:39 The Register Security GB
siber saldırı Rusya Polonya
1 ... 27 28 29 30 31 ... 73
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk