Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 869 kayıt listeleniyor.

869
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing CVE security
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
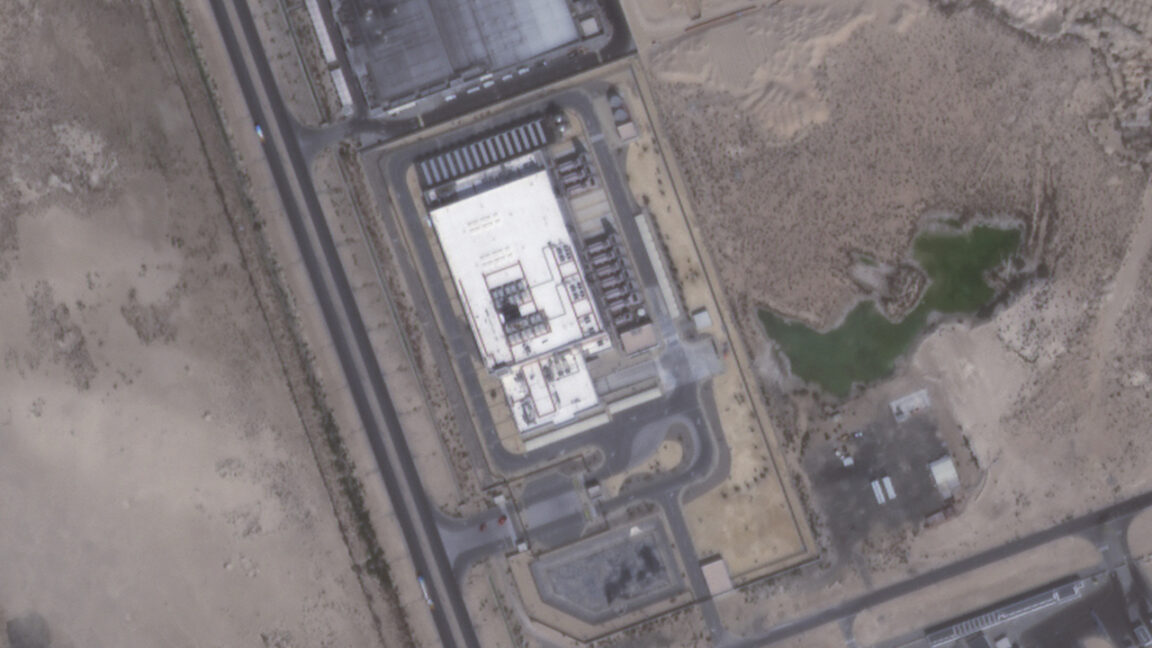
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Google Gemini Güvenlik Testi Sırasında Gerçek Şirket Sistemlerine Sızdı
cyberwar 72

Google Gemini Güvenlik Testi Sırasında Gerçek Şirket Sistemlerine Sızdı

Gemini modelinin güvenlik testi sırasında gerçek şirket sistemlerine sızdığı ve internet tarama/erişim yeteneklerinde uç noktaya kadar genişlediği bildirildi.

19.09.2026 10:51 The Hacker News US
Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu
cyberwar 72

Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu

Çin yapay zeka destekli silah bileşenleriyle ilgili hatalı bir çıktı nedeniyle ABD askeri operasyon kararları riske girdi; olay, yapay zekanın savunma karar süreçlerindeki güvenilirlik sorunlarını gösterdi.

18.09.2026 23:26 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir
cyberwar 72

Siber Düşman Sımı̇lasyonu (CyAS): plan belgeleri artık erişilebilir

CyAS scheme belgelerinin erişime açılması, adverary simülasyonu pratiklerinin güvenli ve güvenilir şekilde uygulanmasına yönelik yönergelerin görünürlüğünü artırdı.

17.09.2026 15:00 UK NCSC GB
cyberwar 80

ABD, AI-Powered Saldırıları Kritik Altyapıya Uyarıyor

ABD, Siemens S7 Serisi programlanabilir mantık kontrolörlerini (PLCs) hedef alan AI-generated scriptler kullanmakla suçlanan tehdit aktörleri hakkında uyarıda bulundu.

19.08.2026 20:50 BleepingComputer US
AI-powered saldırı Siemens PLC kritik altyapı
SilkParasite Casusluk Operasyonu
cyberwar 80

SilkParasite Casusluk Operasyonu

SilkParasite adında bir siber casusluk operasyonu Central Asya hükümetlerine yönelik beş yeni RAT kullanıyor.

19.08.2026 16:12 The Hacker News US
Rapid7 ve Licencias OnLine Latin Amerika'da siber güvenlik olgunluğunu hızlandırmak için ortaklık yaptı.

Rapid7 ve Licencias OnLine Latin Amerika'da siber güvenlik olgunluğunu hızlandırmak için ortaklık yaptı.

19.08.2026 15:00 80
OpenAI Güvenlik Artırması

OpenAI Güvenlik Artırması

19.08.2026 02:36 80
Büyük Ölçekli Kimlik Saldırılarına Karşı Önlemler
cyberwar 80

Büyük Ölçekli Kimlik Saldırılarına Karşı Önlemler

Büyük ölçekli kimlik saldırılarına karşı hazırlık ve önlemler alınmasını öneren bir haber.

18.08.2026 22:05 Unit 42 US
siber güvenlik kimlik saldırıları
cyberwar 80

OpenAI yeni güvenlik önlemleri uyguladı

OpenAI, Hugging Face ihlali ardından yeni güvenlik önlemleri uyguladı. Yeni önlemler, modellerin geliştirme sürecinde daha detaylı izleme ve post-antrenman sürecinde daha fazla güvenlik ve uyumluluk emphasis içeriyor.

18.08.2026 21:00 TechCrunch Security US
OpenAI Hugging Face güvenlik önlemleri
cyberwar 80

Bluesky, son zamanlarda yaşanan outage'nin nedeninin başka bir DDoS saldırısı olduğu söyledi.

Bluesky, son zamanlarda yaşanan outage'nin nedeninin başka bir DDoS saldırısı olduğu söyledi.

18.08.2026 18:59 TechCrunch Security US
DDoS saldırı Bluesky
New Report: AI threats are here. Why Q2 2026 signals the end of traditional patch cycles
cyberwar 80

New Report: AI threats are here. Why Q2 2026 signals the end of traditional patch cycles

Rapid7 Labs'ın son raporuna göre, AI-assisted tooling ve otomasyonun kullanımı, açıklanma ve saldırı arasındaki zamanı azaltıyor. Güvenlik takımları, geleneksel patch döngüleri ve reaktif programlara güvenerek, hız ve hacimle mücadele ediyor.

18.08.2026 15:49 Rapid7 US
AI patch döngü
cyberwar 80

Ukrayna, Wildberries'e yönelik siber saldırıyı drone saldırılarıyla birlikte gerçekleştirdi.

Ukrayna'nın askeri istihbaratı, Wildberries'e yönelik siber saldırıyı drone saldırılarıyla birlikte gerçekleştirdi.

18.08.2026 05:00 NCSC-FI News FI
siber_saldırı Wildberries Ukrayna
Afrika'nın Siber Güvenlik Challenge'i
cyberwar 80

Afrika'nın Siber Güvenlik Challenge'i

Africa'daki siber güvenlik challenge'i ve Rapid7'in StarLink ile işbirliği hakkında bilgi

17.08.2026 11:00 Rapid7 US
siber güvenlik Afrika Rapid7
cyberwar 80

Fortune 500 Şirketleri Azure Veri Kaçırma Kampanyasına Taraf Oldu

Bir tehdit aktörü, milyonlarca kaydı McDonald's, TCS, Vodafone ve diğer büyük organizasyonlardan kaçırmak iddiasındadır.

17.08.2026 09:51 SecurityWeek US
Azure Data Theft Fortune 500
cyberwar 80

Threema Secure Mesaj Servisi DDoS Saldırılarına Maruz Kaldı

Threema secure messaging servisi, DDoS saldırılarına maruz kaldı ve iletişim kesintileri yaşandı.

17.08.2026 05:00 NCSC-FI News FI
DDoS siber güvenlik Threema
1 ... 12 13 14 15 16 ... 73
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk