Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 16 kayıt listeleniyor.

16
Kayıt
4
Bu sayfa
1135
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
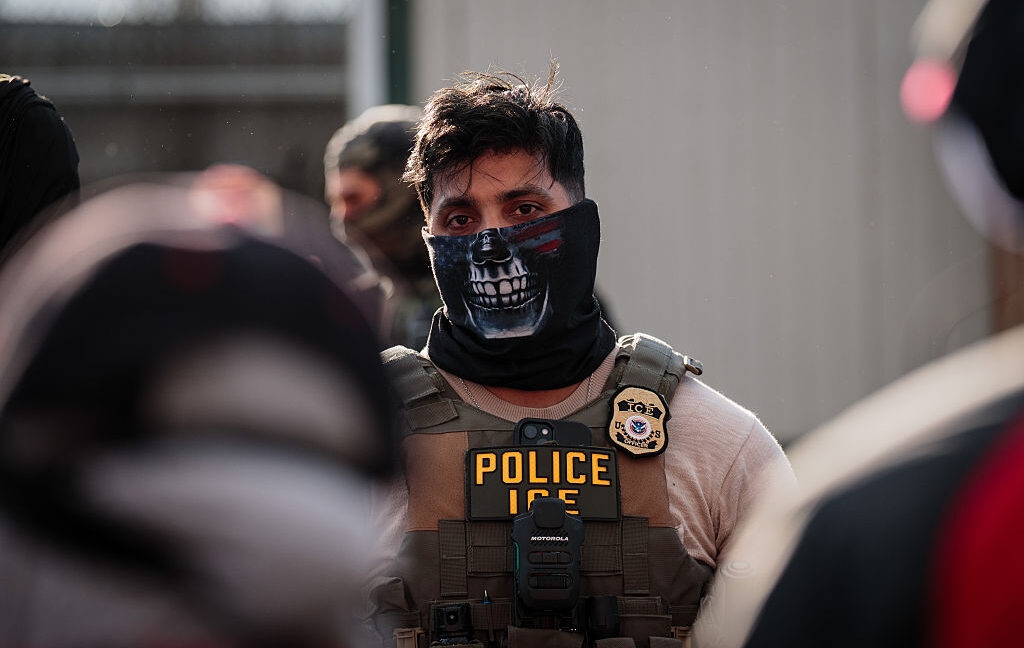
41.000 DHS çalışanı ve gizli ICE ajanlarını ifşa eden devasa sızıntı
breach 78

41.000 DHS çalışanı ve gizli ICE ajanlarını ifşa eden devasa sızıntı

Massive leak exposes 41,000 DHS workers and undercover ICE agents. The leak includes undercover agents, surveillance groups, and sensitive DHS access, risking governmental security infrastructure.

29.10.2026 15:58 Ars Technica US
Alman AfD Partisi için E-posta Hosting Sağlayıcısına Yönelik Saldırı 345k Hesabı Ortaya Çıkardı
breach 68

Alman AfD Partisi için E-posta Hosting Sağlayıcısına Yönelik Saldırı 345k Hesabı Ortaya Çıkardı

Bir e-posta hosting sağlayıcısına yönelik saldırı sonucunda AfD ile ilişkili 345.000 hesap sızıntıya uğradı; olay dijital güvenlik ve iletişim güvenliği açısından endişe verici olarak değerlendiriliyor.

27.10.2026 14:49 The Register Security GB
Danimarka veri ihlaliyle ilişkili 123456 parolası 8.8 milyon kişiyi etkiledi
breach 62

Danimarka veri ihlaliyle ilişkili 123456 parolası 8.8 milyon kişiyi etkiledi

The Register Security tarafından sunulan haberde, Danimarka ulusal kayda erişimde zayıf güvenlikli üç hesap üzerinden ihlal iddiası yer almakta. Olay, kimlik doğrulama ve hesap güvenliği konularını vurguluyor.

13.10.2026 14:14 The Register Security GB
breach 78

31 Ağustos – Threat Intelligence Raporu

31 Ağustos Threat Intelligence Raporu: Manchester Airports Group'ın siber saldırı sonucu 8.7 milyon müşterinin verileri sızdırıldı. Rapor, haftanın ana saldırı ve ihlallerini analiz ediyor.

31.08.2026 15:58 Check Point Research IL
cybersecurity breach threat-intelligence
breach 72

McKesson güvenlik ihlalini açıkladı; ShinyHunters hasta verisi hırsızlığını iddia ediyor

Sağlık ve ilaç dağıtım devi McKesson, üçüncü taraf uygulamalara yetkisiz erişim ve hasta verilerinin hırsızlığını açıkladı; tehdit grubu ShinyHunters iddialarıyla konuyu gündeme taşıdı.

29.08.2026 01:40 BleepingComputer US
malware data-breach cybersecurity
breach 72

Sakura Internet hack'i 1.36 milyon hesabı kadar veri sızdırdı

Sakura Internet'ta meydana gelen güvenlik ihlali, müşterilere ait sözleşme ve üyelik bilgilerinin sızmasına yol açtı; olay hızlı bir ihlal vakası olarak güvenlik topluluğunda dikkat çekti.

19.08.2026 23:53 BleepingComputer US
data_breach cloud_security cybersecurity
breach 85

8 Haziran - Tehdit İstihbarat Raporu

Check Point Research tarafından yayınlanan raporda, DentaQuest'in veri ihlali ve ShinyHunters grubunun saldırıları hakkında bilgiler yer alıyor. 2.6 milyon hesapta kişisel verilerin ifşa edildiği belirtiliyor.

08.06.2026 17:47 Check Point Research IL
siber güvenlik veri ihlali saldırı
1 2
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim