Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15983 kayıt listeleniyor.

15983
Kayıt
12
Bu sayfa
1126
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime cryptocurrency network-security cve security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Where to Find SSH (sshd) Logs on Linux and How to Export Them
vulnerability/apt/hacking/malware/cyberwar/other 42

Where to Find SSH (sshd) Logs on Linux and How to Export Them

Linux'ta SSH 로그larının konumu dağıtıma göre değişir; Debian/Ubuntu için /var/log/auth.log, RHEL tabanlılar için /var/log/secure, yoksa sistemd jurnalına yazılır. Logları görüntülemek için journalctl -u ssh veya journalctl -u sshd komutları kullanılır.

21.10.2026 13:54 SOC Prime US
PHP2Shell: 14:00 UTC PHP RCE Yaması Öncesi Gerçekte Ne Korumuyor ve Ne Korumuyor

PHP2Shell: 14:00 UTC PHP RCE Yaması Öncesi Gerçekte Ne Korumuyor ve Ne Korumuyor

21.10.2026 13:36 72
Günlük Analiz Araçları: Ana Özellikler ve 10 En İyisi

Günlük Analiz Araçları: Ana Özellikler ve 10 En İyisi

21.10.2026 13:35 72
Agentikle Pentest’in Zor Parçası Harness
cyberwar/other 72

Agentikle Pentest’in Zor Parçası Harness

AI tabanlı pentestingte aracın davranışını güvenli ve etkili kılan harness katmanının önemi öne çıkıyor; altyapı ve süreçler üzerinde güvenlik mühendisliğinin odak noktası oluyor.

21.10.2026 13:32 The Hacker News US
siber güvenlik malware AI
Saldırganlar 300'den Fazla Tor Çıkış Yönlendiricisini Ele Geçirerek SSH Bağlantılarını Kısıtladı
malware 72

Saldırganlar 300'den Fazla Tor Çıkış Yönlendiricisini Ele Geçirerek SSH Bağlantılarını Kısıtladı

Tor çıkış yönlendiricilerinin ele geçirilmesiyle SSH bağlantılarındaki kullanıcı adı ve şifrelerin çalınmasına yol açan bir operasyon tespit edildi. 1-5 Ekim arasında Tor üzerinden yapılan password girişleri hedef alındı.

21.10.2026 13:30 The Hacker News US
cybersecurity tor ssh
CVE-2026-111943: Go Blocks Compromised eMudhra CA Keys After Certificate Authority Incident
vulnerability 72

CVE-2026-111943: Go Blocks Compromised eMudhra CA Keys After Certificate Authority Incident

Go Blocks kullanılan ortamlarda eMudhra CA anahtarlarının ele geçirilmesi, sertifika sahteciliği riskini artırır ve çoklu ekosistemlerde güvenlik yapısını hedef alır. Olay, güvenilirlik zincirinin güvenliğini tehlikeye atabilir ve gerekli düzeltici adımlar gerektirir.

21.10.2026 13:17 SOC Prime US
malware certificate-security tls
vulnerability/apt/hacking/malware/cyberwar/other 62

Microsoft, Ekim Güncellemelerinin VPN Sorunlarını Gerçekten Düzeltmediğini Söylüyor

Microsoft, Ekim 2026 güncellemelerinin VPN sorunlarını düzelttiğini yanlış işaretlediğini duyurdu; bu, Always On VPN bağlantı sorunlarının çözülmediğini gösteriyor ve kurumsal ağ güvenliği üzerinde etki yaratabilir.

21.10.2026 13:14 BleepingComputer US
siber güvenlik network security vpn
vulnerability 82

PHP İki Kritik Uzaktan Kod Yürütme Açığı İçin Acil Düzeltmeler Hazırlıyor

İki kritik RCE açığı için PHP acil güvenlik güncellemeleri planlıyor; açıklar 9.2 zafiyet skoruyla değerlendiriliyor ve etkilenmiş sunucular üzerinde uzaktan kod yürütme riski mevcut.

21.10.2026 13:13 Security Affairs IT
malware vulnerability RCE
malware 72

Çinli Yapay Zeka Modeli, ABD Müteahhitine Yönelik Kod Yazarken Daha Çok Hacklenebilir Kod Yazıyor

Yapay zeka tabanlı bir model, ABD savunma kontratına yönelik bir uygulama geliştirirken yazdığı kodun hacklenme olasılığını artırdı. Bu durum güvenlik zafiyetleri ve güvenlik ayrıntılarının paylaşımıyla ilgili endişeleri artırıyor.

21.10.2026 13:03 SecurityWeek US
malware cybersecurity ai-security
Güvenilir Altyapının Saldırganlar İçin Teslimat Boru Hatlarına Dönüştürülmesi
cyberwar/other 78

Güvenilir Altyapının Saldırganlar İçin Teslimat Boru Hatlarına Dönüştürülmesi

Güvenilir altyapı araçları kötü niyetli dağıtım kanalı olarak kullanılıyor; meşru platformlar saldırganlar tarafından istismar edilerek zararlı faaliyetlere yol açıyor.

21.10.2026 13:00 Cisco Talos Intelligence Group US
siber güvenlik malware supply-chain
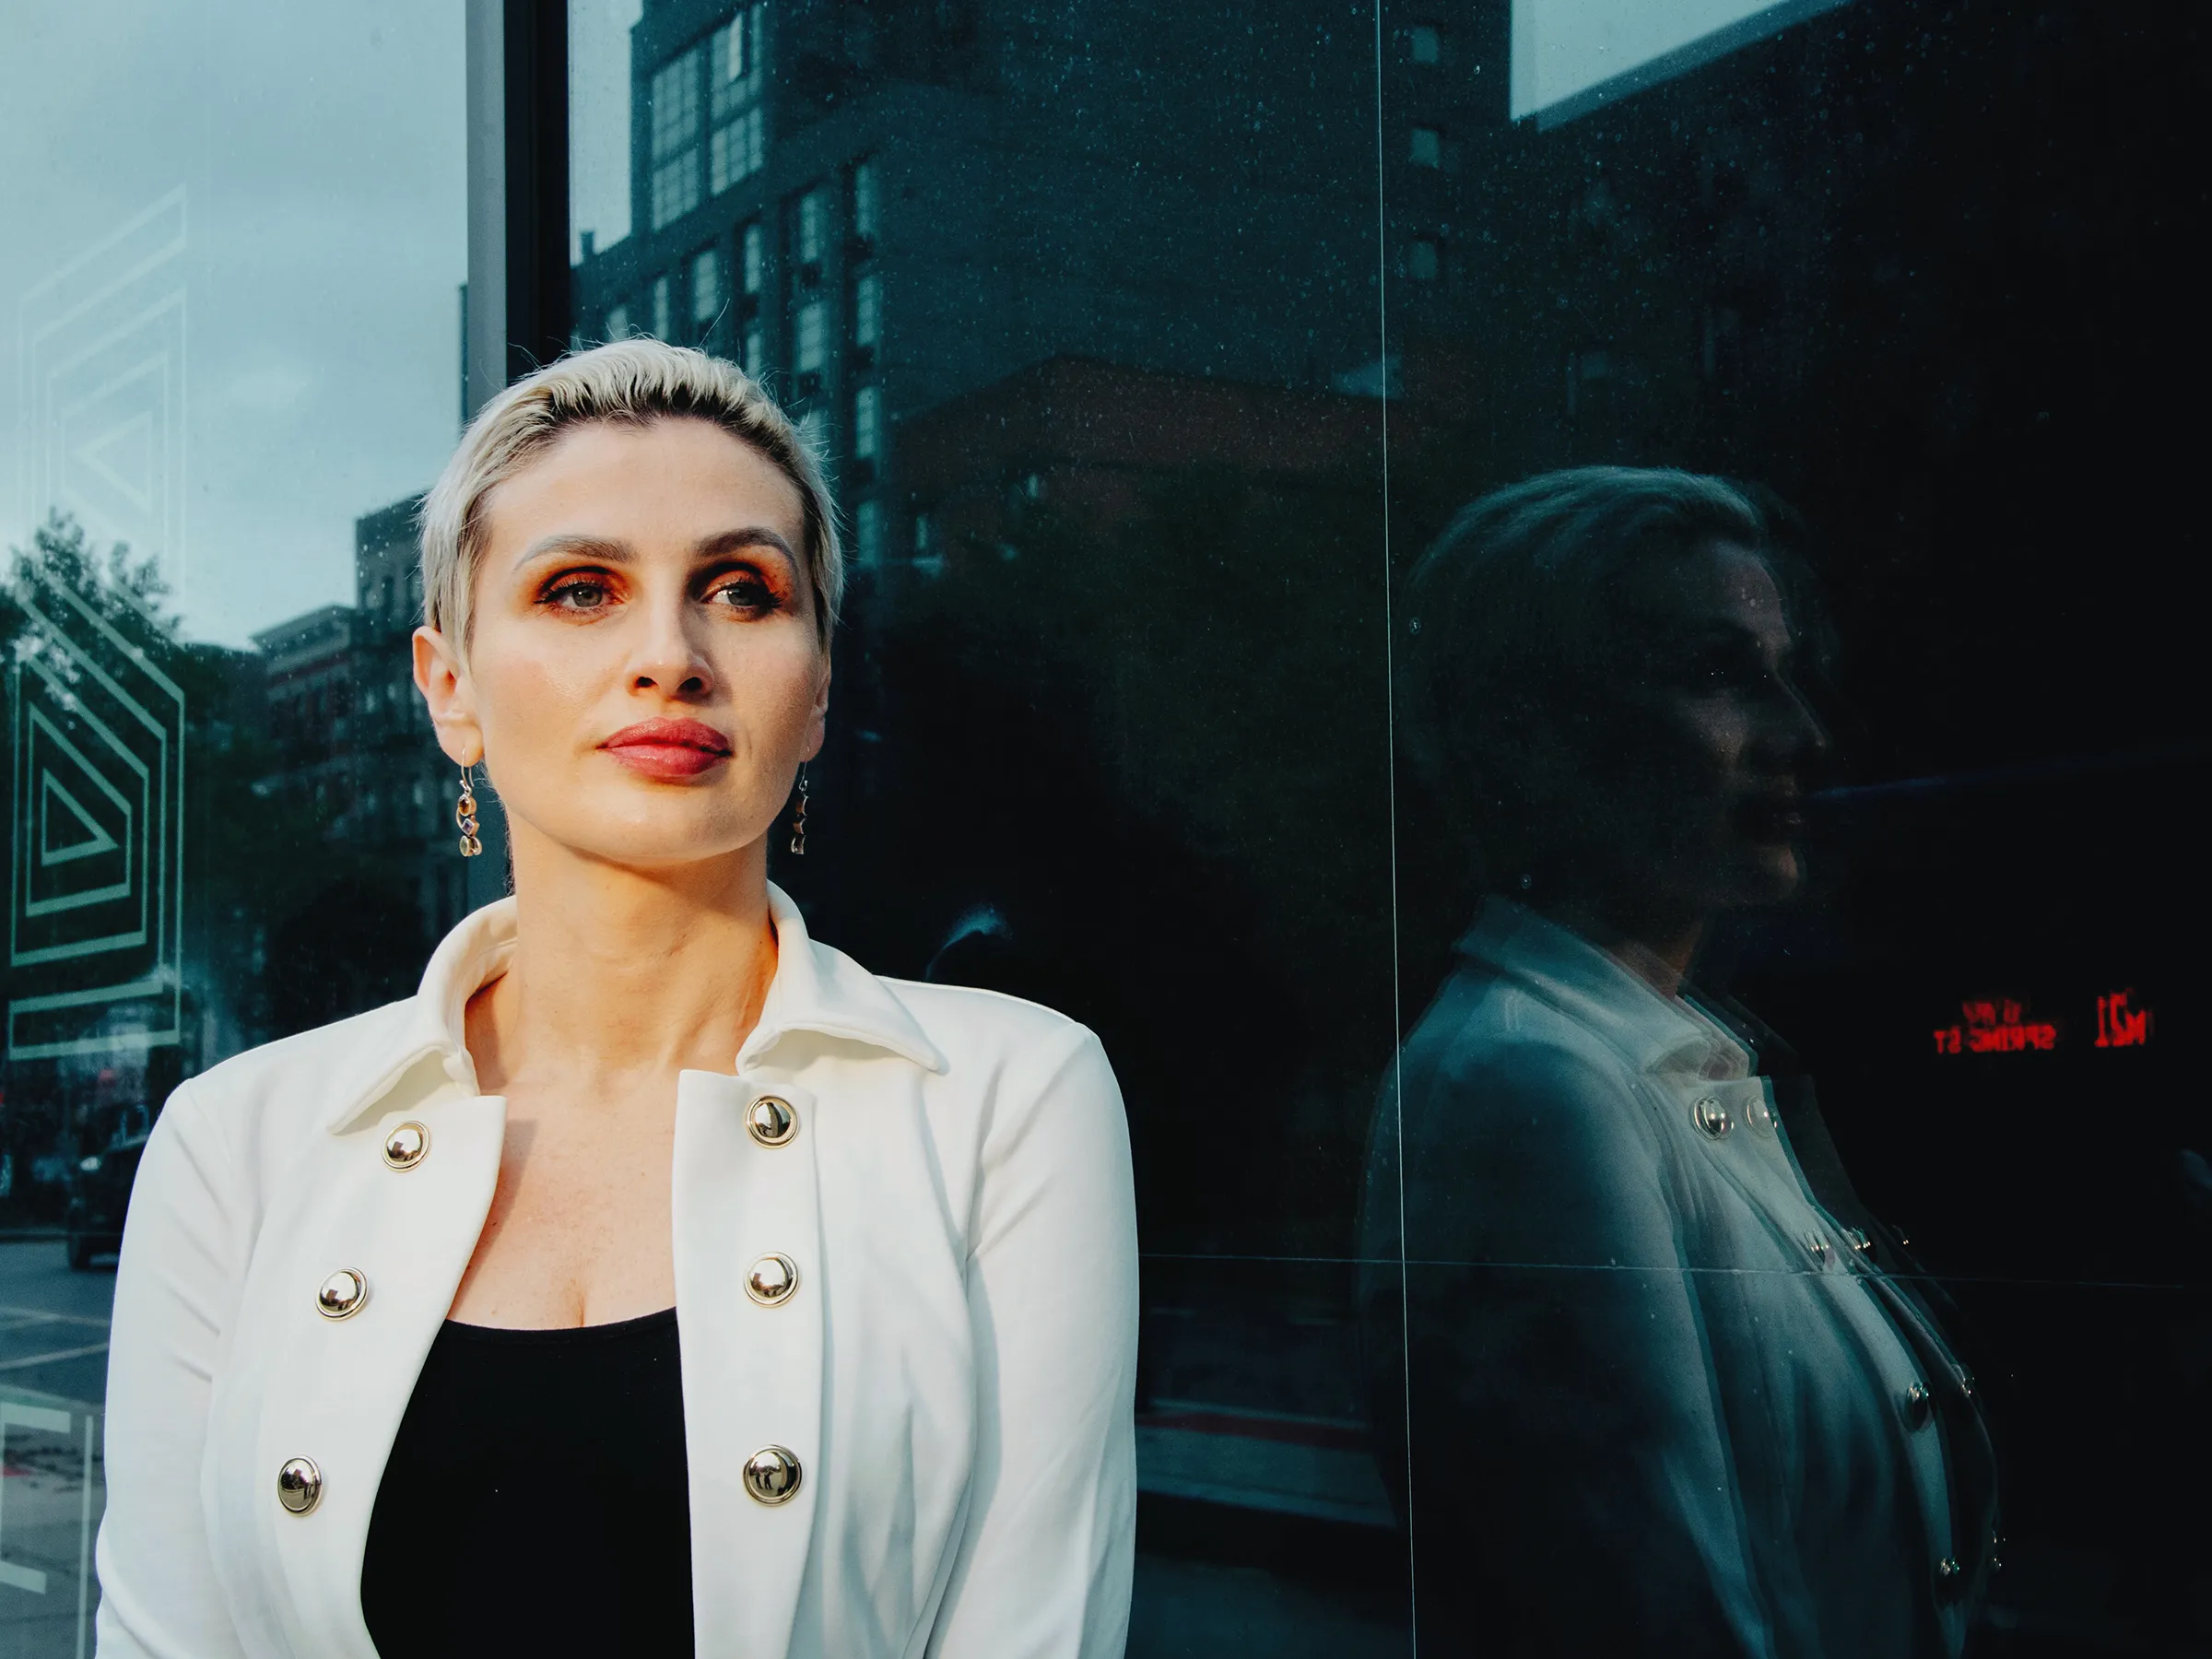
DEA’nın Baş Kripto Dedektifi Olan Kadın Ailesine Kadar Ulaşan İpuçlarıyla Şaşırtıyor
cyberwar/other 68

DEA’nın Baş Kripto Dedektifi Olan Kadın Ailesine Kadar Ulaşan İpuçlarıyla Şaşırtıyor

Bir kripto detektifi olarak tanınan Lili Infante'nin, DEA'nın dark web operasyonlarında öne çıkması; fakat bulguların kendi ailesine kadar uzanması haber değeri yüksek bir siber güvenlik/dijital güvenlik obsürlüğüdür.

21.10.2026 13:00 Wired Security US
cybercrime darkweb law-enforcement
vulnerability 82

Oracle MySQL’teki Güvenlik Açıkları Giderildi

Oracle'ın kritik yama güncellemesi kapsamında MySQL Server ve diğer bileşenlerdeki açıklar kapatıldı; bazı açıklar uzaktan ve kimlik doğrulama olmadan istismar edilebiliyor. CVSS skorları yüksek değerlere ulaşıyor.

21.10.2026 12:35 NCSC NL Advisories NL
malware vulnerability patch
1 ... 97 98 99 100 101 ... 1332
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-06
06 Kasım 2026 tarihiyle örtüşen son 24 saatlik haberler, kritik zafiyetler ve kimlik doğrulama güvenlik açıklarını öne çıkarıyor. SolarWinds Dameware ve WatchGuard AuthPoint Gateway gibi kritik güvenlik açıkları, yerel yetkisiz erişimden oturum yönetimine kadar geniş etkilere işaret ediyor. OpenSSH/OpenJDK/OpenSSH Alpine Linux açığı, ASUS System Control Interface’teki erişim kontrolleri sorunları ve APT paket yöneticisiyle ilgili MITM riskleri de öne çıkan konular arasında. Bu olaylar, kimlik doğrulama, erişim kontrolü, sertifika doğrulama ve akış güvenliği konularında güçlendirme ihtiyacını vurguluyor. Ayrıca kurumsal ve IoT/düşük seviyeli altyapılar için güvenlik yamalarının uygulanması ve izleme kapasitelerinin artırılması önem taşıyor. Bölgeler itibarıyla ABD, Finlandiya ve Birleşik Krallık üst sıralarda yer alıyor ve küresel olarak çoklu sektörde riskler devam ediyor.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-28336 ile SolarWinds Dameware’de komut enjeksiyonu kritik düzeyde tehdide yol açıyor.
• WatchGuard AuthPoint Gateway için dört kritik CVE (CVE-2026-121637/638/639/640) kapsamlı kimlik doğrulama ve iletişim güvenliği riskleri içeriyor.
• OpenSSH’nin Alpine Linux sürümünde parolasız hesaplardan yetkisiz erişim riski nedeniyle acil düzeltme yayımlandı.
• ASUS System Control Interface CVE-2026-112116 ile yerel kullanıcıların geniş yetkiler elde etme potansiyeli bulunuyor.
• CVE-2026-109518 (APT) MitM ve kök yetkili kod yürütme riski taşıyor; güvenli paket doğrulama kritik.
• Genel güvenlik düşüncesi: kimlik doğrulama, sertifika doğrulama ve erişim kontrolü konularında iyileştirme şart.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.
CVE ve Açıklamaları
CVE
Kısa açıklama bulunamadı.
CVE
Kısa açıklama bulunamadı.