Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 213 kayıt listeleniyor.

213
Kayıt
12
Bu sayfa
1052
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security iot cve privacy
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
Palo Alto Networks PAN-OS İçin Yetkisiz Erişim ve Uzaktan Kod Çalıştırma Açığı Aktif İstismar Altında Düzeltildi
vulnerability 78

Palo Alto Networks PAN-OS İçin Yetkisiz Erişim ve Uzaktan Kod Çalıştırma Açığı Aktif İstismar Altında Düzeltildi

PAN-OS yönetim arayüzündeki CVE-2026-0322 kodlu RCE açığı, aktiftir ve güvenlik güncellemesi gerektirmektedir. Etkilenen sistemlerin acilen yamalanması kritiktir.

15.10.2026 14:46 The Hacker News US
TLS Kullanımıyla Veriyi Korumak
cybersecurity 72

TLS Kullanımıyla Veriyi Korumak

TLS güvenliğini artırmaya yönelik yapılandırma profilleri ve eski sürümlerin yönetimine dair ek tavsiyeler içeren bir kılavuz.

15.10.2026 15:00 UK NCSC GB
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor
malware 72

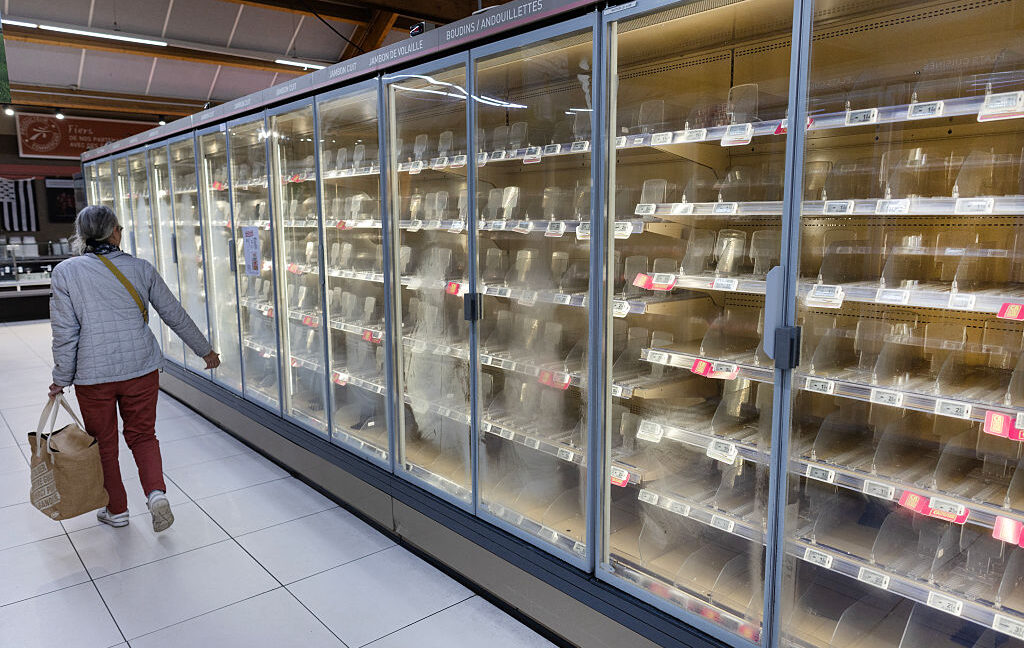
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor

Eski güvenliksiz IoT/akıllı cihazlar nedeniyle 700 süpermarkette zararlar ve potansiyel yangın riskleri doğuran bir güvenlik olayı bildirildi; tehdit aktörlerinin ağ güvenliğini aşması ve mali kayıplara yol açması ön planda.

15.10.2026 00:35 Ars Technica US
Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı
malware 72

Ağ İçindeki Gürültü: Basit Bir Saldırı Üçüncü Taraf Riski Nasıl Ortaya Çıkardı

Unit 42, basit nitelikte bir saldırının bir Avrupa bankasının IT altyapısını hedeflediğini ortaya koyuyor ve bu örnek üzerinden benzer tehditlere karşı tespit ve savunma stratejileri sunuyor.

14.10.2026 01:00 Unit 42 US
NATO may redeploy anti-drone defenses as attacks sink more Black Sea shipping
cyberwar/other 68

NATO may redeploy anti-drone defenses as attacks sink more Black Sea shipping

NATO, Black Sea bölgesinde artan drone saldırıları nedeniyle anti-drone savunmalarını yeniden konuşlandırabilir; saldırılar bazı gemilere zarar verdi ve bölgesel güvenlik tartışmalarını tetikledi.

15.10.2026 00:03 Ars Technica US
BAE yönetimindeki sisteme saldırı ABD iflas mahkemelerini aksattı
cyberwar 62

BAE yönetimindeki sisteme saldırı ABD iflas mahkemelerini aksattı

Siber saldırı, BAE tarafından yönetilen bir sistem üzerinde etkili oldu ve ABD mahkemelerinin iflas süreçlerindeki operasyonlar ve e-bildirimin gecikmesiyle sonuçlandı.

16.10.2026 16:29 The Register Security GB
Google’ın yeni Universal Cart, şu anda almak istediğiniz ürünleri fiyatları izliyor – ayrıca 3 başka püf noktası
other 42

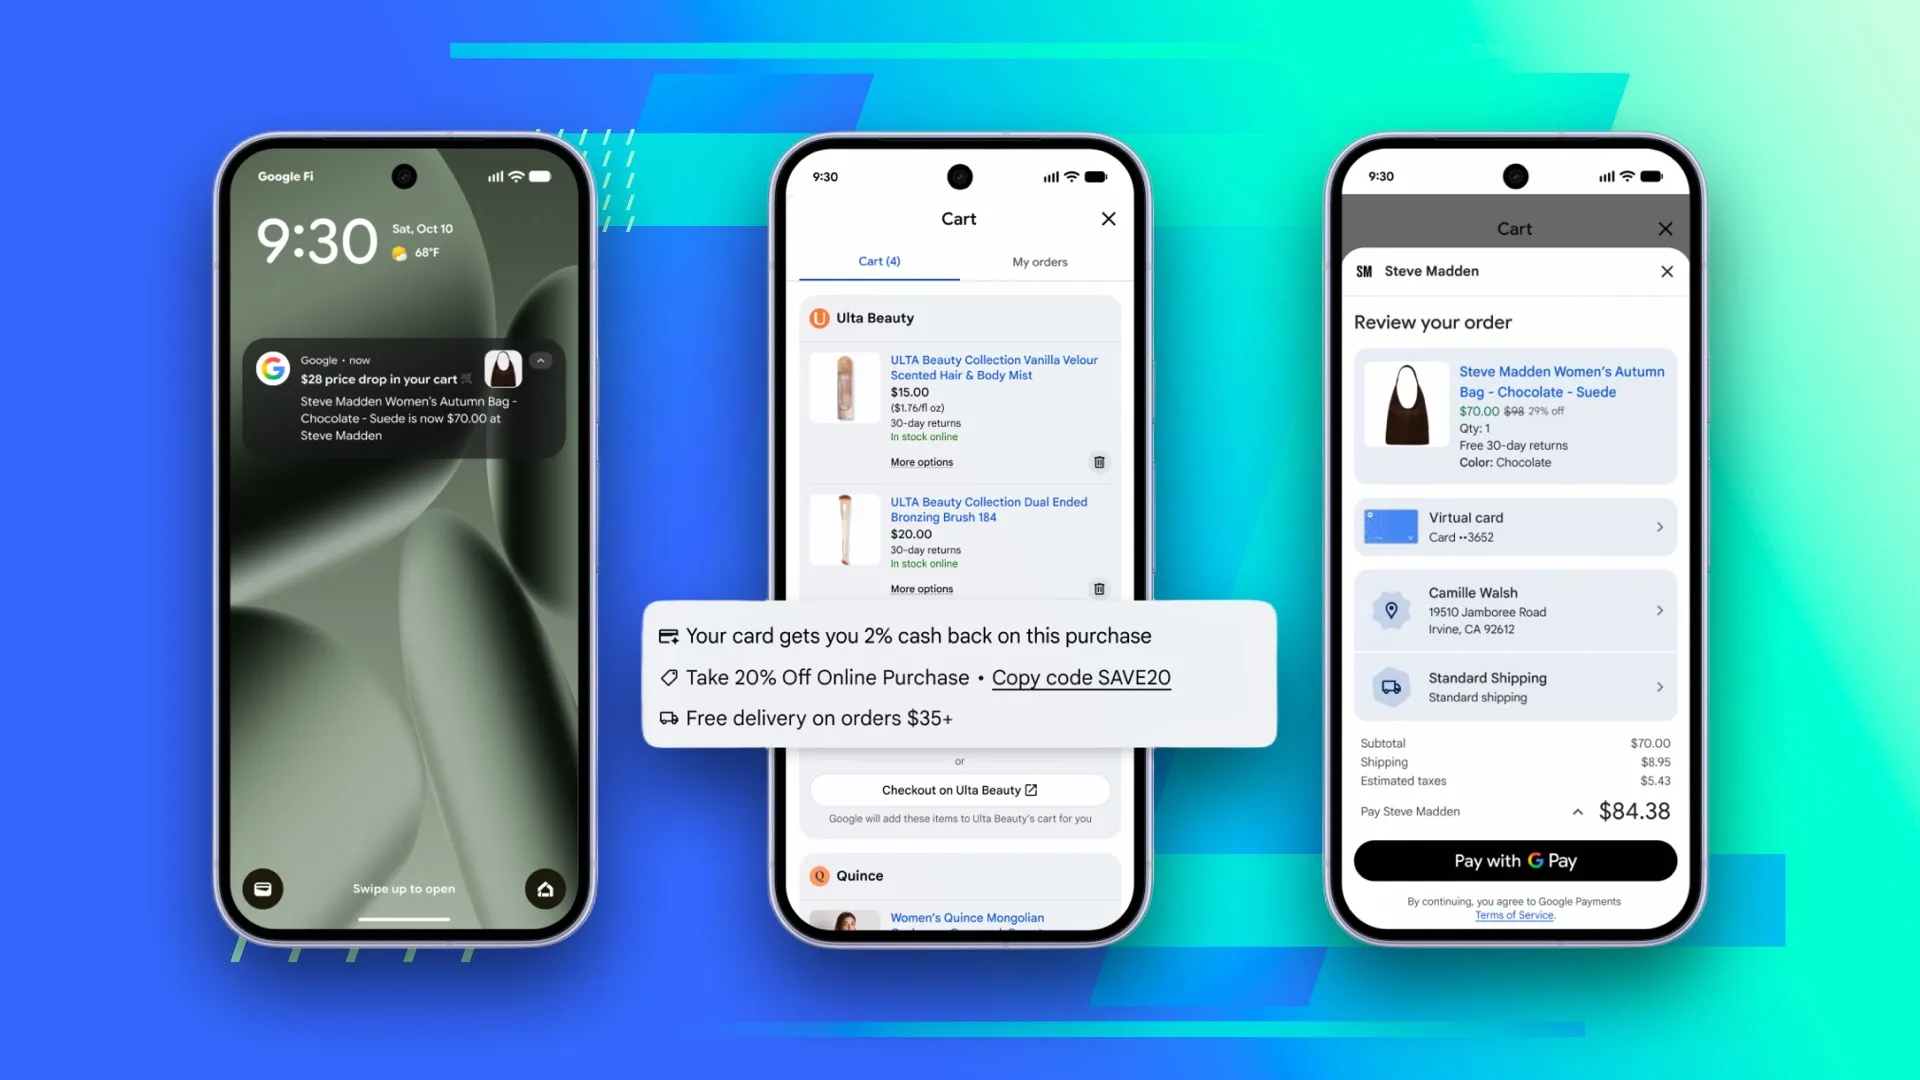
Google’ın yeni Universal Cart, şu anda almak istediğiniz ürünleri fiyatları izliyor – ayrıca 3 başka püf noktası

Google, Universal Cart ve diğer iki alışveriş aracını tanıttı. Araçlar fiyatları izleme ve satın alma kararını kolaylaştırmaya odaklanıyor; güvenlik/mahremiyet açısından bazı endişeler doğurabilir.

15.10.2026 16:00 ZDNet Security US
vulnerability 72

Güvenlik Yönetimi ve Günlük Sunucularında Kwetsbaarheid Düzeltildi (NCSC-2026-0387)

Check Point, yönetim ve günlüğe alma bileşenlerini etkileyen pre-authentication directory traversal açığını kapattı; açığın zero-day olduğu ve 23 Temmuz 2026'dan beri istismar görüldüğü bildirilmekte. Yönetim arayüzünün güvenli erişim için sadece güvenilir IP’lere açık olması öneriliyor.

23.09.2026 10:06 NCSC NL Advisories NL
cybersecurity malware vulnerability
vulnerability 88

Lantronix Yetkisiz Erişim ve Çoklu Kritik Açıklar - SLC/EMG Cihazları

Çok sayıda CVSS 10.0 olarak derecelendirilen açıklar, kimlik doğrulama atlatma ve uzaktan kod çalıştırma riskleri taşıyor. 18 Eylül 2026’da firmware güncellemeleriyle düzeltmeler sağlandı.

23.09.2026 05:00 NCSC-FI Vulns FI
malware network-security iot-security
malware 72

Çinli hackerlar çoklu teknolojileri istismar ederek hükümet verilerini çaldı

Çinli saldırganlar ZyXEL anahtarlayıcılar ve WordPress exploitleriyle devlet verilerini çalmaya çalıştı; çok sayıda kurulu cihaz ve veritabanı etkilenmiş görünüyor.

22.09.2026 23:35 BleepingComputer US
malware network-security wordpress
vulnerability 85

AL26-022 - F5 BIG-IP Access Policy Manager (APM) için CVE-2026-94127yle İlgili Güvenlik Açığı

Kritik bir güvenlik açığı olan CVE-2026-94127, F5 BIG-IP APM'de heap tabanlı tampon taşması sayesinde uzaktan kod yürütmeye yol açabilir. Çalışan güvenlik ekiplerine yamaların uygulanması ve ağa dair ek güvenlik kontrolleri öneriliyor.

22.09.2026 22:10 Canada Cyber Alerts CA
malware vulnerability cve-2026-94127
malware 65

Ribon Uygulamaları Hack'iyle BigCommerce Verileri Çalındı

Ribon'un ele geçirilen BigCommerce uygulama anahtarı nedeniyle müşteri verileri çalındı. Entegrasyon güvenliği ve uygulama anahtarlarının korunması kritik riskler arasında.

22.09.2026 20:58 SecurityWeek US
siber güvenlik malware network-security
Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor
vulnerability 92

Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor

Kritik açık: Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutları çalıştırılmasına izin veren zafiyete sahip. CVE-2026-90898 ve CVSS 9.8. Open-source gateway, 20+ LLM sağlayıcısını yönlendiriyor; 2.1.0 öncesi sürümler etkilenebilir.

22.09.2026 19:41 The Hacker News US
vulnerability 78

Check Point güvenlik danışmanı (AV26-902) – Güncelleme 1

Check Point güvenlik açıkları hakkında güncel bilgiler ve aktif istismar uyarısı içeriyor; ilgili ürünler için acil güncelleme çağrısı yapılıyor.

22.09.2026 17:48 Canada Cyber Alerts CA
malware network-security vulnerability
CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde

CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde

22.09.2026 15:29 85
vulnerability 72

Sadece OT Ağ Segmentlerinin Yüzde 13'ü Tamamen İzole: Analiz

OT ağlarında izolasyonun düşük olması güvenlik risklerini artırabilir; yalnızca %13'ünün tamamen izole olduğu belirtiliyor. Araştırma, endüstriyel ağ güvenliği için iyileştirme gereğini vurguluyor.

22.09.2026 15:24 SecurityWeek US
network-security industrial-control-systems ot
vulnerability 78

Çinli Hackerlar Tarafından ZyXEL Switch Açığının Kullanılması ile Bilgi Sızıntısı

Çinli bir tehdit aktörü, ZyXEL anahtarlarındaki bir güvenlik açığını kullanarak yaklaşık 1.000 cihaza erişip hassas bilgileri exfiltre etti.

22.09.2026 14:55 SecurityWeek US
cybersecurity malware network-security
NASA başkanı: Uluslararası ortaklardan sadece 'iyi anlaşmalar'la ilgileniyorum

NASA başkanı: Uluslararası ortaklardan sadece 'iyi anlaşmalar'la ilgileniyorum

22.09.2026 14:00 52
Haftalık Özeti: Cisco 0-gün Açığı, AI Ajanı RCE, ClickFix Saldırıları ve Tarayıcı Çakışmaları
vulnerability 62

Haftalık Özeti: Cisco 0-gün Açığı, AI Ajanı RCE, ClickFix Saldırıları ve Tarayıcı Çakışmaları

Cisco 0-day ve AI Agent RCE gibi kritik güvenlik açıklarıyla birlikte ClickFix saldırıları ve tarayıcı yönlendirme vakaları özetleniyor; tehdit aktörlerinin mevcut araçları yeniden kullanması ve güvenlik zafiyetlerinin istismar edilmesi vurgulanıyor.

21.09.2026 17:24 The Hacker News US
malware network-security vulnerabilities
1 ... 7 8 9 10 11 ... 18
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-18
Son 24 saat içinde güvenlik haberlerinde kritik ve yüksek önem seviyesi iki olgu öne çıktı. IoT cihazlarına yönelik güvenlik açığı setiyle birlikte çok sayıda CVE içeren kullanıcı kimlik doğrulama bypassı ve SSRF riskleri dikkat çekti. Drupal’in RCE yamaları, npm'deki zararlı imgdecode paketi ve tedarik zinciri müdahalelerinin seviyesi de yükseldi. ICS/OT altyapısını hedefleyen uyarılar ve çoklu CVE setleri, tedarik zinciri güvenliği ile savunma optimizasyonunun önemini artırdı. Genel olarak, kimlik doğrulama güvenliği, tedarik zinciri güvenliği ve IoT/Şebeke güvenliği temasının güç kazandığı bir tablo mevcut.
Toplam Haber: 25
Yüksek Önem: 2
IOC/CVE: 8
Öne Çıkanlar
• IP kameralarını hedef alan kritik açıklar ve kalıcı kimlik doğrulama sorunları içeren CVE seti.
• ICS altyapısını hedefleyen çoklu CVE'ler ve kimlik doğrulama bypassı ile SSRF/CSRF riskleri beraber.
• Drupal'in kritik RCE yamaları ile potansiyel istismarlar yakında ortaya çıkabilir.
• MALFEX tedarik zinciri saldırısında npm paketi imgdecode ile shellcode yükleyici bulunması dikkat çekiyor.
• AOMEI güncelleme altyapısına yönelik kısa tamper pencereleriyle yeni çok aşamalı zararlı yük zinciri tespit edildi.
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE-2026-62927
kısa etki
CVE-2026-63252
kısa etki
CVE-2026-58080
kısa etki
CVE ve Açıklamaları
CVE-2026-63248
kısa etki
CVE-2026-60007
kısa etki
CVE-2026-61387
kısa etki
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki
CVE-2026-105664
kısa etki
CVE ve Açıklamaları
CVE-2026-107336
kısa etki
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE ve Açıklamaları
CVE-2026-107334
kısa etki
CVE-2026-110151
kısa etki