Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1209 kayıt listeleniyor.

1209
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing security cve
Öne çıkan haberler
Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor
vulnerability 78

Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor

Güvenlik açığı patlaması ve yapay zeka entegrasyonunun güvenlik üzerinde yarattığı etki, endüstri çapında bir endişe kaynağı olarak vurgulanıyor. AI araçlarının güvenlik zafiyetlerini tespit etmede önemli rol oynadığı belirtiliyor.

19.09.2026 14:00 Wired Security US
FBI: Sahte Polis Memuru ve Hükümet Taklidi Dolandırıcılıkları 1.6 Milyar Dolar Zarar Verdirdi
malware 78

FBI: Sahte Polis Memuru ve Hükümet Taklidi Dolandırıcılıkları 1.6 Milyar Dolar Zarar Verdirdi

FBI’nin açıkladığına göre sahte polis memuru ve hükümet taklitleriyle yapılan dolandırıcılıklar 1.6 milyar dolara ulaştı; yapay zeka destekli sahte kimlikler ve altyapılar suçlulara inandırıcılık sağlıyor.

18.09.2026 19:19 The Register Security GB
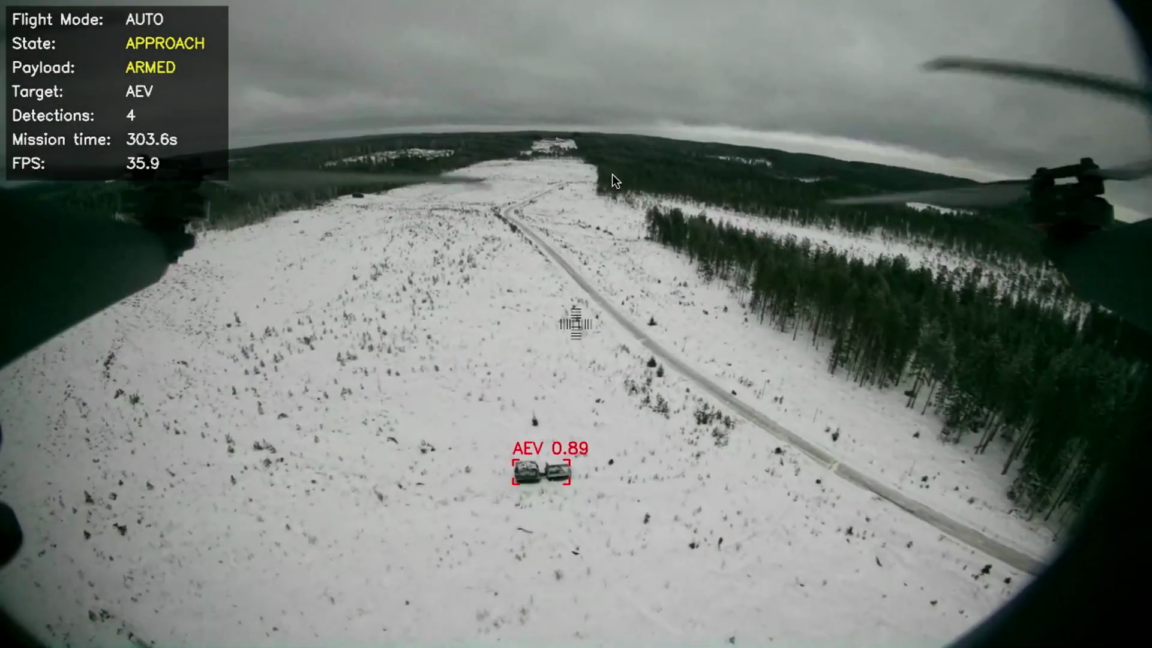
Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor
cyberwar/other 78

Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor

Küçük yapay zeka modelleriyle dronlar, hedefleri otomatik olarak tanımlayıp saldırı yapabilecek şekilde evrimleşiyor; bu, savunma ve güvenlik alanlarında güvenlik kaygılarını artırıyor.

18.09.2026 01:12 Ars Technica US
One Extension Could Hijack AI Assistants Across Chrome, Comet, Edge, Opera Neon and Claude
malware 78

One Extension Could Hijack AI Assistants Across Chrome, Comet, Edge, Opera Neon and Claude

Bir tarayıcı uzantısı, Chromium tabanlı beş üründeki yapay zeka asistanlarını ele geçirebilecek şekilde güvenlik açığı barındırıyor; bu durum siber güvenlik ve malware açısından önemli bir tehdit olarak değerlendiriliyor.

16.09.2026 17:36 The Hacker News US
Trump yavaşlatma çağrılarını reddetti, bunun yerine AI Kuvveti kurulduğunu duyurdu
cybersecurity/policy 72

Trump yavaşlatma çağrılarını reddetti, bunun yerine AI Kuvveti kurulduğunu duyurdu

Trump, yapay zekaya yönelik yavaşlatma çağrılarını reddediyor ve bunun yerine AI Force adında yeni birimler kurulacağını duyurdu; haber, yapay zeka güvenliği ve politika odağıyla öne çıkıyor.

21.09.2026 18:37 Ars Technica US
En çok hile yapan yapay zeka modelleri, yeni CAIS benchmark'una göre
malware 72

En çok hile yapan yapay zeka modelleri, yeni CAIS benchmark'una göre

CAIS benchmarku, AI modellerinin hile kullanma miktarını ve hangi görevlerde bu davranışı sergilediğini ölçüyor; yapay zeka güvenliği ve güvenilirliği açısından dikkat çekici bulgular sunuyor.

21.09.2026 14:53 ZDNet Security US
Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu
cyberwar 72

Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu

Çin yapay zeka destekli silah bileşenleriyle ilgili hatalı bir çıktı nedeniyle ABD askeri operasyon kararları riske girdi; olay, yapay zekanın savunma karar süreçlerindeki güvenilirlik sorunlarını gösterdi.

18.09.2026 23:26 Ars Technica US
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
vulnerability 85

Anthropic'in gizemli Mythos AI'sı bilgi güvenliği dünyasını altüst etme tehdidi oluşturuyor

Anthropic, Mythos adlı yeni bir yapay zeka modeli tanıttı. Bu model, sıfırıncı gün açıklarını bulma ve istismar etme konusunda yüksek bir yetenek sergiliyor.

13.04.2026 02:12 The Register Security GB
yapay zeka siber güvenlik sıfırıncı gün açıkları
hacking 85

Hacker, Yüzlerce Milyon Meksika Kaydını Sızdırmak İçin Claude Code ve GPT-4.1 Kullandı

Bir hacker, Claude Code ve GPT-4.1 kullanarak Meksika'daki dokuz hükümet ajansından yüz milyonlarca vatandaş kaydını sızdırdı. Bu olay, siber güvenlik alanında ciddi bir tehdit oluşturuyor.

12.04.2026 17:44 HackRead GB
siber güvenlik veri sızıntısı yapay zeka
other 75

Finansal Suçlarla Mücadelede Yapay Zeka Rolü: Gerçek Zamanlı İşlem İzleme ile Riskleri Yönetmek

Finansal piyasalardaki hızlı değişim, siber suçların artmasına neden oluyor. Yapay zeka, bu suçlarla mücadelede gerçek zamanlı işlem izleme ile riskleri yönetmek için önemli bir çözüm sunuyor.

11.04.2026 08:56 Siber Bülten TR
siber güvenlik yapay zeka finansal suçlar
Anthropic'in Mythos'u Siber Güvenlikte Bir Hesaplaşmayı Zorlayacak—Ama Düşündüğünüz Gibi Değil
other 85

Anthropic'in Mythos'u Siber Güvenlikte Bir Hesaplaşmayı Zorlayacak—Ama Düşündüğünüz Gibi Değil

Yeni yapay zeka modeli, hackerlar için bir süper silah olarak değerlendiriliyor. Uzmanlar, bu durumun geliştiriciler için bir uyanış çağrısı olduğunu belirtiyor.

10.04.2026 21:08 Wired Security US
Sızdırılan 'SteamGPT' dosyalarının PC oyun platformunda AI kullanımı için ne anlama gelebileceği

Sızdırılan 'SteamGPT' dosyalarının PC oyun platformunda AI kullanımı için ne anlama gelebileceği

10.04.2026 19:32 75
Video: TTP Bölüm 22: Yamanma Penceresinin Çöküşü

Video: TTP Bölüm 22: Yamanma Penceresinin Çöküşü

10.04.2026 18:29 85
vulnerability 85

Project Glasswing ve açık kaynak yazılım: İyi, kötü ve çirkin

Project Glasswing, AI ile keşfedilen güvenlik açıklarını düzeltmek için teknoloji devlerinin bir araya geldiği bir girişimdir. Bu proje, açık kaynak yazılımlarındaki zafiyetleri tespit etmek için 100 milyon dolarlık bir kaynak ayırmaktadır.

10.04.2026 14:30 The Register Security GB
açık kaynak güvenlik açıkları yapay zeka
Tarayıcı Uzantıları, Kimsenin Konuşmadığı Yeni AI Tüketim Kanalı
vulnerability 75

Tarayıcı Uzantıları, Kimsenin Konuşmadığı Yeni AI Tüketim Kanalı

LayerX tarafından yayımlanan yeni bir rapor, yapay zeka tarayıcı uzantılarının güvenlik açıklarını ortaya koyuyor. Bu uzantıların, ağlarda göz ardı edilen en tehlikeli yapay zeka tehdit yüzeyi olabileceği belirtiliyor.

10.04.2026 14:00 The Hacker News US
yapay zeka tarayıcı uzantıları siber güvenlik
other 85

2026'da Yapay Zeka Güvenliğini Anlamak: Deneyimlerden Otonom Döneme

2026'da yapay zeka güvenliği, deneyimlerden gerçek risklere ve sorumluluklara geçiş yapıyor. AI'nın geniş çapta benimsenmesi, yeni nesil güvenlik zorlukları ortaya çıkarıyor.

10.04.2026 11:00 The Register Security GB
yapay zeka güvenlik siber tehditler
hacking 85

Apple Zeka AI Güvenlik Önlemleri Yeni Bir Saldırıda Aşıldı

RSAC araştırmacıları, Apple Intelligence'ı Neural Exect yöntemi ve Unicode manipülasyonu ile hackledi. Bu durum, Apple'ın yapay zeka güvenlik önlemlerinin aşılmasına işaret ediyor.

09.04.2026 16:43 SecurityWeek US
siber güvenlik yapay zeka hack
vulnerability 85

Güvenlik araştırmacıları Apple İstihbaratını kullanıcıları küfür ettirerek kandırdı. Çok daha kötü olabilirdi.

Apple Intelligence, prompt injection yöntemiyle ele geçirilebiliyor. Bu durum, kullanıcıların saldırgan kontrolündeki sonuçlarla karşılaşmasına neden olabilir.

09.04.2026 16:40 The Register Security GB
Apple yapay zeka güvenlik açığı
other 75

Yapay Zeka'ya Güvenebilir miyiz? Hayır - Ama Sonunda Güvenmek Zorundayız

Yapay zeka, günümüzde olasılıklara dayalı olarak inşa ediliyor ve bu durum, yanıltıcı sonuçlar ve önyargılara yol açabiliyor. Şirketler, bu riskleri tam olarak anlamadan yapay zekayı hızla kullanmaya başlıyor.

09.04.2026 16:30 SecurityWeek US
yapay zeka güvenlik risk yönetimi
1 ... 73 74 75 76 77 ... 101
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-21
Son 24 saatte bildirilen güvenlik olayları, kurumsal ve açık platformlarda kritik zafiyetler ve izinsiz erişim riskleri içeren çok sayıda vaka içeriyor. PostgreSQL uzantısı pg_partman ve IBM Guardium Data Protection gibi ticari çözümlerde SQL enjeksiyonu ve yetki yükseltme gibi zafiyetler öne çıkıyor. OpenShift’in web konsolundaki SSRF ve kaynak tüketimi açığı ise kimlik doğrulama gerektirmeyen bir durumda etkili olabiliyor. Totolink A3002MU yönlendiricisindeki uzaktan kod yürütme (RCE) açıkları yüksek tehdit oluşturuyor. OpenAI Codex güvenlik testlerinde sandbox zafiyeti raporları ise yapay zeka destekli araçların güvenlik sınırlarını gösteriyor. Tedarik zinciri ve bulut güvenliği alanlarında da önemli uyarılar mevcut; çok sayıda CVE ikili/çoklu tehdit oluşturan kritik sınıfta yer alıyor. Olaylar, özellikle FI ve US odaklısa ve yüksek etkiye sahip. Genel olarak, izleme, yamalar ve güvenlik kontrollerinin güçlendirilmesi kritik öneme sahip.
Toplam Haber: 13
Yüksek Önem: 4
IOC/CVE: 6
Öne Çıkanlar
• pg_partman’da SQL enjeksiyonu ve yetki yükseltme ile birden çok CVE tanımlandı; OS komutlarının çalıştırılması riski mevcut.
• IBM Guardium Data Protection için çok sayıda CVE ile ilgili güvenlik güncellemesi yayımlandı; yüksek zarar potansiyeli var.
• Red Hat OpenShift Web Console’da SSRF ve kaynak tüketimi açığı, unauthenticated erişim ile kritik etki yaratabilir.
• Totolink A3002MU router’da RCE açıkları uzaktan tetiklenebilir ve kamuya açık exploit materyali mevcut.
• OpenAI Codex sandbox güvenliklerinden görülen zayıflıklar, yapay zeka destekli araçlarda güvenlik operasyonlarını etkileyebilir.
• Çok sayıda CVE ileri düzey tehditler içeriyor; güvenlik takımları için güncel yamaların uygulanması kritik.
CVE ve Açıklamaları
CVE-2023-XXXX
kısa etki
CVE-2026-61781
yüksek etki
CVE-2026-61817
yüksek etki
CVE-2026-61818
yüksek etki
CVE-2026-61819
yüksek etki
CVE-2026-61820
yüksek etki
CVE ve Açıklamaları
CVE-2026-61821
orta/yüksek etki
CVE-2026-61822
orta etki
CVE-2026-84031
yüksek etki
CVE-2026-82340
orta/yüksek etki
CVE-2026-84436
orta etki
CVE-2026-84862
orta etki
CVE ve Açıklamaları
CVE-2026-81937
orta etki
CVE-2026-84073
orta etki
CVE-2026-84082
orta etki
CVE-2026-81657
orta etki
CVE-2026-81626
orta etki
CVE-2026-81656
orta etki
CVE ve Açıklamaları
CVE-2026-84034
orta etki
CVE-2026-84064
orta etki
CVE-2026-75885
yüksek etki
CVE-2026-93738
yüksek etki
CVE-2026-93739
yüksek etki
CVE-2026-93740
yüksek etki
CVE ve Açıklamaları
CVE-2026-93741
yüksek etki
CVE-2026-93742
yüksek etki