Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7797 kayıt listeleniyor.

7797
Kayıt
12
Bu sayfa
1057
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai network cve security cybercrime
Öne çıkan haberler
Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor
vulnerability 92

Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor

Kritik açık: Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutları çalıştırılmasına izin veren zafiyete sahip. CVE-2026-90898 ve CVSS 9.8. Open-source gateway, 20+ LLM sağlayıcısını yönlendiriyor; 2.1.0 öncesi sürümler etkilenebilir.

22.09.2026 19:41 The Hacker News US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde
vulnerability 85

CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde

The Hacker News tarafından bildirilen CVE-2026-93952 ile VeloCloud Orchestrator'da uzaktan yetkisiz erişim ve yüksek ayrıcalık kazanma potansiyeli bulunan bir zafiyet ortaya çıktı; özellikle sertifikayla kimlik doğrulama yapan kurulumlar etkilenebilir.

22.09.2026 15:29 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı
malware 84

Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı

Güvenlik haberinde, TeamPCP’nin yazılım tedarik zinciri suistimalleri ve içerden bir sızma sayesinde büyük ölçekli ihlaller yaptığı, Google tehdit istihbarat biriminin ise çetenin içindeki bir moleyi ortaya çıkardığı belirtiliyor.

18.09.2026 19:00 Wired Security US
17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu
malware 82

17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu

CTM360 tarafından yayımlanan rapora göre ClickFix, güvenilir siteleri malware tuzaklarına çevirerek kurumsal ağlara sızıyor; eksiksiz bir tehdit zinciri ve yeni yapılanma ile kötü amaçlı alan adları üzerinden sızma çağdaş bir güvenlik sorunu.

24.09.2026 12:14 The Hacker News US
Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı
malware 82

Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı

Contagious Interview kampanyasıyla 30.000 cihaz ele geçirildi ve 7.000 kripto cüzdanından değerli varlıklar çalındı; Kuzey Koreli aktörler hedef olarak web tasarımcıları, mühendisler ve kripto uzmanlarını belirledi.

21.09.2026 20:19 The Hacker News US
malware 85

Çalışan İzleme ve SimpleHelp Yazılımı Fidye Yazılımı Operasyonlarında Kötüye Kullanıldı

Huntress Tactical Response ekibi, Net Monitor ve SimpleHelp yazılımlarının bir arada kullanılarak Crazy ransomware dağıtımına yönelik bir saldırı girişiminde bulunulduğunu tespit etti. Bu yazılımlar, siber tehdit aktörleri tarafından uzaktan erişim ve kalıcılık sağlamak amacıyla kötüye kullanılmıştır.

12.02.2026 06:00 NCSC-FI News -
fidye yazılımı uzaktan erişim siber tehdit
malware 75

Kötü Amaçlı Yazılım Ekosisteminde WSL

WSL, Windows üzerinde Linux ortamı sunarak siber saldırganların Linux araçlarını kullanmalarına olanak tanıyor. Bu durum, siber güvenlik alanında yeni tehditler oluşturabilir.

12.02.2026 06:00 NCSC-FI News -
WSL malware siber güvenlik
malware 85

Kimwolf Botnet Anonimlik Ağı I2P'yi Sarsıyor

Kimwolf adlı IoT botnet'i, I2P ağında kesintilere neden oldu. Kullanıcılar, botnet'in kontrol sunucularını korumak için bu ağı kullandığını bildirdi.

12.02.2026 06:00 NCSC-FI News -
botnet I2P siber güvenlik
vulnerability 75

Eski sistemler, bakanların Afgan sızıntısının tekrarlanmayacağı vaadini sorguluyor

İngiltere'deki hükümet yetkilileri, eski IT sistemlerinin hassas veri sızıntılarını önlemek için alınan önlemleri zorlaştırdığını ifade etti. Özellikle, Savunma Bakanlığı'nın yaşadığı veri sızıntısının tekrar yaşanmaması için çalışmalar sürüyor.

12.02.2026 06:00 NCSC-FI News -
siber güvenlik veri sızıntısı IT sistemleri
other 85

Kimsenin Görmemesi Gereken Bu Reklamlar - Yine de 993 Milyar Gösterim

Bir araştırmaya göre, Avrupa'daki sosyal medya kullanıcıları 2025 yılında dolandırıcılık reklamlarına 993 milyar kez maruz kaldı. Eğer mevcut durum devam ederse, bu rakam 2030 yılına kadar 1,4 trilyona çıkabilir.

12.02.2026 06:00 NCSC-FI News -
siber güvenlik dolandırıcılık sosyal medya
vulnerability 95

Schneider Electric: Birden Fazla Üründe Olağandışı veya İstisnai Koşullar için Yetersiz Kontrol

Schneider Electric, SCADAPackTM x70 RTU ürünlerinde kritik bir güvenlik açığı tespit etti. Bu açık, yetkisiz erişim ve hizmet reddi gibi riskler taşıyor.

12.02.2026 06:00 NCSC-FI Vulns -
güvenlik açığı SCADA uzaktan kontrol
vulnerability 85

Telnet'in Ölüm Günü

14 Ocak 2026'da, GreyNoise sensörleri tarafından gözlemlenen global telnet trafiğinde %59'luk bir azalma kaydedildi. Bu durum, telnet daemon'larını etkileyen bir güvenlik açığının önceden bildirilmesi ve altyapı sağlayıcılarının port 23 filtrelemesi uygulaması ile açıklanıyor.

12.02.2026 06:00 NCSC-FI News -
telnet güvenlik açığı ağ trafiği
vulnerability 85

Palo Alto PAN-OS Güvenlik İlanları

Palo Alto Networks, PAN-OS yazılımında Denial of Service (DoS) ve sertifika doğrulama hatası gibi iki kritik güvenlik açığı tespit etti. Bu açıklar, kötü niyetli saldırganların sistem üzerinde kontrol sağlamasına yol açabilir.

12.02.2026 06:00 NCSC-FI Vulns -
siber güvenlik güvenlik açığı PAN-OS
cyberwar 85

Kapatıp açmayı denediniz mi? OT cihazlarını bricking yapmak üzerine (bölüm 1)

2025'te Polonya'nın elektrik şebekesine yönelik yapılan siber saldırılar, en az 30 rüzgar ve güneş enerjisi santralini hedef aldı. Saldırının arkasındaki tehdit aktörünün, ABB ekipmanında keşfedilen bir CVE'yi kullandığı bildiriliyor.

12.02.2026 06:00 NCSC-FI News -
siber saldırı OT cihazları bricking
other 75

Microsoft, zehirlenmiş yapay zeka butonları ve bağlantılarının güveninizi ihlal edebileceğini uyarıyor

Microsoft, yapay zeka sistemlerinin manipüle edilerek yanıltıcı öneriler ürettiğini ve bu durumun kullanıcı güvenini tehlikeye atabileceğini belirtti. Şirket, bu tür tekniklerin yaygınlaştığını vurguladı.

12.02.2026 04:07 The Register Security -
yapay zeka güvenlik manipülasyon
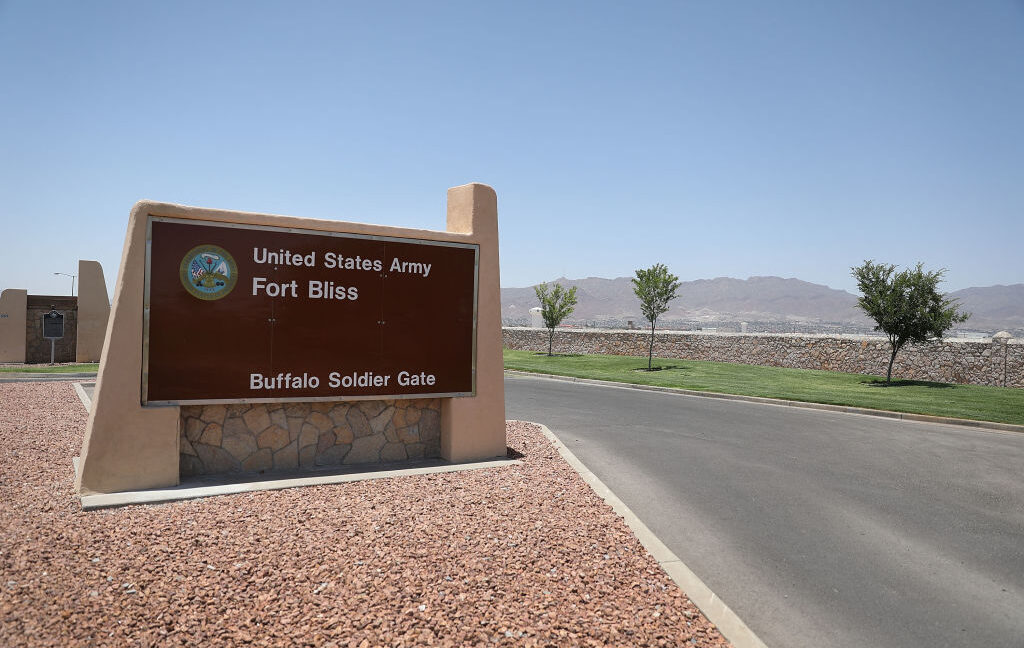
El Paso havaalanı, askeri yeni anti-drone lazeri ile parti balonunu vurduktan sonra kapatıldı
other 75

El Paso havaalanı, askeri yeni anti-drone lazeri ile parti balonunu vurduktan sonra kapatıldı

El Paso havaalanı, askeri bir anti-drone lazerinin bir parti balonunu hedef alması sonucu kapatıldı. Olay, sivil alanlarda askeri teknolojilerin kullanımı ile ilgili endişeleri artırıyor.

12.02.2026 02:50 Ars Technica -
Devlet Destekli Aktörler Notepad++ Tedarik Zincirini Sömürüyor

Devlet Destekli Aktörler Notepad++ Tedarik Zincirini Sömürüyor

12.02.2026 02:00 85
1 ... 598 599 600 601 602 ... 650
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-25
Son 24 saatte çok sayıda yüksek riskli güvenlik açığı raporlanmış durumda. Adobe Connect, Apache Tomcat, Google Chrome ve SolarWinds Observability Self-Hosted gibi yaygın kullanılan ürünlerde uzaktan kod yürütme, DoS ve kimlik doğrulama eksikliği gibi kritik açıklar tespit edildi ve yamalar yayımlandı. lwIP ve diğer bileşenlerde bellek güvenliği açıkları da büyüyen bir tehdit olarak öne çıkıyor. Global ölçekte US, FI ve GB gibi ülkelerde yoğun aktör faaliyetleri ve zararlı davranışlar dikkat çekiyor. C.V.E. genişliği ve çoklu CVE setleri ile tedarik zinciri ve uygulama güvenliği kritik bir odak haline geliyor. Güvenlik ekipleri hızlı yamalama, güncel sürüm kullanımı ve kapsamlı izleme ile savunma güçlendirmeli.
Toplam Haber: 85
Yüksek Önem: 10
IOC/CVE: 23
Öne Çıkanlar
• Adobe Connect ve Android uygulamalarındaki çoklu kritik açıklar; SQL enjeksiyonu ve uzaktan kod yürütme potansiyeli.
• Apache Tomcat'teki WebSocket ve HTTP/2 açıkları uzaktan tetiklenebilir DoS ve yetkisiz erişim riskleri oluşturuyor.
• Google Chrome 154 sürümü 108 açık giderdi; bellek bozulma ve tarayıcı bileşenlerinde kritik açıklar mevcut.
• SolarWinds Observability Self-Hosted'daki kimlik doğrulama olmadan uzaktan kod çalıştırma riski.
• lwIP bellek güvenliği açıkları, MQTT istemcisinde out-of-bounds yazma ve yakın ağda DoS potansiyeli.
CVE ve Açıklamaları
CVE-2026-71362
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-68492
kısa etki
CVE-2026-87898
kısa etki
CVE-2026-87899
kısa etki
CVE-2026-87900
kısa etki
CVE ve Açıklamaları
CVE-2024-XXXX
kısa etki
CVE-2026-94545
kısa etki
CVE-2024-45519
kısa etki
CVE-2025-27915
kısa etki
CVE-2026-73570
kısa etki
CVE-2022-27925
kısa etki
CVE ve Açıklamaları
CVE-2022-37042
kısa etki
CVE-2023-37580
kısa etki
CVE-YYYY-NNNN
kısa etki
CVE-2026-28324
kısa etki
CVE-2026-28325
kısa etki
CVE-2026-82004
kısa etki
CVE ve Açıklamaları
CVE-2026-73369
kısa etki
CVE-2026-84412
kısa etki