Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6648 kayıt listeleniyor.

6648
Kayıt
12
Bu sayfa
1077
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı
vulnerability 92

Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı

Issabel Framework'teki kritik CVE-2026-89026 zafiyeti, kimliksiz uzaktan komut çalıştırmayı mümkün kılıyor ve aktif olarak istismar ediliyor; CVSS yüksek oy with önemli güvenlik riski.

16.09.2026 18:50 The Hacker News US
Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün
vulnerability 92

Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün

The Hacker News tarafından bildirilen CVE-2026-76461 kodlu kritik güvenlik açığı, Cisco AsyncOS tabanlı Secure Email Gateway üzerinde kötü amaçlı istismarları tetikler ve uzaktan komut yürütmeye yol açabilir.

15.09.2026 09:11 The Hacker News US
CISA Adds 5 Actively Exploited Artifactory, ScreenConnect, and RouterOS Flaws to KEV
vulnerability 82

CISA Adds 5 Actively Exploited Artifactory, ScreenConnect, and RouterOS Flaws to KEV

CISA, 5 actively exploited vulnerabilities from Artifactory, ScreenConnect ve RouterOS’ı KEV listesine ekledi; bu açıklar şu anda aktif olarak istismar ediliyor ve kurumlar için acil risk oluşturuyor.

12.09.2026 18:54 The Hacker News US
Gizli Bir Google Analisti, Şöhretli Bir Tedarik Zinciri Hack Çetesi İçine Sızdı
malware 78

Gizli Bir Google Analisti, Şöhretli Bir Tedarik Zinciri Hack Çetesi İçine Sızdı

TeamPCP'nin yazılım tedarik zinciri saldırıları ve içerden bir casusun istihbarat paylaşımıyla ilgili bir haber. Bu olay, siber güvenlik dayanışması ve tehdit istihbaratı açısından önemli bir gelişmedir.

18.09.2026 19:00 Wired Security US
Rakip Simülasyonu: Bilmeniz Gerekenler
cyberwar/other 78

Rakip Simülasyonu: Bilmeniz Gerekenler

Kılavuz, siber saldırıları öngörmek, tespit etmek ve müdahale etmek için adversary simulation (red teaming) yaklaşımını ayrıntılarıyla ele alıyor; organizasyonların güvenlik kontrollerini güçlendirmek için uygulanabilir yönergeler sunuyor.

17.09.2026 15:00 UK NCSC GB
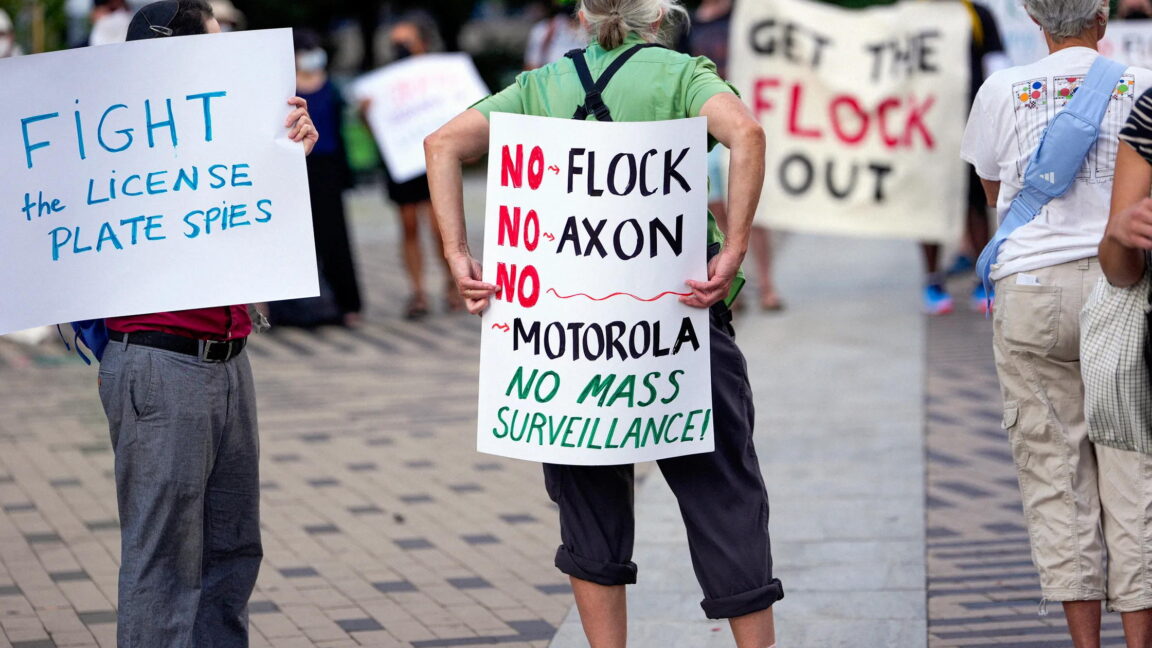
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi
cybersecurity 78

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Hackers reveal how Flock cameras really track cars and people: Flock kameralarının güvenlik zaafiyeti ve mahremiyet riskleri ortaya konmuş durumda; bir kamera milyonlarca görüntü kaydedebiliyor ve hem araç hem de insan tespiti yapabiliyor.

17.09.2026 12:43 Ars Technica US
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
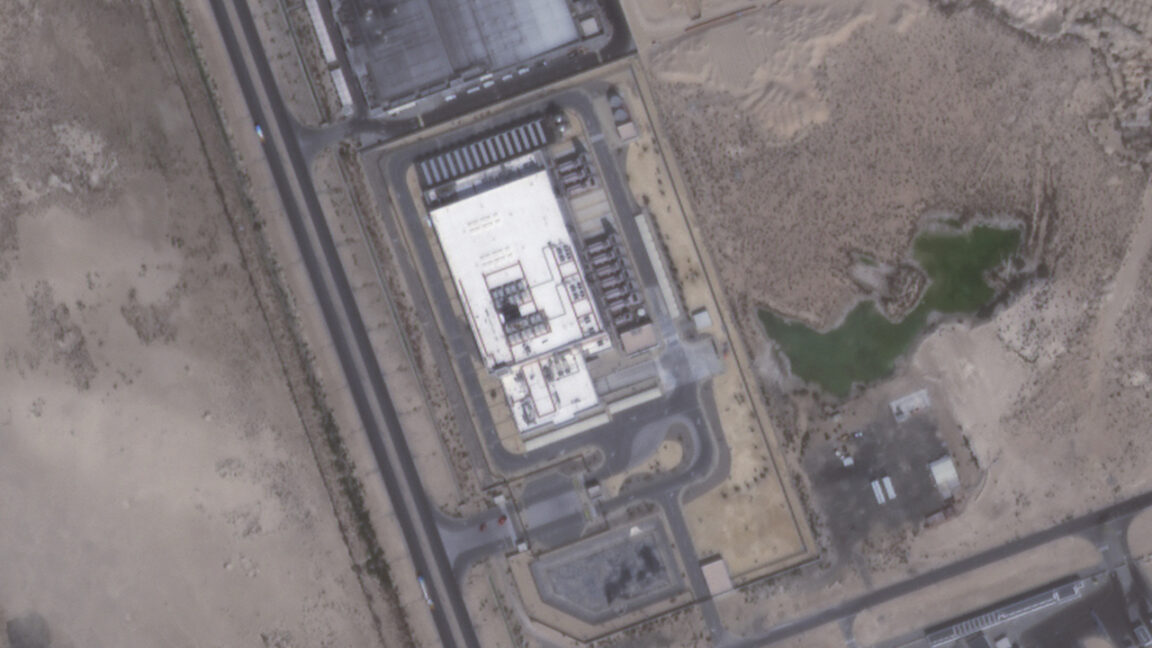
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
cyberwar 78

İlk Agentik Yapay Zeka Veri İhlali İspanya Regülatörüne Bildirildi

Bir yapay zeka ajanı tarafından otomatik olarak gerçekleştirildiği iddia edilen veri ihlali, giriş yapma, açık noktaları keşfetme ve kişisel verilere erişim adımlarını kapsıyor; olay siber güvenlik alanında endişe verici bir gelişme olarak kayda geçmiştir.

16.09.2026 19:39 SecurityWeek US
siber güvenlik malware AI
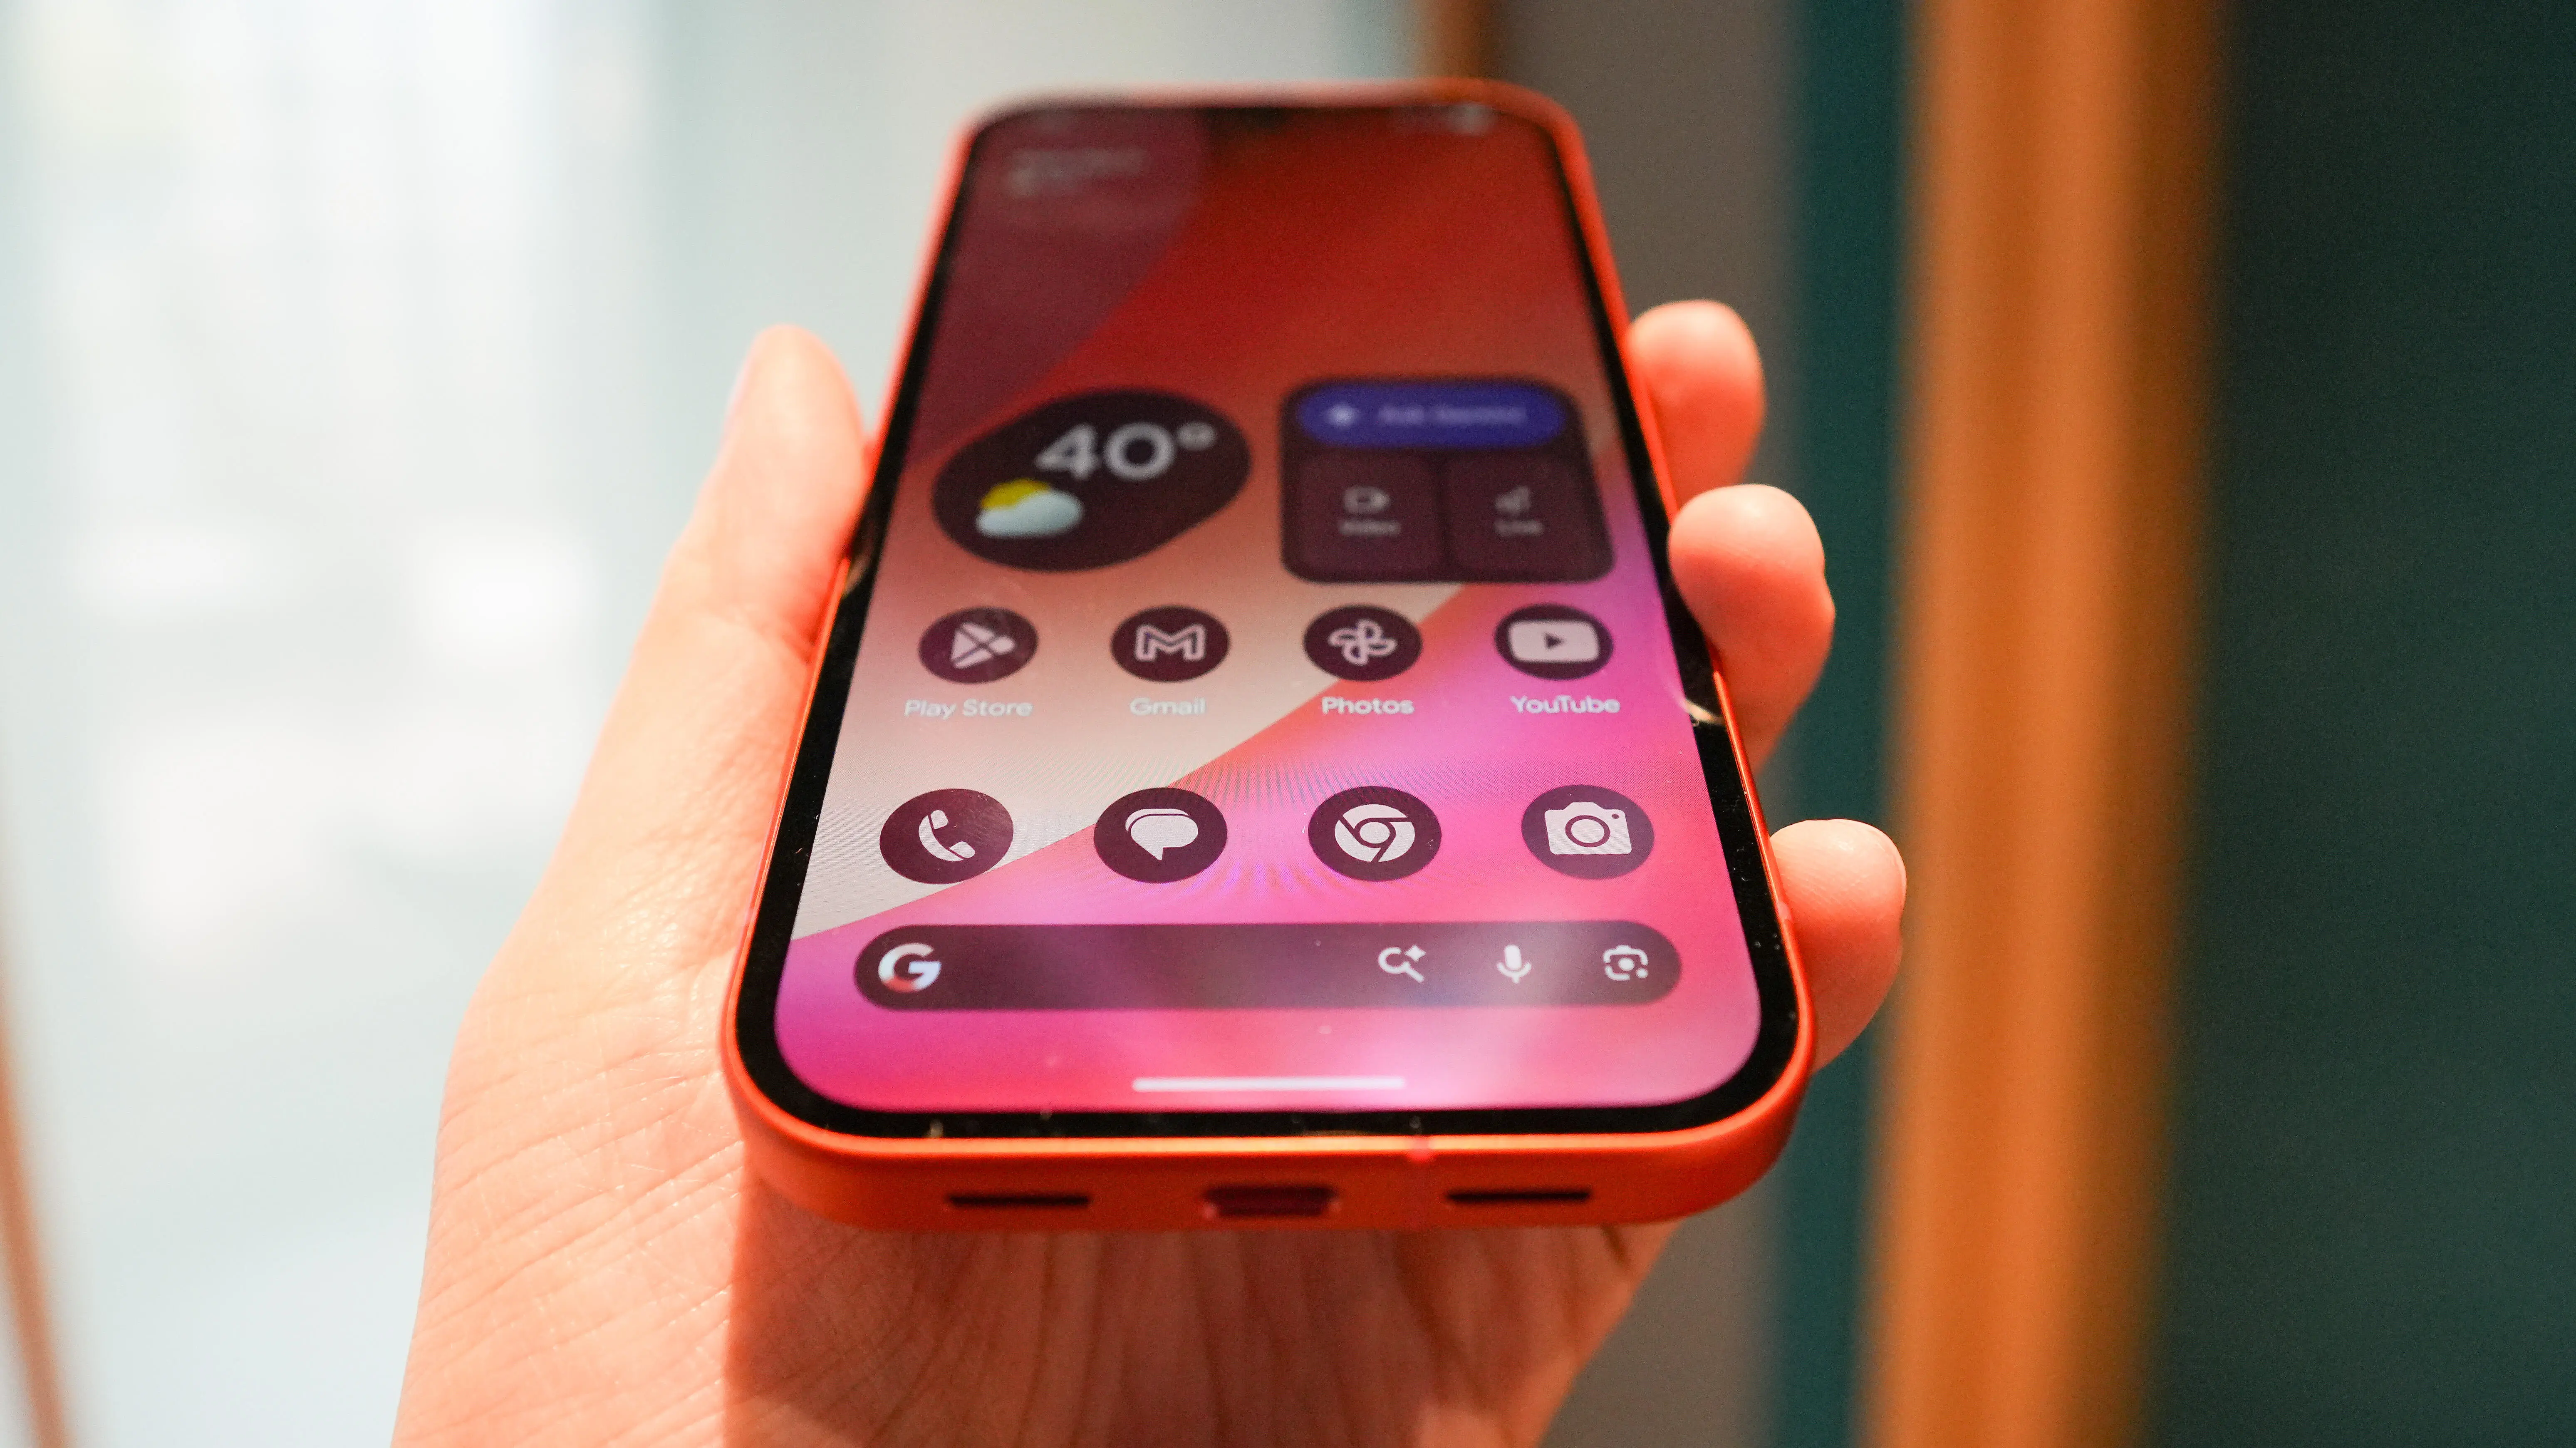
Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

Eylül Pixel Güncellemesi, Önemli Kişilere Aramayı ve Mesajı Hızlandırıyor

16.09.2026 19:25 62
Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı

Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı

16.09.2026 18:50 92
One Extension Could Hijack AI Assistants Across Chrome, Comet, Edge, Opera Neon and Claude
malware 78

One Extension Could Hijack AI Assistants Across Chrome, Comet, Edge, Opera Neon and Claude

Bir tarayıcı uzantısı, Chromium tabanlı beş üründeki yapay zeka asistanlarını ele geçirebilecek şekilde güvenlik açığı barındırıyor; bu durum siber güvenlik ve malware açısından önemli bir tehdit olarak değerlendiriliyor.

16.09.2026 17:36 The Hacker News US
malware web-browsers extension-security
cyberwar/other 60

Bugün Sanal Etkinlik: Saldırı Yüzeyi Yönetimi Zirvesi

Attack Surface Management konulu sanal bir zirve hakkında bilgi veren haber, güvenlik ekiplerinin savunma stratejilerini güçlendirmek için gerekli yöntemleri ele alıyor.

16.09.2026 17:35 SecurityWeek US
siber güvenlik malware networking
malware 72

Yapay Zeka Destekli Hackerliğe Karşı Uyarı: Sosyal Medyayı Sıkılaştırma Adımları

AB liderliği, yapay zekanın uygulanabilir siber tehditler yaratabileceğini belirtirken sosyal medyayı daha sıkı düzenlemeye yönelik adımlar atıyor. Haberde AI-powered hacking tehdidi ve çocukları koruma amacıyla alınan önlemler vurgulanıyor.

16.09.2026 17:15 SecurityWeek US
siber güvenlik malware ai
Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor
other 48

Yasama Flock Kameralarını Karayolu Finansmanına Tehdit olarak Hedefliyor

Yasa tasarısı Flock kameralarının sadece bazı kamu güvenliği amaçlarıyla kullanımını öngörüyor. Bu durum dijital gözetim altyapılarının güvenlik ve güvenlik politikaları bağlamında ele alınması gerektiğini gösteriyor.

16.09.2026 17:03 Ars Technica US
siber güvenlik gözetim teknoloji politikası
vulnerability 78

Kwetsbaarheden verholpen in Oracle Enterprise Manager

Oracle Enterprise Manager ailesinde 7 güvenlik açığı giderildi. Üçü kritik olarak değerlendiriliyor; bazı açıklarda kimlik doğrulaması olmadan uzaktan istismar mümkün ve hassas bilgiler ile sistemlere yetkisiz erişim riski bulunuyor. Yama öncelikli uygulanmalı.

16.09.2026 16:54 NCSC NL Advisories NL
siber güvenlik malware ağ
vulnerability 78

NCSC-2026-0373: Oracle Database Ürünlerinde Açıklar Düzeltildi

Oracle ürünlerinde 16 güvenlik açığı giderildi; bazıları uzaktan istismar edilebiliyor ve en kritik olanında geçmiş kullanıcı etkileşimi olmadan yüksek etki mümkün. NCSC, güvenlik güncellemelerinin öncelikle uygulanmasını tavsiye ediyor.

16.09.2026 16:51 NCSC NL Advisories NL
siber güvenlik malware network
cyberwar/other 72

Bir Google Workspace İhlalinin İlk Saatlerinde Ne Oluyor? Webinar

Webinar, Google Workspace ihlalinin ilk saatlerinde hangi kararların etkili olduğu ve erken müdahale adımlarının olası sonuçları üzerinde duruyor; gerçek dünya ihlallerinden örnekler sunuyor.

16.09.2026 15:11 BleepingComputer US
siber güvenlik bulut güvenliği malware/penetration
vulnerability 82

Kritik ScreenConnect açıkları şimdi saldırılarda etkin olarak istismar ediliyor

ScreenConnect'teki kritik güvenlik açığı şu anda aktif olarak istismar ediliyor; kullanıcılar ve yönetenler için potansiyel zorunlu yamalama ihtiyacı ve güvenlik önlemleri vurgulanıyor.

16.09.2026 14:14 BleepingComputer US
siber güvenlik malware network
1 ... 4 5 6 7 8 ... 554
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki