Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7807 kayıt listeleniyor.

7807
Kayıt
12
Bu sayfa
1058
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network cve security phishing
Öne çıkan haberler
Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor
vulnerability 92

Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor

Kritik açık: Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutları çalıştırılmasına izin veren zafiyete sahip. CVE-2026-90898 ve CVSS 9.8. Open-source gateway, 20+ LLM sağlayıcısını yönlendiriyor; 2.1.0 öncesi sürümler etkilenebilir.

22.09.2026 19:41 The Hacker News US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde
vulnerability 85

CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde

The Hacker News tarafından bildirilen CVE-2026-93952 ile VeloCloud Orchestrator'da uzaktan yetkisiz erişim ve yüksek ayrıcalık kazanma potansiyeli bulunan bir zafiyet ortaya çıktı; özellikle sertifikayla kimlik doğrulama yapan kurulumlar etkilenebilir.

22.09.2026 15:29 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı
malware 84

Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı

Güvenlik haberinde, TeamPCP’nin yazılım tedarik zinciri suistimalleri ve içerden bir sızma sayesinde büyük ölçekli ihlaller yaptığı, Google tehdit istihbarat biriminin ise çetenin içindeki bir moleyi ortaya çıkardığı belirtiliyor.

18.09.2026 19:00 Wired Security US
17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu
malware 82

17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu

CTM360 tarafından yayımlanan rapora göre ClickFix, güvenilir siteleri malware tuzaklarına çevirerek kurumsal ağlara sızıyor; eksiksiz bir tehdit zinciri ve yeni yapılanma ile kötü amaçlı alan adları üzerinden sızma çağdaş bir güvenlik sorunu.

24.09.2026 12:14 The Hacker News US
Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı
malware 82

Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı

Contagious Interview kampanyasıyla 30.000 cihaz ele geçirildi ve 7.000 kripto cüzdanından değerli varlıklar çalındı; Kuzey Koreli aktörler hedef olarak web tasarımcıları, mühendisler ve kripto uzmanlarını belirledi.

21.09.2026 20:19 The Hacker News US
Haftalık Özet: Outlook Eklentileri Ele Geçirildi, 0-Gün Yamanları, Solucan Benzeri Botnet ve AI Malware
malware 85

Haftalık Özet: Outlook Eklentileri Ele Geçirildi, 0-Gün Yamanları, Solucan Benzeri Botnet ve AI Malware

Haber, siber güvenlik alanında mevcut tehditlerin nasıl evrildiğini ve eski ile yeni yöntemlerin bir arada kullanıldığını vurguluyor. Özellikle Outlook eklentileri ve 0-gün açıkları dikkat çekiyor.

16.02.2026 15:55 The Hacker News -
vulnerability 85

CISA, federal kurumlara aktif olarak istismar edilen BeyondTrust açığını kapatmaları için 3 gün verdi

CISA, ABD hükümetine ait kuruluşların, BeyondTrust Remote Support yazılımındaki bir açığı üç gün içinde düzeltmelerini istedi. Bu açık, aktif olarak istismar ediliyor.

16.02.2026 15:33 BleepingComputer -
siber güvenlik açık CISA
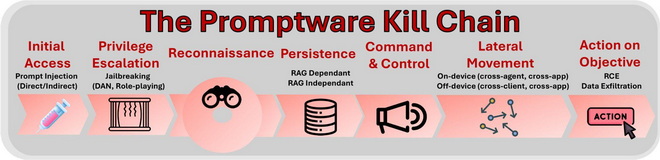
Promptware Ölüm Zinciri

Promptware Ölüm Zinciri

16.02.2026 15:04 85
Güvenli ve Kapsayıcı E‑Toplum: Litvanya, AI Destekli Siber Dolandırıcılığa Nasıl Hazırlanıyor

Güvenli ve Kapsayıcı E‑Toplum: Litvanya, AI Destekli Siber Dolandırıcılığa Nasıl Hazırlanıyor

16.02.2026 14:55 75
El Paso Uçuş Yasağı Krizi, Drone Savunma Sorunlarının Sadece Başlangıcı
other 75

El Paso Uçuş Yasağı Krizi, Drone Savunma Sorunlarının Sadece Başlangıcı

El Paso'daki hava sahası kapatılması, bir uyuşturucu karteli dronunun tehdidi üzerine gerçekleşti. Bu olay, şehirlerde dronelara karşı savunma sistemlerinin uygulanmasının karmaşıklığını vurguladı.

16.02.2026 14:30 Wired Security -
drone hava sahası savunma
Yeni ZeroDayRAT Mobil Spyware Gerçek Zamanlı Gözetim ve Veri Hırsızlığı Sağlıyor
malware 85

Yeni ZeroDayRAT Mobil Spyware Gerçek Zamanlı Gözetim ve Veri Hırsızlığı Sağlıyor

ZeroDayRAT, Android ve iOS cihazlarda hassas verileri toplamak ve gerçek zamanlı gözetim sağlamak için kullanılan yeni bir mobil spyware platformudur. Geliştirici, alıcılar için satış, müşteri desteği ve güncellemeler sunan özel kanallar işletmektedir.

16.02.2026 13:24 The Hacker News -
spyware mobil güvenlik veri hırsızlığı
other 85

2026'nın En İyi Barındırılan Uç Nokta Güvenliği Yazılımları: Uzman Testi

Endpoint koruma ve yanıt platformları, AI destekli fidye yazılımı tespiti ve iç risk izleme gibi çeşitli özellikler sunuyor. Bu yazılımlar, siber güvenlik alanında önemli bir yere sahip.

16.02.2026 13:00 ZDNet Security -
siber güvenlik uç nokta koruma yazılım
malware 85

Google Ads ve Claude AI, ClickFix Üzerinden MacSync Kötü Amaçlı Yazılımını Yaymak İçin Kullanıldı

Moonlock Lab'daki siber güvenlik uzmanları, hackerların Google Ads ve sahte Claude AI kılavuzları kullanarak MacSync kötü amaçlı yazılımını yaymak için yeni bir ClickFix saldırısı gerçekleştirdiğini keşfetti.

16.02.2026 12:37 HackRead -
malware siber saldırı Google Ads
vulnerability 75

Japon seks oyuncakları üreticisi Tenga veri ihlalini açıkladı

Tenga, bir hacker'ın çalışanının e-posta hesabına erişim sağladığını ve bu durumun müşteri isimleri, e-postaları ve sipariş detaylarını tehlikeye attığını bildirdi. Şirket, Tokyo merkezli bir cinsel sağlık ve yaşam tarzı firmasıdır.

16.02.2026 11:31 Security Affairs -
veri ihlali siber güvenlik müşteri bilgileri
malware 75

2026 64-Bit Malware Trend

2026'da 64-bit malware trendleri incelendi. 32-bit kodların, 64-bit bilgisayarlarda sorunsuz çalışabilmesi nedeniyle hala yaygın olarak kullanıldığı vurgulandı.

16.02.2026 10:46 SANS ISC Diary -
malware siber güvenlik Windows
Yeni Chrome Sıfır Günü (CVE-2026-2441) Aktif Saldırı Altında - Yamanın Yayınlandığı
vulnerability 85

Yeni Chrome Sıfır Günü (CVE-2026-2441) Aktif Saldırı Altında - Yamanın Yayınlandığı

Google, Chrome tarayıcısında keşfedilen CVE-2026-2441 güvenlik açığını düzeltmek için güncellemeler yayınladı. Bu açık, CSS'deki bir kullanımdan sonra serbest bırakma hatası olarak tanımlanıyor ve yüksek şiddet derecesine sahip.

16.02.2026 09:38 The Hacker News -
güvenlik açığı Chrome CVE-2026-2441
hacking 85

Canada Goose, hackerların 600K müşteri kaydını sızdırması üzerine araştırma yapıyor

ShinyHunters grubu, Canada Goose'un 600.000 müşteri kaydını çaldığını duyurdu. Şirket, kendi sistemlerinde bir ihlal bulamadığını belirtti.

16.02.2026 07:45 BleepingComputer -
siber güvenlik veri ihlali müşteri verileri
1 ... 589 590 591 592 593 ... 651
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-25
Son 24 saatte çok sayıda yüksek riskli güvenlik açığı raporlanmış durumda. Adobe Connect, Apache Tomcat, Google Chrome ve SolarWinds Observability Self-Hosted gibi yaygın kullanılan ürünlerde uzaktan kod yürütme, DoS ve kimlik doğrulama eksikliği gibi kritik açıklar tespit edildi ve yamalar yayımlandı. lwIP ve diğer bileşenlerde bellek güvenliği açıkları da büyüyen bir tehdit olarak öne çıkıyor. Global ölçekte US, FI ve GB gibi ülkelerde yoğun aktör faaliyetleri ve zararlı davranışlar dikkat çekiyor. C.V.E. genişliği ve çoklu CVE setleri ile tedarik zinciri ve uygulama güvenliği kritik bir odak haline geliyor. Güvenlik ekipleri hızlı yamalama, güncel sürüm kullanımı ve kapsamlı izleme ile savunma güçlendirmeli.
Toplam Haber: 85
Yüksek Önem: 10
IOC/CVE: 23
Öne Çıkanlar
• Adobe Connect ve Android uygulamalarındaki çoklu kritik açıklar; SQL enjeksiyonu ve uzaktan kod yürütme potansiyeli.
• Apache Tomcat'teki WebSocket ve HTTP/2 açıkları uzaktan tetiklenebilir DoS ve yetkisiz erişim riskleri oluşturuyor.
• Google Chrome 154 sürümü 108 açık giderdi; bellek bozulma ve tarayıcı bileşenlerinde kritik açıklar mevcut.
• SolarWinds Observability Self-Hosted'daki kimlik doğrulama olmadan uzaktan kod çalıştırma riski.
• lwIP bellek güvenliği açıkları, MQTT istemcisinde out-of-bounds yazma ve yakın ağda DoS potansiyeli.
CVE ve Açıklamaları
CVE-2026-71362
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-68492
kısa etki
CVE-2026-87898
kısa etki
CVE-2026-87899
kısa etki
CVE-2026-87900
kısa etki
CVE ve Açıklamaları
CVE-2024-XXXX
kısa etki
CVE-2026-94545
kısa etki
CVE-2024-45519
kısa etki
CVE-2025-27915
kısa etki
CVE-2026-73570
kısa etki
CVE-2022-27925
kısa etki
CVE ve Açıklamaları
CVE-2022-37042
kısa etki
CVE-2023-37580
kısa etki
CVE-YYYY-NNNN
kısa etki
CVE-2026-28324
kısa etki
CVE-2026-28325
kısa etki
CVE-2026-82004
kısa etki
CVE ve Açıklamaları
CVE-2026-73369
kısa etki
CVE-2026-84412
kısa etki