Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7560 kayıt listeleniyor.

7560
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing CVE security
Öne çıkan haberler
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün
vulnerability 92

Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün

The Hacker News tarafından bildirilen CVE-2026-76461 kodlu kritik güvenlik açığı, Cisco AsyncOS tabanlı Secure Email Gateway üzerinde kötü amaçlı istismarları tetikler ve uzaktan komut yürütmeye yol açabilir.

15.09.2026 09:11 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor
vulnerability 85

Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor

macOS üzerinde çalışan Docker Sandbox’larda bulunan kritik güvenlik açığı, zararlı kodun ev sahibi dosya sistemine erişmesini mümkün kılıyor ve CVE-2026-77179 olarak kaydedildi.

17.09.2026 18:37 The Hacker News US
Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı
malware 84

Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı

Güvenlik haberinde, TeamPCP’nin yazılım tedarik zinciri suistimalleri ve içerden bir sızma sayesinde büyük ölçekli ihlaller yaptığı, Google tehdit istihbarat biriminin ise çetenin içindeki bir moleyi ortaya çıkardığı belirtiliyor.

18.09.2026 19:00 Wired Security US
Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor
vulnerability 78

Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor

Güvenlik açığı patlaması ve yapay zeka entegrasyonunun güvenlik üzerinde yarattığı etki, endüstri çapında bir endişe kaynağı olarak vurgulanıyor. AI araçlarının güvenlik zafiyetlerini tespit etmede önemli rol oynadığı belirtiliyor.

19.09.2026 14:00 Wired Security US
vulnerability 85

Parola yöneticinize güvenemeyebilirsiniz eğer tehlikeye girmişse

Araştırmacılar, üç popüler parola yöneticisinde güvenlik açıkları buldu. Bu yöneticiler, sunucuları tehlikeye girdiğinde kullanıcı bilgilerini koruma iddiasında bulunuyor.

16.02.2026 19:20 The Register Security -
parola yöneticisi güvenlik açığı siber güvenlik
other 75

Şifrelerden Passkey'lere: Şifresiz Dönemde ISO 27001 Uyumunu Sağlamak

Şifre tabanlı kimlik doğrulama, kuruluşlar için giderek daha riskli hale geliyor. Bu makalede, passkey'lerin benimsenmesi ve ISO/IEC 27001 standartları ile uyum sağlanması için öneriler sunuluyor.

16.02.2026 18:02 BleepingComputer -
güvenlik ISO 27001 passkey
data_breach 75

ShinyHunters, 600K+ Canada Goose müşteri kaydını sızdırdı, ancak firma ihlal edildiğini reddediyor

ShinyHunters, Canada Goose'a ait 600,000'den fazla müşteri kaydını yayınladı. Canada Goose, sızdırılan verilerin kaynağını reddediyor.

16.02.2026 18:01 Security Affairs -
veri sızıntısı siber güvenlik müşteri verileri
OpenClaw'ın Temel Riskleri, Clawdbot, Moltbot | Kaspersky Resmi Blogu
vulnerability 85

OpenClaw'ın Temel Riskleri, Clawdbot, Moltbot | Kaspersky Resmi Blogu

Kaspersky, OpenClaw adlı otonom AI ajanının temel risklerini ve keşfedilen güvenlik açıklarını inceleyerek, bu risklerin nasıl yönetileceğine dair bilgiler sunuyor.

16.02.2026 16:16 Kaspersky Daily -
malware 85

ClickFix, RAT'leri indirmek için arsenaline nslookup komutları ekledi

Microsoft araştırmacıları, ClickFix kampanyasının nslookup aracını kullanarak kullanıcıların kendi sistemlerini uzaktan erişim trojanı ile enfekte ettiklerini keşfetti. Bu tür saldırılar, kullanıcıların dikkatini çekmeden sistemlerine zararlı yazılımlar yüklemelerine olanak tanıyor.

16.02.2026 16:09 Malwarebytes Labs -
RAT siber güvenlik nslookup
Haftalık Özet: Outlook Eklentileri Ele Geçirildi, 0-Gün Yamanları, Solucan Benzeri Botnet ve AI Malware

Haftalık Özet: Outlook Eklentileri Ele Geçirildi, 0-Gün Yamanları, Solucan Benzeri Botnet ve AI Malware

16.02.2026 15:55 85
vulnerability 85

CISA, federal kurumlara aktif olarak istismar edilen BeyondTrust açığını kapatmaları için 3 gün verdi

CISA, ABD hükümetine ait kuruluşların, BeyondTrust Remote Support yazılımındaki bir açığı üç gün içinde düzeltmelerini istedi. Bu açık, aktif olarak istismar ediliyor.

16.02.2026 15:33 BleepingComputer -
siber güvenlik açık CISA
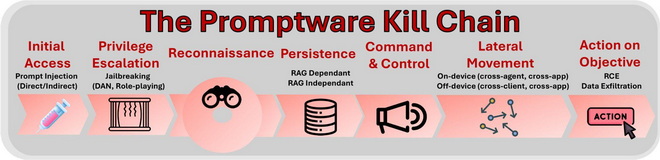
Promptware Ölüm Zinciri

Promptware Ölüm Zinciri

16.02.2026 15:04 85
Güvenli ve Kapsayıcı E‑Toplum: Litvanya, AI Destekli Siber Dolandırıcılığa Nasıl Hazırlanıyor
cyberwar 75

Güvenli ve Kapsayıcı E‑Toplum: Litvanya, AI Destekli Siber Dolandırıcılığa Nasıl Hazırlanıyor

Litvanya, 'Güvenli ve Kapsayıcı Dijital Toplum' misyonunu tanıtarak, yapay zeka destekli siber dolandırıcılığa karşı hazırlıklarını artırıyor. Teknolojinin hızlı evrimi, dijital riskleri de beraberinde getiriyor.

16.02.2026 14:55 The Hacker News -
siber güvenlik yapay zeka dijital toplum
El Paso Uçuş Yasağı Krizi, Drone Savunma Sorunlarının Sadece Başlangıcı
other 75

El Paso Uçuş Yasağı Krizi, Drone Savunma Sorunlarının Sadece Başlangıcı

El Paso'daki hava sahası kapatılması, bir uyuşturucu karteli dronunun tehdidi üzerine gerçekleşti. Bu olay, şehirlerde dronelara karşı savunma sistemlerinin uygulanmasının karmaşıklığını vurguladı.

16.02.2026 14:30 Wired Security -
drone hava sahası savunma
Yeni ZeroDayRAT Mobil Spyware Gerçek Zamanlı Gözetim ve Veri Hırsızlığı Sağlıyor
malware 85

Yeni ZeroDayRAT Mobil Spyware Gerçek Zamanlı Gözetim ve Veri Hırsızlığı Sağlıyor

ZeroDayRAT, Android ve iOS cihazlarda hassas verileri toplamak ve gerçek zamanlı gözetim sağlamak için kullanılan yeni bir mobil spyware platformudur. Geliştirici, alıcılar için satış, müşteri desteği ve güncellemeler sunan özel kanallar işletmektedir.

16.02.2026 13:24 The Hacker News -
spyware mobil güvenlik veri hırsızlığı
other 85

2026'nın En İyi Barındırılan Uç Nokta Güvenliği Yazılımları: Uzman Testi

Endpoint koruma ve yanıt platformları, AI destekli fidye yazılımı tespiti ve iç risk izleme gibi çeşitli özellikler sunuyor. Bu yazılımlar, siber güvenlik alanında önemli bir yere sahip.

16.02.2026 13:00 ZDNet Security -
siber güvenlik uç nokta koruma yazılım
1 ... 568 569 570 571 572 ... 630
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk