Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7560 kayıt listeleniyor.

7560
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network phishing CVE security
Öne çıkan haberler
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün
vulnerability 92

Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün

The Hacker News tarafından bildirilen CVE-2026-76461 kodlu kritik güvenlik açığı, Cisco AsyncOS tabanlı Secure Email Gateway üzerinde kötü amaçlı istismarları tetikler ve uzaktan komut yürütmeye yol açabilir.

15.09.2026 09:11 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor
vulnerability 85

Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor

macOS üzerinde çalışan Docker Sandbox’larda bulunan kritik güvenlik açığı, zararlı kodun ev sahibi dosya sistemine erişmesini mümkün kılıyor ve CVE-2026-77179 olarak kaydedildi.

17.09.2026 18:37 The Hacker News US
Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı
malware 84

Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı

Güvenlik haberinde, TeamPCP’nin yazılım tedarik zinciri suistimalleri ve içerden bir sızma sayesinde büyük ölçekli ihlaller yaptığı, Google tehdit istihbarat biriminin ise çetenin içindeki bir moleyi ortaya çıkardığı belirtiliyor.

18.09.2026 19:00 Wired Security US
Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor
vulnerability 78

Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor

Güvenlik açığı patlaması ve yapay zeka entegrasyonunun güvenlik üzerinde yarattığı etki, endüstri çapında bir endişe kaynağı olarak vurgulanıyor. AI araçlarının güvenlik zafiyetlerini tespit etmede önemli rol oynadığı belirtiliyor.

19.09.2026 14:00 Wired Security US
malware 72

X Money genişlemesiyle ilişkilendirilen şifre sıfırlama saldırıları

X Money'in ödeme alanına genişlemesiyle birlikte, kullanıcılar tarafından istenmeyen şifre sıfırlama e-postalarının alınması nedeniyle potansiyel phishing/kimlik avı riski ve hesap güvenliği konuları tartışılıyor; savunma önerileri sunuluyor.

04.09.2026 15:29 Malwarebytes Labs US
siber güvenlik phishing kimlik avı
other 72

Exchange Online kesintisi e-posta gecikmelerine ve 'Server busy' hatalarına yol açıyor

Exchange Online kesintisi nedeniyle e-posta gecikmeleri ve 'Server busy' hataları bildirildi; Microsoft olayın kök nedenini çözmeye çalışıyor.

04.09.2026 15:22 BleepingComputer US
cloud exchange-online email
KP APT’leri: Ted backdoor ve curlRAT Güney Kore medya ve otomotiv sektörlerini hedef alıyor
malware 78

KP APT’leri: Ted backdoor ve curlRAT Güney Kore medya ve otomotiv sektörlerini hedef alıyor

Rapid7, DPRK APT'lerinin Linux tabanlı bir toolkit olan Ted backdoor ve CurlRAT ile Güney Kore’nin medya ve otomotiv sektörlerini hedeflediğini açıkladı. Ted backdoor, HAProxy ile entegre çalışıp komuta-çıktı, oturum bilgisi toplama ve script enjeksiyonu gibi fonksiyonlar sunuyor; stager, crond, agetty, atd ve polkitd ikili dosyalarını trojanize ederek yayılmayı sağlıyor.

04.09.2026 15:00 Rapid7 US
malware 68

Catch, Guardrails ile Yapay Zeka Yöneticisi için 5 Milyon Dolar Topladı

Catch adlı AI yöneticisi asistanı, erişim ve veri kullanımı üzerinde guardrails ile güvenlik odaklı bir yaklaşım sunuyor; bu, BT güvenlik ve otomasyon alanında yatırım çeken bir gelişme.

04.09.2026 14:55 SecurityWeek US
artificial intelligence security controls guardrails
vulnerability 72

Bir Oy Verme Sistemindeki Güvenlik Açığı

Güvenlik açığı, oy kullananların sırasını yeniden belirleme imkanı sunuyor; AI araçlarıyla yeniden keşfedilebilmiş ve belirli veri kaynakları kullanılarak analiz edilebilmiştir. Kasım 2026 öncesi bağlamda kamuya açık CVR ve erken oy kullanma listeleriyle ilişkilendirilebilir.

04.09.2026 14:09 Schneier on Security US
siber güvenlik malware cybersecurity
malware 72

Chinese Hackers Use AI Agents in Multi-Country Cyber Campaign

Hunt.io, Çinli bağlantılı bir kampanyanın yapay zeka ajanlarıyla otomatikleştirilmiş siber saldırılar yürüttüğünü ve Taiwan, Endonezya gibi ülkelerdeki hedefleri içeren ikinci bir kampanya belgelendiğini açıkladı.

04.09.2026 14:00 Security Affairs IT
siber güvenlik malware ağ
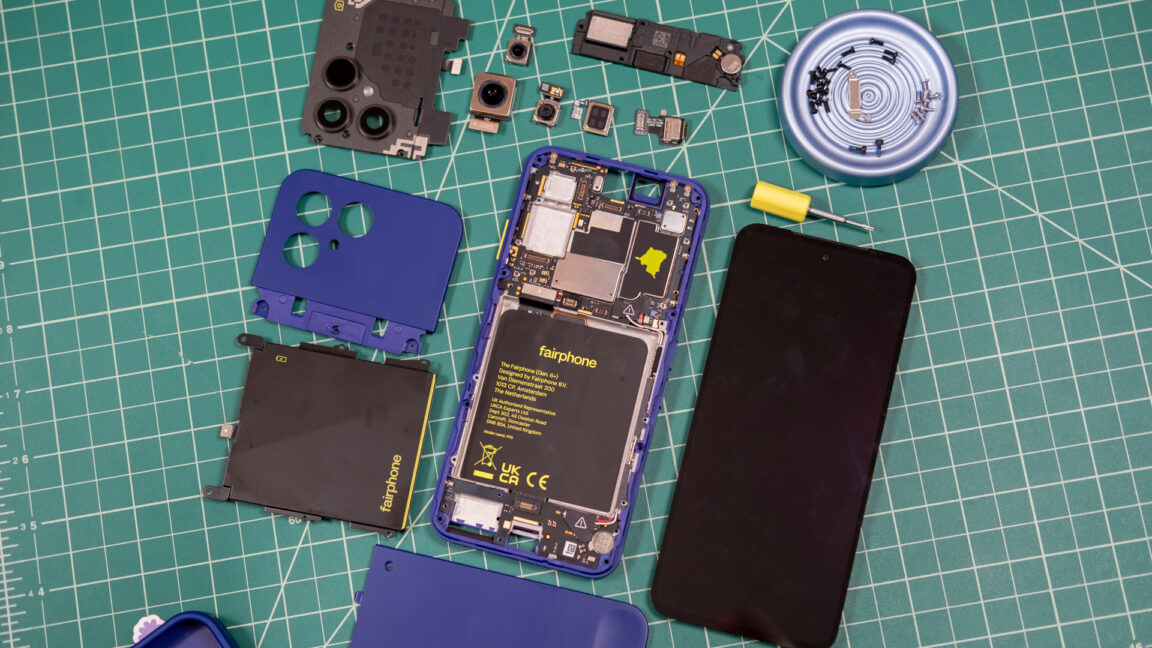
Çok Zor Olmalı mı? Fairphone Gen 6+’yı Etik ve Onarılabilir Yapan Tasarımın Ardındaki Nedenler

Çok Zor Olmalı mı? Fairphone Gen 6+’yı Etik ve Onarılabilir Yapan Tasarımın Ardındaki Nedenler

04.09.2026 14:00 62
malware 78

Yapay Zeka Kodlama Ajanları Kurumsal Ağlarda Bilinmeyen/Guvenilir Olmayan Kodlar Yüklüyor

Bir Stealth startup'ın araştırması, AI kodlama ajanlarının güvenilir olmayan kod paketleriyle kurumsal ağlara sızma potansiyelini ortaya koyuyor; çeşitli büyük şirketlerden beaconlar ve süreç zincirleri gözlemlenmiş.

04.09.2026 13:35 Schneier on Security US
malware AI code_injection
ICE, Son 2 Yılda REI'den Belirli Bir Yeşil Bereyi Alan Herkesi Bilmek İstiyor

ICE, Son 2 Yılda REI'den Belirli Bir Yeşil Bereyi Alan Herkesi Bilmek İstiyor

04.09.2026 13:30 62
other 65

Nvidia, Hugging Face’i 13 Milyar Dolar Karşılığında Satın Alıyor

Nvidia, Hugging Face’i 13 milyar dolara satın alacağını açıkladı; açık kaynaklı AI modellerinin yaygınlaşması ve endüstri standardı haline gelmesi bekleniyor.

04.09.2026 13:00 SecurityWeek US
AI open-source acquisition
malware 72

Ücretsiz yayın kutuları evinizdeki trafiği kriminal aktivitelerin yönlendirilmesi için kullanabilir

SuperBox cihazlarındaki bazı uygulamaların ev ağını konut-proxy ağına yönlendirebileceği belirlendi; kullanıcıların trafik güvenliği risk altında olabilir.

04.09.2026 12:20 Malwarebytes Labs US
malware network privacy
Plex, Çoklu Belirsiz Güvenlik Açıklarını Yama Sonrası Hızlı Güncelleme Çağrısında Bulundu
vulnerability 72

Plex, Çoklu Belirsiz Güvenlik Açıklarını Yama Sonrası Hızlı Güncelleme Çağrısında Bulundu

Plex, güvenlik açıklarını kapatan Plex Media Server 1.43.3 ve Plex Desktop 1.115.0 sürümlerini yayınladı ve kullanıcıları güncellemeye davet etti; açıkların CVE kimlikleri ilerleyen süreçte belirtilecek.

04.09.2026 10:35 The Hacker News US
siber güvenlik malware network
1 ... 55 56 57 58 59 ... 630
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk