Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7849 kayıt listeleniyor.

7849
Kayıt
12
Bu sayfa
1054
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security phishing network security cybercrime
Öne çıkan haberler
Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor
vulnerability 92

Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor

Kritik açık: Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutları çalıştırılmasına izin veren zafiyete sahip. CVE-2026-90898 ve CVSS 9.8. Open-source gateway, 20+ LLM sağlayıcısını yönlendiriyor; 2.1.0 öncesi sürümler etkilenebilir.

22.09.2026 19:41 The Hacker News US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde
vulnerability 85

CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde

The Hacker News tarafından bildirilen CVE-2026-93952 ile VeloCloud Orchestrator'da uzaktan yetkisiz erişim ve yüksek ayrıcalık kazanma potansiyeli bulunan bir zafiyet ortaya çıktı; özellikle sertifikayla kimlik doğrulama yapan kurulumlar etkilenebilir.

22.09.2026 15:29 The Hacker News US
17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu
malware 82

17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu

CTM360 tarafından yayımlanan rapora göre ClickFix, güvenilir siteleri malware tuzaklarına çevirerek kurumsal ağlara sızıyor; eksiksiz bir tehdit zinciri ve yeni yapılanma ile kötü amaçlı alan adları üzerinden sızma çağdaş bir güvenlik sorunu.

24.09.2026 12:14 The Hacker News US
Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı
malware 82

Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı

Contagious Interview kampanyasıyla 30.000 cihaz ele geçirildi ve 7.000 kripto cüzdanından değerli varlıklar çalındı; Kuzey Koreli aktörler hedef olarak web tasarımcıları, mühendisler ve kripto uzmanlarını belirledi.

21.09.2026 20:19 The Hacker News US
Bitget Şüpheli Kuzey Koreli Hackerların Güvenlik İhlali Sonucu 351.6 Milyon Dolar Çaldığını İddia Ediyor
malware/cyberattack 78

Bitget Şüpheli Kuzey Koreli Hackerların Güvenlik İhlali Sonucu 351.6 Milyon Dolar Çaldığını İddia Ediyor

Bitget, sıcak/ılık cüzdanlardan büyük miktarda kripto varlık çalındığını bildirdi; güvenlik ihlali Kuzey Koreli aktörlerle ilişkilendiriliyor olabilir ve olay hızlı inceleme altında.

25.09.2026 13:35 The Hacker News US
Roundcube Pre-Auth SQL Injection Flaw Actively Exploited in the Wild
vulnerability 78

Roundcube Pre-Auth SQL Injection Flaw Actively Exploited in the Wild

Aktif olarak istismar edilen Roundcube pre-auth SQL injection açığı CVE-2026-48842; etkilenen sürümler 1.6.x öncesi 1.6.16 ve 1.7.x öncesi 1.7.1; yamalandığı bildirildi.

25.09.2026 13:14 The Hacker News US
Güncel OnePlus Açıkları, Yüklü Uygulamalar İçin Root Yetkisi Verebiliyor
malware 78

Güncel OnePlus Açıkları, Yüklü Uygulamalar İçin Root Yetkisi Verebiliyor

Bir OnePlus 15 cihazında bulunan iki güvenlik açığı, kötü niyetli bir uygulamanın manuel kullanıcı izinleri olmadan kök erişimi kazanmasına olanak tanıyor. Araştırmacılar, bu açıkların daha çok OnePlus ve OPPO cihazlarını etkileyebileceğini belirtti.

24.09.2026 21:10 The Hacker News US
malware 85

Hackerlar, İsrailli Kullanıcıları Gözetlemek İçin Sahte Kırmızı Alarm Roket Uygulaması Yaygınlaştırıyor

Acronis tarafından yapılan bir araştırmada, sahte SMS mesajları aracılığıyla dağıtılan kötü amaçlı bir Red Alert uygulaması tespit edildi. Bu uygulama, kullanıcıların kişisel verilerini çalarken, uyarı işlevselliğini de sürdürüyor.

07.03.2026 16:22 HackRead -
kötü amaçlı yazılım gözetleme Android
other 75

Pentagon'un Baş Teknoloji Sorumlusu, Otonom Savaş Üzerine AI Şirketi Anthropic ile Çatıştı

Pentagon'un baş teknoloji sorumlusunun, otonom savaş sistemleri konusunda AI şirketi Anthropic ile görüş ayrılığı yaşadığı bildirildi. Askeri stratejilerde otonomi seviyelerinin belirlenmesi üzerine çalışmalar sürüyor.

07.03.2026 14:51 SecurityWeek -
otonom savaş AI Pentagon
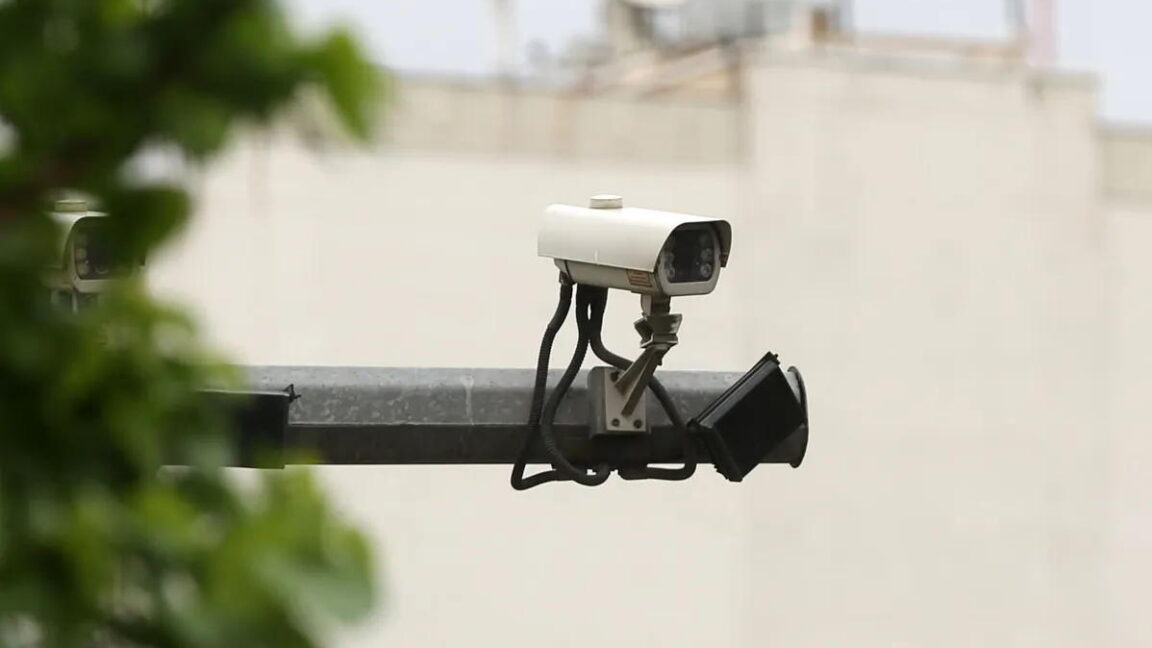
İran'dan Ukrayna'ya, herkes güvenlik kameralarını hacklemeye çalışıyor
hacking 85

İran'dan Ukrayna'ya, herkes güvenlik kameralarını hacklemeye çalışıyor

Araştırmalar, İran devletine bağlı hackerların tüketici sınıfı kameraları ele geçirmeye çalıştığını gösteriyor. Bu tür saldırılar, siber güvenlik açısından endişe verici bir durum yaratıyor.

07.03.2026 14:30 Ars Technica -
Anthropic, Claude Opus 4.6 AI Modeli Kullanarak 22 Firefox Güvenlik Açığı Buldu

Anthropic, Claude Opus 4.6 AI Modeli Kullanarak 22 Firefox Güvenlik Açığı Buldu

07.03.2026 14:21 85
cyberwar 85

İran bağlantılı hackerlar, İsrail ve Körfez ülkelerindeki IP kameralarını askeri istihbarat için hedef alıyor

İran'a bağlı aktörlerin, İsrail ve Körfez ülkelerindeki IP kameralarını hedef alarak askeri istihbarat topladığı gözlemlendi. Check Point Siber Güvenlik Raporu'na göre, siber operasyonlar askeri faaliyetleri desteklemek için giderek daha fazla kullanılmakta.

07.03.2026 13:20 Security Affairs -
siber güvenlik askeri istihbarat IP kameralar
malware 85

Mobil casus yazılım kampanyası, İsrail'in Kırmızı Alarm roket uyarı sistemini taklit ediyor

Acronis Threat Research Unit, Orta Doğu'daki jeopolitik olayları kullanarak bireylere kötü amaçlı yazılım dağıtan bir kampanyayı inceledi. Bu kampanya, İsrailli kullanıcılara resmi iletişim gibi görünen SMS mesajları aracılığıyla bir trojan uygulaması gönderiyor.

07.03.2026 06:00 NCSC-FI News -
casus yazılım mobil güvenlik İsrail
cyberwar 85

Orta Doğu Çatışması Fırsatçı Siber Saldırıları Artırıyor

Zscaler ThreatLabz, Orta Doğu'daki çatışmalarla bağlantılı olarak 8,000'den fazla yeni alan adı kaydedildiğini tespit etti. Bu alan adları, gelecekte siber saldırılar için kullanılabilir.

07.03.2026 06:00 NCSC-FI News -
siber saldırı Orta Doğu malware
malware 85

Yıkıcı Saldırılara Karşı Proaktif Hazırlık ve Güçlendirme: 2026 Versiyonu

Yıkıcı siber saldırılar, verileri yok etmek veya sistemleri işlevsiz hale getirmek için kullanılan zararlı yazılımlar aracılığıyla gerçekleştiriliyor. Bu yazıda, organizasyonların bu tür saldırılara karşı nasıl korunabileceği üzerine proaktif öneriler sunuluyor.

07.03.2026 06:00 NCSC-FI News -
siber güvenlik malware yıkıcı saldırılar
other 85

Ticaret Aracı Olarak Yapay Zeka: Tehdit Aktörleri Yapay Zekayı Nasıl Operasyonel Hale Getiriyor

Bu blog, tehdit aktörlerinin yapay zekayı nasıl operasyonel hale getirdiğini inceliyor. Yapay zekanın bir hızlandırıcı ve bir silah olarak kullanımı arasındaki farkları vurguluyor.

07.03.2026 06:00 NCSC-FI News -
yapay zeka siber güvenlik tehdit aktörleri
vulnerability 85

2025'in Dördüncü Çeyreğindeki İstismarlar ve Güvenlik Açıkları

2025'in dördüncü çeyreğinde, popüler kütüphaneler ve uygulamalar üzerinde kritik güvenlik açıkları ortaya çıktı. Bu açıklar, saldırganlar tarafından hemen istismar edilmeye başlandı.

07.03.2026 06:00 NCSC-FI News -
güvenlik açığı istismar siber güvenlik
cyberwar 75

Haktivistler Viro'yu Sıkıştırıyor

Viro, Rus hacker gruplarının yanı sıra, Palestiyna'yı destekleyen haktivistlerin de siber saldırılarına maruz kalıyor. Bu durum, ülkenin siber güvenlik ortamını tehdit ediyor.

07.03.2026 06:00 NCSC-FI News -
siber güvenlik hacker saldırı
apt 85

Yüksek Değerli Sektörleri Hedef Alan Yıllarca Tespit Edilemeyen Operasyonlar Üzerine Bir Araştırma

2020'den bu yana, Asya'nın çeşitli bölgelerinde yüksek değerli kuruluşlara yönelik siber saldırılar gözlemleniyor. Bu saldırıların arkasındaki aktörlerin Çinli olduğu ve ana hedeflerinin siber casusluk olduğu düşünülüyor.

07.03.2026 06:00 NCSC-FI News -
siber güvenlik siber casusluk Çin
1 ... 533 534 535 536 537 ... 655
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-26
Son 24 saatte yüksek etkili güvenlik olayları, web hosting yönetim platformlarındaki açıklar, Next.js ve GitLab gibi yaygın platformlarda keşfedilen uzaktan kod çalıştırma potansiyeli ile öne çıkıyor. CISA KEV’e eklenen WSO2 ve Adobe Commerce açıkları, ayrıca ServiceNow AI Platform ve WordPress/Elementor eklentileri gibi bileşenlerde yayılan tehditler, tedarik zinciri ve kurumsal iliskili riskleri artırıyor. Saldırılar, kimlik doğrulamalı ve kimlik doğrulama gerektiren kullanım durumlarında bile kod yürütme, veritabanı sızdırma ve yetki yükseltme gibi tehditleri içeriyor. CVSS skorları 9.3–9.9 aralığında olan açıklar, hızlı yama ve kapatma ihtiyacını vurguluyor. Kapsamda en çok malware, vulnerability ve cybercrime kategorileri öne çıkıyor; ABD, Finlandiya ve İngiltere gibi ülkelerde yoğun tehdit aktörleri izleniyor. Olaylar, kimlik doğrulama gerektiren durumlar ve savunmasız CI/CD/EDA yapılandırmalarında yoğunlaşıyor. Özetle, hızlı yamalama, erişim kontrollerinin sıkılaştırılması ve güvenlik operasyonlarının güçlendirilmesi kritik öneme sahip.
Toplam Haber: 63
Yüksek Önem: 7
IOC/CVE: 16
Öne Çıkanlar
• Plesk ve cPanel bileşenlerinde bulunan çoklu kritik güvenlik açıkları yüksek ayrıcalıklar elde edilmesine yol açabilir.
• Next.js ImageResponse için RCE tehdidi CVSS 9.5, 16.2.0–16.3.5 sürümlerinde güçlü etkililik gösteriyor.
• WSO2 API Control Plane ve Adobe Commerce/Magento için KEV’e eklenen kritik açıklar aktif istismar kanıtları bulunuyor.
• GitLab’de kimlik doğrulamalı kullanıcılar tarafından kod yürütme ve veri sızıntısı potansiyeli olan bir dizi kritik açık giderildi.
• ServiceNow AI Platform’da SQL enjeksiyonu ve yetki yükseltme riskleri nedeniyle kapsamlı güvenlik geliştirmeleri yapıldığı bildiriliyor.
CVE ve Açıklamaları
CVE-2026-5430
yüksek
CVE-2024-XXXX
orta
CVE-2026-48842
orta
CVE-2026-13016
yüksek
CVE-2026-86857
yüksek
CVE-2026-86858
yüksek
CVE ve Açıklamaları
CVE-2026-86859
yüksek
CVE-2026-86860
yüksek
CVE-2026-68489
yüksek
CVE-2026-68490
yüksek
CVE-2026-68492
yüksek
CVE-2026-87898
orta
CVE ve Açıklamaları
CVE-2026-87899
orta
CVE-2026-87900
orta
CVE-2026-14441
orta
CVE-2026-14442
orta
CVE-2026-14443
orta
CVE-2026-82368
orta
CVE ve Açıklamaları
CVE-2026-82369
orta
CVE-2026-82370
orta