Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7795 kayıt listeleniyor.

7795
Kayıt
12
Bu sayfa
1056
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai network cve security cybercrime
Öne çıkan haberler
Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor
vulnerability 92

Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor

Kritik açık: Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutları çalıştırılmasına izin veren zafiyete sahip. CVE-2026-90898 ve CVSS 9.8. Open-source gateway, 20+ LLM sağlayıcısını yönlendiriyor; 2.1.0 öncesi sürümler etkilenebilir.

22.09.2026 19:41 The Hacker News US
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde
vulnerability 85

CVSS 10.0 Değerlendirmeli VeloCloud Orchestrator Zafiyeti Uzaktan Sömürüde

The Hacker News tarafından bildirilen CVE-2026-93952 ile VeloCloud Orchestrator'da uzaktan yetkisiz erişim ve yüksek ayrıcalık kazanma potansiyeli bulunan bir zafiyet ortaya çıktı; özellikle sertifikayla kimlik doğrulama yapan kurulumlar etkilenebilir.

22.09.2026 15:29 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı
malware 84

Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı

Güvenlik haberinde, TeamPCP’nin yazılım tedarik zinciri suistimalleri ve içerden bir sızma sayesinde büyük ölçekli ihlaller yaptığı, Google tehdit istihbarat biriminin ise çetenin içindeki bir moleyi ortaya çıkardığı belirtiliyor.

18.09.2026 19:00 Wired Security US
17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu
malware 82

17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu

CTM360 tarafından yayımlanan rapora göre ClickFix, güvenilir siteleri malware tuzaklarına çevirerek kurumsal ağlara sızıyor; eksiksiz bir tehdit zinciri ve yeni yapılanma ile kötü amaçlı alan adları üzerinden sızma çağdaş bir güvenlik sorunu.

24.09.2026 12:14 The Hacker News US
Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı
malware 82

Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı

Contagious Interview kampanyasıyla 30.000 cihaz ele geçirildi ve 7.000 kripto cüzdanından değerli varlıklar çalındı; Kuzey Koreli aktörler hedef olarak web tasarımcıları, mühendisler ve kripto uzmanlarını belirledi.

21.09.2026 20:19 The Hacker News US
vulnerability 92

Cisco Secure Email Gateway SQL Enjeksiyon Zafiyeti

Cisco AsyncOS Yazılımı'ndaki e-posta ayrıştırma hatasından kaynaklanan kritik SQL Injection açığı, kimliği doğrulanmamış uzaktan saldırganların kök yetkilerle komut yürütmesine olanak tanıyabilir; Cisco, güncelleme yayımlayarak düzeltmeyi duyurdu. 2026 Eylül itibarıyla aktif istismar bildirimi mevcut.

15.09.2026 05:00 NCSC-FI Vulns FI
siber güvenlik malware network
cybersecurity 68

UK hükümeti parolaları 23 milyon kullanıcı için kaldırmaya başlıyor

Hükümet, passkey tabanlı kimlik doğrulamaya geçişle parola bağımlılığını azaltıyor; bu, güvenliği artırabilir ve maliyetleri düşürebilir, 2FA yerine biyometrik/cihaz temelli doğrulamayı öne çıkarıyor.

15.09.2026 05:00 NCSC-FI News FI
passkeys kimlik doğrulama sms maliyeti
vulnerability 65

Onurlar Oulusta hasta bilgilerini izinsiz görüntülemekten şüphelenilen çok sayıda sağlık çalışanı

Oulu Üniversitesi Hastanesi'nde yapılan bir ameliyat sonrası hata ve acil durum yaşandı; savcı, onlarca hemşire ve doktorun hasta bilgilerinin gereksiz yere incelediğini iddia ediyor. Dava siber güvenlik ve veri mahremiyeti ihlali çerçevesinde ele alınıyor.

15.09.2026 05:00 NCSC-FI News FI
siber güvenlik veri mahremiyeti sağlık bilgileri
AI botları Timmy, Ren ve Jackie, sosyal medyayı kötü içerik içeren spamla dolduruyor
malware 65

AI botları Timmy, Ren ve Jackie, sosyal medyayı kötü içerik içeren spamla dolduruyor

AI ajanlarının sosyal medyayı dolandırıcı içerikle doldurduğu belirtiliyor; bu bot saldırısı siber güvenlik ve dijital iletişim altyapıları için kayda değer bir tehdit oluşturuyor.

15.09.2026 00:04 Ars Technica US
vulnerability/apt/hacking/malware/cyberwar/other 65

Microsoft, RDS arızalarını gidermek için acil Windows güncellemeleri yayımladı

RDS hatalarını düzeltmek için acil out-of-band Windows güncellemeleri yayınlandı; güncellemeler Hyper-V ve USB ses sorunlarını da ele alıyor.

14.09.2026 23:52 BleepingComputer US
malware network-security windows-update
malware/cybersecurity_breach 78

Japon Dijital Ajansı VPN Açığının 246.000 Personel Kaydını Açıkladığını Bildirdi

VPN zafiyetiyle 246.000 kişisel kaydın sızabileceği bildirildi; hükümet çalışanlarına ait bilgiler tehlikeye girdi. Olay, siber güvenlik ve kamu altyapısı açısından kayda değer bir güvenlik ihlali.

14.09.2026 23:36 BleepingComputer US
VPN data breach government
cyberwar/other 78

Frontier Yapay Zeka Siber Saldırıların Hızını Değiştiriyor: Avrupa Ayak Uydurmalı

Frontier AI’nin saldırı yaşam döngüsünü hızlandırdığı ve savunmanın da buna ayak uydurması gerektiği belirtilen, Avrupa için güvenlik tedbirlerinin hızla güncellenmesi gerekliliğini işaret eden analiz.

14.09.2026 23:35 Security Affairs IT
siber güvenlik malware ai
Musk antitröst davasından Apple’ı çıkarıyor ancak OpenAI’ye karşı baskısını sürdürüyor

Musk antitröst davasından Apple’ı çıkarıyor ancak OpenAI’ye karşı baskısını sürdürüyor

14.09.2026 22:45 55
Kurucuun maliyet odaklı takıntısı Unitree’nin ucuz insansı robotlarda liderliğe yol açtı

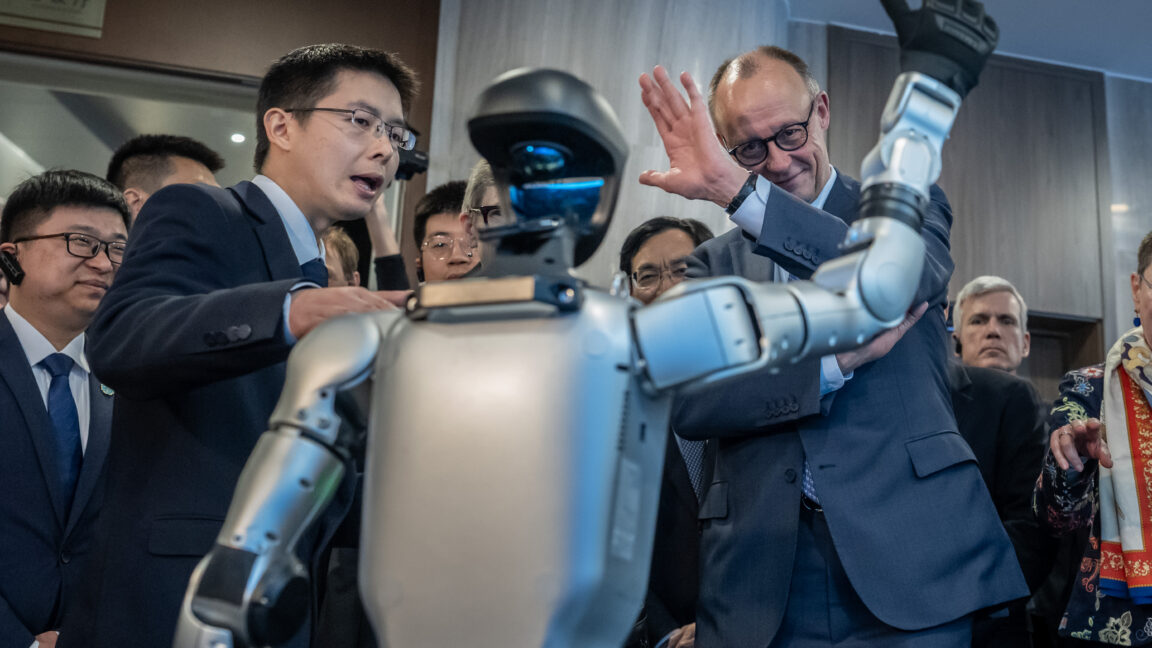
Kurucuun maliyet odaklı takıntısı Unitree’nin ucuz insansı robotlarda liderliğe yol açtı

14.09.2026 22:38 58
Apple iOS 27 ve macOS Golden Gate 27'yi Siri AI ve Liquid Glass iyileştirmeleriyle yayımladı
other 42

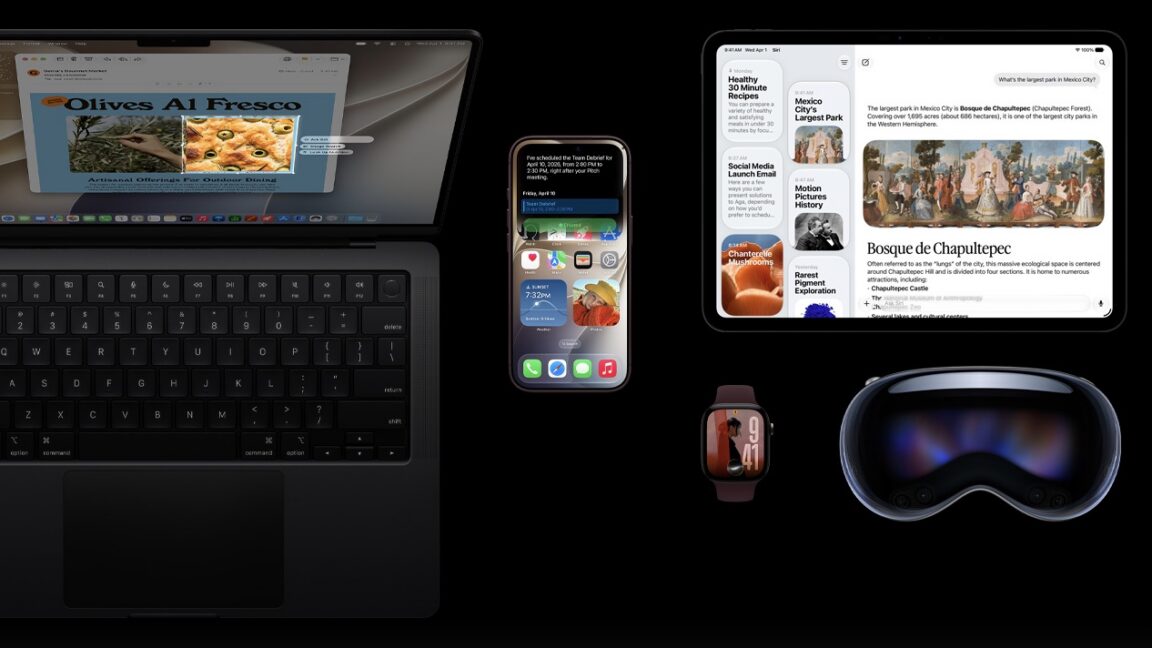
Apple iOS 27 ve macOS Golden Gate 27'yi Siri AI ve Liquid Glass iyileştirmeleriyle yayımladı

Apple, iOS 27 ve macOS Golden Gate 27'yi tanıttı; Siri AI ve Liquid Glass iyileştirmeleriyle güvenlik ve kullanıcı deneyimini geliştirmeyi amaçlıyor. Bu sürüm, Rosetta ile Intel uygulama desteğinin son sürümüdür.

14.09.2026 22:28 Ars Technica US
teknoloji operating-system ai
vulnerability 78

Cisco Güvenlik Bütünü (AV26-921)

Cisco güvenlik uyarısı, belirli Cisco Secure Email Gateway ve ilişkili ürünlerde CVE-2026-76461 için aktif istismar durumunu ve KEV kaydını duyuruyor; kullanıcılar ve yöneticiler için mevcut güncellemelerin uygulanması öneriliyor.

14.09.2026 22:23 Canada Cyber Alerts CA
malware vulnerability cve
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
artificial-intelligence security regulation
1 ... 41 42 43 44 45 ... 650
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-25
Son 24 saatte çok sayıda yüksek riskli güvenlik açığı raporlanmış durumda. Adobe Connect, Apache Tomcat, Google Chrome ve SolarWinds Observability Self-Hosted gibi yaygın kullanılan ürünlerde uzaktan kod yürütme, DoS ve kimlik doğrulama eksikliği gibi kritik açıklar tespit edildi ve yamalar yayımlandı. lwIP ve diğer bileşenlerde bellek güvenliği açıkları da büyüyen bir tehdit olarak öne çıkıyor. Global ölçekte US, FI ve GB gibi ülkelerde yoğun aktör faaliyetleri ve zararlı davranışlar dikkat çekiyor. C.V.E. genişliği ve çoklu CVE setleri ile tedarik zinciri ve uygulama güvenliği kritik bir odak haline geliyor. Güvenlik ekipleri hızlı yamalama, güncel sürüm kullanımı ve kapsamlı izleme ile savunma güçlendirmeli.
Toplam Haber: 85
Yüksek Önem: 10
IOC/CVE: 23
Öne Çıkanlar
• Adobe Connect ve Android uygulamalarındaki çoklu kritik açıklar; SQL enjeksiyonu ve uzaktan kod yürütme potansiyeli.
• Apache Tomcat'teki WebSocket ve HTTP/2 açıkları uzaktan tetiklenebilir DoS ve yetkisiz erişim riskleri oluşturuyor.
• Google Chrome 154 sürümü 108 açık giderdi; bellek bozulma ve tarayıcı bileşenlerinde kritik açıklar mevcut.
• SolarWinds Observability Self-Hosted'daki kimlik doğrulama olmadan uzaktan kod çalıştırma riski.
• lwIP bellek güvenliği açıkları, MQTT istemcisinde out-of-bounds yazma ve yakın ağda DoS potansiyeli.
CVE ve Açıklamaları
CVE-2026-71362
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-68492
kısa etki
CVE-2026-87898
kısa etki
CVE-2026-87899
kısa etki
CVE-2026-87900
kısa etki
CVE ve Açıklamaları
CVE-2024-XXXX
kısa etki
CVE-2026-94545
kısa etki
CVE-2024-45519
kısa etki
CVE-2025-27915
kısa etki
CVE-2026-73570
kısa etki
CVE-2022-27925
kısa etki
CVE ve Açıklamaları
CVE-2022-37042
kısa etki
CVE-2023-37580
kısa etki
CVE-YYYY-NNNN
kısa etki
CVE-2026-28324
kısa etki
CVE-2026-28325
kısa etki
CVE-2026-82004
kısa etki
CVE ve Açıklamaları
CVE-2026-73369
kısa etki
CVE-2026-84412
kısa etki