Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7555 kayıt listeleniyor.

7555
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network network-security phishing security cve
Öne çıkan haberler
Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü
malware 92

Orkes Conductor İçin Kritik Ön Kimlik Doğrulama Olmadan Uzaktan Kod Çalıştırma Açığı (CVE-2026-58138) Aktif Olarak Sömürüldü

Kritik pre-auth RCE açığı, Orkes Conductor’da uzaktan kod çalıştırmaya izin veriyor; şu anda aktif olarak istismar ediliyor ve etkilenebilir sürümler mevcut.

19.09.2026 11:18 The Hacker News US
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün
vulnerability 92

Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün

The Hacker News tarafından bildirilen CVE-2026-76461 kodlu kritik güvenlik açığı, Cisco AsyncOS tabanlı Secure Email Gateway üzerinde kötü amaçlı istismarları tetikler ve uzaktan komut yürütmeye yol açabilir.

15.09.2026 09:11 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor
vulnerability 85

Kritik Docker Sandboxes Açığı Zararlı Misafir Kodunun macOS Ev Sahibi Dosyalarını Okumasını ve Değiştirmesini Sağlıyor

macOS üzerinde çalışan Docker Sandbox’larda bulunan kritik güvenlik açığı, zararlı kodun ev sahibi dosya sistemine erişmesini mümkün kılıyor ve CVE-2026-77179 olarak kaydedildi.

17.09.2026 18:37 The Hacker News US
Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı
malware 84

Gizli bir Google analisti, itibarlı bir tedarik zinciri korsan grubuna sızdı

Güvenlik haberinde, TeamPCP’nin yazılım tedarik zinciri suistimalleri ve içerden bir sızma sayesinde büyük ölçekli ihlaller yaptığı, Google tehdit istihbarat biriminin ise çetenin içindeki bir moleyi ortaya çıkardığı belirtiliyor.

18.09.2026 19:00 Wired Security US
Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor
vulnerability 78

Yapay Zeka Yavaşlatması Yok—Güvenlik Açığı Patlaması Zaten Yaşanıyor

Güvenlik açığı patlaması ve yapay zeka entegrasyonunun güvenlik üzerinde yarattığı etki, endüstri çapında bir endişe kaynağı olarak vurgulanıyor. AI araçlarının güvenlik zafiyetlerini tespit etmede önemli rol oynadığı belirtiliyor.

19.09.2026 14:00 Wired Security US
vulnerability 85

Microsoft’un En Büyük Patch Tuesday’i: 974 CVE, 2 Zero-Day ve 20 Wormable Hata

Eylül 2026 Patch Tuesday, 974 CVE ve 2 zero-day içeren büyük bir yamalama dalgasını getirdi; 20 wormable buyruk benzeri açıklar ve Visio/E-posta üzerinden gelen kritik RCE de kapsama alındı.

09.09.2026 10:03 Security Affairs IT
patch management cve zero-day
Bir Araştırmacı, Microsoft Defender Patch Kabiliyetini Aşan ShieldBreak PoC’sini Açıkladı
vulnerability 78

Bir Araştırmacı, Microsoft Defender Patch Kabiliyetini Aşan ShieldBreak PoC’sini Açıkladı

Microsoft Defender için ShieldCrash adıyla bir PoC, CVE-2026-69414 için patch bypass potansiyelini gösterdi. Bu zero-day riski, Defender savunmasını aşma potansiyeli taşıyor ve güvenlik topluluğunda endişe yaratıyor.

09.09.2026 09:47 The Hacker News US
SAP Yama Patches CVSS 10.0 Kernel Açığı: Yetkisiz Uzaktan Kod Çalıştırma

SAP Yama Patches CVSS 10.0 Kernel Açığı: Yetkisiz Uzaktan Kod Çalıştırma

09.09.2026 09:25 92
Microsoft 974 Güvenlik Açığını Düzeltir: İkisi Aktif Sömürüde Olan Windows Zero-Days Dahil

Microsoft 974 Güvenlik Açığını Düzeltir: İkisi Aktif Sömürüde Olan Windows Zero-Days Dahil

09.09.2026 07:41 82
vulnerability 78

Ivanti Sentry CVE-2026-83527 Güvenlik Duyurusu

Ivanti Sentry'de yer alan CVE-2026-83527 için R10.8.2/R10.7.3/R10.6.4 sürümleri öncesinde kimlik doğrulama atlatma ve uzaktan yönetici yetkisi elde etme potansiyeli bulunan yüksek seviye bir açık olduğu açıkladı; güncelleme ile düzeltildiği belirtiliyor.

09.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability cve
malware 78

Tracking BigBear 2.0 Evilginx2 Phishing Campaign

BigBear 2.0, Evilginx2 tabanlı bir phishing-as-a-service çerçevesi olarak tespit edildi. Operatör ve afiliateler aracılığıyla MFA atlatma ve cookie yeniden oynatma teknikleri kullanılarak Microsoft 365 kimlik bilgileri hedef alınıyor; operasyon hâlâ aktif ve çok sayıda ülkede kurbanlar etkileniyor.

09.09.2026 05:00 NCSC-FI News FI
phishing malware credential_thief
malware 72

ClearFake WebDAV enfeksiyon zinciri Amatera stealer, ZigCryptoStealer ve NetSupport Manager’ı getiriyor

WebDAV tabanlı DLL yükleyiciler aracılığıyla Amatera stealer ve benzeri dosyaların dağıtıldığı ve çoklu enfeksiyon zincirlerinin bulunduğu bir tehdit grubunun incelemesi raporlanmıştır; olaylar Ukrayna hükümetine ait bir gönüllü örgütü üzerinden tespit edilmiş ve farklı yükleyici/kod yollarıyla yayılım gösterdiği not edilmiştir.

09.09.2026 05:00 NCSC-FI News FI
malware webdav amatera
Sandbox İçindeki Paylaşılan Panoya Sahip: ChatGPT’te Hesaplar Arası Veri Sızıntısı
cyberwar 78

Sandbox İçindeki Paylaşılan Panoya Sahip: ChatGPT’te Hesaplar Arası Veri Sızıntısı

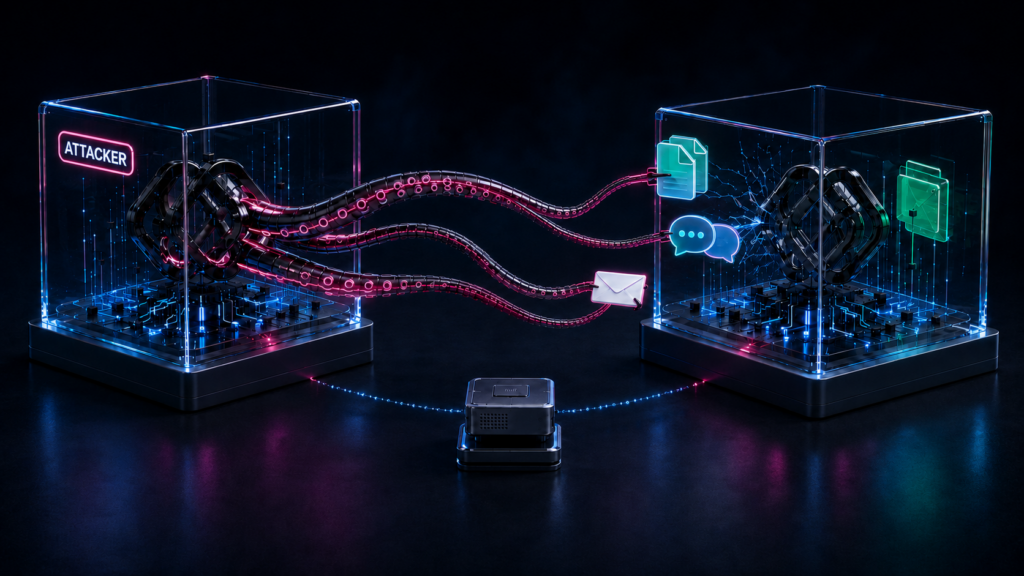
AI asistanlarının çalışma ortamındaki izolasyon zayıflıkları nedeniyle kullanıcı verilerinin sızdırılabileceğine dair bulgular paylaşıldı. ChatGPT içindeki kod çalıştırma konteynerleri arasında ortak iç hizmetler üzerinden dolaylı iletişim kanalları bulundu ve bu durum, hesaplar arası bilgi paylaşımı riskini gösterdi.

09.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware ağ
cyberwar/other 78

GTIG AI Tehdit İzleme: İstekte Başlangıçtan Özerkliğe – Zararlı AI’nin Evrimi

GTIG, temel promptlamadan özerk yapay zeka iş akışlarına geçişi ve AI ile otomasyonla saldırı yeteneklerinin artışını raporluyor. 2026’nin ikinci çeyreğinde bulut kaynağı ele geçirilip, altı saatten kısa sürede ajan destekli büyük ölçekli kimlik avı kampanyaları planlandı/gerçekleştirildi. UNC6780’nin yapay zeka kodlama yardımcıları ve LLM güvenlik tarayıcılarını tespitlerle kandırdığı açık kaynaklı yazılım tedarik zinciri ihlalleri izlendi.

09.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware AI güvenliği
cyberwar 88

OpenAI, GPT-6 Astra'nın sıfır günlükleri bulabildiğini söylüyor, ancak izlenmesi de daha zor

GPT-6 Astra'nın kritik güvenlik yeteneklerine ulaşması, güvenlik açıklarının otomatik keşfi ve gelişmiş siber saldırı stratejileri geliştirme kapasitesiyle ilgili endişeleri artırıyor. Bu durum siber güvenlik savunmalarını zorlayabilir ve istismar riskini yükseltebilir.

09.09.2026 05:00 NCSC-FI News FI
siber güvenlik zero-day AI güvenlik
cybersecurity/ai 68

Mistral Avrupa'nın egemen AI şampiyonu için €3B topluyor

Mistral, Avrupa'nın kendi kendine yeten yapay zeka ekosistemini güçlendirmek için €3B toplamayı başardı; açık ağırlıklı modeller ve kendi altyapıyla güvenli, bağımsız bir AI tedarik zinciri hedefliyor.

09.09.2026 05:00 NCSC-FI News FI
artificial intelligence AI siber güvenlik
vulnerability 78

Cisco UCS ve UCS-Tabanlı Aygıtlarda UEFI Shell Secure Boot Atlatma Açığı

UEFI Shell uygulamasındaki bellek yazma komutlarının, UEFI Secure Boot açıkken kullanılabilir olması nedeniyle yetkili/teknik kullanıcılar veya fiziksel erişime sahip saldırganlar zararlı yazılım çalıştırabilir. Cisco, bu açığı gideren yazılım güncellemelerini yayımladı; mevcut bir çare yok.

09.09.2026 05:00 NCSC-FI Vulns FI
firmware secure-boot uefi
1 ... 41 42 43 44 45 ... 630
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-20
Son 24 saatte köklü tehditler ve yaygın güvenlik açıkları öne çıktı. Orkes Conductor’daki kritik pre-auth RCE açığı, Linux kernel’e ilişkin geniş güvenlik açığı seti ve IBM MQ güvenlik güncellemeleri dikkat çekti. KEV kapsamında Linux kernel açıklarının aktif istismarı kanıtlandı; Chrome ve IBM MQ için pek çok CVE düzeltildi. Bu süreçte siber tehdit ortamında zararlı uzantılar, ağ içi zafiyetler ve tedarik zinciri riskleri öne çıktı. Çok sayıda CVE ve yüksek etkiye sahip zafiyetler kurumları güvenlik yamalarını hızla uygulamaya yönlendirmeli. Ayrıca tarayıcı güvenliği ve altyapı güvenliğine yönelik katı önlemler öneriliyor. Bu verilere göre, savunma hattında çok katmanlı önlemlerin güçlendirilmesi kritik önem taşıyor.
Toplam Haber: 33
Yüksek Önem: 5
IOC/CVE: 13
Öne Çıkanlar
• Orkes Conductor’da 9.8 CVSS kaydı olan pre-auth RCE açığı mevcut ve şu anda istismar ediliyor.
• Linux kernel’in geniş bir güvenlik açığı seti bildirildi; en ağırlar CVSS 9.8 içeriyor ve dağıtımlar güncel çekirdek paketlerini uygulanmalı.
• IBM MQ için birden fazla CVE’e ilişkin güvenlik güncellemeleri yayınlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski var.
• CISA KEV listesine Linux kernel’den üç açık dahil edildi; aktif istismar kanıtları mevcut.
• Google Chrome 153 güvenlik güncellemesiyle 16 CVE düzeltildi; bazı açılar kritik durumda.
• Linux kernel ve tedarik zinciri risklerine karşıimler acil yamaların uygulanması gerekliliğini vurguluyor.
CVE ve Açıklamaları
CVE-2026-XXXX
genel risk
CVE-2026-YYYY
genel risk
CVE-2026-28326
yüksek risk
CVE-2026-58138
yüksek risk
CVE-2025-39682
yüksek risk
CVE-202X-YYYY
bilinmiyor
CVE ve Açıklamaları
CVE-2026-80844
yüksek risk
CVE-2026-81000
yüksek risk
CVE-2026-68121
orta risk
CVE-2026-74469
orta risk
CVE-2026-15579
orta risk
CVE-2026-93203
yüksek risk
CVE ve Açıklamaları
CVE-2026-93201
yüksek risk
CVE-2026-93196
yüksek risk
CVE-2026-93192
orta risk
CVE-2026-93190
orta risk
CVE-2026-93189
orta risk
CVE-2026-93178
orta risk
CVE ve Açıklamaları
CVE-2026-93177
orta risk
CVE-2026-93176
orta risk