Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6730 kayıt listeleniyor.

6730
Kayıt
12
Bu sayfa
1060
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware vulnerability siber güvenlik cybersecurity AI network-security network cve security zero-day
Öne çıkan haberler
Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor
vulnerability 92

Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor

Kritik açık: Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutları çalıştırılmasına izin veren zafiyete sahip. CVE-2026-90898 ve CVSS 9.8. Open-source gateway, 20+ LLM sağlayıcısını yönlendiriyor; 2.1.0 öncesi sürümler etkilenebilir.

22.09.2026 19:41 The Hacker News US
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Zyxel ve Veeam Hataları Aktif İstismar Ediliyor; Komut ve SYSTEM Erişimi
vulnerability 82

Zyxel ve Veeam Hataları Aktif İstismar Ediliyor; Komut ve SYSTEM Erişimi

Zyxel GS1900 serisi anahtarlarındaki CVE-2026-7273 güvenlik açığı, aktif olarak istismar edildiği belirtilerek KEV kataloguna eklendi; bu açık, kullanıcılara uzaktan kod yürütme ve arabellek taşmasına yol açabilir.

22.09.2026 08:31 The Hacker News US
MikroTrick Zinciriyle Saldırganlar MikroTik Yönlendiricilerini Parolasız Yönetebilir
vulnerability 78

MikroTrick Zinciriyle Saldırganlar MikroTik Yönlendiricilerini Parolasız Yönetebilir

İki CVE'nin zincirlenmesiyle MikroTik RouterOS cihazları uzaktan, kimlik doğrulama olmadan ele geçirilebiliyor; bu, internet açıklı yönlendiriciler için kritik güvenlik tehdidi oluşturuyor.

23.09.2026 19:06 The Hacker News US
Güvenlik Açığı: Next.js ImageResponse, Kötü Yapılandırılmış SVG ile Sunucu Kod Yürütmesine Yol Açabilir
vulnerability 78

Güvenlik Açığı: Next.js ImageResponse, Kötü Yapılandırılmış SVG ile Sunucu Kod Yürütmesine Yol Açabilir

Next.js'in ImageResponse özelliğinde, isteğe bağlı olarak kullanıcıdan alınan değerler içeren SVG'lerin işlenmesi güvenlik açığına sebep olabilir ve sunucuda kod çalıştırılmasına yol açabilir. Vercel bu açığı düzeltmiştir.

23.09.2026 10:04 The Hacker News US
Microsoft, 12.000 Hesabı Ele Geçiren AI Destekli Platformu Kısıtladı
malware 78

Microsoft, 12.000 Hesabı Ele Geçiren AI Destekli Platformu Kısıtladı

AI destekli kötü amaçlı platformun 12.000 hesabın ele geçirilmesine yol açtığı ve Microsoft’un bunu engellediği bildiriliyor. Olay, otomatikleşmiş hesap kompromisi ve siber güvenlik önlemlerinin kritik olduğunu gösteriyor.

22.09.2026 22:45 Ars Technica US
Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları
cyberwar/other 78

Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları

AI ajanlarının, mevcut erişimlerle hangi yolları keşfedebileceğini belirlemek konusunda güvenlik topluluklarını düşündüren yeni bir hareket sınırı getiriliyor; geleneksel kimlik ve yetkilendirme paradigmasından farklı olarak, AI ajanları istismar dinamiklerini yeniden şekillendiriyor.

22.09.2026 15:30 The Hacker News US
vulnerability 85

F5 güvenlik danışmanlığı (AV25-669) - Güncelleme 1

F5, BIG-IP ürünlerinde CVE-2025-53521 güvenlik açığının istismar edildiğini duyurdu. CISA, bu açığı bilinen istismar edilen zafiyetler veritabanına ekledi ve kullanıcıların güvenlik güncellemelerini uygulamalarını önerdi.

27.03.2026 22:56 Canada Cyber Alerts CA
F5 güvenlik açığı siber güvenlik
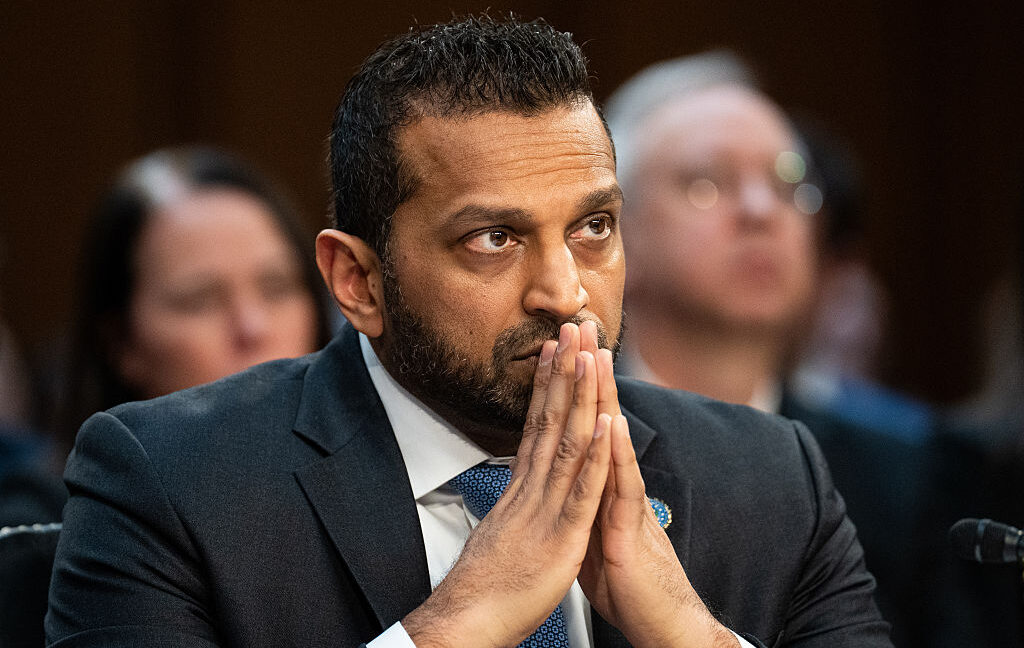
İranlı Hackerlar Kash Patel'in E-posta Hesabına Sızdı - Ama FBI'nın Değil
hacking 85

İranlı Hackerlar Kash Patel'in E-posta Hesabına Sızdı - Ama FBI'nın Değil

İranlı hackerlar, FBI direktörü Kash Patel'in kişisel e-posta hesabına sızdı. Ancak, FBI'nın kendi sistemlerine erişim sağlayamadılar. Bu olay, siber güvenlik alanında önemli bir ihlali temsil ediyor.

27.03.2026 22:45 Wired Security US
vulnerability 85

NCSC-2025-0319 [1.01] [M/H] F5 Networks BIG-IP, F5OS ve NGINX App Protect WAF'deki Güvenlik Açıkları Giderildi

F5 Networks, BIG-IP, F5OS ve NGINX App Protect WAF ürünlerinde bulunan güvenlik açıklarını giderdi. Açıklar, Denial-of-Service, veri manipülasyonu ve yetkisiz erişim gibi çeşitli saldırılara yol açabiliyordu.

27.03.2026 21:09 NCSC NL Advisories NL
güvenlik açığı F5 Networks siber güvenlik
hacking 85

Pro-İran Hacking Grubu, FBI Direktörü Kash Patel'in Kişisel Hesabının Hacklenmesinden Sorumluluk Aldı

Pro-Iranian bir hacking grubu, FBI direktörü Kash Patel'in kişisel hesabını hacklediklerini ve bu hesaptan e-postalar ile diğer belgeleri indirmeye sunduklarını açıkladı.

27.03.2026 19:42 SecurityWeek US
siber güvenlik hack FBI
Adalet Bakanlığı, FBI Direktörü Kash Patel'in kişisel e-postasının hacklendiğini doğruladı

Adalet Bakanlığı, FBI Direktörü Kash Patel'in kişisel e-postasının hacklendiğini doğruladı

27.03.2026 19:24 85
malware 85

BianLian Fidye Yazılımı, Yeni Saldırılarda Sahte Fatura SVG Görüntüleri ile Yayılıyor

WatchGuard araştırmacıları, BianLian ransomware'ının sahte fatura SVG görüntü dosyaları kullanarak yayıldığını belirtti. Bu yeni phishing kampanyası, özellikle Venezuela'daki şirketleri hedef alıyor.

27.03.2026 18:43 HackRead GB
fidye yazılımı phishing SVG
hacking 85

İranlı hackerlar, FBI direktörü Kash Patel'in kişisel e-posta hesabının ihlalini iddia ediyor

Pro-Iranian Handala hacker grubu, FBI direktörü Kash Patel'in Gmail hesabından alınan e-postaları yayınladı. Bu olay, siber güvenlik ihlalleri açısından dikkat çekici bir gelişme.

27.03.2026 18:39 TechCrunch Security US
siber güvenlik hack FBI
2025'in En Dikkat Çekici Tedarik Zinciri Saldırıları

2025'in En Dikkat Çekici Tedarik Zinciri Saldırıları

27.03.2026 17:55 85
CVSS Artık Açıklık Yönetimi İçin Yeterli Değil
vulnerability 85

CVSS Artık Açıklık Yönetimi İçin Yeterli Değil

Siber güvenlikte CVSS sisteminin yetersizliği, günümüzün karmaşık IT ortamlarında risk yönetimini zorlaştırıyor. Modern tehditler karşısında, bağlam odaklı bir yaklaşım benimsemek, güvenlik ekiplerinin daha etkili bir şekilde önceliklendirme yapmalarını sağlıyor.

27.03.2026 17:28 Rapid7 US
siber güvenlik risk yönetimi CVSS
malware 75

Apple, Lockdown Modu'nu Kullanan Hiçbir Kullanıcının Spyware ile Hacklenmediğini Söyledi

Apple, Lockdown Modu'nu etkinleştiren kullanıcıların spyware ile saldırıya uğramadığını belirtti. Bu açıklama, eski yazılımlara sahip cihazlar için sızdırılan hacking araçlarıyla çelişiyor.

27.03.2026 17:27 TechCrunch Security US
Apple Lockdown Mode spyware
other 75

Diğer Haberler: Palo Alto İşe Alım Dolandırıcılığı, Anti-Deepfake Çipi, Google 2029 Kuantum Son Tarihini Belirledi

Palo Alto'daki bir işe alım dolandırıcılığı, Heritage Bank veri ihlali ve ABD Dışişleri Bakanlığı'nın siber tehditlerle mücadele için yeni bir birim kurması gibi konular öne çıkıyor.

27.03.2026 17:25 SecurityWeek US
siber güvenlik veri ihlali dolandırıcılık
malware 85

TeamPCP Tedarik Zinciri Kampanyası: Güncelleme 002 - Telnyx PyPI İhlali, Vect Fidye Yazılımı Kitle Ortaklık Programı ve İlk İsimlendirilmiş Kurban Talebi

TeamPCP tedarik zinciri kampanyası üzerine ikinci güncelleme yayınlandı. Telnyx PyPI'nin güvenliğinin ihlal edilmesi ve Vect fidye yazılımı ile ilgili yeni bilgiler paylaşıldı.

27.03.2026 17:22 SANS ISC Diary US
tedarik zinciri fidye yazılımı siber güvenlik
1 ... 389 390 391 392 393 ... 561
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-23
Son 24 saatte küresel siber güvenlik alanında kritik zafiyetler ve aktüel tehditler öne çıktı. Özellikle kimlik doğrulama atlatılarak uzaktan kod yürütme sağlayan açıklar ve deserialization hataları yaygın tehditler olarak belirlendi. Bifrost AI Gateway, Apache MINA ve F5 BIG-IP APM gibi bileşenlerde yüksek CVSS skorlu zafiyetler tespit edildi ve bazıları açıkça aktif olarak istismar ediliyor. SD-WAN yöneticisi VeloCloud Orchestrator’daki yeni zafiyet, kurulu ortamları hedef alan yetkisiz erişim riskini artırdı. D-Link DIR-822A yönlendiricileri için sıfırıncı gün açıklığı da kullanıcılar için acil risk oluşturuyor. Ülkeler bazında tartışılan güvenlik olaylarında ABD önde gelen kaynak konumunda olurken Avrupa ve Kanada da aktif paylaşımda bulundu. Kurumlar, güvenlik yamalarını hızla uygulamalı, ağ güvenliğini sıkılaştırmalı ve olay müdahale planlarını güncellemelidir.
Toplam Haber: 81
Yüksek Önem: 9
IOC/CVE: 28
Öne Çıkanlar
• CVE-2026-90898 ile Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutlarını çalıştırma imkanı sunuyor ve CVSS 9.8 olarak derecelendirildi.
• CVE-2026-94301 ile Apache MINA'daki deserialization açığı, hatalı yamaların 2.0.x/2.1.x sürümlerine doğru uygulanmaması nedeniyle hâlâ uzaktan kod yürütmeye yol açabilir.
• CVE-2026-94127 F5 BIG-IP APM’de heap tabanlı taşma açığı ile uzaktan kod yürütme riski mevcut; bazı sürümlerde güncelleme gerektiği belirtiliyor.
• CVE-2026-86296 kodlu D-Link DIR-822A sıfırıncı gün açığı için PoC mevcut ancak yama bulunmuyor.
• CVE-2026-93952 ile VeloCloud Orchestrator’da yetkisiz uzaktan erişim potansiyeli bildirildi; sertifikayla kimlik doğrulama yapan kurulumlar özellikle savunmasız.
• Kamu ve özel sektör için kritik güvenlik uyarıları yayımlandı; hızla güncellemeler ve izleme adımları öneriliyor.
CVE ve Açıklamaları
CVE-2026-94127
kısa etki
CVE-YYYY-NNNN
kısa etki
CVE-2026-93616
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-90898
kısa etki
CVE-2026-XXXX
kısa etki
CVE ve Açıklamaları
CVE-2026-65634
kısa etki
CVE-2026-89422
kısa etki
CVE-2026-85102
kısa etki
CVE-2026-85103
kısa etki
CVE-2026-NNNN
kısa etki
CVE-2026-78902
kısa etki
CVE ve Açıklamaları
CVE-2026-86296
kısa etki
CVE-2026-93952
kısa etki
CVE-2026-89775
kısa etki
CVE-2026-65660
kısa etki
CVE-2026-93485
kısa etki
CVE-2026-7273
kısa etki
CVE ve Açıklamaları
CVE-2026-94301
kısa etki