Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15961 kayıt listeleniyor.

15961
Kayıt
12
Bu sayfa
1135
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
malware 72

Hackers backdoor Linux servers using trojanized CWP web server

CWP yönetim arayüzünü hedefleyen trojanize edilmiş cwpsrv sürümüyle CWPdoor adında yeni bir Linux zararlı yazılımı yayılıyor; etkilenen sistemlerde arka kapı kurularak uzaktan komut yürütme ve kontrol amaçlanıyor.

05.11.2026 19:24 BleepingComputer US
malware linux backdoor
vulnerability 72

DigiCert veri ihlali müşteri bilgileri ve kimlik belgelerini ifşa ediyor

DigiCert'in sunucu taşıması sonrası internal sistemin yanlışlıkla internet erişimine açılması sonucunda müşteri bilgileri ve kimlik belgeleri ifşa edildi.

05.11.2026 19:12 BleepingComputer US
malware data-breach privacy
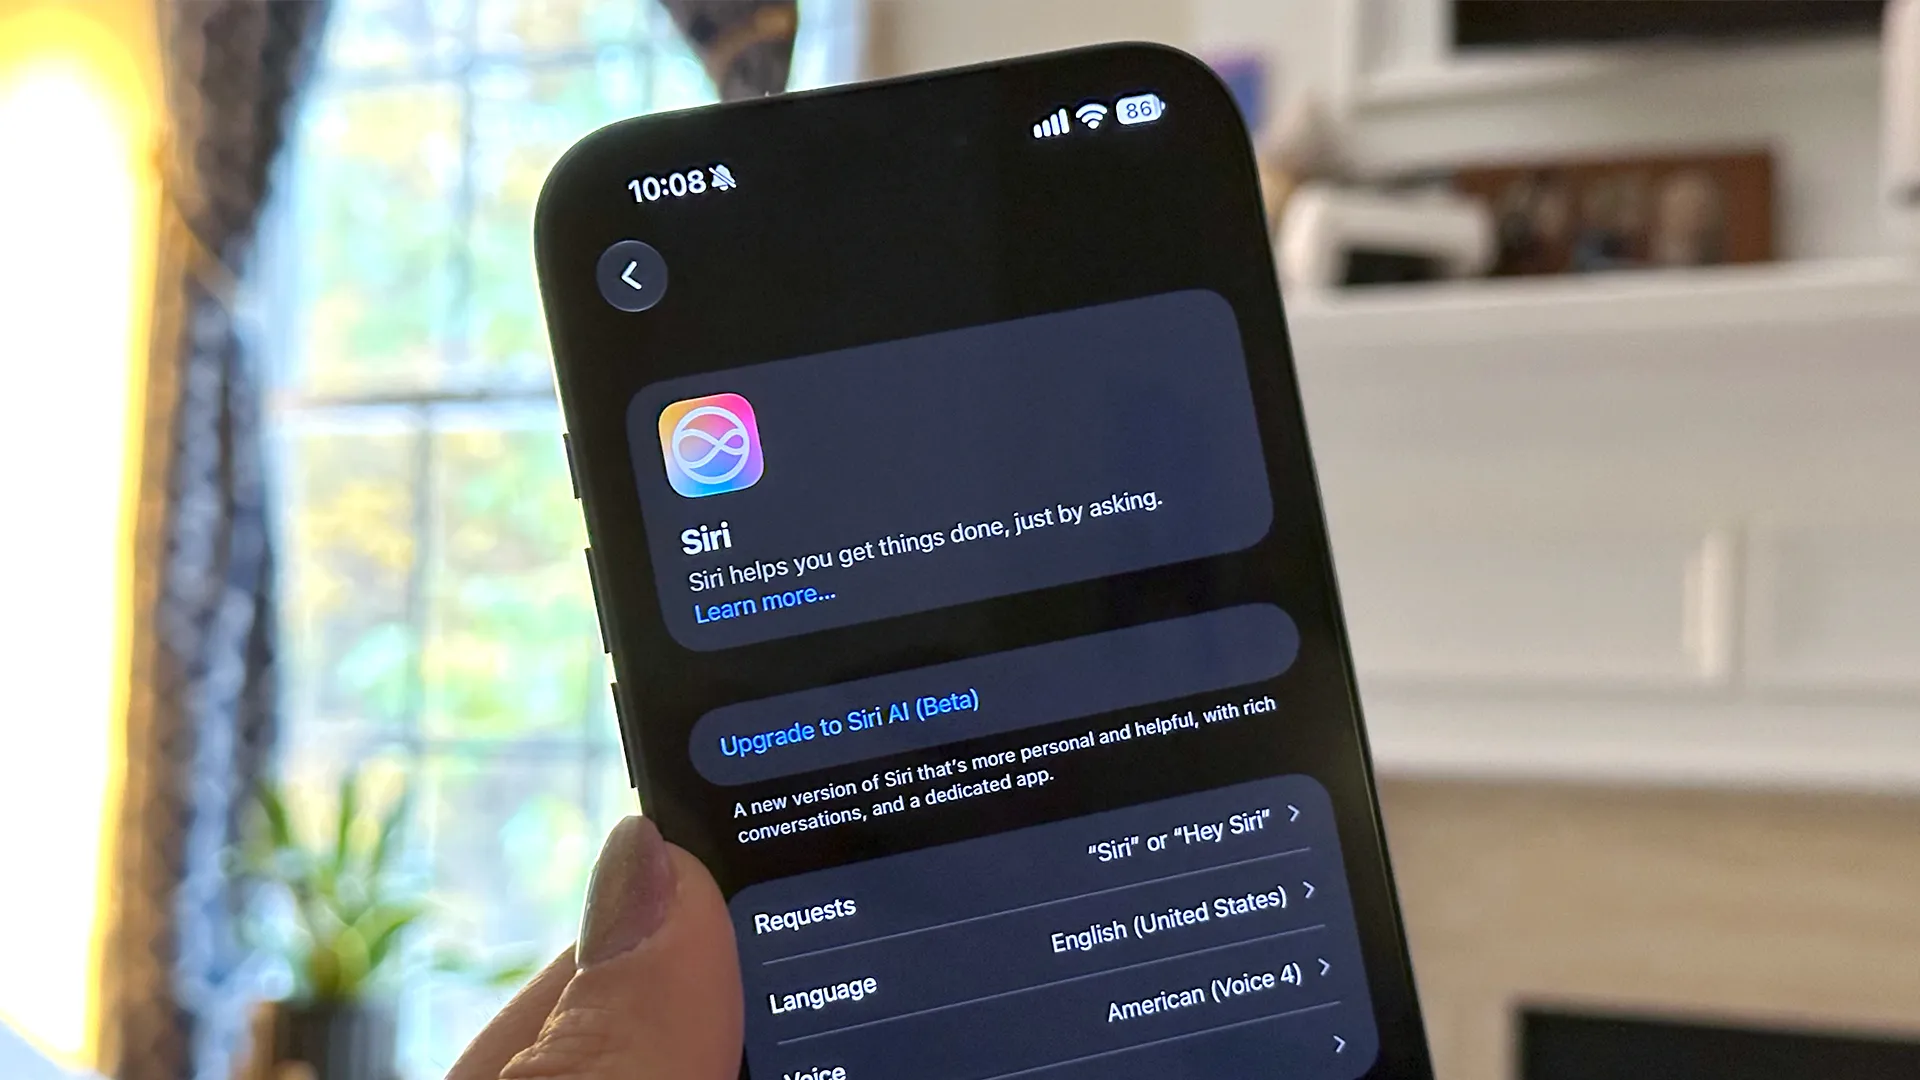
iOS 27'de Siri AI bekleme listesi kalktı: Bugün beta nasıl denenir
other 60

iOS 27'de Siri AI bekleme listesi kalktı: Bugün beta nasıl denenir

iOS 27'de Siri AI için bekleme listesi sona erdi; kullanıcılar beta programına katılabilecek. ZDNet Security tarafından haberleştirilen süreç ve erişim adımları özetleniyor.

05.11.2026 19:08 ZDNet Security US
Tobacco company got smoked by leaving secret recipes on a file share

Tobacco company got smoked by leaving secret recipes on a file share

05.11.2026 19:02 65
vulnerability 62

Eski Cisco IOS Zafiyeti İçin Scan ve Opt-Out Başlıkları

Cisco IOS açığına yönelik eski bir zafiyet taraması tespit edildi; CVE-2023-20198 ile bağlantı ihtimali düşünülüyor ve saldırı denemeleri honeypot üzerinde izlendi.

05.11.2026 18:29 SANS ISC Diary US
siber güvenlik malware network
cybersecurity/identity-theft/malware 72

Hizmet Masasında Kimlik Açığını Kapatmak

Saldırganlar IT hizmet masalarını hedefleyerek çalışanları kandırıp şifre sıfırlama veya yeni kimlik doğrulama cihazları kaydı yapmaya yönelebilir. Geleneksel kimlik doğrulama yöntemlerinin yetersiz olduğu ve hesap kurtarma süreçlerinin sosyal mühendislik risklerine karşı güçlendirilmesi gerektiği anlatılıyor.

05.11.2026 18:00 BleepingComputer US
mfa social-engineering identity-management
ThreatsDay: Apache OFBiz RCE, DreamHost İhlali, DeFi Site Ele Geçirme + 17 Başka Haber

ThreatsDay: Apache OFBiz RCE, DreamHost İhlali, DeFi Site Ele Geçirme + 17 Başka Haber

05.11.2026 17:41 72
vulnerability 72

Zyxel Ürünündeki Güvenlik Açığı Düzeltildi

Zyxel GS1900-24E yönetim arayüzündeki CGI bileşeninde out-of-bounds yazma hatası tespit edildi; yetkisiz kişiler HTTP istekleriyle komut çalıştırabilir. NCSC NL bu açığı bağımsız olarak doğrulayamadı. Yönetim arayüzlerinin ağ izole edilmesi öneriliyor.

05.11.2026 17:25 NCSC NL Advisories NL
network security vulnerability zero-day
malware/cyberwar 78

ChatGPT Kilitli Mod Bypass'ı: Phishing, Kötü Amaçlı Yazılım Dağıtımı ve Sessiz Veri Dışarı Sızdırma

ChatGPT lockdown mode bypass raporu, DNS tünelleme yoluyla veri sızıntısı ve phishing/malware dağıtımını ortaya koydu; düzeltme hızla uygulanmıştır.

05.11.2026 17:00 Check Point Research IL
siber güvenlik malware phishing
malware 72

Ekim 2026 Siber Saldırılar İstatistikleri Infografisi

Ekim 2026 için infografik, 31 gün içinde 438 siber olay ve ortalama 100 dakikada bir saldırı olduğunu gösteriyor. Motivasyonlar arasında siber suçları öne çıkıyor; malware çoğunlukta. Kamuya açık uygulamaların istismarı ve İletişim teknolojileri hedeflemede öne çıkıyor.

05.11.2026 16:59 HACKMAGEDDON IT
cybersecurity malware attack-statistics
cyberwar/other 68

October 2026 Cyber Attacks Statistics

Ekim 2026 için 438 siber olay raporlandı. Siber suçlar baskın motivasyon olarak öne çıktı; malware ilk erişim tekniklerinde önde; kamuya açık uygulamaların istismarı başlıca vektör; Bilgi ve İletişim sektörü en çok hedeflendi.

05.11.2026 16:59 HACKMAGEDDON IT
siber güvenlik malware cyber_attacks
malware 72

UNM Sağlık Hizmeti Güvenlik Olayı Nedeniyle Kliniği Kapatıp Hastaları Yönlendirdi

Birleşik Devletler'deki UNM Health, güvenlik olayı sonucunda klinikleri kapadı, ambulansları yönlendirdi ve hastalara bakım sağlama süreçlerini geçici olarak durdurdu. Olayın ayrıntıları henüz açıklanmamış olsa da güvenlik olaylarının sağlık sektörü operasyonlarını nasıl kesintiye uğrattığını gösteriyor.

05.11.2026 16:48 Security Affairs IT
siber güvenlik healthcare incident response
1 2 3 4 5 ... 1331
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim