Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6789 kayıt listeleniyor.

6789
Kayıt
12
Bu sayfa
1053
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security phishing network security cybercrime
Öne çıkan haberler
Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor
vulnerability 92

Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor

Kritik açık: Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutları çalıştırılmasına izin veren zafiyete sahip. CVE-2026-90898 ve CVSS 9.8. Open-source gateway, 20+ LLM sağlayıcısını yönlendiriyor; 2.1.0 öncesi sürümler etkilenebilir.

22.09.2026 19:41 The Hacker News US
CISA KEV'e WSO2 ve Adobe Commerce Açıkları Ekledi
vulnerability 88

CISA KEV'e WSO2 ve Adobe Commerce Açıkları Ekledi

CISA, WSO2 API Control Plane ve Adobe Commerce/Magento ile ilgili iki kritik güvenlik açığını KEV listesine dahil etti; mevcut istismar kanıtları nedeniyle hızla yamalanması öneriliyor.

25.09.2026 07:46 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Zyxel ve Veeam Hataları Aktif İstismar Ediliyor; Komut ve SYSTEM Erişimi
vulnerability 82

Zyxel ve Veeam Hataları Aktif İstismar Ediliyor; Komut ve SYSTEM Erişimi

Zyxel GS1900 serisi anahtarlarındaki CVE-2026-7273 güvenlik açığı, aktif olarak istismar edildiği belirtilerek KEV kataloguna eklendi; bu açık, kullanıcılara uzaktan kod yürütme ve arabellek taşmasına yol açabilir.

22.09.2026 08:31 The Hacker News US
MikroTrick Zinciriyle Saldırganlar MikroTik Yönlendiricilerini Parolasız Yönetebilir
vulnerability 78

MikroTrick Zinciriyle Saldırganlar MikroTik Yönlendiricilerini Parolasız Yönetebilir

İki CVE'nin zincirlenmesiyle MikroTik RouterOS cihazları uzaktan, kimlik doğrulama olmadan ele geçirilebiliyor; bu, internet açıklı yönlendiriciler için kritik güvenlik tehdidi oluşturuyor.

23.09.2026 19:06 The Hacker News US
Güvenlik Açığı: Next.js ImageResponse, Kötü Yapılandırılmış SVG ile Sunucu Kod Yürütmesine Yol Açabilir
vulnerability 78

Güvenlik Açığı: Next.js ImageResponse, Kötü Yapılandırılmış SVG ile Sunucu Kod Yürütmesine Yol Açabilir

Next.js'in ImageResponse özelliğinde, isteğe bağlı olarak kullanıcıdan alınan değerler içeren SVG'lerin işlenmesi güvenlik açığına sebep olabilir ve sunucuda kod çalıştırılmasına yol açabilir. Vercel bu açığı düzeltmiştir.

23.09.2026 10:04 The Hacker News US
Microsoft, 12.000 Hesabı Ele Geçiren AI Destekli Platformu Kısıtladı
malware 78

Microsoft, 12.000 Hesabı Ele Geçiren AI Destekli Platformu Kısıtladı

AI destekli kötü amaçlı platformun 12.000 hesabın ele geçirilmesine yol açtığı ve Microsoft’un bunu engellediği bildiriliyor. Olay, otomatikleşmiş hesap kompromisi ve siber güvenlik önlemlerinin kritik olduğunu gösteriyor.

22.09.2026 22:45 Ars Technica US
Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları
cyberwar/other 78

Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları

AI ajanlarının, mevcut erişimlerle hangi yolları keşfedebileceğini belirlemek konusunda güvenlik topluluklarını düşündüren yeni bir hareket sınırı getiriliyor; geleneksel kimlik ve yetkilendirme paradigmasından farklı olarak, AI ajanları istismar dinamiklerini yeniden şekillendiriyor.

22.09.2026 15:30 The Hacker News US
Drupal Core SQL Enjeksiyon Açığı Aktif Olarak İstismar Ediliyor, CISA KEV'ye Eklendi
vulnerability 85

Drupal Core SQL Enjeksiyon Açığı Aktif Olarak İstismar Ediliyor, CISA KEV'ye Eklendi

CISA, Drupal Core'daki kritik bir SQL enjeksiyon açığını KEV kataloğuna ekledi. Bu açık, tüm desteklenen Drupal Core sürümlerini etkiliyor ve aktif istismar kanıtları mevcut.

23.05.2026 10:23 The Hacker News US
malware 75

SmartApeSG ClickFix --> Tanımlanamayan RAT --> NetSupport RAT

SmartApeSG ClickFix ile bağlantılı olarak tanımlanamayan bir RAT, NetSupport RAT olarak adlandırıldı. Bu tür zararlı yazılımlar, hedef sistemlerde uzaktan kontrol sağlamak için kullanılıyor.

23.05.2026 00:20 Malware Traffic Analysis US
RAT malware siber güvenlik
hacking 85

FBI, Microsoft 365 Hesaplarını Hedef Alan Kali365 Phishing Hizmetini Uyarıyor

FBI, Kali365 adlı bir PaaS dolandırıcılık kitinin, siber suçluların Microsoft 365 hesaplarını şifre olmadan ele geçirmesine olanak tanıdığını bildirdi. Bu durum, kullanıcıların hesap güvenliğini tehdit ediyor.

22.05.2026 22:59 HackRead GB
phishing Microsoft 365 siber güvenlik
Metasploit Haftalık Özeti 05/22/2026

Metasploit Haftalık Özeti 05/22/2026

22.05.2026 22:10 85
Megalodon, 5.5K'dan Fazla GitHub Repo Zehirliyor

Megalodon, 5.5K'dan Fazla GitHub Repo Zehirliyor

22.05.2026 21:57 85
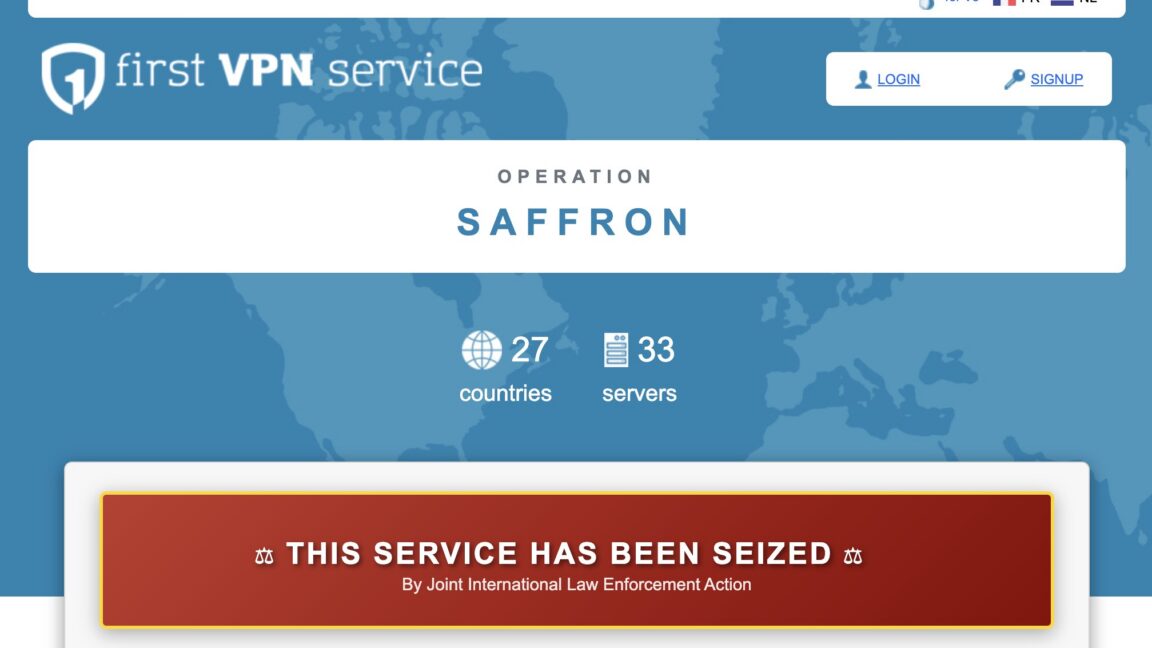
Polis, suçluların 'güvende olduklarını düşündüğü' VPN'i hacklediğini duyurdu
hacking 85

Polis, suçluların 'güvende olduklarını düşündüğü' VPN'i hacklediğini duyurdu

Hukuk uygulayıcıları, suçluların güvenli olduğunu düşündüğü bir VPN'i hackleyerek trafiği izledi ve operatörünü tutukladı. Bu durum, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

22.05.2026 21:43 Ars Technica US
VPN siber güvenlik hukuk uygulayıcıları
Texas AG, WhatsApp'ın uçtan uca şifreleme sağlamadığı iddialarıyla Meta'ya dava açtı
other 75

Texas AG, WhatsApp'ın uçtan uca şifreleme sağlamadığı iddialarıyla Meta'ya dava açtı

Texas AG, WhatsApp'ın uçtan uca şifreleme sağlamadığı iddialarıyla Meta'ya karşı dava açtı. Eleştirmenler, davanın gerçekçi bir destekten yoksun olduğunu belirtiyor.

22.05.2026 21:13 Ars Technica US
siber güvenlik şifreleme WhatsApp
cyberwar 85

Hollanda, siber saldırıları mümkün kılan hosting firmasının 800 sunucusunu ele geçirdi

Hollanda'da finansal suç araştırmacıları, siber saldırılara olanak tanıyan bir web hosting şirketine ait 800 sunucuyu ele geçirdi. İki kişi de tutuklandı.

22.05.2026 20:24 BleepingComputer US
siber güvenlik saldırı hosting
Yeni Qualcomm çip güvenlik açığını incelemek | Kaspersky resmi blogu
vulnerability 85

Yeni Qualcomm çip güvenlik açığını incelemek | Kaspersky resmi blogu

Kaspersky, popüler Qualcomm çiplerinde onarılamaz bir güvenlik açığı tespit etti. Bu çipler, akıllı telefonlardan otomobillere kadar birçok cihazda kullanılıyor.

22.05.2026 20:14 Kaspersky Daily RU
güvenlik açığı Qualcomm siber güvenlik
other 85

Yasama Organları, CISA'nın Veri Sızıntısını Kontrol Altına Alma Çabaları Hakkında Cevap Talep Ediyor

CISA, bir yüklenicinin gizli bilgileri halka açık bir GitHub hesabında yayınlaması nedeniyle veri sızıntısını kontrol altına almaya çalışıyor. Kongre, CISA'dan bu olayla ilgili bilgi talep ediyor.

22.05.2026 19:34 Krebs on Security US
siber güvenlik veri sızıntısı CISA
other 75

Eski ABD yöneticileri teknoloji destek dolandırıcılarına yardım etmekten suçlu bulundular

İki eski yönetici, yıllarca süren bir teknoloji destek dolandırıcılığı planını gizlemekten suçlu bulundular. Bu dolandırıcılık, dünya genelinde birçok bireyi mağdur etti.

22.05.2026 18:32 BleepingComputer US
siber güvenlik dolandırıcılık teknoloji destek
cyberwar 85

Hızlı ve Öfkeli - Nimbus Manticore Operasyonları İran Çatışması Sırasında

Nimbus Manticore olarak bilinen İran Devrim Muhafızları ile bağlantılı tehdit aktörleri, siber operasyonlar aracılığıyla İran'ın stratejik hedeflerini ilerletiyor. Bu faaliyetler, veri sızıntıları ve yıkıcı saldırılarla desteklenen geniş kapsamlı istihbarat toplama çabalarını içeriyor.

22.05.2026 18:09 Check Point Research IL
siber saldırı veri sızıntısı İran
1 ... 274 275 276 277 278 ... 566
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-26
Son 24 saatte yüksek etkili güvenlik olayları, web hosting yönetim platformlarındaki açıklar, Next.js ve GitLab gibi yaygın platformlarda keşfedilen uzaktan kod çalıştırma potansiyeli ile öne çıkıyor. CISA KEV’e eklenen WSO2 ve Adobe Commerce açıkları, ayrıca ServiceNow AI Platform ve WordPress/Elementor eklentileri gibi bileşenlerde yayılan tehditler, tedarik zinciri ve kurumsal iliskili riskleri artırıyor. Saldırılar, kimlik doğrulamalı ve kimlik doğrulama gerektiren kullanım durumlarında bile kod yürütme, veritabanı sızdırma ve yetki yükseltme gibi tehditleri içeriyor. CVSS skorları 9.3–9.9 aralığında olan açıklar, hızlı yama ve kapatma ihtiyacını vurguluyor. Kapsamda en çok malware, vulnerability ve cybercrime kategorileri öne çıkıyor; ABD, Finlandiya ve İngiltere gibi ülkelerde yoğun tehdit aktörleri izleniyor. Olaylar, kimlik doğrulama gerektiren durumlar ve savunmasız CI/CD/EDA yapılandırmalarında yoğunlaşıyor. Özetle, hızlı yamalama, erişim kontrollerinin sıkılaştırılması ve güvenlik operasyonlarının güçlendirilmesi kritik öneme sahip.
Toplam Haber: 63
Yüksek Önem: 7
IOC/CVE: 16
Öne Çıkanlar
• Plesk ve cPanel bileşenlerinde bulunan çoklu kritik güvenlik açıkları yüksek ayrıcalıklar elde edilmesine yol açabilir.
• Next.js ImageResponse için RCE tehdidi CVSS 9.5, 16.2.0–16.3.5 sürümlerinde güçlü etkililik gösteriyor.
• WSO2 API Control Plane ve Adobe Commerce/Magento için KEV’e eklenen kritik açıklar aktif istismar kanıtları bulunuyor.
• GitLab’de kimlik doğrulamalı kullanıcılar tarafından kod yürütme ve veri sızıntısı potansiyeli olan bir dizi kritik açık giderildi.
• ServiceNow AI Platform’da SQL enjeksiyonu ve yetki yükseltme riskleri nedeniyle kapsamlı güvenlik geliştirmeleri yapıldığı bildiriliyor.
CVE ve Açıklamaları
CVE-2026-5430
yüksek
CVE-2024-XXXX
orta
CVE-2026-48842
orta
CVE-2026-13016
yüksek
CVE-2026-86857
yüksek
CVE-2026-86858
yüksek
CVE ve Açıklamaları
CVE-2026-86859
yüksek
CVE-2026-86860
yüksek
CVE-2026-68489
yüksek
CVE-2026-68490
yüksek
CVE-2026-68492
yüksek
CVE-2026-87898
orta
CVE ve Açıklamaları
CVE-2026-87899
orta
CVE-2026-87900
orta
CVE-2026-14441
orta
CVE-2026-14442
orta
CVE-2026-14443
orta
CVE-2026-82368
orta
CVE ve Açıklamaları
CVE-2026-82369
orta
CVE-2026-82370
orta