Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7922 kayıt listeleniyor.

7922
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai privacy security cybercrime cryptocurrency iot
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Firefox ve Chrome için 200'den fazla güvenlik açığı bir arada yamanıyor – iki tarayıcıyı da en kısa sürede güncelleyin
vulnerability 88

Firefox ve Chrome için 200'den fazla güvenlik açığı bir arada yamanıyor – iki tarayıcıyı da en kısa sürede güncelleyin

Firefox 167 güvenlik açığını kapatan bir güncelleme yayımladı; Chrome ise 52 açığı giderdi ve bunlardan bazıları kritik öneme sahip. Kullanıcılar derhal güncellemeyi yapmalıdır.

29.10.2026 19:30 ZDNet Security US
Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi
vulnerability 88

Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi

Adobe Campaign Classic üzerinde 8 adet kritik güvenlik açığı giderildi; CVE-2026-104351 dahil., açılar kod yürütme ve güvenlik özelliği bypassı riskli.

28.10.2026 14:15 The Hacker News US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Sızma: Yüksek Kritik Drupal Commerce Core Yetkilendirme Atlatma Zafiyeti Aktif Olarak Sömürülüyor
vulnerability 85

Sızma: Yüksek Kritik Drupal Commerce Core Yetkilendirme Atlatma Zafiyeti Aktif Olarak Sömürülüyor

Drupal Commerce Core'daki yetkilendirme açığı, sürüm 0.0.0–2.41 ve 3.0.0–3.3.13 arasındaki sürümlerde kritik bir güvenlik zafiyetine işaret ediyor ve kötü niyetli aktörler tarafından istismar ediliyor.

30.10.2026 10:45 The Hacker News US
CISA Aktif Olarak Kullanılan GitLab RCE ve Cisco Güvenlik Duvarı DoS Hatalarını KEV’e Ekledi
vulnerability 85

CISA Aktif Olarak Kullanılan GitLab RCE ve Cisco Güvenlik Duvarı DoS Hatalarını KEV’e Ekledi

CISA, GitLab ve Cisco güvenlik açıklarını KEV'e ekledi; bu açıklar aktif olarak istismar ediliyor ve kullanıcılar için acil uyarı gerektiruyor.

30.10.2026 10:27 The Hacker News US
Bir Yapay Zeka Hackerı, Popüler Endüstriyel Kontrol Yazılımında 4 Ağır Güvenlik Açığını 4 Saatten Az Bir Sürede Buldu
vulnerability 78

Bir Yapay Zeka Hackerı, Popüler Endüstriyel Kontrol Yazılımında 4 Ağır Güvenlik Açığını 4 Saatten Az Bir Sürede Buldu

Bir yapay zeka kullanıcısının bulduğu dört ciddi güvenlik açığı, EPICS tabanlı endüstriyel kontrol yazılımlarında kritik ve yüksek şiddette tespit edildi; açılar hızlıca keşfedildi ve deneylerin yönetişimini etkileyebilir.

27.10.2026 22:11 The Register Security GB
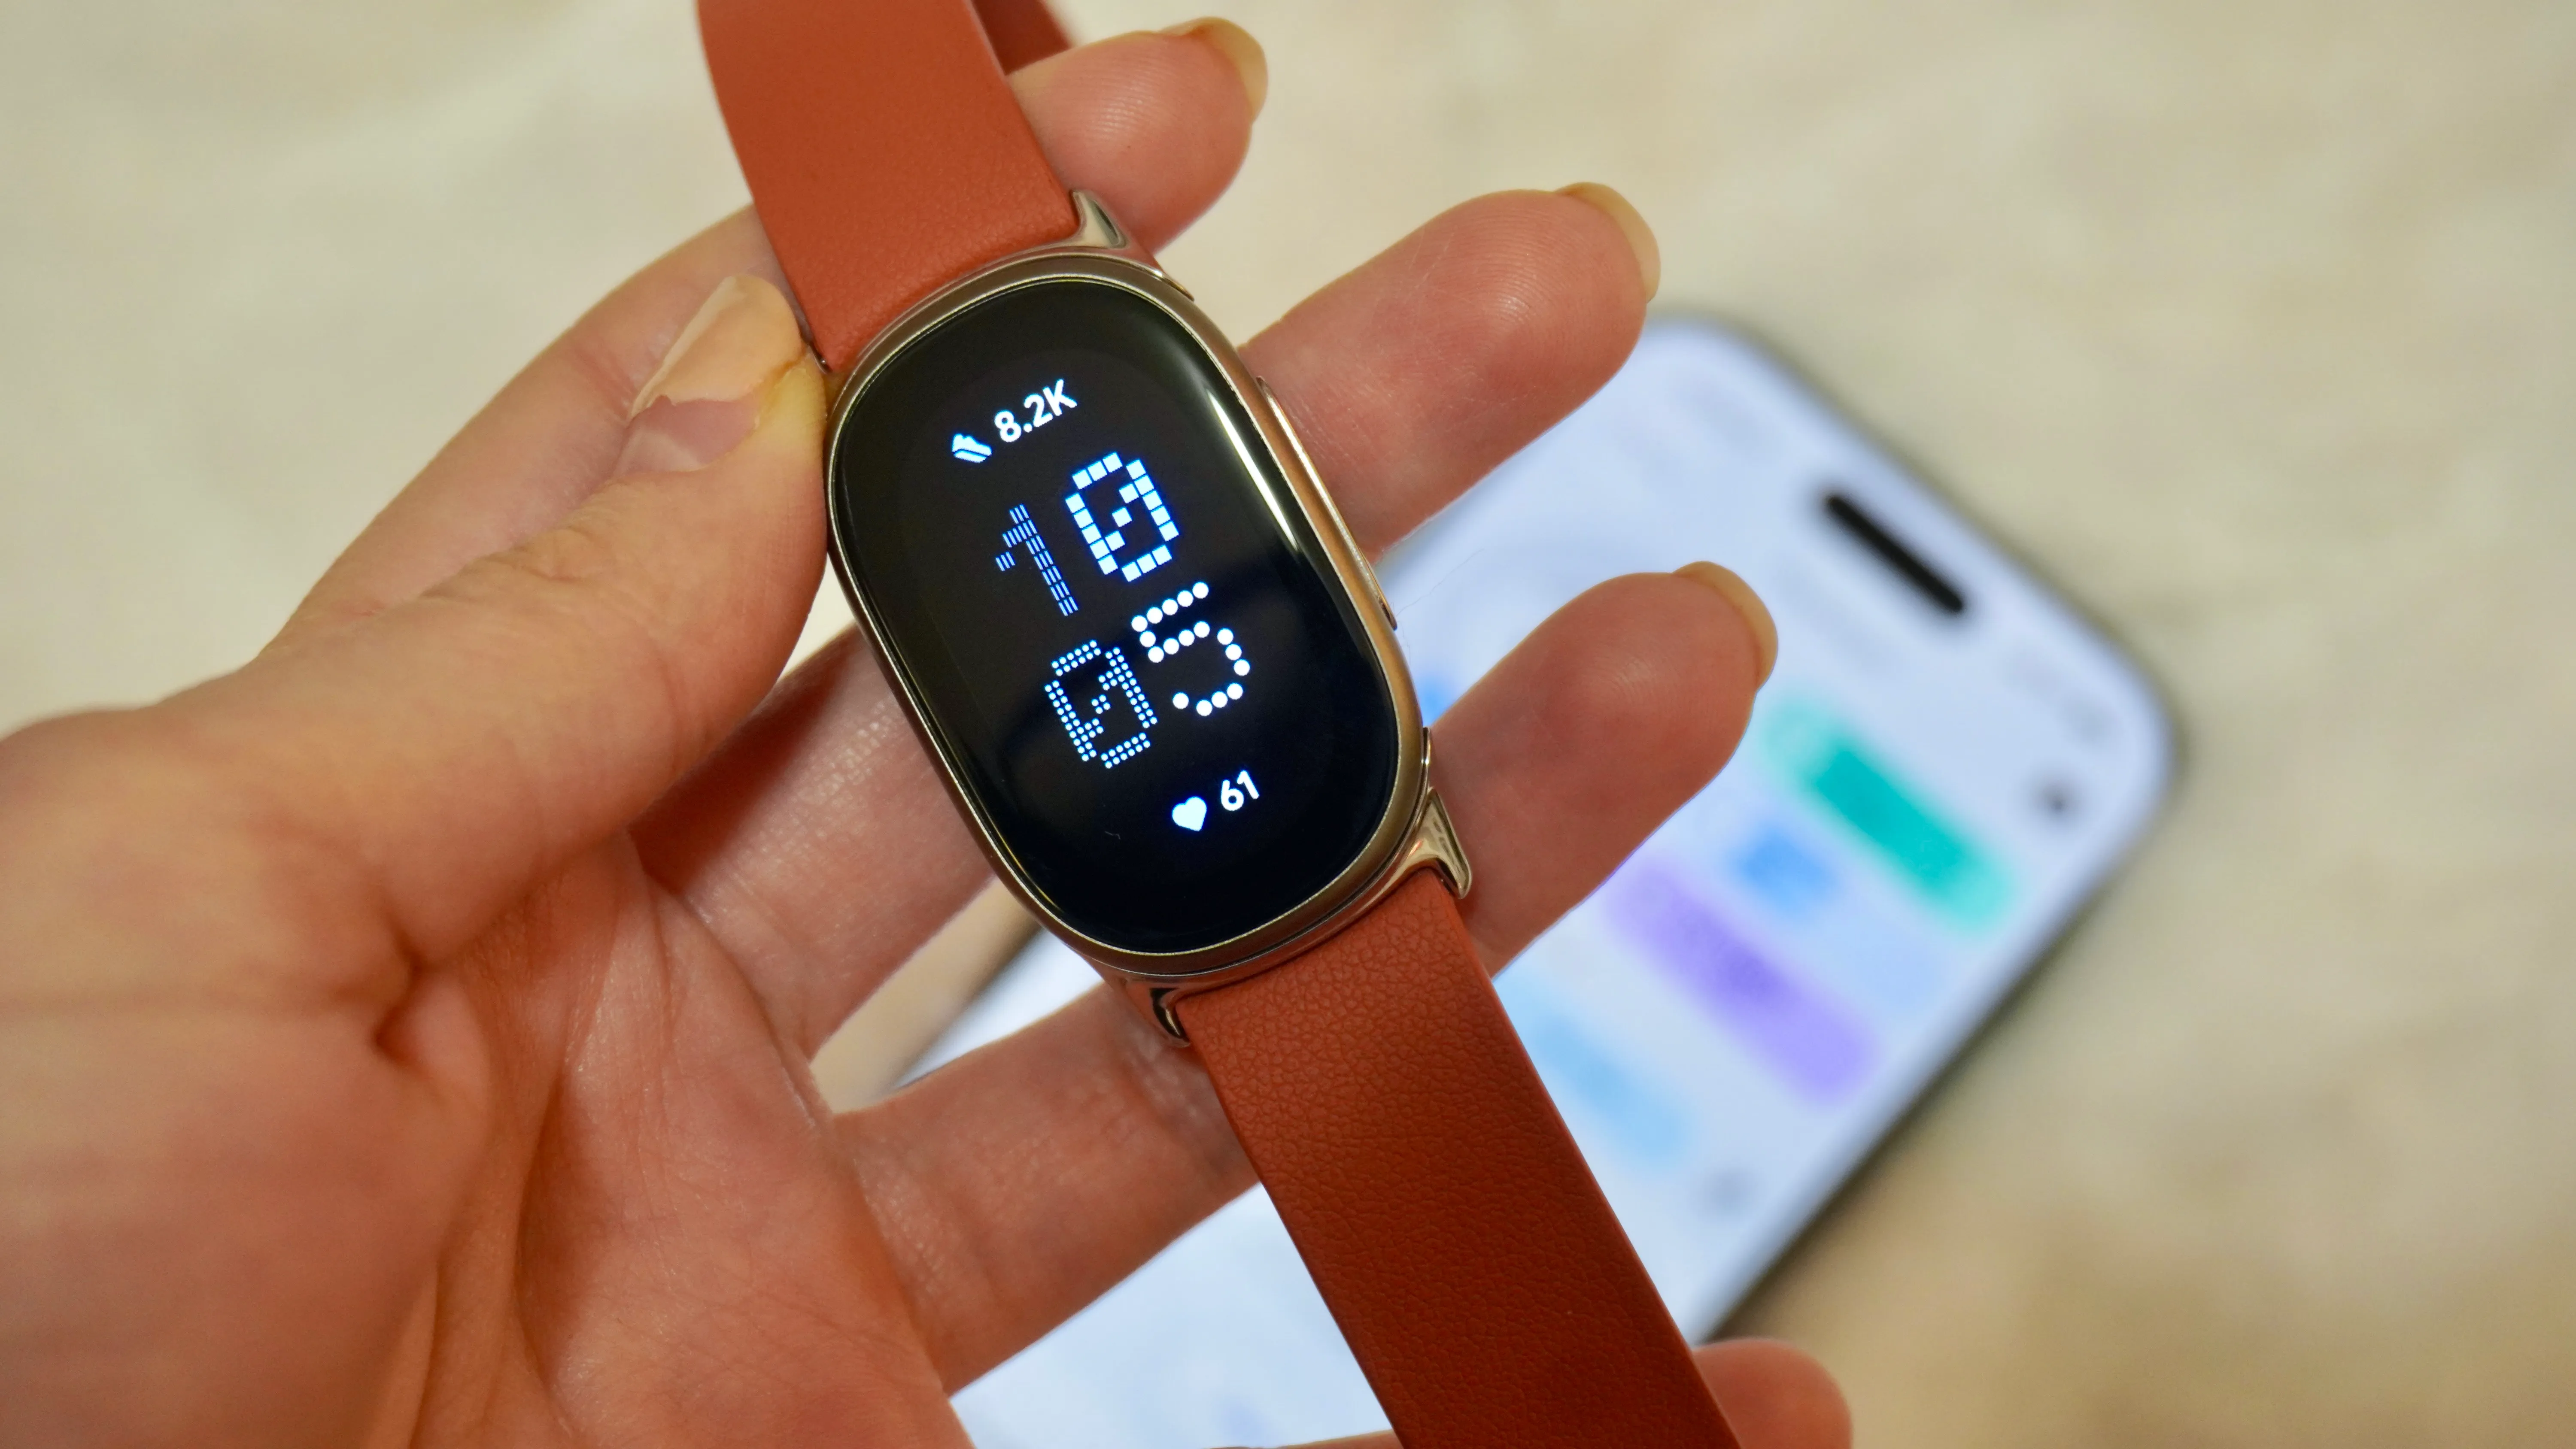
Bu Yeni Fitbit Özelliği Bizi İnvasiv Olmayan Glukoz İzlemesine Bir Adım Daha Yaklaştırıyor

Bu Yeni Fitbit Özelliği Bizi İnvasiv Olmayan Glukoz İzlemesine Bir Adım Daha Yaklaştırıyor

27.10.2026 22:03 65
CyberStrikeAI, Japonya Hedeflerine Karşı Hackleme Operasyonlarını Otomatikleştirmek İçin 44 AI Ajanı Kullanıyor

CyberStrikeAI, Japonya Hedeflerine Karşı Hackleme Operasyonlarını Otomatikleştirmek İçin 44 AI Ajanı Kullanıyor

27.10.2026 21:26 72
vulnerability 78

Microsoft Windows için eMudhra Sertifikaları Güven Dışı Bırakılıyor OOB Güncellemelerle

Microsoft, ele geçirilmiş eMudhra sertifika otoritesiyle ilişkili sertifikaları güven dışı bırakan OOB güncellemelerini yayımladı; bu sayede otomatik trust güncellemelerini alamayan sistemlerde güvenlik boşlukları azaltılıyor.

27.10.2026 21:20 BleepingComputer US
security malware certificate
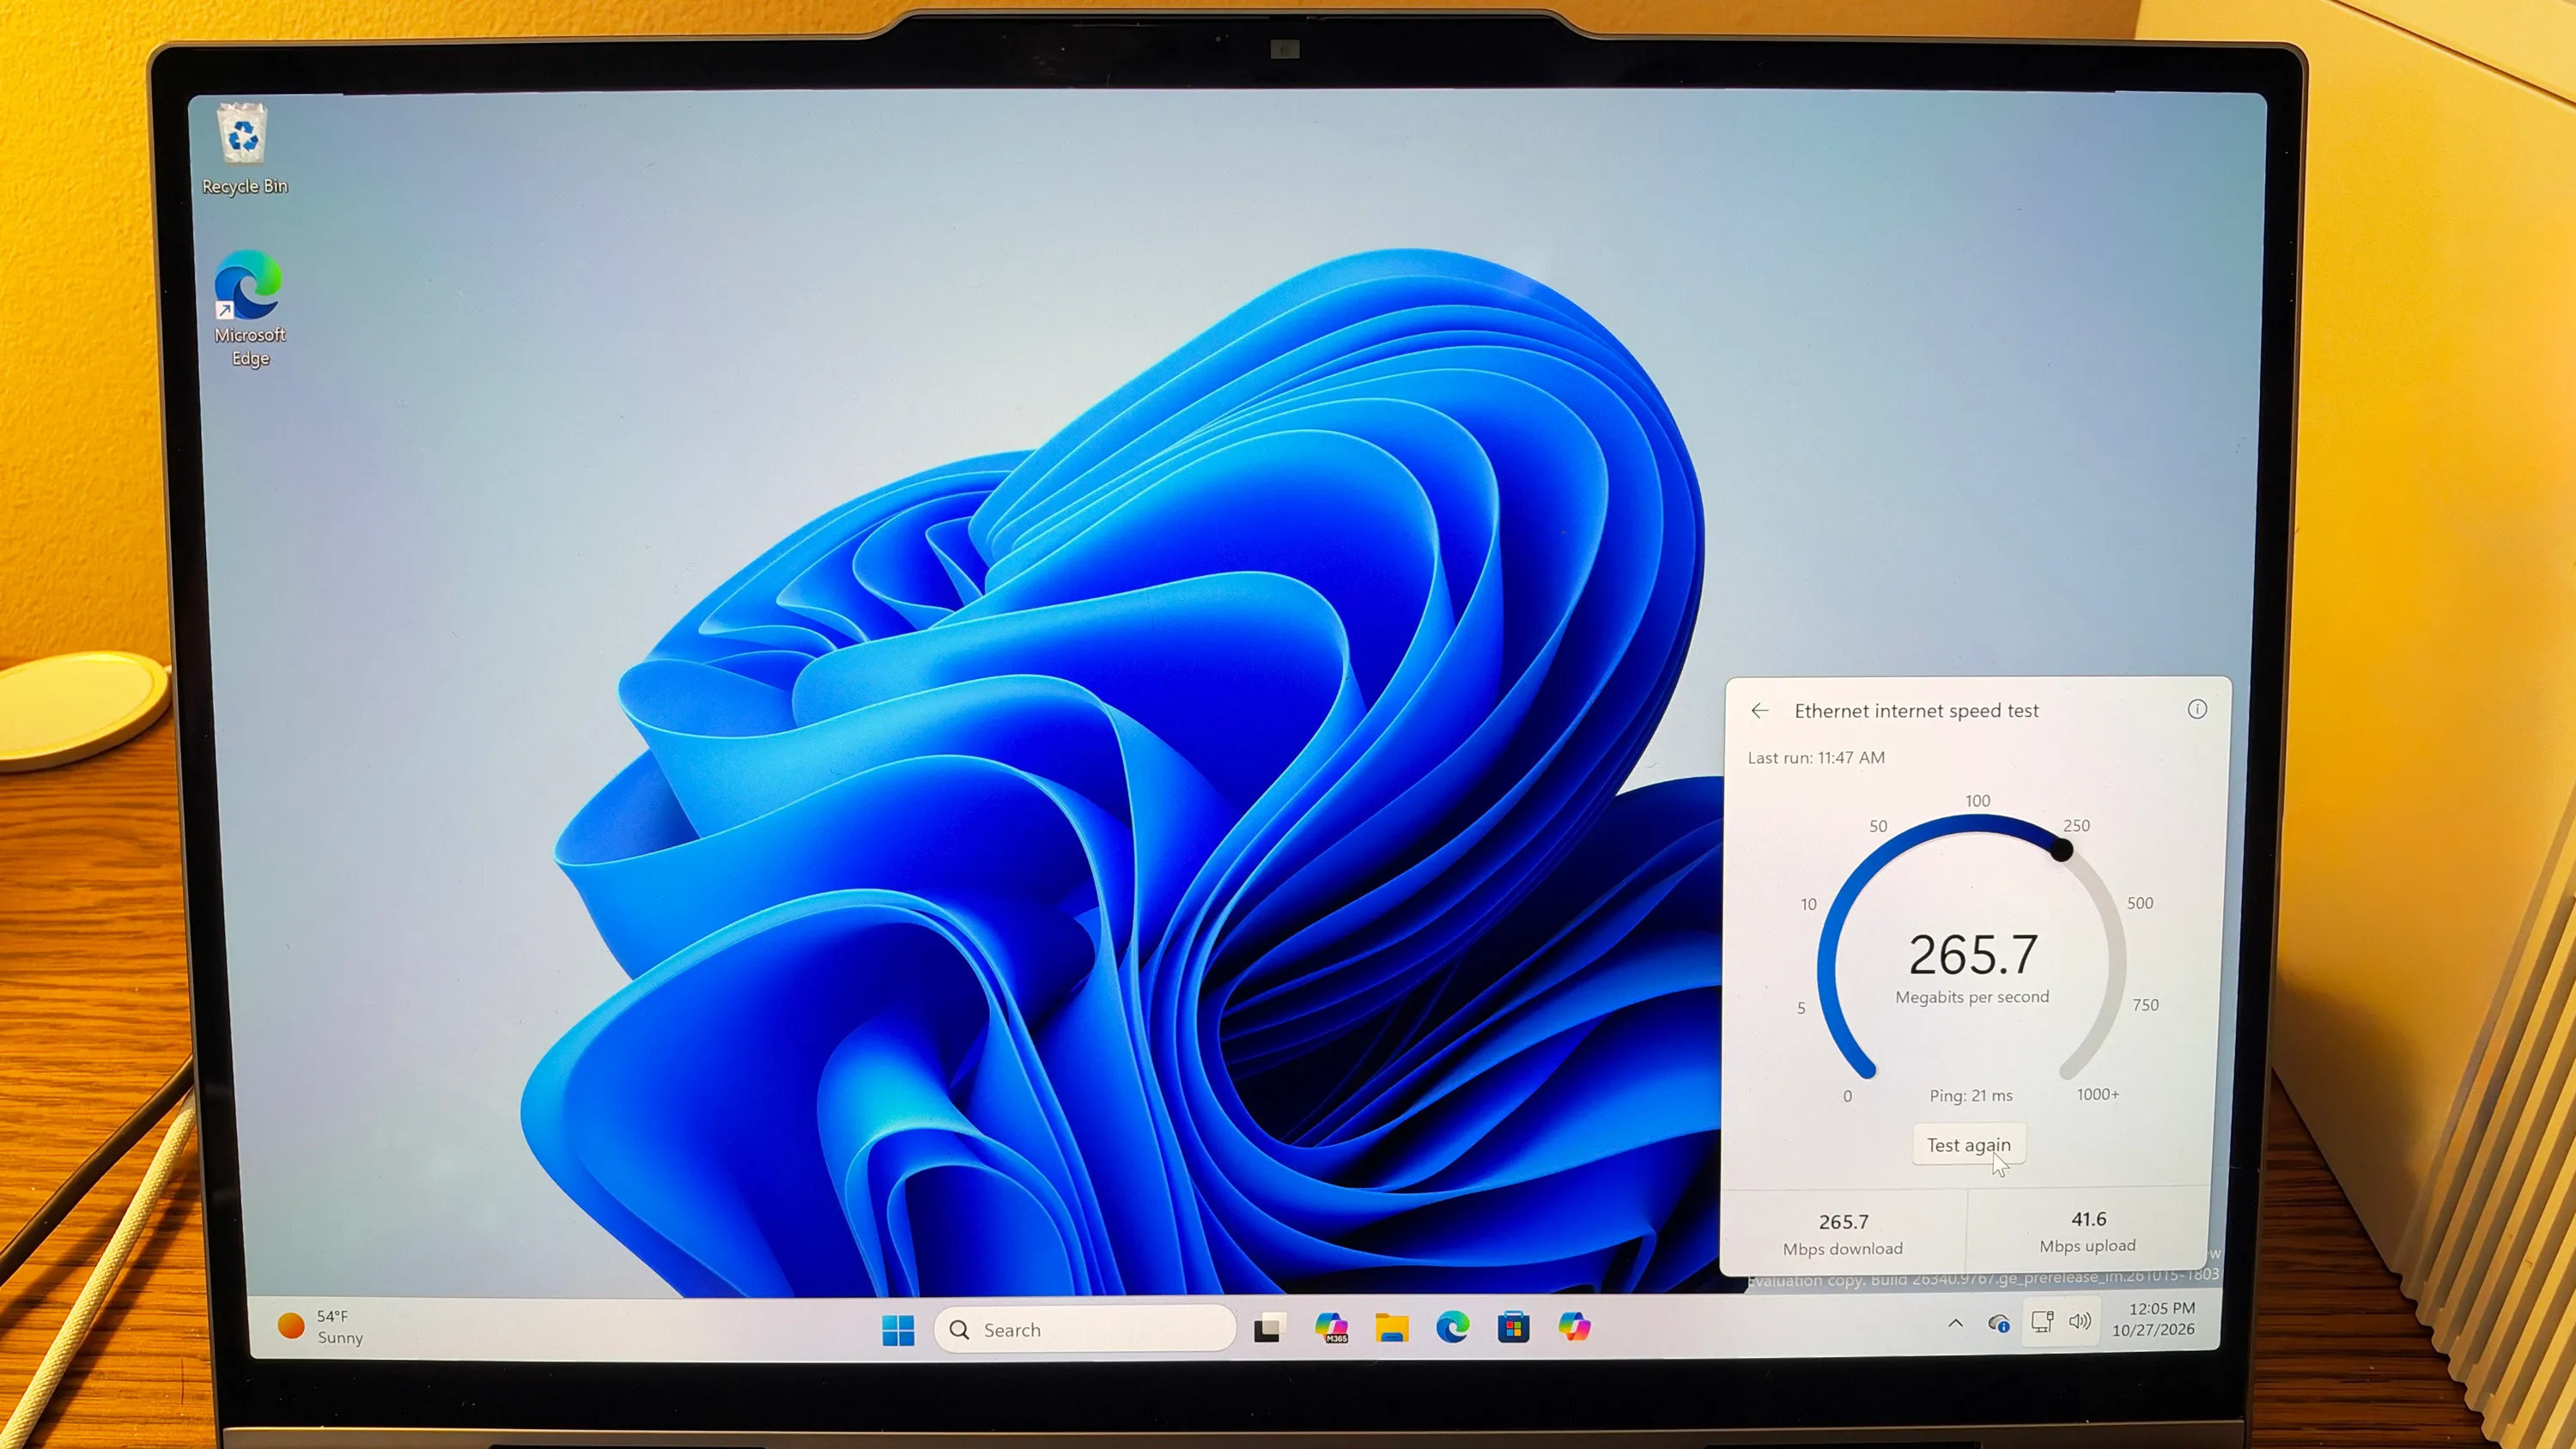
Windows sonunda dahili bir internet hız testi aracına sahip oldu – nasıl deneyebilirim
other 45

Windows sonunda dahili bir internet hız testi aracına sahip oldu – nasıl deneyebilirim

ZDNet Security kaynaklı haber, Windows'un yerleşik bir ağ hız testi aracı eklediğini ve kullanıma sunulduğunu özetliyor. Araç, Ethernet veya Wi-Fi üzerinden hız ölçümü yapabiliyor.

27.10.2026 19:59 ZDNet Security US
networking windows speed test
This tool can recover deleted AI chats from your phone – how it works
malware 68

This tool can recover deleted AI chats from your phone – how it works

Yeni bir araç, Android telefonlarda silinmiş AI sohbetlerini kurtarabildiğini iddia ediyor. Bu durum, kullanıcı verilerinin gizliliği ve yerel depolama güvenliği açısından önemli siber güvenlik kaygılarını tetikliyor.

27.10.2026 19:55 ZDNet Security US
malware privacy mobile-security
cybersecurity_incident 72

Warp, Yapay Zeka Ajanı Günlükleri ve Kullanıcı Telemetri Verilerini Açığa Çıkartan İhlal Duyurdu

Warp'in ajan geliştirme ortamına ilişkin karar günlükleri ve kullanıcı telemetri verileri bir üçüncü taraf tedarikçi üzerinden yapılan saldırı sonucunda ortaya çıktı. Veri sızıntısı, yapay zeka/ajan tabanlı altyapı güvenliği ve kullanıcı mahremiyeti açısından endişe yaratıyor.

27.10.2026 19:15 BleepingComputer US
malware data_breach telemetry
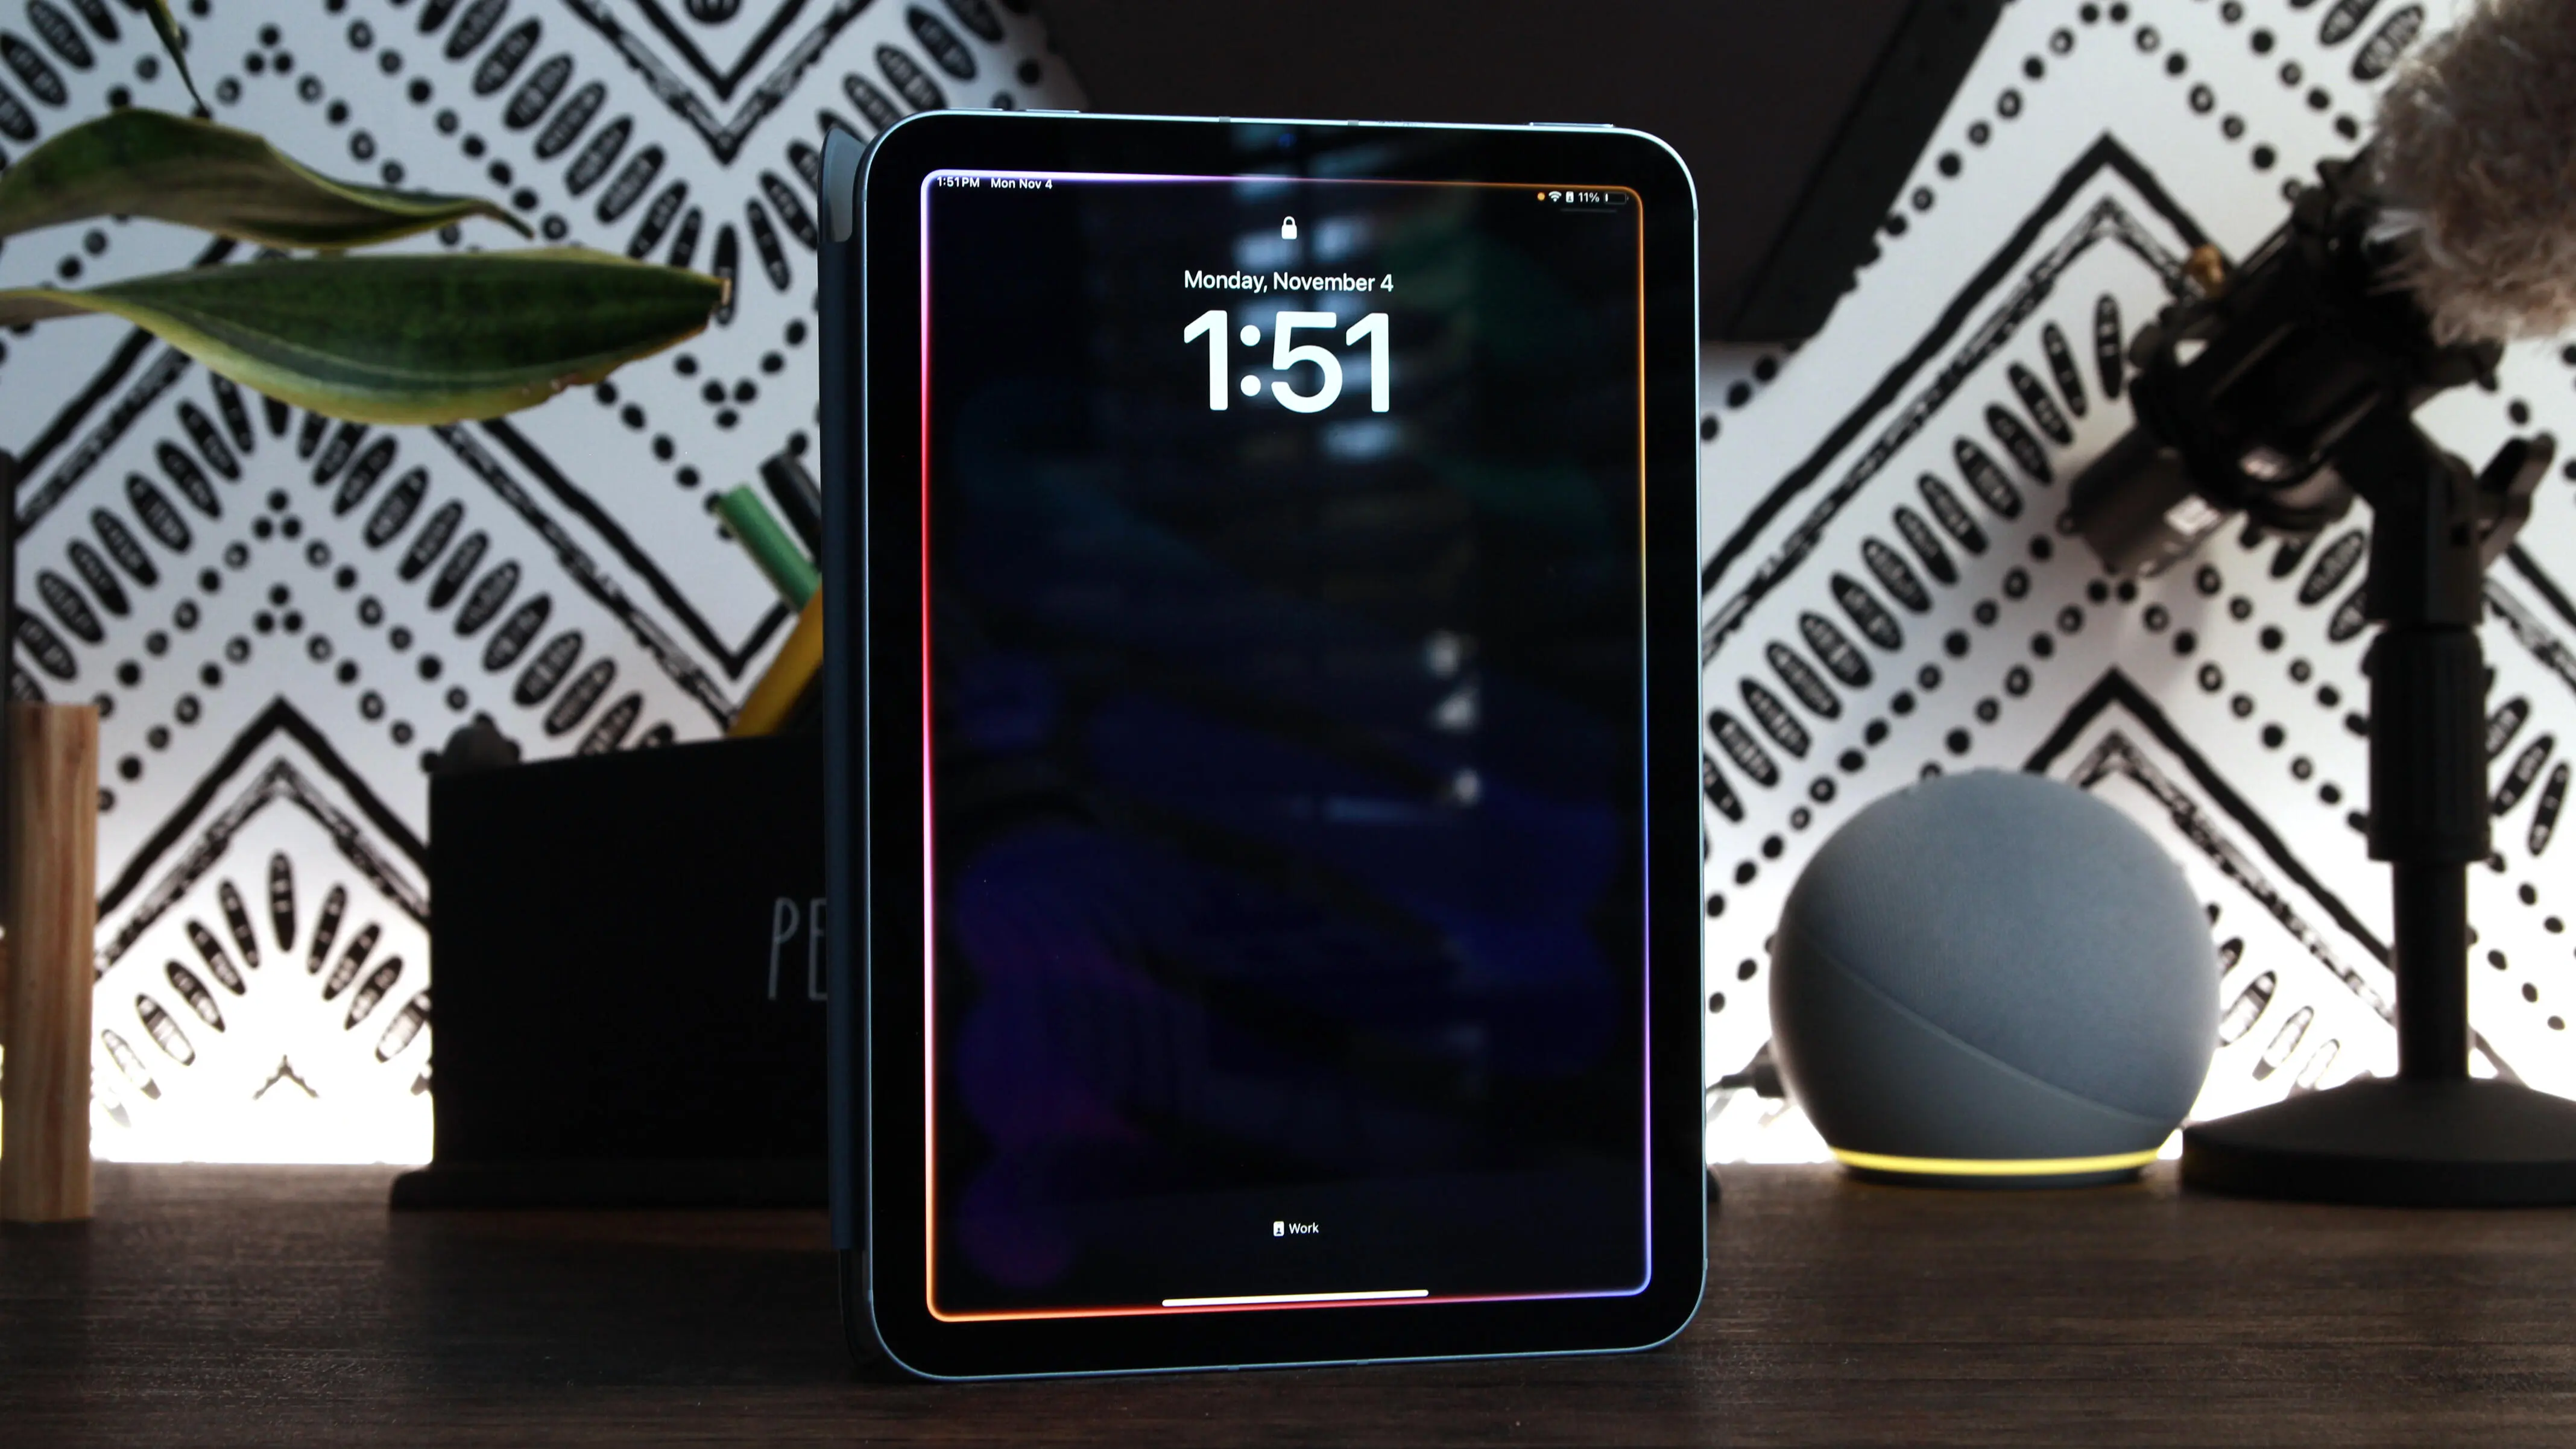
The new iPad Mini’s best upgrade has nothing to do with its flashy OLED screen
other 45

The new iPad Mini’s best upgrade has nothing to do with its flashy OLED screen

Yeni iPad Mini, IP67 ratingiyle toz ve suya dayanıklılık sunuyor; bu donanım güvenliği ve güvenilirlik açısından önemli bir yükseltme olarak değerlendiriliyor.

27.10.2026 19:09 ZDNet Security US
mobile-security hardware-security iot
Ucuz araçtan özel aboneliğe: Sevilen bir uygulamanın fiyatı neden fırladı
other 62

Ucuz araçtan özel aboneliğe: Sevilen bir uygulamanın fiyatı neden fırladı

Uygulamanın fiyatlarındaki ani artış, kullanıcı davranışlarını ve potansiyel güvenlik risklerini tetikleyebilir; lisanslama modellerinin değiştirilmesi, kullanıcılar için güvenlik ve gizlilik kaygılarını da etkileyebilir.

27.10.2026 18:50 Ars Technica US
malware information-security software-piracy
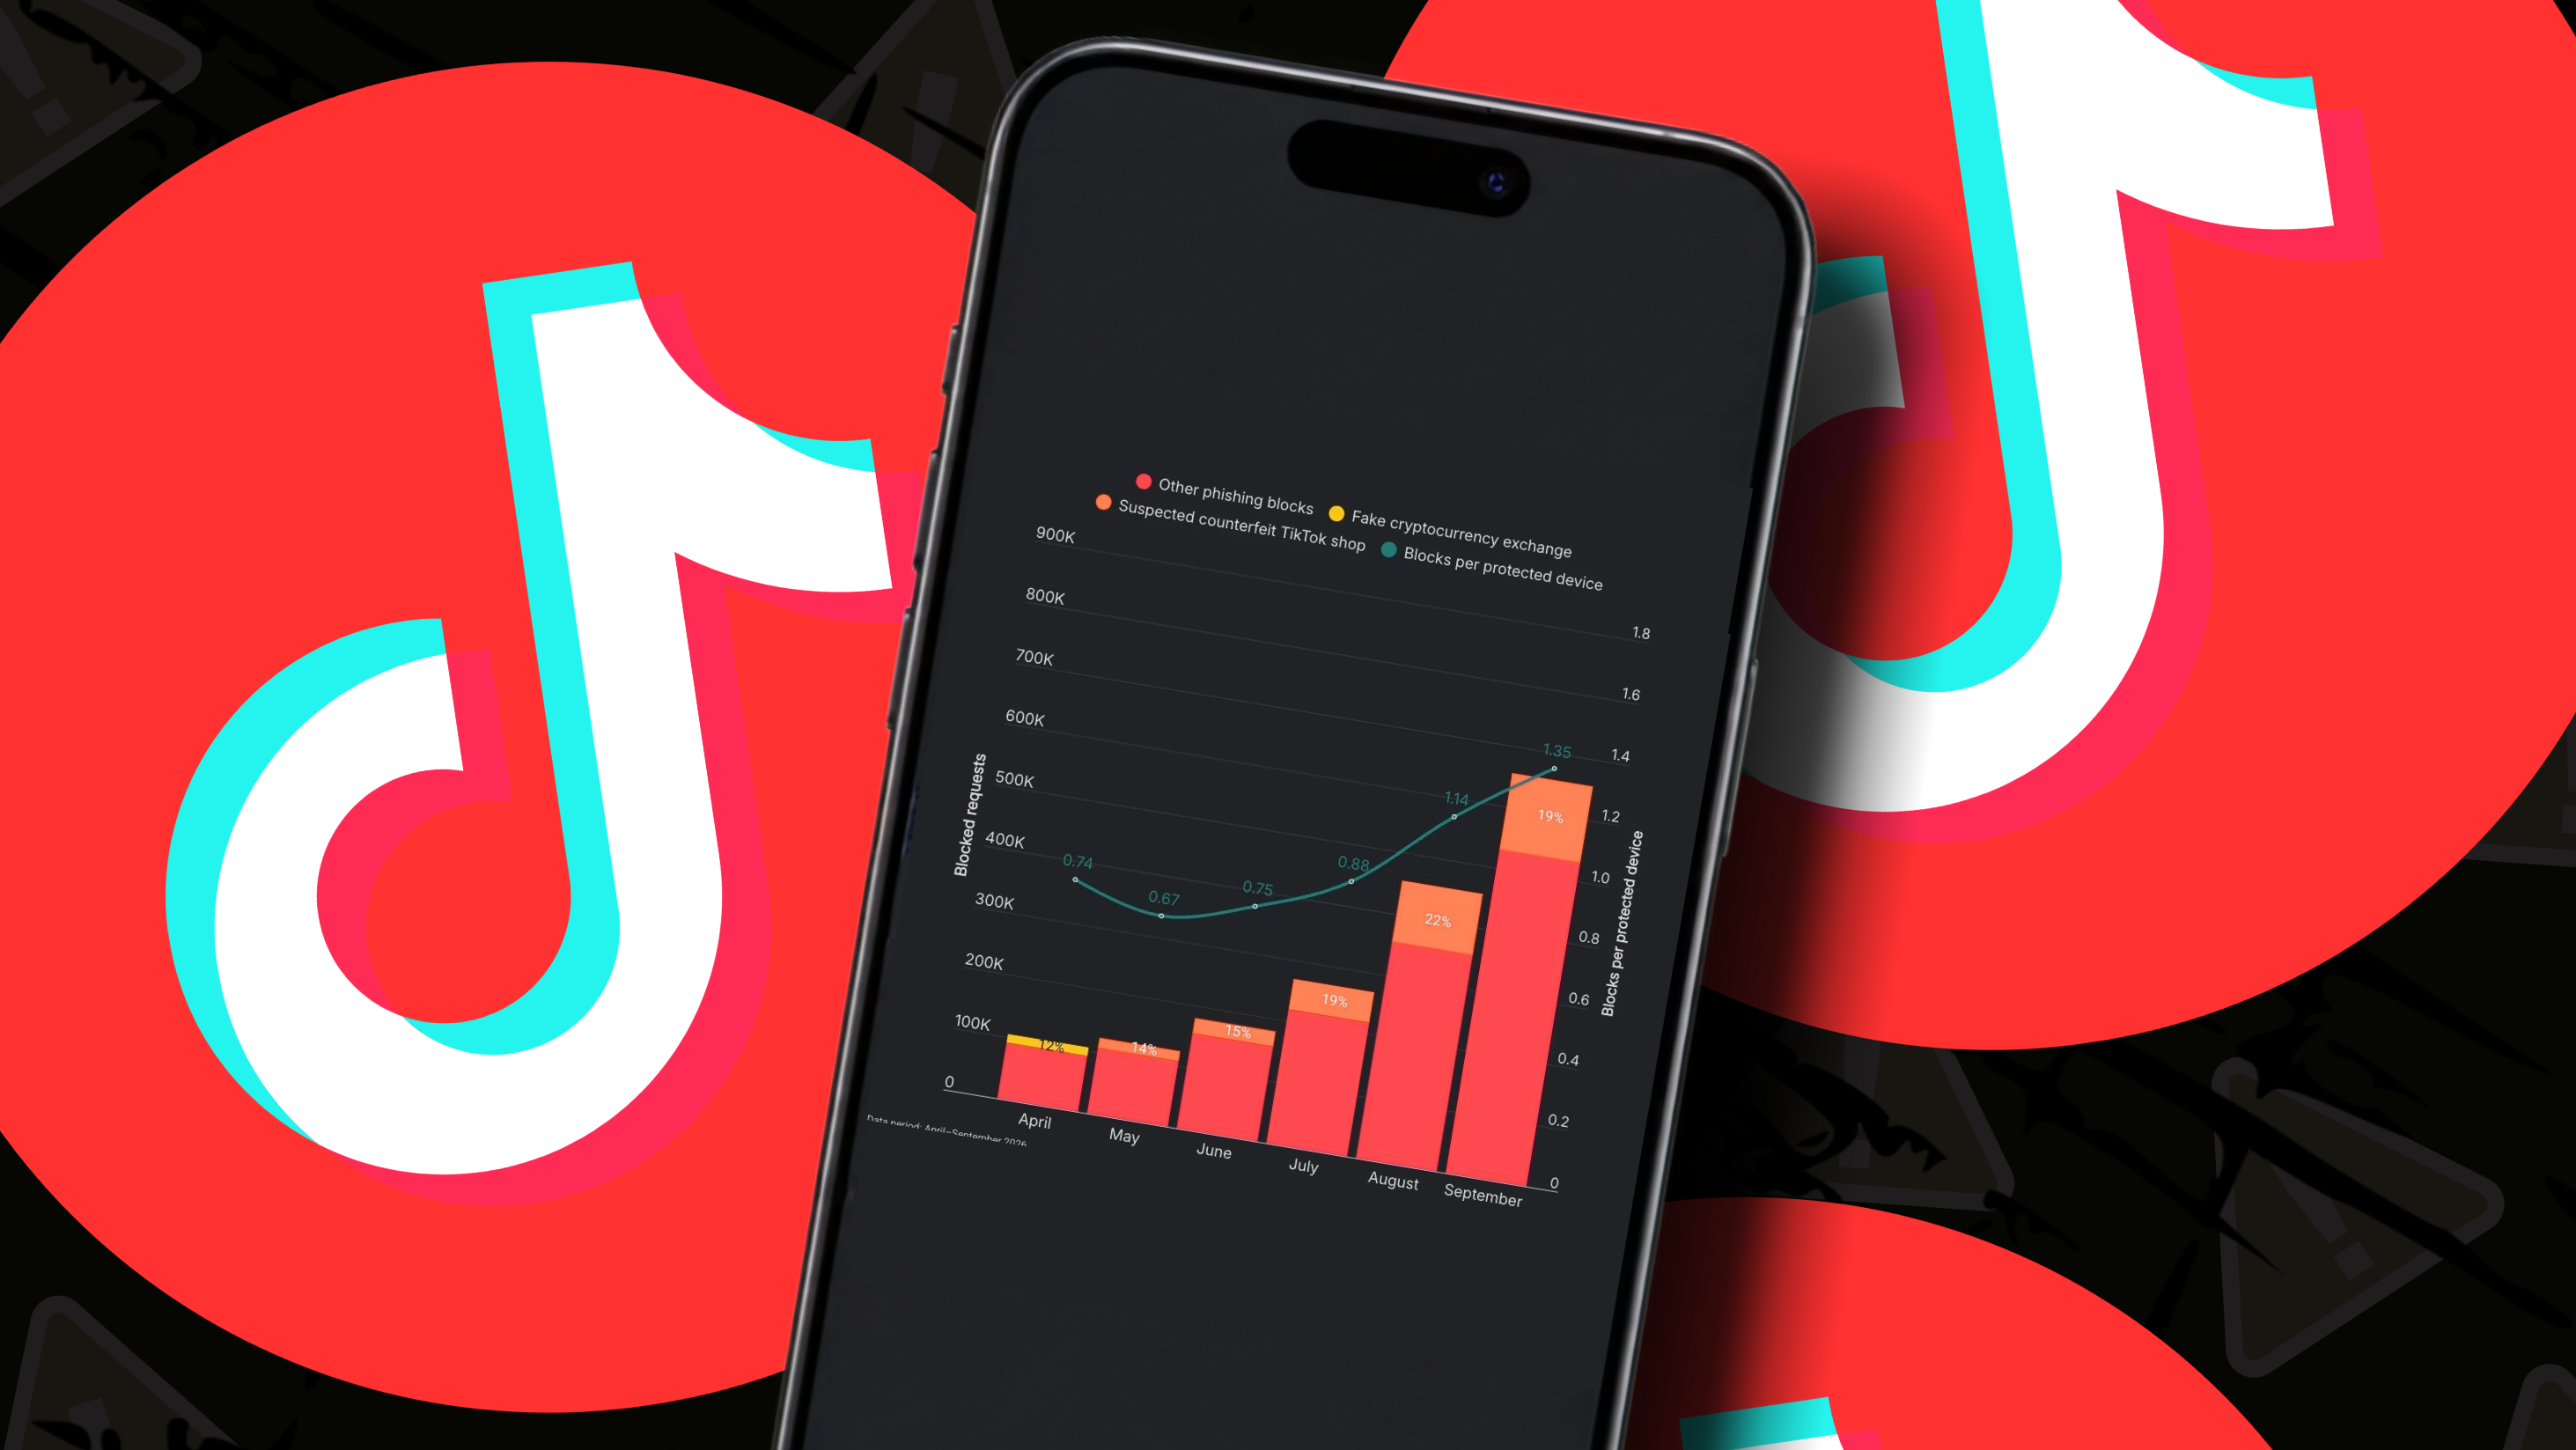
Sahte TikTok Mağazası Surfshark’ın En Çok Engellenen Phishing Dolandırıcılığı – Nasıl Uzak Durulur
malware 72

Sahte TikTok Mağazası Surfshark’ın En Çok Engellenen Phishing Dolandırıcılığı – Nasıl Uzak Durulur

Bir TikTok mağazasıyla ilişkilendirilen sahte mağaza üzerinden phishing saldırılarında ciddi artış kaydedildi. Haberde bu tür dolandırıcılıkları tanıma işaretleri ve güvenlik önerileri öne çıkarılıyor.

27.10.2026 18:30 ZDNet Security US
phishing phishing-skam social-engineering
vulnerability 72

Tailscale Rushes Patches After Uncoordinated Disclosure of ‘Tailworm’ Flaws

Tailscale, halka açık sızdırılan SSH zayıflıkları nedeniyle hızlı yamalar geliştiriyor; güvenlik topluluğunu etkileyen bu olay, acil müdahale ihtiyacını vurguluyor.

27.10.2026 18:26 SecurityWeek US
cybersecurity malware network-security
Palo Alto ve FortiGate'ten Güvenlik Duvarı Günlüklerini Dışa Aktarma
malware 45

Palo Alto ve FortiGate'ten Güvenlik Duvarı Günlüklerini Dışa Aktarma

Güvenlik duvarı loglarının analize uygun şekilde dışa aktarılması için syslog tabanlı yöntemler ve FortiGate/PAN-OS platformları üzerinde günlüklerin temin edilmesi açıklanıyor.

27.10.2026 17:53 SOC Prime US
network-logging syslog firewall
1 ... 23 24 25 26 27 ... 661
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki