Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7915 kayıt listeleniyor.

7915
Kayıt
12
Bu sayfa
1127
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai privacy security cybercrime iot cryptocurrency
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Firefox ve Chrome için 200'den fazla güvenlik açığı bir arada yamanıyor – iki tarayıcıyı da en kısa sürede güncelleyin
vulnerability 88

Firefox ve Chrome için 200'den fazla güvenlik açığı bir arada yamanıyor – iki tarayıcıyı da en kısa sürede güncelleyin

Firefox 167 güvenlik açığını kapatan bir güncelleme yayımladı; Chrome ise 52 açığı giderdi ve bunlardan bazıları kritik öneme sahip. Kullanıcılar derhal güncellemeyi yapmalıdır.

29.10.2026 19:30 ZDNet Security US
Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi
vulnerability 88

Adobe 8 Kritik Campaign Classic Zafiyetini Düzeltildi

Adobe Campaign Classic üzerinde 8 adet kritik güvenlik açığı giderildi; CVE-2026-104351 dahil., açılar kod yürütme ve güvenlik özelliği bypassı riskli.

28.10.2026 14:15 The Hacker News US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Sızma: Yüksek Kritik Drupal Commerce Core Yetkilendirme Atlatma Zafiyeti Aktif Olarak Sömürülüyor
vulnerability 85

Sızma: Yüksek Kritik Drupal Commerce Core Yetkilendirme Atlatma Zafiyeti Aktif Olarak Sömürülüyor

Drupal Commerce Core'daki yetkilendirme açığı, sürüm 0.0.0–2.41 ve 3.0.0–3.3.13 arasındaki sürümlerde kritik bir güvenlik zafiyetine işaret ediyor ve kötü niyetli aktörler tarafından istismar ediliyor.

30.10.2026 10:45 The Hacker News US
CISA Aktif Olarak Kullanılan GitLab RCE ve Cisco Güvenlik Duvarı DoS Hatalarını KEV’e Ekledi
vulnerability 85

CISA Aktif Olarak Kullanılan GitLab RCE ve Cisco Güvenlik Duvarı DoS Hatalarını KEV’e Ekledi

CISA, GitLab ve Cisco güvenlik açıklarını KEV'e ekledi; bu açıklar aktif olarak istismar ediliyor ve kullanıcılar için acil uyarı gerektiruyor.

30.10.2026 10:27 The Hacker News US
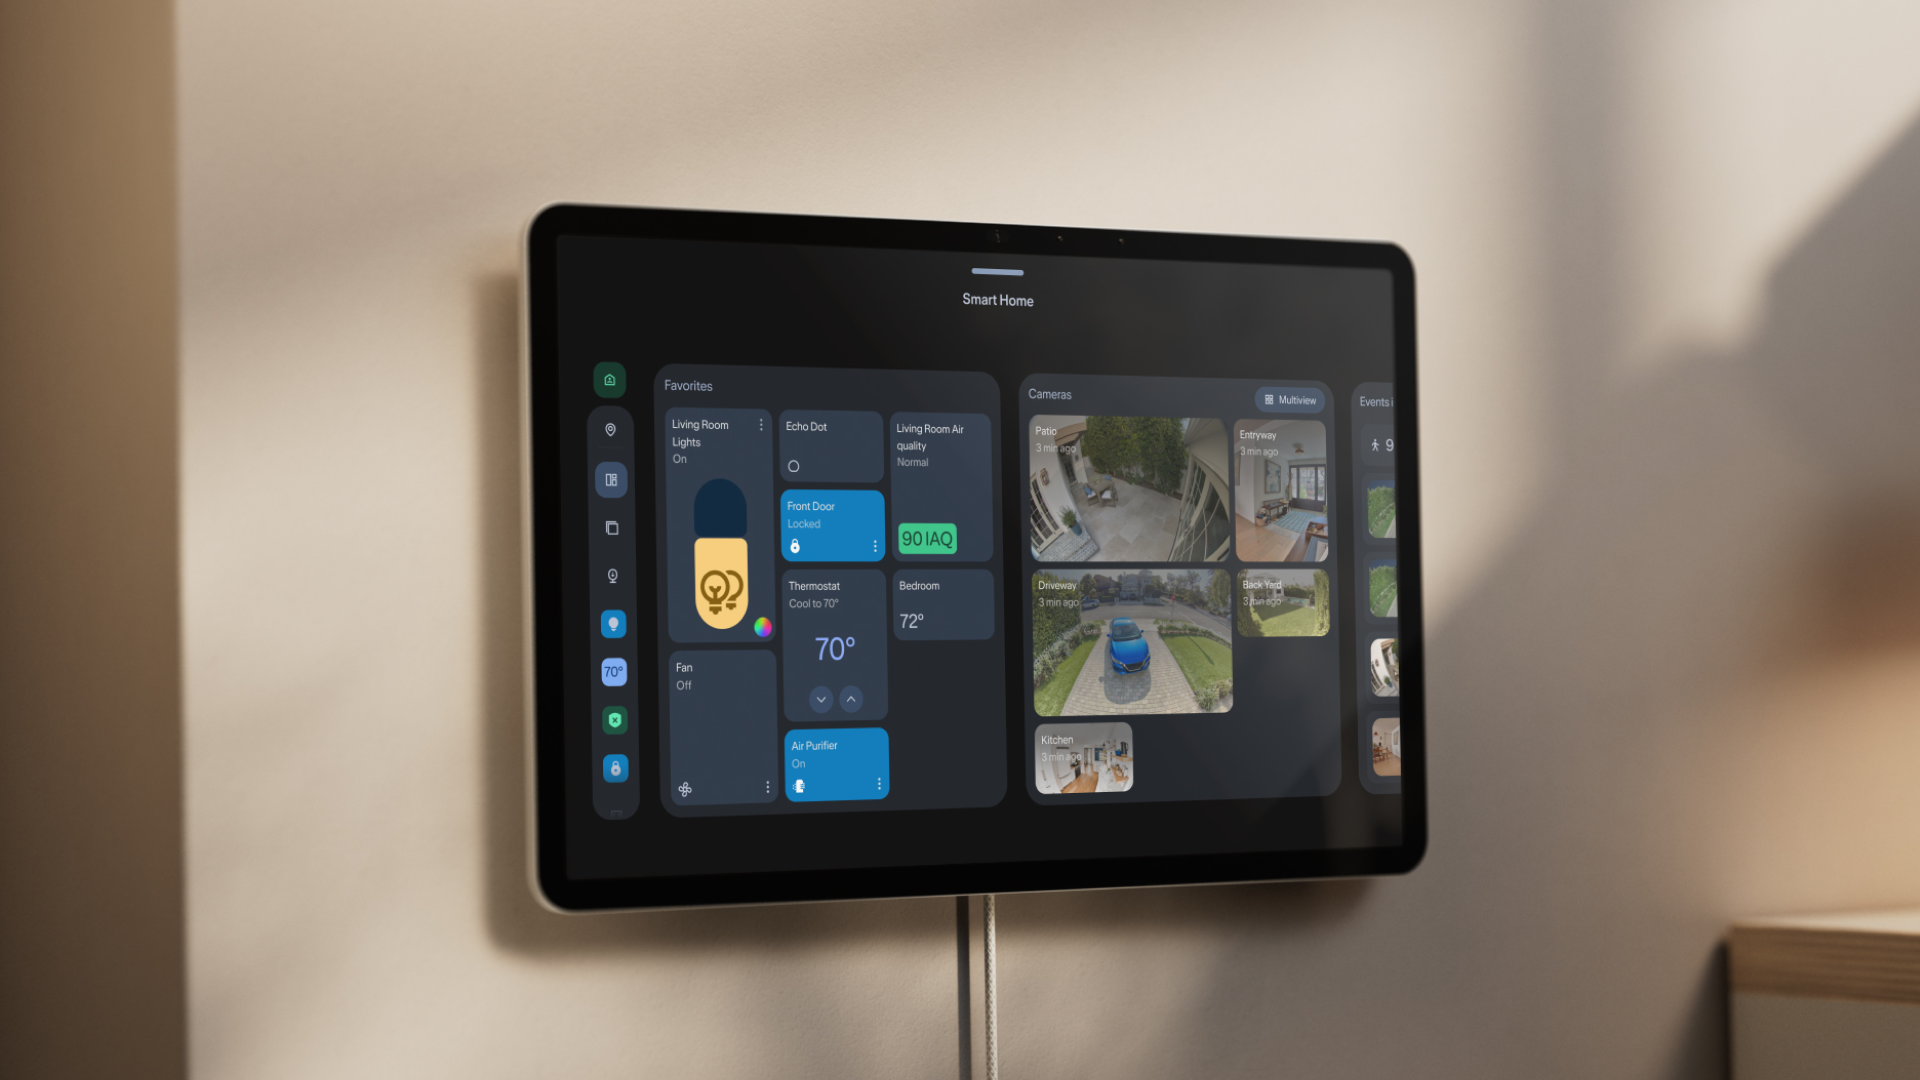
Amazon’un Echo Show 16, Apple’ın 7 inç HomeView’ını gölgede bırakıyor – fazladan $100+ değer mi?
other 42

Amazon’un Echo Show 16, Apple’ın 7 inç HomeView’ını gölgede bırakıyor – fazladan $100+ değer mi?

Echo Show 16'nın Apple'ın 7 inç HomeView'una kıyasla daha büyük ekran ve mevcut özelliklerle geldiği belirtiliyor; cihazın güvenlik ve entegrasyon potansiyeli kullanıcılar için değerlendiriliyor.

28.10.2026 19:48 ZDNet Security US
malware 72

Sony ISP iştiraki veri ihlali 2,5 milyon müşteri kaydını açığa çıkardı

Sony ISP iştiraki Sony Network Communications, yaklaşık 2.5 milyon müşterinin kişisel verilerini içeren bir veri ihlali açıkladı; olay güvenlik ve veri mahremiyeti açısından önemli bir riske işaret ediyor.

28.10.2026 19:45 BleepingComputer US
data_breach privacy telecommunications
Mantık Hataları Yalnızca Kod Çalıştırdı: Microsoft Edge İçin $175,000 Pwn2Own Zaferi

Mantık Hataları Yalnızca Kod Çalıştırdı: Microsoft Edge İçin $175,000 Pwn2Own Zaferi

28.10.2026 19:23 72
PHP2Shell Saldırısı 25 Sunucuyu Ele Geçirdi, ABD Hükümetine Bağlı Ağlarda İhlal Analiz Edildi

PHP2Shell Saldırısı 25 Sunucuyu Ele Geçirdi, ABD Hükümetine Bağlı Ağlarda İhlal Analiz Edildi

28.10.2026 19:02 78
Dizi Ransomware Suçlusu Nefilim, Hive Rolleri İçin 70 Ay Hapis Cezasına Çarptırıldı
malware 72

Dizi Ransomware Suçlusu Nefilim, Hive Rolleri İçin 70 Ay Hapis Cezasına Çarptırıldı

Serial ransomware çeteleri Nefilim ve Hive ile ilişkili bir üyenin yakalanması ve 70 aylık hapis cezası aldığı bildiriliyor; olaylar pandemi süresince kurumsal ve sağlık sektörü hedefli saldırılarla ilişkilendirilmiş.

28.10.2026 18:52 The Register Security GB
malware ransomware cybercrime
malware 65

Ukrayalı Hive ve Nefilim Fidye Yazılımı Ortaklığına Sahip Olan Affiliate ABD’de 70 Ay Hapis Cezası Aldı

Hive/Nefilim fidye yazılımı affiliatının ABD'de 70 ay hapis cezası aldığına dair karar ve ceza nedeni özetleniyor.

28.10.2026 18:05 SecurityWeek US
ransomware affiliates law_enforcement
CVE-2026-115881: Revoked Client Certificates Allowed by GoAhead TLS Flaw
vulnerability 85

CVE-2026-115881: Revoked Client Certificates Allowed by GoAhead TLS Flaw

Kritik bir TLS açığı, revoked (geri çekilmiş) istemci sertifikalarının mutual TLS ile doğrulanırken geçerli kalmasına yol açabilir; bu da daha önce güvenilir kabul edilen varlıkların erişimini sürdürmesine neden olabilir.

28.10.2026 18:03 SOC Prime US
malware network_security TLS
Amazon’un Yeni Echo Dot’u Wi-Fi Genişleticiye Dönüşebiliyor – Nasıl Çalışıyor
other 45

Amazon’un Yeni Echo Dot’u Wi-Fi Genişleticiye Dönüşebiliyor – Nasıl Çalışıyor

Echo Dot'un yerleşik Wi-Fi genişletici özelliğiyle ağ genişletme yeteneği ve akıllı ev entegrasyonu haberi.

28.10.2026 17:41 ZDNet Security US
internet of things wifi smart-home
malware/cyberwar/other 78

Upwind Security 3.8 Milyar Dolarlık Değerlemede 400 Milyon Dolarlık Yatırım Yaptı

Upwind Security, 3.8B USD değerlemeyle 400M USD yatırım elde etti; satın alma ilgisinin olmasıyla siber güvenlik ekosisteminde dikkat çekti.

28.10.2026 16:56 SecurityWeek US
siber güvenlik finansal yatırım startup
vulnerability 72

PHP2Shell sonrası patlama etkisi CVSS skorundan daha önemli

PHP2Shell zafiyetiyle ilgili olarak patlama etkisinin skorun ötesinde kritik olduğu ve güvenlik önlemlerinin zafiyeti düzeltmeye paralel olarak erişim kontrollerini güçlendmenin önem taşıdığı belirtiliyor.

28.10.2026 16:50 BleepingComputer US
siber güvenlik malware vulnerability
vulnerability 88

Kritieke kwetsbaarheid verholpen in Arista VeloCloud Orchestrator On-Prem

Kritik CVE-2026-114625 açıkı düzeltilmiş; kimliği doğrulanmış kullanıcılar üzerinden uzaktan kod çalıştırma ve ayrıcalık yükseltme mümkün. Etkilenen sistemler için acil güncelleme ve güvenlik incelemesi öneriliyor.

28.10.2026 16:43 NCSC NL Advisories NL
malware network-security vulnerability
vulnerability 72

Chrome and Firefox Updates Patch Over 200 Vulnerabilities

Tarayıcı güvenlik güncellemeleri Chrome ve Firefox için binlerce güvenlik açığını kapsayan yamaları içeriyor; güvenlik açıklarının kapatılması iddia ediliyor.

28.10.2026 16:39 SecurityWeek US
security vulnerability browser
1 ... 18 19 20 21 22 ... 660
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki