Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6747 kayıt listeleniyor.

6747
Kayıt
12
Bu sayfa
1043
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other apt/malware malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security ai network CVE security cybercrime
Öne çıkan haberler
Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor
vulnerability 92

Kritik Bifrost AI Gateway Zafiyeti, Kimlik Doğrulama Olmadan Komutların Çalıştırılmasına İzin Veriyor

Kritik açık: Bifrost AI Gateway, kimlik doğrulaması olmadan yönetici komutları çalıştırılmasına izin veren zafiyete sahip. CVE-2026-90898 ve CVSS 9.8. Open-source gateway, 20+ LLM sağlayıcısını yönlendiriyor; 2.1.0 öncesi sürümler etkilenebilir.

22.09.2026 19:41 The Hacker News US
CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı
vulnerability 85

CISA, Üç Linux Kernel Zafiyetini Aktif Sömürüyle Gözetime Aldı

CISA, Linux kernel’i etkileyen üç güvenlik açığını KEV listesine ekledi ve bu açıkların aktif olarak istismar edildiğine dair kanıtlar sunuldu. CVE-2025-39682 dahil olmak üzere zafiyetler, TLS alım yolundaki uygunsuz durum kontrolleriyle ilgili.

19.09.2026 09:24 The Hacker News US
Zyxel ve Veeam Hataları Aktif İstismar Ediliyor; Komut ve SYSTEM Erişimi
vulnerability 82

Zyxel ve Veeam Hataları Aktif İstismar Ediliyor; Komut ve SYSTEM Erişimi

Zyxel GS1900 serisi anahtarlarındaki CVE-2026-7273 güvenlik açığı, aktif olarak istismar edildiği belirtilerek KEV kataloguna eklendi; bu açık, kullanıcılara uzaktan kod yürütme ve arabellek taşmasına yol açabilir.

22.09.2026 08:31 The Hacker News US
MikroTrick Zinciriyle Saldırganlar MikroTik Yönlendiricilerini Parolasız Yönetebilir
vulnerability 78

MikroTrick Zinciriyle Saldırganlar MikroTik Yönlendiricilerini Parolasız Yönetebilir

İki CVE'nin zincirlenmesiyle MikroTik RouterOS cihazları uzaktan, kimlik doğrulama olmadan ele geçirilebiliyor; bu, internet açıklı yönlendiriciler için kritik güvenlik tehdidi oluşturuyor.

23.09.2026 19:06 The Hacker News US
Güvenlik Açığı: Next.js ImageResponse, Kötü Yapılandırılmış SVG ile Sunucu Kod Yürütmesine Yol Açabilir
vulnerability 78

Güvenlik Açığı: Next.js ImageResponse, Kötü Yapılandırılmış SVG ile Sunucu Kod Yürütmesine Yol Açabilir

Next.js'in ImageResponse özelliğinde, isteğe bağlı olarak kullanıcıdan alınan değerler içeren SVG'lerin işlenmesi güvenlik açığına sebep olabilir ve sunucuda kod çalıştırılmasına yol açabilir. Vercel bu açığı düzeltmiştir.

23.09.2026 10:04 The Hacker News US
Microsoft, 12.000 Hesabı Ele Geçiren AI Destekli Platformu Kısıtladı
malware 78

Microsoft, 12.000 Hesabı Ele Geçiren AI Destekli Platformu Kısıtladı

AI destekli kötü amaçlı platformun 12.000 hesabın ele geçirilmesine yol açtığı ve Microsoft’un bunu engellediği bildiriliyor. Olay, otomatikleşmiş hesap kompromisi ve siber güvenlik önlemlerinin kritik olduğunu gösteriyor.

22.09.2026 22:45 Ars Technica US
Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları
cyberwar/other 78

Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları

AI ajanlarının, mevcut erişimlerle hangi yolları keşfedebileceğini belirlemek konusunda güvenlik topluluklarını düşündüren yeni bir hareket sınırı getiriliyor; geleneksel kimlik ve yetkilendirme paradigmasından farklı olarak, AI ajanları istismar dinamiklerini yeniden şekillendiriyor.

22.09.2026 15:30 The Hacker News US
Gizli Google analisti, kötü şöhretli tedarik zinciri hack grubuna sızdı
cyberwar/other 78

Gizli Google analisti, kötü şöhretli tedarik zinciri hack grubuna sızdı

Bir Google analisti, ünlü bir tedarik zinciri hack grubuna ait ağın iç yüzüne sızdı ve operasyonel istihbarat elde etti. Olay, tedarik zinciri güvenliğinin ne kadar kritik olduğunu ve sızma/kelepçe hedefli saldırıların how-to’sunu ortaya koyuyor.

20.09.2026 14:07 Ars Technica US
hacking 85

Azure CLI'ye Yönelik Büyük Parola Spray Kampanyası

Hackers have launched a massive password spray campaign targeting Azure CLI, making over 81 million login attempts from systems linked to hosting provider LSHIY.

01.07.2026 10:46 SecurityWeek US
siber güvenlik parola saldırısı Azure
Phantom Squatting, AI-Hallucinated Alan Adlarını Phishing ve Malware İçin Kullanıyor
malware 85

Phantom Squatting, AI-Hallucinated Alan Adlarını Phishing ve Malware İçin Kullanıyor

Büyük dil modelleri, var olmayan web adresleri icat etmeye devam ediyor. Saldırganlar, bu sahte alan adlarını satın alarak phishing sayfaları barındırıyorlar.

01.07.2026 10:20 The Hacker News US
Phantom Squatting: Yapay Zeka Halüsinasyonlu Alan Adları Yazılım Tedarik Zinciri Vektörü Olarak

Phantom Squatting: Yapay Zeka Halüsinasyonlu Alan Adları Yazılım Tedarik Zinciri Vektörü Olarak

01.07.2026 04:00 85
hacking 85

Yeni BioShocking saldırısı, AI tarayıcıyı veri hırsızlığına yönlendiriyor

Yeni 'BioShocking' saldırısı, AI destekli tarayıcıların gerçek dünya riskli eylemleri kurgusal senaryolar olarak algılamasına neden olarak güvenlik önlemlerini göz ardı etmelerine yol açabiliyor. Bu durum, veri hırsızlığına zemin hazırlıyor.

01.07.2026 00:50 BleepingComputer US
siber güvenlik AI veri hırsızlığı
other 85

Microsoft, riskler arttıkça kuantum güvenliğini hızlandırıyor

Microsoft, kuantum bilgisayarların ilerlemesi nedeniyle mevcut şifreleme standartlarını değiştirme ihtiyacını vurgulayarak kuantum güvenliğine yönelik yol haritasını hızlandırdığını açıkladı.

01.07.2026 00:20 BleepingComputer US
kuantum güvenliği şifreleme siber güvenlik
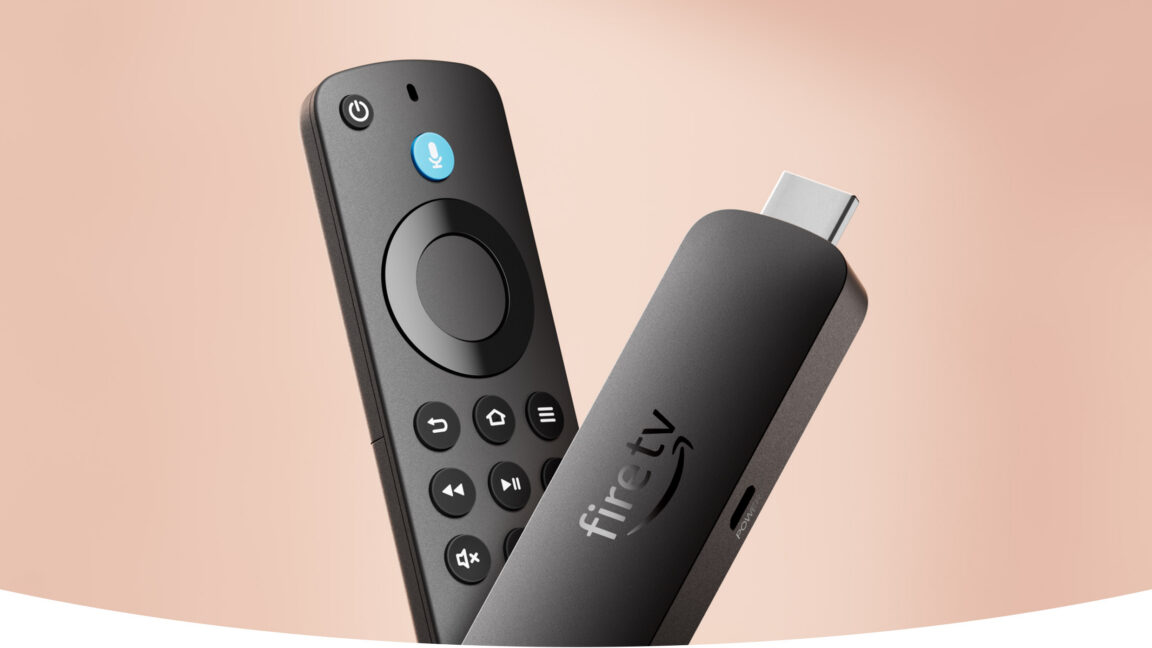
Amazon, yeni Fire Stick sideloading'i öldüren malware ile korsan uygulamaları suçluyor

Amazon, yeni Fire Stick sideloading'i öldüren malware ile korsan uygulamaları suçluyor

01.07.2026 00:04 75
other 75

Yüksek maaş, düşük çaba vaat eden Amazon iş metinlerine dikkat!

Dolandırıcılar, Amazon iş ilanları aracılığıyla insanları yüksek maaş vaadiyle kandırmaya çalışıyor. Bu durum, siber güvenlik alanında dikkat edilmesi gereken bir risk teşkil ediyor.

30.06.2026 23:46 Malwarebytes Labs US
dolandırıcılık kötü amaçlı yazılım siber güvenlik
Siber güvenlik profesyonelleri otomatik pentesting araçlarına karşı olumsuz görüş bildiriyor
other 75

Siber güvenlik profesyonelleri otomatik pentesting araçlarına karşı olumsuz görüş bildiriyor

Siber güvenlik profesyonellerinin otomatik pentesting araçlarına olan güveni azalmış. Geçen yıl %29 olan bu oran, bu yıl %9'a gerilemiş.

30.06.2026 22:38 The Register Security GB
siber güvenlik pentesting otomasyon
Güncelleme: base64dump.py Versiyonu 0.0.30
other 75

Güncelleme: base64dump.py Versiyonu 0.0.30

base64dump.py'nin 0.0.30 versiyonu, istatistiksel analiz için yeni bir seçenek ekliyor. Detaylar SANS Internet Storm Center'da yer alıyor.

30.06.2026 22:12 Didier Stevens BE
siber güvenlik yazılım güncellemesi istatistik
Microsoft, Zehirlenmiş MCP Araç Açıklamalarının AI Ajanlarının Veri Sızdırmasına Neden Olabileceğini Uyarıyor
other 85

Microsoft, Zehirlenmiş MCP Araç Açıklamalarının AI Ajanlarının Veri Sızdırmasına Neden Olabileceğini Uyarıyor

Microsoft'un yeni araştırması, saldırganların zehirlenmiş araç açıklamaları kullanarak AI ajanlarını ele geçirebileceğini ve bu ajanların şirket verilerini dışarıya sızdırabileceğini ortaya koydu. Ajanlar, her adımda rutin gibi görünerek alarm sistemlerini atlatabiliyor.

30.06.2026 20:46 The Hacker News US
siber güvenlik AI veri sızıntısı
RustDuck Botnet, Router ve Sunucuları Ele Geçirerek DDoS İçin Rust ile Yeniden Yapılandırılıyor
malware 85

RustDuck Botnet, Router ve Sunucuları Ele Geçirerek DDoS İçin Rust ile Yeniden Yapılandırılıyor

RustDuck, ev router'ları ve güvenliği zayıf sunucuları ele geçirerek DDoS saldırıları için bir ağ oluşturuyor. Araştırmalar, bu malware'in sürekli değiştiğini ve geliştiğini gösteriyor.

30.06.2026 20:45 The Hacker News US
malware DDoS botnet
malware 85

Yeni EvilTokens Saldırısı, Kurumsal SOC'larda Tarayıcı Görünürlük Açığını Ortaya Çıkarıyor

EvilTokens phishing saldırısı, tarayıcı yürütmesi sırasında ele geçirme ipuçlarını gizleyerek SOC ekiplerinin tehditleri doğrulamakta zorlanmasına neden oluyor. Bu durum, daha iyi bir görünürlük sağlama ihtiyacını gündeme getiriyor.

30.06.2026 20:27 HackRead GB
siber güvenlik phishing SOC
1 ... 194 195 196 197 198 ... 563
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-24
Son 24 saat içinde çok sayıda kritik güvenlik açığı tespit edildi ve çeşitli büyük yazılım bileşenlerinde güvenlik yamaları yayınlandı. Adobe Connect, Apache Tomcat, Google Chrome, SolarWinds Observability Self-Hosted ve lwIP gibi ürünlerde uzaktan çalıştırılabilir kod yürütme ve hizmet reddine yol açabilecek açıklar raporlandı. Güncelleme/patch mekanizmalarının uygulanması kritik; özellikle WebSocket, HTTP/2 ve Chrome bileşenlerinde geniş çapta etkiler söz konusu. Kurumsal ağlar, tarama ve izleme süreçlerini güçlendirerek etkilenebilecek yüzeyleri minimize etmeli; aynı zamanda kimlik doğrulama, güvenlik yapılandırması ve uç nokta güvenliğine odaklanılmalı. Topluluk ve işletmelerin güncel CVE takibi ile yamaların hızla uygulanması hayati öneme sahip. Ayrıca, bellek güvenliği açıklarıyla ilişkili IoC ve IOC'lerin izlenmesi, olay müdahalesi için tetikte olunması gerekiyor. Bu süreçte güvenlik farkındalığı ve iletişimi güçlendirmek için kullanıcıları da güncellemelere yönlendirmek kritik bir adımdır.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• Adobe Connect ve Android uygulamasında çok sayıda ciddi güvenlik açığı giderildi; SQL enjeksiyonu ve kod yürütme potansiyeli olan açıklara odaklanıldı.
• Apache Tomcat'te uzaktan tetiklenebilen DoS ve yetkisiz erişim riskleri için yamalar yayımlandı.
• Google Chrome sürüm 154, 108 güvenlik açığını giderdi; kritik ve yüksek riskli açıklar nedeniyle acil güncelleme çağrısı yapıldı.
• SolarWinds Observability Self-Hosted iki kritik açığıyla kimlik doğrulama olmadan uzaktan kod çalıştırma potansiyeli sunuyor; güncelleme öneriliyor.
• lwIP sürümlerinde bellek güvenliği açıkları; MQTT istemcisinde out-of-bounds yazı ve yakın ağ DoS potansiyeli mevcut.
CVE ve Açıklamaları
CVE-2026-77544
kısa etki
CVE-2026-77555
kısa etki
CVE-2026-77556
kısa etki
CVE-2026-77558
kısa etki
CVE-2026-95861
kısa etki
CVE-2026-95862
kısa etki
CVE ve Açıklamaları
CVE-2026-34689
kısa etki
CVE-2026-48361
kısa etki
CVE-2026-75682
kısa etki
CVE-2026-75684
kısa etki
CVE-2026-75686
kısa etki
CVE-2026-75689
kısa etki
CVE ve Açıklamaları
CVE-2026-75697
kısa etki
CVE-2026-75698
kısa etki
CVE-2026-83964
kısa etki
CVE-2026-73581
kısa etki
CVE-2026-75973
kısa etki
CVE-2026-76183
kısa etki
CVE ve Açıklamaları
CVE-2026-77756
kısa etki
CVE-2026-77762
kısa etki