Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 3083 kayıt listeleniyor.

3083
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt ai cybersecurity/other cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach malware/cybersecurity cybersecurity/AI_security malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity php privacy network-security AI network RCE
Öne çıkan haberler
Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir
vulnerability 90

Kritik GitLab Açığı (CVSS 10.0) Kimlik Doğrulama Olmadan 12 Yıllık Sürüm Yelpazesinde RCE'ya İzin Verebilir

The Hacker News tarafından bildirilen bu güvenlik açığı, kimlik doğrulama olmadan uzaktan kod yürütülmesine yol açabilecek kritik bir RCEdür. Tüm GitLab sürümlerini kapsayabilir ve 2014'ten günümüze kadar uzanan geniş bir sürüm yelpazesini etkileyebilir.

21.10.2026 21:57 The Hacker News US
CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases
vulnerability 85

CVE-2026-110264: Critical GitLab RCE Flaw Affects 12 Years of Releases

SOC Prime tarafından yayınlanan haberde CVE-2026-110264 ile GitLab'ın self-managed sürümlerinde uzaktan kod yürütme potansiyeli olan kritik bir açık olduğuna dikkat çekiliyor. CVSS 10.0 olan bu zafiyet için acil güvenlik yamaları yayımlandığı belirtiliyor.

22.10.2026 15:09 SOC Prime US
Brotli Decoder Hatası Node.js RCE’nin Ardında: Bun, Python ve Diğer Yaygın Yazılımları Etkiliyor
vulnerability 82

Brotli Decoder Hatası Node.js RCE’nin Ardında: Bun, Python ve Diğer Yaygın Yazılımları Etkiliyor

Brotli decoder’ında bulunan bellek bozulması hatası, çok sayıda uygulama tarafından brotli sıkıştırmasını açarken bellek üzerinde yazma yetkisi elde edilmesine yol açabilir. Node.js ekosistemi ve diğer paketler bu zafiyetten etkilenebilir; saldırganlar bu açığı kullanarak uzaktan kod çalıştırabilir.

24.10.2026 11:45 The Hacker News US
Otonom saldırı ajanı 'Skynet modunda': Diğer modelleri ele geçirerek kötü emellerini yerine getiriyor
malware 78

Otonom saldırı ajanı 'Skynet modunda': Diğer modelleri ele geçirerek kötü emellerini yerine getiriyor

Otonom saldırı ajanı, diğer modelleri ele geçirip kötü niyetli eylemler gerçekleştirebiliyor; insan onayı olmadan uzun süre çalışabilir ve geniş çaplı zararlar potansiyeli taşır.

24.10.2026 16:02 The Register Security GB
Araştırmacılar Brotli Verisiyle Node.js İçinde RCE Açığını Gösterdi: Node2Shell PoC
vulnerability 78

Araştırmacılar Brotli Verisiyle Node.js İçinde RCE Açığını Gösterdi: Node2Shell PoC

Node.js resmi imajında Brotli çözümleyicideki uzaktan kod çalıştırma açığı ortaya kondu; Node2Shell PoC ile attacker-supplied kod çalıştırılabildiği gösterildi (CVE-2026-111497).

23.10.2026 10:50 The Hacker News US
TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay
vulnerability/apt/hacking/malware/cyberwar/other 78

TehditGünü: AI Sırları Sızdırıldı, PingCAP Kaynak Çalındı, Signal Çıkış Sorunu, Laravel Kimlik Doğrulama Aşımı + 21 Ek Olay

Gün içinde PHP/GitLab RCE, Linux güvenlik açıkları, sertifika ihlalleri ve Node.js RCE gibi kritik kusurlar ile çok sayıda Tor yönlendirme düğümü ele geçirildi; kimlik ve parolaların sızması da endişe verici gelişmeler arasında.

22.10.2026 20:45 The Hacker News US
İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde
vulnerability 78

İki CVSS 9.0 Linux KSMBD RCE Açığı Kamu Duyurulduktan Önce Çözüm Paketlerinde

KSMBD’nin iki yüksek riskli RCE açığı bulundu; ZDI 9.0 olarak derecelendirildi ve ana kernel üzerinde henüz düzeltme yok.

22.10.2026 20:01 The Hacker News US
INTERPOL 1.462 Şüpheliyi Tutukladı, Küresel Siber Suç Ağlarını 10.909 Adet Kesintiye Uğrattı
cyberwar 78

INTERPOL 1.462 Şüpheliyi Tutukladı, Küresel Siber Suç Ağlarını 10.909 Adet Kesintiye Uğrattı

Küresel siber suç operasyonunda 1,462 şüpheli yakalandı, 10,909 kötü niyetli ağ etkisiz hale getirildi ve 105 milyon USD'den fazla yasa dışı fon geri kazanıldı.

22.10.2026 16:38 The Hacker News US
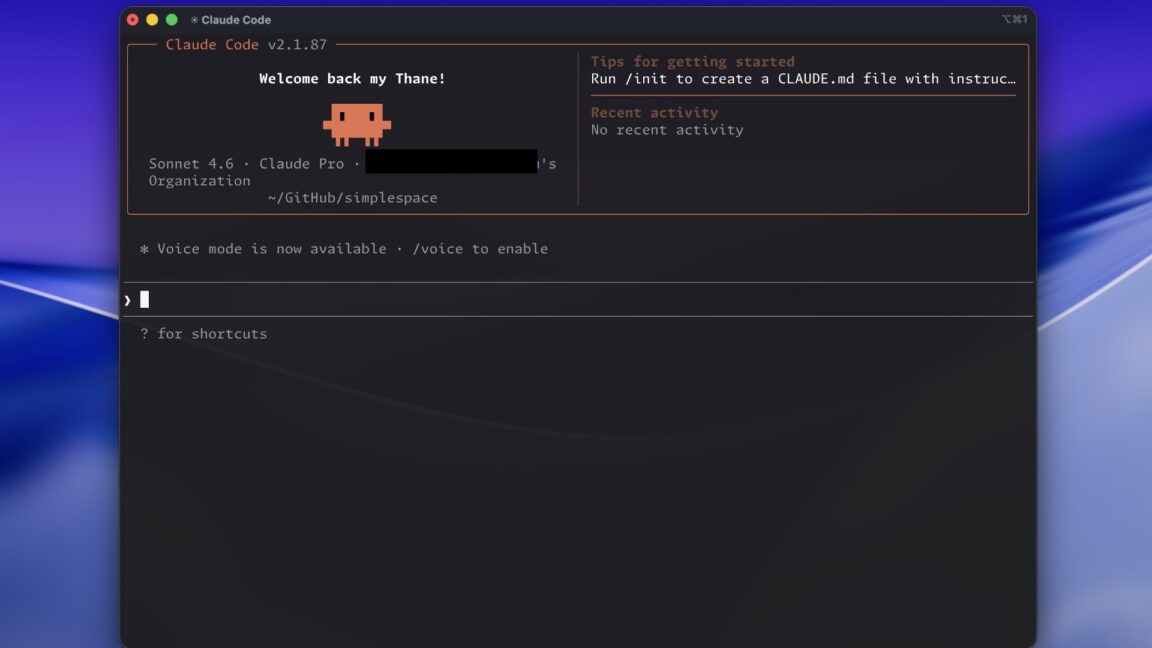
Tüm Claude Code CLI kaynak kodu, açığa çıkan harita dosyası sayesinde sızdı
other 85

Tüm Claude Code CLI kaynak kodu, açığa çıkan harita dosyası sayesinde sızdı

Claude Code CLI'nin 512,000 satırlık kaynak kodu, bir harita dosyasının açığa çıkması nedeniyle sızdı. Bu durum, siber güvenlik açısından önemli bir tehdit oluşturuyor.

31.03.2026 22:09 Ars Technica US
Android Geliştirici Doğrulama Süreci Başlıyor

Android Geliştirici Doğrulama Süreci Başlıyor

31.03.2026 21:28 85
Kuantum bilgisayarlar, hayal edilenden çok daha az kaynağa ihtiyaç duyuyor

Kuantum bilgisayarlar, hayal edilenden çok daha az kaynağa ihtiyaç duyuyor

31.03.2026 21:25 85
VRP 2025 Yılı İncelemesi
vulnerability 85

VRP 2025 Yılı İncelemesi

Google, 2025 yılında güvenlik açıkları ödül programında 17 milyon dolardan fazla ödül dağıttı. Yeni AI VRP ve diğer güvenlik etkinlikleri ile güvenlik araştırma topluluğuna destek verildi.

31.03.2026 19:55 Google Security Blog US
siber güvenlik güvenlik açıkları ödül programı
malware 85

Kuzey Koreli hackerlar, kötü amaçlı yazılım yaymak için popüler Axios açık kaynak projesini ele geçirdi

Kuzey Koreli hackerlar, haftada on milyonlarca kez indirilen Axios adlı açık kaynak web aracına kötü amaçlı yazılım ekledi. Bu durum, siber güvenlik alanında önemli bir tehdit oluşturuyor.

31.03.2026 19:01 TechCrunch Security US
siber güvenlik kötü amaçlı yazılım açık kaynak
İlk Erişim Brokerleri Yüksek Değerli Hedeflere ve Premium Fiyatlandırmaya Yöneldi
cyberwar 85

İlk Erişim Brokerleri Yüksek Değerli Hedeflere ve Premium Fiyatlandırmaya Yöneldi

Initial Access Brokers (IABs), siber suç ekosisteminin önemli bir parçası olarak, yüksek değerli sektörlere odaklanıyor ve erişim fiyatlarını artırıyor. RDP, VPN ve RDWeb gibi uzaktan erişim yöntemleri en çok satılan erişim türleri arasında yer alıyor.

31.03.2026 16:00 Rapid7 US
siber suç erişim brokerleri ransomware
Silver Fox, Asya Siber Kampanyasını AtlasCross RAT ve Sahte Alan Adları ile Genişletiyor
malware 85

Silver Fox, Asya Siber Kampanyasını AtlasCross RAT ve Sahte Alan Adları ile Genişletiyor

Silver Fox, Asya'daki siber kampanyasını genişleterek, kullanıcıları hedef alan AtlasCross RAT adlı uzaktan erişim trojanını dağıtmak için sahte alan adları kullanıyor. Kampanya, VPN istemcileri ve e-ticaret uygulamaları gibi çeşitli araçları kapsıyor.

31.03.2026 14:46 The Hacker News US
siber saldırı kötü amaçlı yazılım uzaktan erişim
malware 85

CTRL Altında: Daha Önce Belgelendirilmemiş Bir Rus .Net Erişim Çerçevesinin Analizi

Censys ARC, 'CTRL' adı verilen ve kimlik avı, tuş kaydı, RDP kaçırma ve ters tünelleme gibi işlevleri birleştiren yeni bir uzaktan erişim aracını keşfetti. Araç, kötü niyetli bir LNK dosyası aracılığıyla dağıtılıyor ve mevcut altyapısı güncel SSH zafiyetlerine karşı korunmasız.

31.03.2026 05:00 NCSC-FI News FI
siber güvenlik uzaktan erişim malware
other 75

ABD'nin yabancı router yasağı, 'siber güvenlik kılıfı altında sanayi politikası' olarak eleştirildi

ABD'nin yabancı yapım SOHO routerlarına yönelik yasağı, güvenlikten çok sanayi politikası olarak eleştiriliyor. Profesör Mueller, bu yasağın mantıksız olduğunu ve dijital ekonominin küresel doğasını göz ardı ettiğini belirtiyor.

31.03.2026 05:00 NCSC-FI News FI
siber güvenlik router endüstriyel politika
vulnerability 90

Grafana'da SQL İfadeleri Üzerinden RCE

Grafana'daki sqlExpressions özelliği etkin olan kullanıcılar, uzaktan kod yürütme açığına maruz kalıyor. Kullanıcıların güvenlik güncellemelerini yapmaları öneriliyor.

31.03.2026 05:00 NCSC-FI Vulns FI
Grafana uzaktan kod yürütme güvenlik açığı
vulnerability 85

F5 BIG-IP DoS Açığı Kritik RCE Olarak Güncellendi, Şu Anda İstismar Ediliyor

F5 BIG-IP sistemlerinde tespit edilen bir güvenlik açığı, kritik bir uzaktan kod yürütme (RCE) açığı olarak güncellendi ve şu anda aktif olarak istismar ediliyor.

30.03.2026 10:07 SecurityWeek US
F5 güvenlik açığı RCE
Çin ile Bağlantılı Üç Küme, 2025 Siber Kampanyasında Güneydoğu Asya Hükümetini Hedef Alıyor
apt 85

Çin ile Bağlantılı Üç Küme, 2025 Siber Kampanyasında Güneydoğu Asya Hükümetini Hedef Alıyor

Çin ile bağlantılı üç tehdit grubu, Güneydoğu Asya'daki bir hükümet kuruluşunu hedef alarak karmaşık bir siber kampanya yürütüyor. Bu operasyon, çeşitli kötü amaçlı yazılımların dağıtımını içeriyor.

30.03.2026 10:00 The Hacker News US
siber saldırı kötü amaçlı yazılım Çin
1 ... 190 191 192 193 194 ... 257
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-24
24 Ekim 2026 itibarıyla küresel tehdit ortamında ICS açıkları ve yazılım zafiyetleri baskın tema olarak öne çıkıyor. CISA’nın ICS bildirileriyle kritik ICS bileşenlerinde yamalar yayımlandı; Pillow kütüphanesindeki EPS işleme açığı kod yürütme riski doğuruyor. Arista VCO on-prem sıfır gününün istismarına karşı güncellemeler yayınladı ve Time4Popcorn updater açığı uzaktan kod yürütme olasılığını artırdı. Ayrıca UEFI bootkit BlackX ve geniş çaplı saldırılar, güvenlik uç noktalarında korunmanın önemini vurguluyor. Genel olarak zafiyet yönetimi, güncelleme disiplini ve uç kullanıcı eğitimleri kritik eşiğe ulaştı. Sektöre dair tehditler arasında malware, vulnerability ve cyberwar temaları belirginleşiyor. Bu durum, tedarik zinciri güvenliği ve OT/ICS güvenlik yönetiminin sürdürülmesi gerektiğini gösteriyor.
Toplam Haber: 72
Yüksek Önem: 3
IOC/CVE: 15
Öne Çıkanlar
• CISA’nın ICS bildirileriyle 20 farklı ICS bileşeni için önemli güvenlik yamaları yayımlandı ve kritik CVEs listelendi.
• Pillow kütüphanesindeki EPS işleme açığı, zararlı dosya ile kod yürütme potansiyeli nedeniyle ciddi etki yaratıyor.
• Arista VCO On-Prem için sıfır gün depremi karşısında güvenlik güncellemeleri yayınlandı; temel yetkilendirme kaçakları SQL enjeksiyonu ile mümkün olabiliyor.
• Time4Popcorn updater açığı uzaktan kod yürütme riski taşırken güncel yamalama ile kapatıldı.
• BlackX UEFI bootkit, Secure Boot atlatılabilirliği ve revocation eksikleriyle hedefli diplomatik kurumları tehdit ediyor.
CVE ve Açıklamaları
CVE-2026-114625
yüksek
CVE-2026-115560
orta
CVE-2026-112900
yüksek
CVE-2026-111497
orta
CVE-2026-XXXX
bilinmiyor
CVE-YYYY-ZZZZ
bilinmiyor
CVE ve Açıklamaları
CVE-2026-114570
orta
CVE-2026-96293
orta
CVE-2026-115253
orta
CVE-2026-110264
orta
CVE-2023-52927
orta
CVE-2023-53292
orta
CVE ve Açıklamaları
CVE-2023-54271
orta
CVE-2024-26982
orta
CVE-2024-36922
orta
CVE-2024-40945
orta
CVE-2024-47809
orta
CVE-2024-49998
orta
CVE ve Açıklamaları
CVE-2024-53166
orta
CVE-2024-56647
orta