Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15964 kayıt listeleniyor.

15964
Kayıt
12
Bu sayfa
1134
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
cybercrime/malware 72

Polis yatırım dolandırıcılığı operasyonunda 100'den fazla sunucu ele geçirildi

Yetkili makamlar, sahte ticaret siteleri üzerinden dolandırıcılık yapan organize gruplara karşı 100'den fazla sunucuyu ele geçirdi ve 7 şüpheliyi gözaltına aldı; olay, dijital altyapıyı hedefleyen siber suç operasyonuna örnek oluşturuyor.

03.11.2026 16:33 BleepingComputer US
malware cybercrime infrastructure
SentinelOne Singularity Data Lake Loglarının Dışa Aktarımı Nasıl Yapılır
other 58

SentinelOne Singularity Data Lake Loglarının Dışa Aktarımı Nasıl Yapılır

SOC Prime tarafından yayımlanan yazı, Singularity Data Lake API ve konsol üzerinden olay/log çıkarımını açıklıyor; güvenlik analitiği ve olay müdahalesi için veri akışını kolaylaştırıyor.

03.11.2026 16:16 SOC Prime US
Claude Code, mesaj dizileriyle gerçekten daha mı hızlı? Günlük kayıtlardan hesapladım

Claude Code, mesaj dizileriyle gerçekten daha mı hızlı? Günlük kayıtlardan hesapladım

03.11.2026 16:11 65
Falcon LogScale Logları Nasıl Dışa Aktarılır

Falcon LogScale Logları Nasıl Dışa Aktarılır

03.11.2026 16:09 42
LogTotal, Analiz Öncesinde Logları Nasıl Temizler
other 62

LogTotal, Analiz Öncesinde Logları Nasıl Temizler

LogTotal, analiz öncesinde kullanıcı adları, ana bilgisayar adları ve IP adresleri gibi tanımlayıcı değerleri yer tutucularla değiştirerek logları temizler ve EVTX dosyaları istisna oluşturur.

03.11.2026 15:50 SOC Prime US
log sanitization log management data privacy
İngiltere uyarıda bulunuyor: AI destekli fidye yazılımları 2028'e kadar geliyor
malware 78

İngiltere uyarıda bulunuyor: AI destekli fidye yazılımları 2028'e kadar geliyor

Yapay zeka destekli fidye yazılımlarının 2028'e kadar gelmesi muhtemel olarak görülüyor; kritik altyapılar hedef alınabilir. Yetkililer, maliyet tasarruf hedefiyle güvenlik açıklarını artırmamak için daha sağlam adımlar atılmasını istiyor.

03.11.2026 15:39 The Register Security GB
ransomware AI critical_infrastructure
vulnerability 78

Android’in Kasım 2026 Güncellemeleri 200’den Fazla Güvenlik Açığını Yama Yapıyor

Android Kasım 2026 güncellemeleri, 200'den fazla güvenlik açığını kapatıyor; en kritikleri uzaktan kod çalıştırmaya yol açabilir.

03.11.2026 15:21 SecurityWeek US
android vulnerability patch
malware 72

Önemli Node-RED Açığı Saldırılarda İstismar Edildi

Node-RED açığının saldırganlar tarafından istismar edildiği ve çoklu payload’lar ile hedeflenen saygın bir güvenlik olayı raporlanmıştır; Linux botu ve webshelller dağıtılmıştır.

03.11.2026 15:10 SecurityWeek US
malware webshell iot
vulnerability 78

Google, Root-in-Cloud Güvenlik Açıkları İçin 250.000$ Cloud VRP Ödülü Ekledi

Google Cloud VRP'ye yeni bir üst düzey ödül eklendi: Mimari güvenlik açıkları için 250k$. Bu adım, bulut güvenliğini güçlendirmeyi ve yüksek etki yaratan hataların keşfedilmesini teşvik ediyor.

03.11.2026 15:05 BleepingComputer US
siber güvenlik bulut vrp
malware 68

Siber Saldırı: Hackler kamu billboardlarına pornografik içerik koydu ve bunun “çok kolay olduğuna” işaret etti

Leakers$ adlı hacker grubu, billboardları yöneten uzaktan yönetim yazılımlarına girerek kamu panolarında pornografik içerik gösterdi. Barem güvenlik açıkları reklam altyapılarında önemli bir ihlal riski oluşturuyor.

03.11.2026 15:01 Malwarebytes Labs US
malware drone network
cyberwar 68

Yapay Zekalar Hukuku Hackliyor

Yapay zekaların güvenlik zayıflıklarını belirleme becerisi, hukuk sistemlerinde de tehdit oluşturarak siber güvenlik risklerini artırabilir; yazılı yasa ve mahkeme yorumlaması üzerinden exploitable alanlar mevcut olabilir.

03.11.2026 15:01 Schneier on Security US
siber güvenlik malware policy
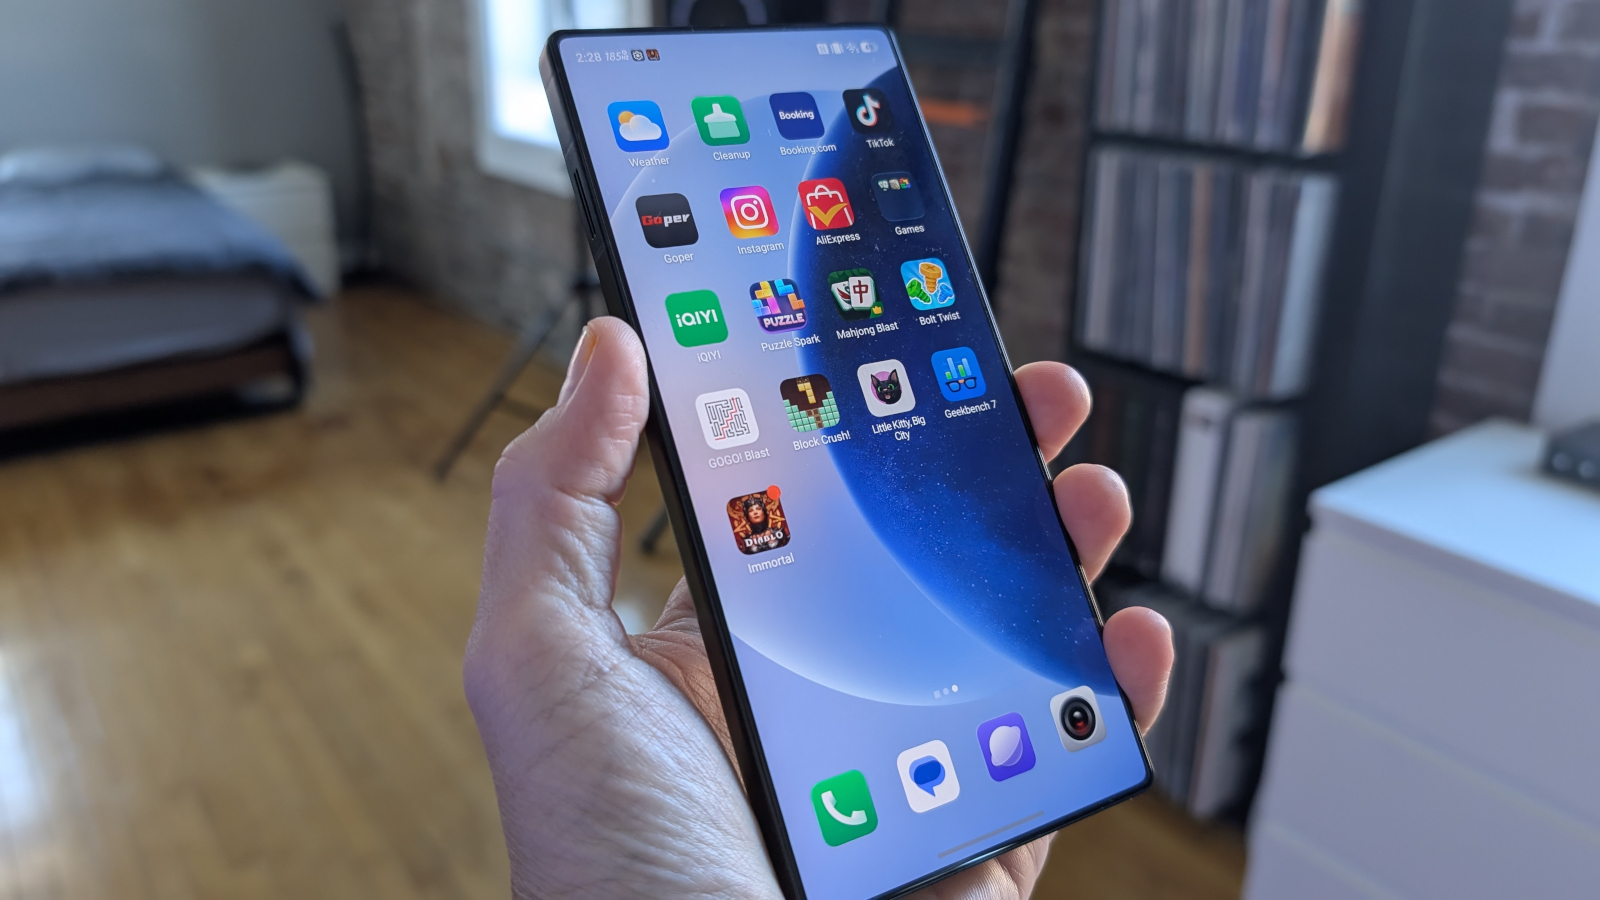
RedMagic 12 Pro incelemesi – şimdiye kadar gördüğüm en hızlı Android
software-security 45

RedMagic 12 Pro incelemesi – şimdiye kadar gördüğüm en hızlı Android

Red Magic 12 Pro’nun ultra hızlı performansı öne çıkıyor; ancak cihazın bazı yönleri kullanıcı deneyimini etkileyen “gözlemlenen tek sorunlar” olarak tanımlanıyor. Güvenlik açısından doğrudan bir tehdit bildirilmemiş olup, teknik performans odaklı bir inceleme.

03.11.2026 15:00 ZDNet Security US
mobile-security android hardware-performance
1 ... 17 18 19 20 21 ... 1331
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim