Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6650 kayıt listeleniyor.

6650
Kayıt
12
Bu sayfa
1077
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime cybercrime vulnerability/malware breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network-security network security cve
Öne çıkan haberler
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı
vulnerability 92

Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı

Issabel Framework'teki kritik CVE-2026-89026 zafiyeti, kimliksiz uzaktan komut çalıştırmayı mümkün kılıyor ve aktif olarak istismar ediliyor; CVSS yüksek oy with önemli güvenlik riski.

16.09.2026 18:50 The Hacker News US
Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün
vulnerability 92

Cisco Secure Email Gateway Sorunu, Gerçek Dünyada Kullanıma Sokuldu: Root Komut Çalıştırma Mümkün

The Hacker News tarafından bildirilen CVE-2026-76461 kodlu kritik güvenlik açığı, Cisco AsyncOS tabanlı Secure Email Gateway üzerinde kötü amaçlı istismarları tetikler ve uzaktan komut yürütmeye yol açabilir.

15.09.2026 09:11 The Hacker News US
CISA Adds 5 Actively Exploited Artifactory, ScreenConnect, and RouterOS Flaws to KEV
vulnerability 82

CISA Adds 5 Actively Exploited Artifactory, ScreenConnect, and RouterOS Flaws to KEV

CISA, 5 actively exploited vulnerabilities from Artifactory, ScreenConnect ve RouterOS’ı KEV listesine ekledi; bu açıklar şu anda aktif olarak istismar ediliyor ve kurumlar için acil risk oluşturuyor.

12.09.2026 18:54 The Hacker News US
Gizli Bir Google Analisti, Şöhretli Bir Tedarik Zinciri Hack Çetesi İçine Sızdı
malware 78

Gizli Bir Google Analisti, Şöhretli Bir Tedarik Zinciri Hack Çetesi İçine Sızdı

TeamPCP'nin yazılım tedarik zinciri saldırıları ve içerden bir casusun istihbarat paylaşımıyla ilgili bir haber. Bu olay, siber güvenlik dayanışması ve tehdit istihbaratı açısından önemli bir gelişmedir.

18.09.2026 19:00 Wired Security US
Rakip Simülasyonu: Bilmeniz Gerekenler
cyberwar/other 78

Rakip Simülasyonu: Bilmeniz Gerekenler

Kılavuz, siber saldırıları öngörmek, tespit etmek ve müdahale etmek için adversary simulation (red teaming) yaklaşımını ayrıntılarıyla ele alıyor; organizasyonların güvenlik kontrollerini güçlendirmek için uygulanabilir yönergeler sunuyor.

17.09.2026 15:00 UK NCSC GB
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi
cybersecurity 78

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Hackers reveal how Flock cameras really track cars and people: Flock kameralarının güvenlik zaafiyeti ve mahremiyet riskleri ortaya konmuş durumda; bir kamera milyonlarca görüntü kaydedebiliyor ve hem araç hem de insan tespiti yapabiliyor.

17.09.2026 12:43 Ars Technica US
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
other 62

Surfshark VPN, iç testlerinde siber saldırganların ihlali bildirdi; proxy sunucuları

Surfshark, iç test sunucusunun internet üzerinden erişilebilir hale gelmesi nedeniyle yetkisiz erişim yaşandığını bildirdi. Erişim, yapılandırma hatasından kaynaklandı ve bazı build/kimlik bilgileri ile sistem ikili dosyalarını kapsayan verileri açığa çıkardı; müşteri verileri etkilenmediği ileri sürülüyor.

11.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware/akse networking
En son Anthropic korku hikayesi; kamikaze drone sürüleri ve biyolojik silah araştırmalarıyla ilgili dehşet
cyberwar 72

En son Anthropic korku hikayesi; kamikaze drone sürüleri ve biyolojik silah araştırmalarıyla ilgili dehşet

Anthropic'e dair korku hikayeleri kamikaze drone sürüleri ve biyolojik silah araştırmalarını konu alarak yapay zeka ile güvenlik endişelerini gündeme getiriyor; çeşitli aktörlerin illicit model kullanımı vurgulanıyor.

11.09.2026 01:38 The Register Security GB
LinkedIn, 'BrowserGate' Dava Dosyalarını Chrome Uzantı Taramaları Üzerinden Aştı

LinkedIn, 'BrowserGate' Dava Dosyalarını Chrome Uzantı Taramaları Üzerinden Aştı

10.09.2026 23:55 62
other 65

Mandiant Founder Kevin Mandia Joins Amazon Board

Kevin Mandia'nın Amazon Yönetim Kurulu'na katılması, siber güvenlik uzmanlığının büyük teknoloji şirketlerinde etkisini artırdığını gösteriyor. Haber, liderlik ve sektör etkisi açısından önemli bir atılım olarak öne çıkıyor.

10.09.2026 23:30 SecurityWeek US
cybersecurity corporate governance Amazon
Dikkat: Apple Timepiece her iki speakers'ın rızası olmadan konuşma parçacıklarını kaydedebilir

Dikkat: Apple Timepiece her iki speakers'ın rızası olmadan konuşma parçacıklarını kaydedebilir

10.09.2026 22:50 62
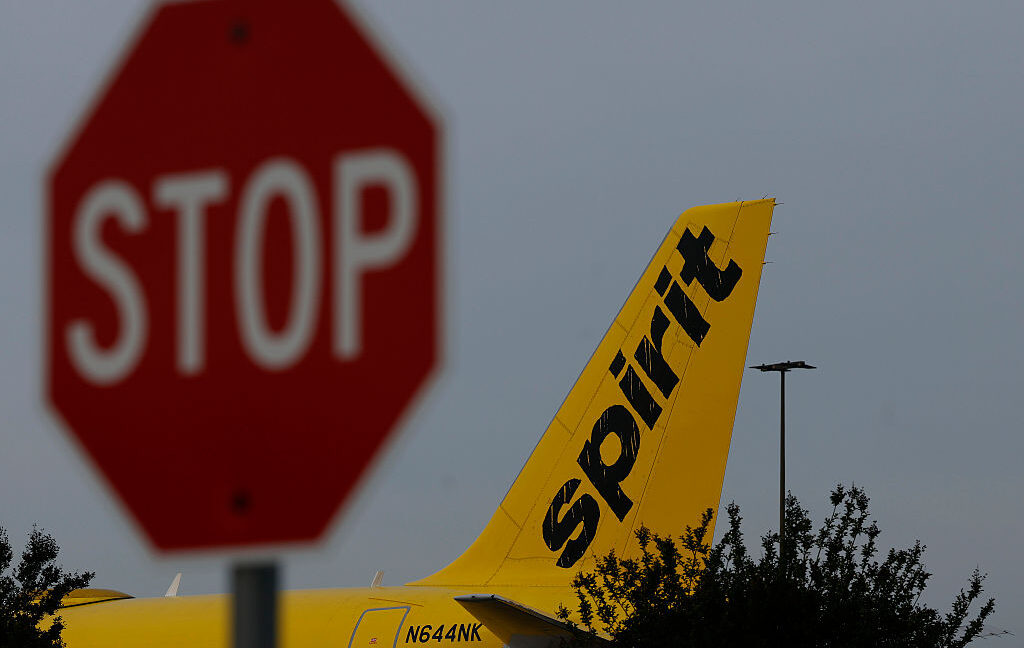
Panik, Spirit’in Google’a yaklaşan veri satışına karşı yükseliyor
cybersecurity/other 72

Panik, Spirit’in Google’a yaklaşan veri satışına karşı yükseliyor

Spirit'in yakın gelecekteki veri satışı planı ve bunun güvenlik/mahremiyet ve rekabet açısından potansiyel etkileri

10.09.2026 21:14 Ars Technica US
siber güvenlik veri güvenliği teknoloji
Bir kelimeye güveniyoruz ve genelde yanlışı kullanıyoruz
other 42

Bir kelimeye güveniyoruz ve genelde yanlışı kullanıyoruz

Cisco Talos analizi, siber güvenlik sektöründe tükenmişlik kavramının neden yanlış anlaşıldığını ve daha doğru bir dilin neden gerekli olduğunu tartışıyor. Bu dil sorunu, güvenlik olaylarına müdahale ve ekip performansı üzerinde potansiyel etkiler yaratabilir.

10.09.2026 21:00 Cisco Talos Intelligence Group US
siber güvenlik insan unsuru dil kullanımı
m&a/cybersecurity 68

Ağustos 2026’da 33 Güvenlik Bilişim M&A Genişlemesi

Siber güvenlik sektöründe Ağustos 2026’da 33 adet birleşme ve satın alma (M&A) duyurusu kaydedildi; Brinqa, Cribl, Echo, Fortinet, Kiteworks, Palo Alto Networks ve Visa gibi oyunculara odaklanıyor.

10.09.2026 19:14 SecurityWeek US
cybersecurity mergers-acquisitions security-tech
vulnerability 78

Adobe güvenlik duyurusu AV26-808 – Güncelleme 1

Adobe AV26-808 güncellemesiyle birçok üründe güvenlik açıkları kapatılıyor. CVE-2026-71362’nin istismar edildiği raporlanmış durumda; ilgili sürümlerin güncellenmesi öneriliyor.

10.09.2026 19:03 Canada Cyber Alerts CA
siber güvenlik malware vulnerability
malware 78

FMC açıkları fidye yazılımı ve devlet destekli siber saldırganlar tarafından istismar edildi

Cisco FMC'deki güvenlik açıklarının yamalandıktan sonra fidye yazılımı ve devlet destekli aktörler tarafından istismar edildiği bildirildi. Olaylar, güvenlik yönetim çözümlerinin saldırılara karşı öneminini bir kez daha gösteriyor.

10.09.2026 18:43 BleepingComputer US
siber güvenlik malware network-security
cybersecurity/ai_security/malware 72

PuzzleMask: Abusing Plain Prose as a Covert AI Attack Vector

PuzzleMask başlıklı rapor, düz İngilizce kullanılarak güvenlik politikalarını atlatan ve zararlı içeriği gizleyen bir prompt‑crafting yöntemi sunuyor; LLM’lerin güvenlik önlemlerini aşabilen potansiyel bir teknik olarak değerlendiriliyor.

10.09.2026 17:32 Check Point Research IL
siber güvenlik malware ai güvenliği
hacking 62

Hacker Conversations: Vinnie Liu, Performerdan Hiyerarşiye Geçen Çalıştırıcı

Siber güvenlik topluluğundaki etkili bir figür olan Vinnie Liu'nun NSA tarafından erken yaşta işe alınması ve şu anda Bishop Fox'un CEO'su olması haberinin özeti.

10.09.2026 17:30 SecurityWeek US
siber güvenlik insan faktörü endüstri liderleri
1 ... 14 15 16 17 18 ... 555
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saat içinde önemli güvenlik olayları, çekirdek güvenlik açıkları ve kendi platformlarının zafiyetlerini kapsayan geniş bir yamalama ihtiyacını işaret ediyor. Linux çekirdeğindeki çok sayıda kritik CVE ve Google Chrome ile IBM MQ gibi yazılım bileşenlerinde yüksek risk taşıyan güncellemelerin yayımlandığı görülüyor. Özellikle CVSS 9.8–10.0 aralığındaki açıklar, uzaktan kod yürütme ve hak yetkisi yükseltme risklerini artırıyor. Kısıtlamalı mitigasyonlar, çekirdek güncellemeleri ve uç nokta güvenliği önlemleri ön plana çıkıyor. Saldırı yüzeyi, ağ güvenliği ve bulut/AIFoundry gibi hizmetlere yönelik tehditlerle genişliyor. Bölgesel olarak ABD önde olmak üzere bazı ülkelerde yüksek tehdit aktivitesi gözlemleniyor. Bu dönemde tarama ve otomatik güncelleme politikalarının güçlendirilmesi kritik öneme sahip.
Toplam Haber: 74
Yüksek Önem: 7
IOC/CVE: 19
Öne Çıkanlar
• Linux çekirdeğinde 20'den fazla CVE içeren geniş bir güvenlik açığı seti yayımlandı; bazıları CVSS 9.8 ile çok yüksek risk taşıyor.
• IBM MQ için birden çok CVE kapsayan güvenlik güncellemeleri yayımlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski vurgulanıyor.
• Check Point CVE-2026-91843 ile kök erişim potansiyeli sunan kritik açıkları kapattı.
• Google Chrome 153 sürümüyle 16 güvenlik açığı giderildi; bazıları kritik seviyede ve WebGL/Dawn ile ilişkili.
• Microsoft Azure AI Foundry için CVSS 10.0 değerinde kritik bir güvenlik açığı tespit edildi; yetkisiz ayrıcalık artışı riski mevcut.
• Ağ güvenliği izleme ve outbound trafik denetimi, güvenlik politikalarının güçlendirilmesi öneriliyor.
CVE ve Açıklamaları
CVE-2026-80844
yüksek
CVE-2026-81000
orta-yüksek
CVE-2026-68121
orta
CVE-2026-74469
orta
CVE-2026-15579
orta-yüksek
CVE-2026-93203
yüksek
CVE ve Açıklamaları
CVE-2026-93201
yüksek
CVE-2026-93196
yüksek
CVE-2026-93192
yüksek
CVE-2026-93190
yüksek
CVE-2026-93189
orta-yüksek
CVE-2026-93178
orta
CVE ve Açıklamaları
CVE-2026-93177
orta
CVE-2026-93176
orta
CVE-2026-93175
orta
CVE-2026-93170
orta
CVE-2026-93165
orta
CVE-2026-93154
orta
CVE ve Açıklamaları
CVE-2026-93151
orta
CVE-2026-93148
orta
CVE-2026-93374
kritik
CVE-2026-93372
kritik
CVE-2026-93375
kritik
CVE-2026-93382
kritik
CVE ve Açıklamaları
CVE-2026-93387
kritik
CVE-2026-93373
kritik
CVE-2026-93381
kritik
CVE-2026-93379
kritik
CVE-2026-93377
kritik
CVE-2026-93380
kritik
CVE ve Açıklamaları
CVE-2026-93384
kritik
CVE-2026-93383
kritik
CVE-2026-93376
kritik
CVE-2026-93378
kritik
CVE-2026-93385
kritik
CVE-2026-93386
kritik
CVE ve Açıklamaları
CVE-2026-85889
kritik
CVE-2026-10747
kritik
CVE-2026-91843
kritik