Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 15963 kayıt listeleniyor.

15963
Kayıt
12
Bu sayfa
1135
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI cybercrime cryptocurrency privacy network-security security
Öne çıkan haberler
CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor
vulnerability 92

CVE-2026-112816: Kritik LXD ve MicroCloud Kimlik Doğrulama Atlatması Küme Kontrolünü Etkiliyor

Kritik bir kimlik doğrulama açığı CVE-2026-112816, LXD ve MicroCloud üzerinde yetkisiz erişim ve cluster takeover riskine yol açıyor. Sızıcı, hedefin özel anahtarına sahip olmadan güvenilir TLS istemcisini taklit ederek API erişimi elde edebiliyor.

02.11.2026 17:39 SOC Prime US
Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio
vulnerability 88

Google, Kullanıcı Etkileşimi Olmadan Kod Çalıştırmaya İzin Verebilecek Kritik Android Açığını Düzeltio

Kritik Android açığı CVE-2026-58868, kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya izin verebilecek. Android 14-17 için güvenlik yaması 2026-11-01 veya sonrası sürümlerle sunuluyor.

04.11.2026 10:46 The Hacker News US
CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor
vulnerability 88

CVSS 10.0 LXD, MicroCloud Kusuru Saldırganların Özel Anahtar Olmadan Güvenilir İstemcileri Taklit Etmesine Neden Oluyor

LXD ve MicroCloud'ta kritik bir zafiyet, saldırganın güvenilir bir istemciyi özel anahtar olmadan taklit etmesine imkan veriyor; ağ üzerinden API'ye erişim ile klaster ve VMlere yetki elde edilebiliyor.

01.11.2026 11:51 The Hacker News US
Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı
cybercrime 88

Binance'ten Rekor Kripto Soygununda Hackerlar 6.3 Milyar Doları Çaldı

Bir kripto borsasında 6.3 milyar dolarlık rekor hırsızlık rapor edildi. Saldırının North Korea ile bağlantılı olduğuna dair iddialar mevcut ve Binance serbest dalgalanmaları ve kurtarma çabalarını artırıyor.

30.10.2026 16:46 Ars Technica US
Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor
malware 86

Saldırganlar Kritik Siemens IoT2050 Hatasını Kullanıp Uzaktan Komut Backdoor'ları Kuruyor

Siemens IoT2050 cihazlarındaki kritik bir açığın uzaktan kimlik doğrulama eksikliğinden faydalanılarak uzaktan komut/kod çalıştırmaya olanak verdiği ve aktif olarak istismar edildiği bildirildi.

03.11.2026 08:34 The Hacker News US
OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur
vulnerability 85

OpenSSH Sorunu İçin Alpine Linux’ta Acil Düzeltme: Şifre Olmayan Erişim Seyrekliğine Yol Açan Kusur

Alpine Linux'ta OpenSSH'deki kritik açık yüzünden şifresiz hesaplarda yetkisiz erişim riski doğuyor. OpenSSH 10.6p2 ile düzeltildi; Alpine için yamalar dağıtıldı.

05.11.2026 19:42 The Hacker News US
Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar
vulnerability 85

Barracuda Zayıflıkları Yetkilendirmeyi Atlatabilir ve Kök Erişime Yol Açar

Barracuda ürünlerinde pre-authentication yetkisiz erişim ve komut enjeksiyonu nedeniyle kritik bir küme güvenlik açığı tespit edildi; birlikte kullanıldığında yetkilendirme atlatılabilir ve kök erişim sağlanabilir (CVE-2026-116606, CVSS 9.3).

03.11.2026 18:59 The Hacker News US
Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir
vulnerability 85

Kritik Langflow Açıkları Yetkisiz Erişime ve Kod Çalıştırmaya Yol Açabilir

Langflow adlı açık kaynaklı araçtaki iki kritik güvenlik açığı, kimlik doğrulamayı atlatıp uzaktan kod çalıştırmaya olanak tanıyabilir. Sadece 1.13.0 sürümü bu güvenlik açıklarını kapatıyor.

02.11.2026 14:50 The Hacker News US
Hackers used well-known tricks to carry out a $6.34 billion heist
malware 78

Hackers used well-known tricks to carry out a $6.34 billion heist

Siber güvenlik haberinde, North Korea bağlantılı saldırganların sahte iş görüşmesi ve zararlı indirme ile Binance sistemine sızdığı ve milyar dolarlık hırsızlık yaptığı ifade ediliyor. Olay, sosyal mühendislik ve zararlı yazılım kalıplarını tekrar gündeme getiriyor.

03.11.2026 22:04 Wired Security US
malware 78

Google: LLMJacking saldırıları bulut AI faturalarını 1 milyon dolara kadar çıkardı

LLM hijacking saldırıları, bulut AI hesaplarında hatalı kullanım ve maliyet artışına neden oluyor; bazı organizasyonlar günlük yüksek faturalarla karşılaşıyor ve olayların savunması üzerinde duruluyor.

03.11.2026 21:51 BleepingComputer US
malware cloud ai
Şüpheli Aktivite Sonrası mSecure, Parolaları Değiştirme ve 2FA/Passkeyleri Yeniden Kurma Uyarısı Yaptı

Şüpheli Aktivite Sonrası mSecure, Parolaları Değiştirme ve 2FA/Passkeyleri Yeniden Kurma Uyarısı Yaptı

03.11.2026 21:46 68
NYT Brave’in Paywall Engelleyicisini Kapatmasını ve Yapay Zeka Firmalarıyla Anlaşmaları Bitirmesini İstiyor

NYT Brave’in Paywall Engelleyicisini Kapatmasını ve Yapay Zeka Firmalarıyla Anlaşmaları Bitirmesini İstiyor

03.11.2026 21:30 62
Chainstack Üretim Sistemleri İhlali Müşteri Verileri ve Parola Hashlerini Açığa Çıkarıyor
malware 72

Chainstack Üretim Sistemleri İhlali Müşteri Verileri ve Parola Hashlerini Açığa Çıkarıyor

Chainstack, üretim sistemlerinde yetkisiz erişim yaşandığını açıkladı; bazı müşteri verileri ve parola hash’leri ifşa oldu. Olay, AI destekli geniş çaplı bir saldırı kampanyasına bağlanıyor.

03.11.2026 21:16 The Hacker News US
siber güvenlik malware apti
malware/cyberwar/other 75

CrowdStrike, ajan güvenliği için iki AI güvenlik girişimini yaklaşık 500 milyon dolara devralacak

CrowdStrike, AI güvenlik çözümleri sunan iki startup’a yaklaşık 500 milyon dolar ödeyecek; bu, ajan güvenliğini güçlendirme ve otomatik güvenlik testi yeteneklerini genişletme hedefini gösteriyor.

03.11.2026 20:56 TechCrunch Security US
siber güvenlik malware? (not applicable) AI güvenlik
Google okullara AI araçlarını kullanmaya izin verecek, ama arama da vermek zorunda kalacak
other 45

Google okullara AI araçlarını kullanmaya izin verecek, ama arama da vermek zorunda kalacak

Google'ın okullara cevapları vermeyen yapay zeka araçları sunma planı, eğitim teknolojileri ve siber güvenlik açısından inceleniyor; uygulanabilirlik ve güvenlik kaygıları tartışılıyor.

03.11.2026 20:54 Ars Technica US
bilgi-teknolojisi malware/teknoloji edtech
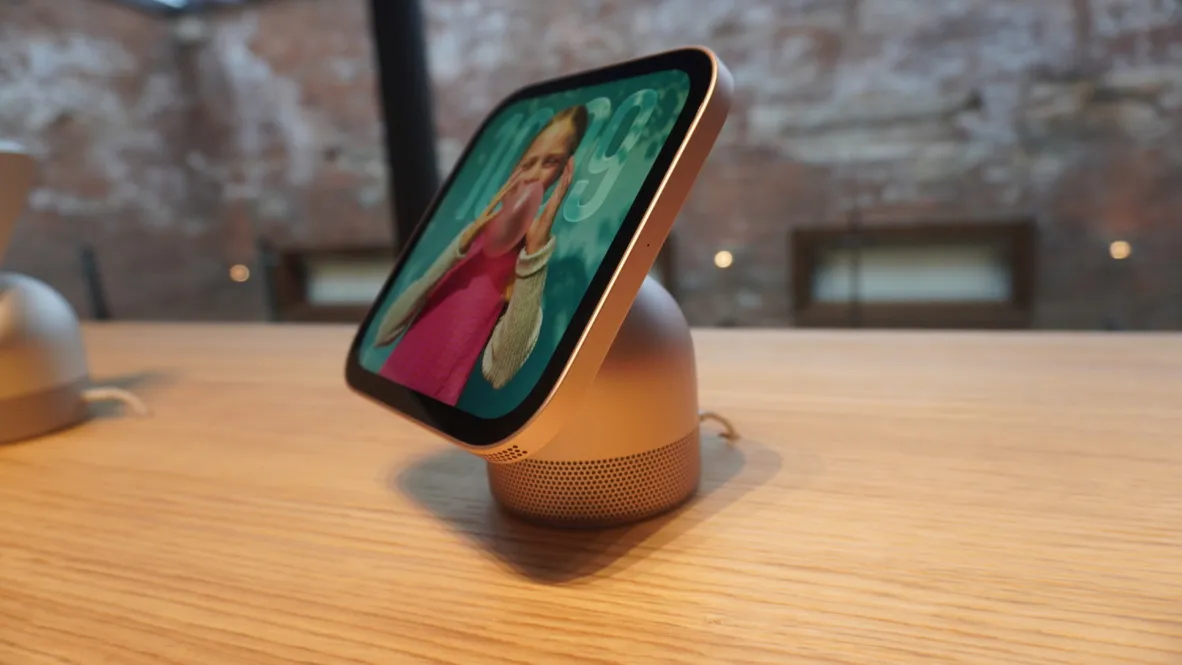
Kullanıcıya yön veren bir masaüstü akıllı cihaz: Apple, 9 inç dokunmatik ekrana sahip robotik kollu HomeView Ultra'yı planladığını söylüyor
other 55

Kullanıcıya yön veren bir masaüstü akıllı cihaz: Apple, 9 inç dokunmatik ekrana sahip robotik kollu HomeView Ultra'yı planladığını söylüyor

Apple, HomeView Ultra ile robotik kol ve 9 inç ekran içeren bir akıllı ev cihazı üzerinde çalıştığını bildirdi. Cihazın güvenlik, ağ ve uzaktan yönetim riskleri potansiyel olarak değerlendirilmeli.

03.11.2026 20:33 ZDNet Security US
siber güvenlik mekanik/robotik akıllı ev
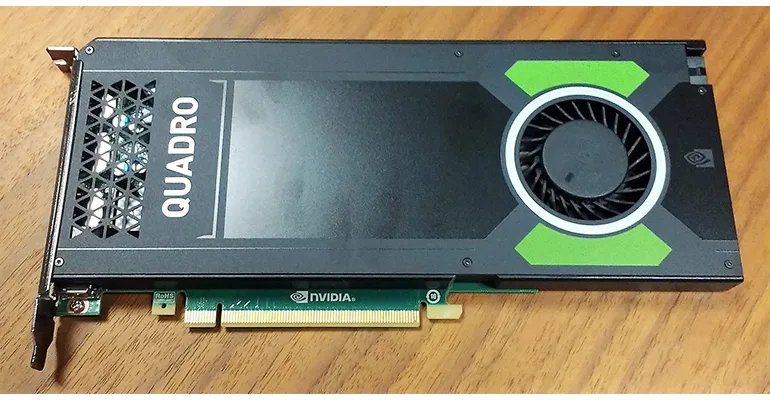
NVIDIA RTX 50 GPU'larında daha fazla fiyat artışı - 500$'a kadar
other 55

NVIDIA RTX 50 GPU'larında daha fazla fiyat artışı - 500$'a kadar

RTX 50 GPU'larda artışlar sürüyor, modeller arasında farklar var. Tedarik zinciri ve maliyetler havada; rakiplerin sessizliği belirsizliğe yol açıyor.

03.11.2026 20:30 ZDNet Security US
hardware pricing supply-chain
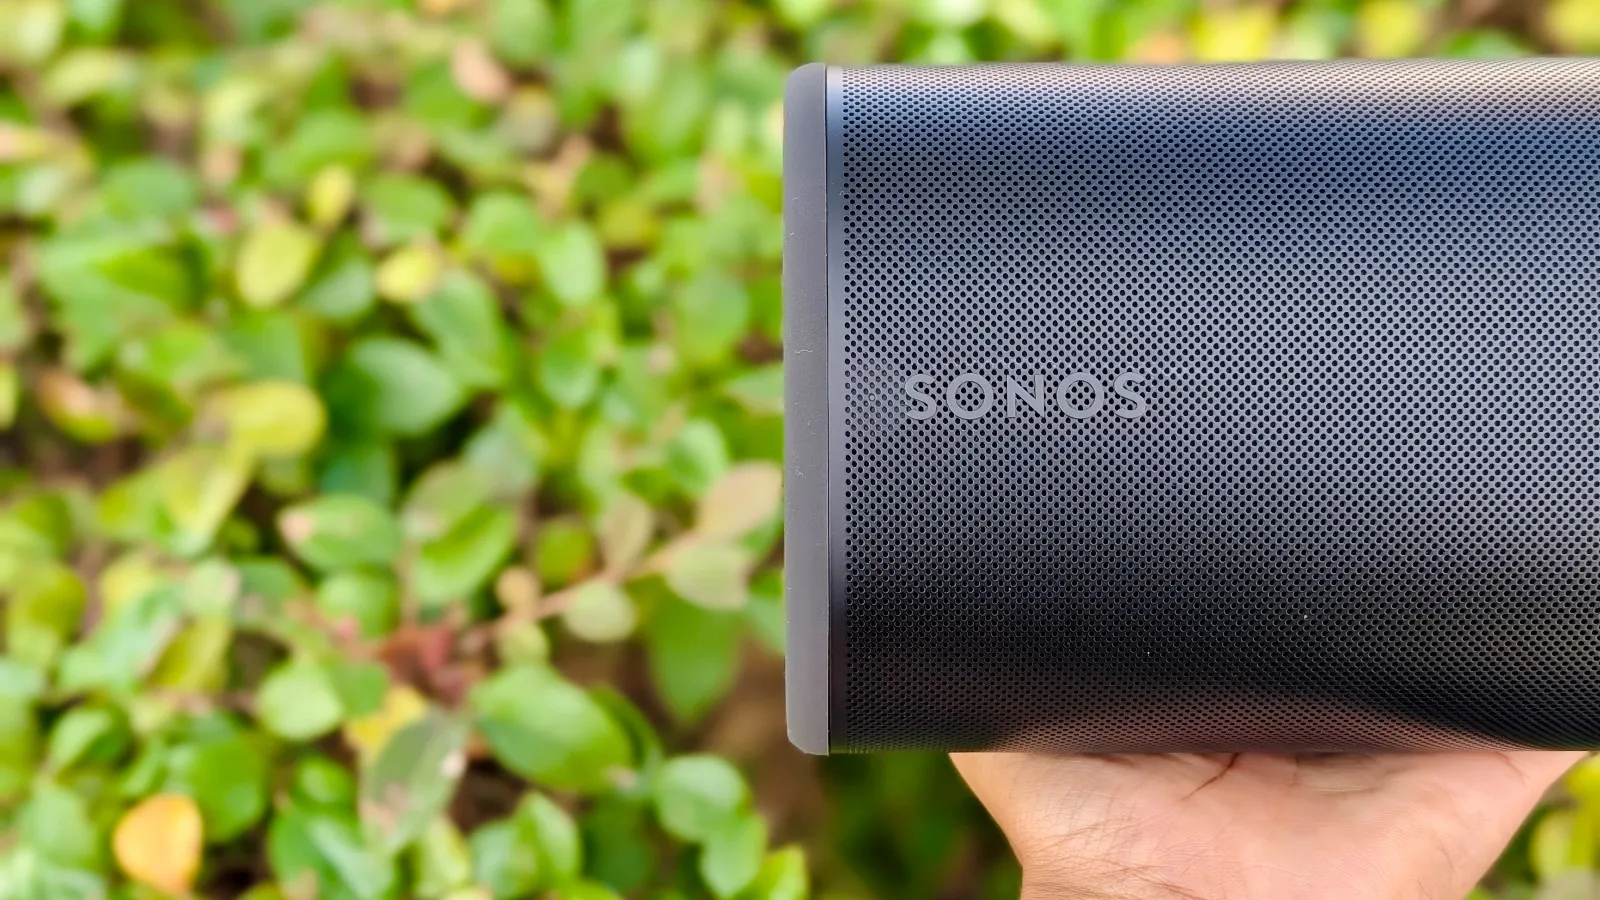
I tried Sonos’ latest app features – these 2 small upgrades fix big annoyances
Haber 0

I tried Sonos’ latest app features – these 2 small upgrades fix big annoyances

New Sonos software and firmware updates are rolling out. Here’s what you can expect.

03.11.2026 20:26 ZDNet Security US
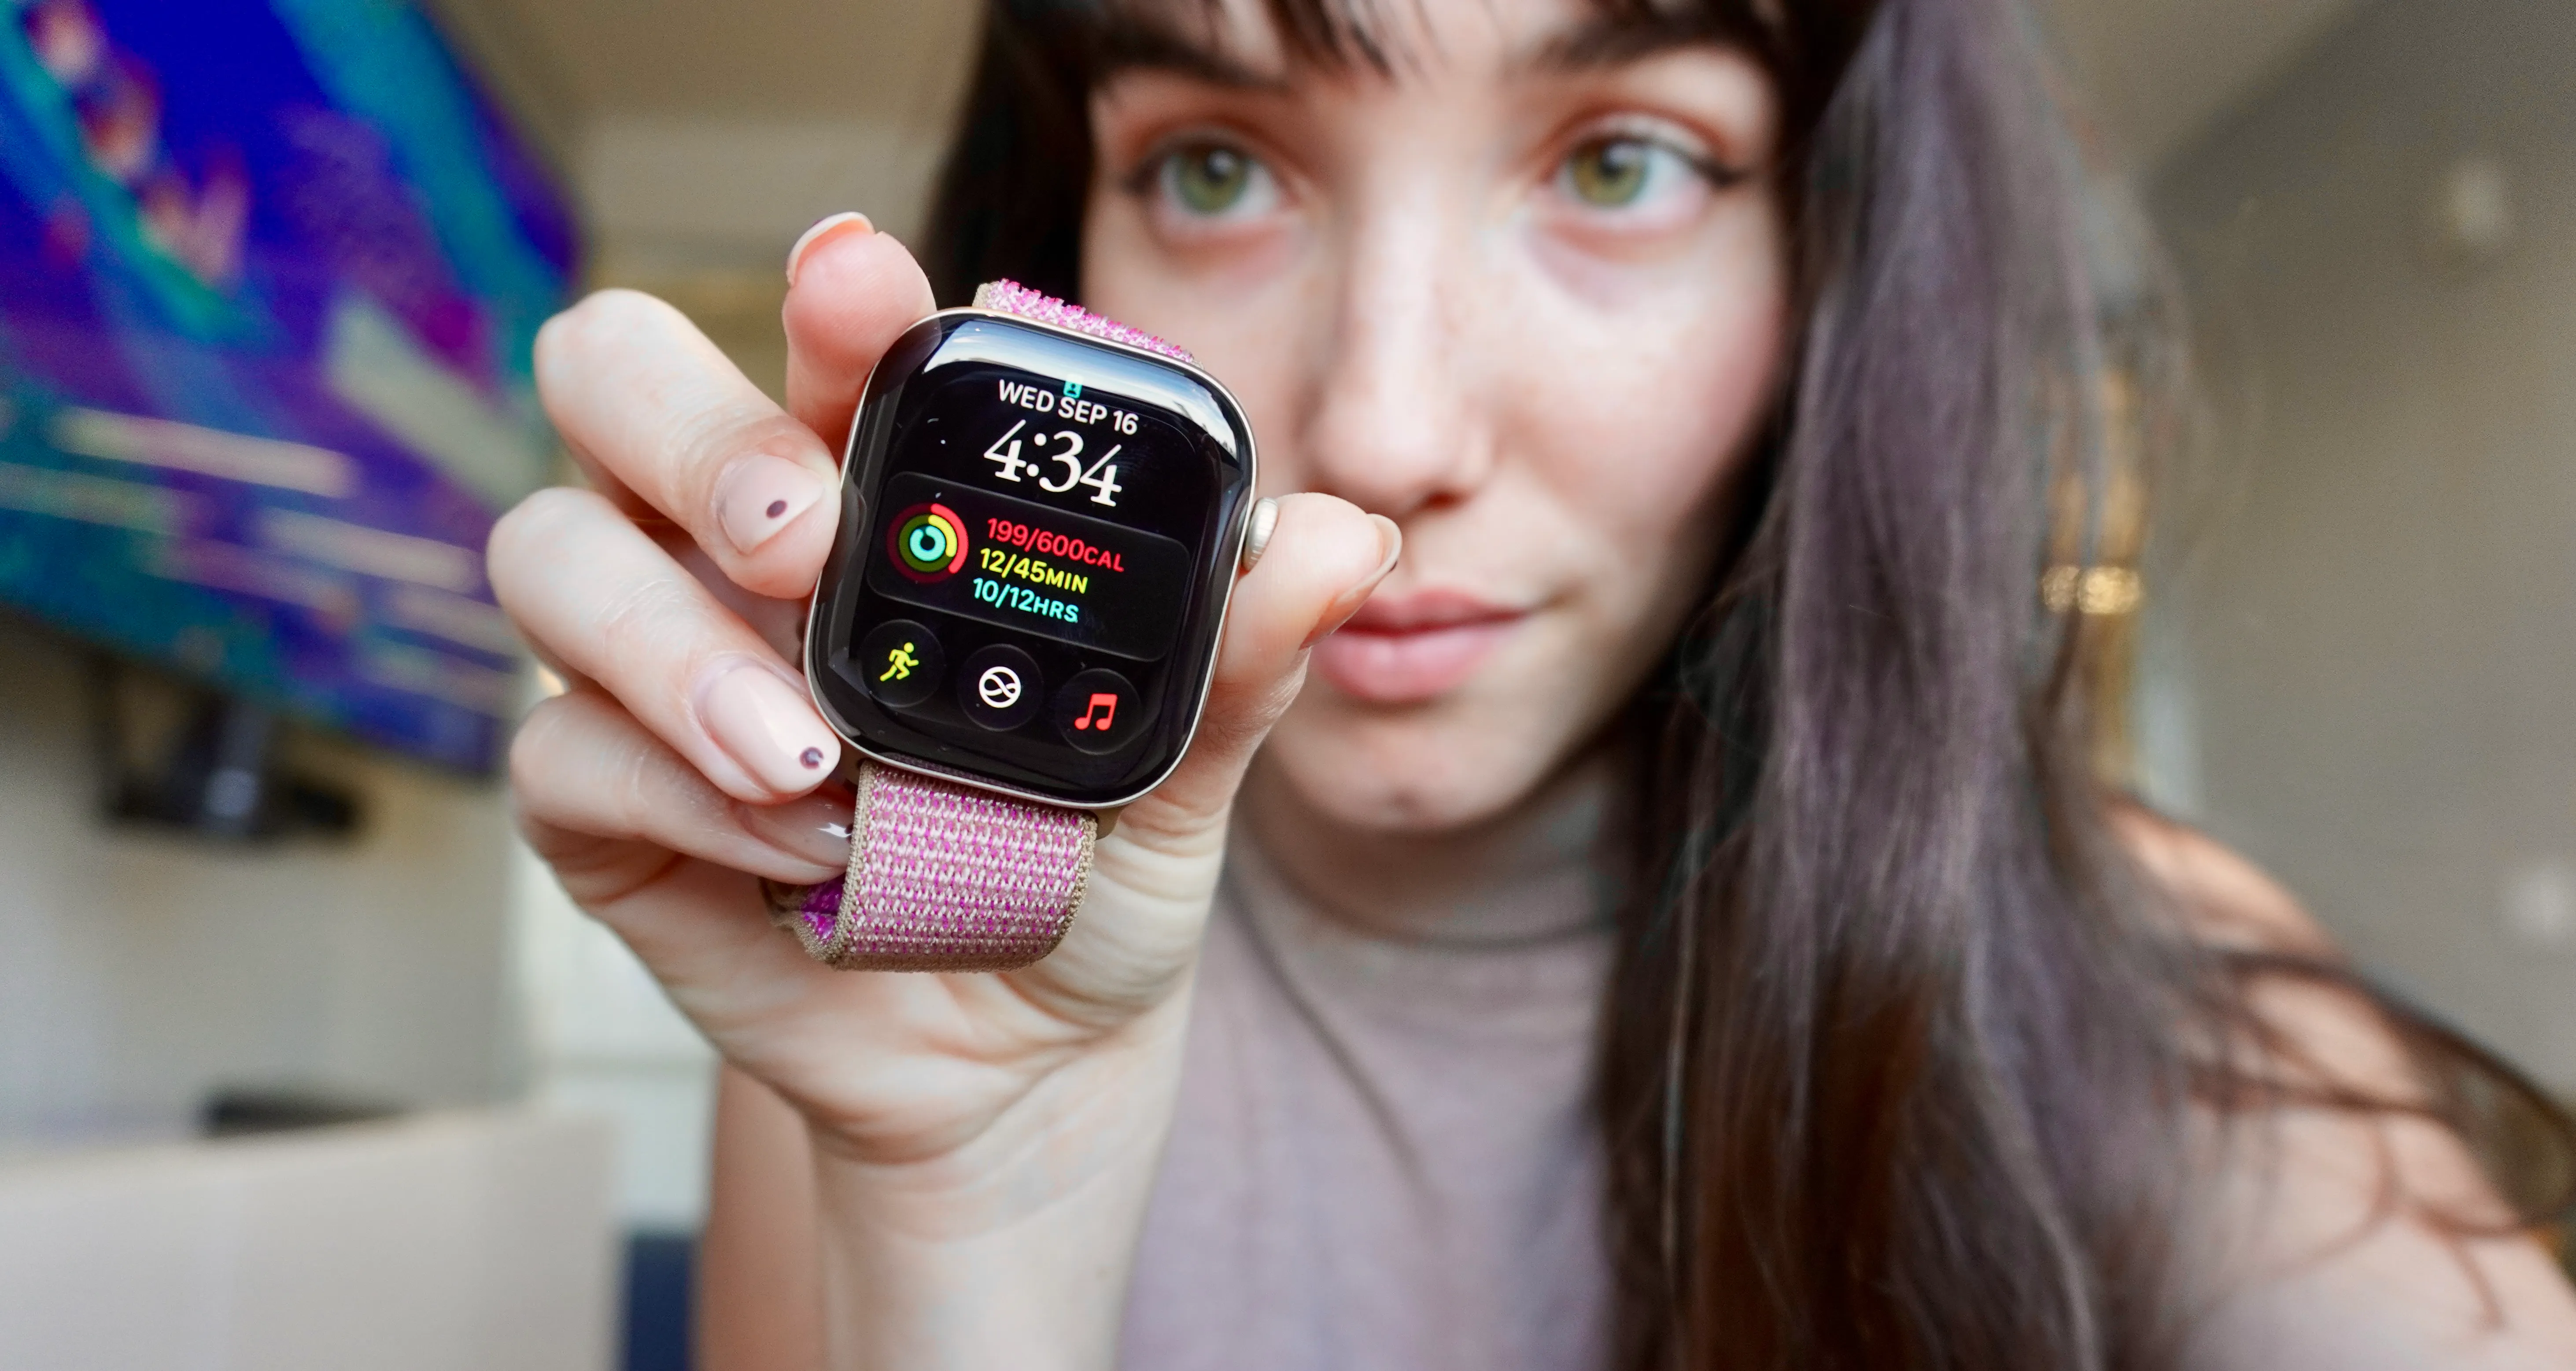
Your Apple Watch has 2 new controversial listening features – but you have to opt in
other 58

Your Apple Watch has 2 new controversial listening features – but you have to opt in

Apple, Siri Recap ve Live Rewind ile Apple Watch'ta sürekli dinleme yeteneklerini sunuyor. Kullanıcılar bu özellikleri etkinleştirmek zorunda; bu durum mahremiyet ve güvenlik endişelerini artırabilir.

03.11.2026 20:18 ZDNet Security US
malware privacy iot
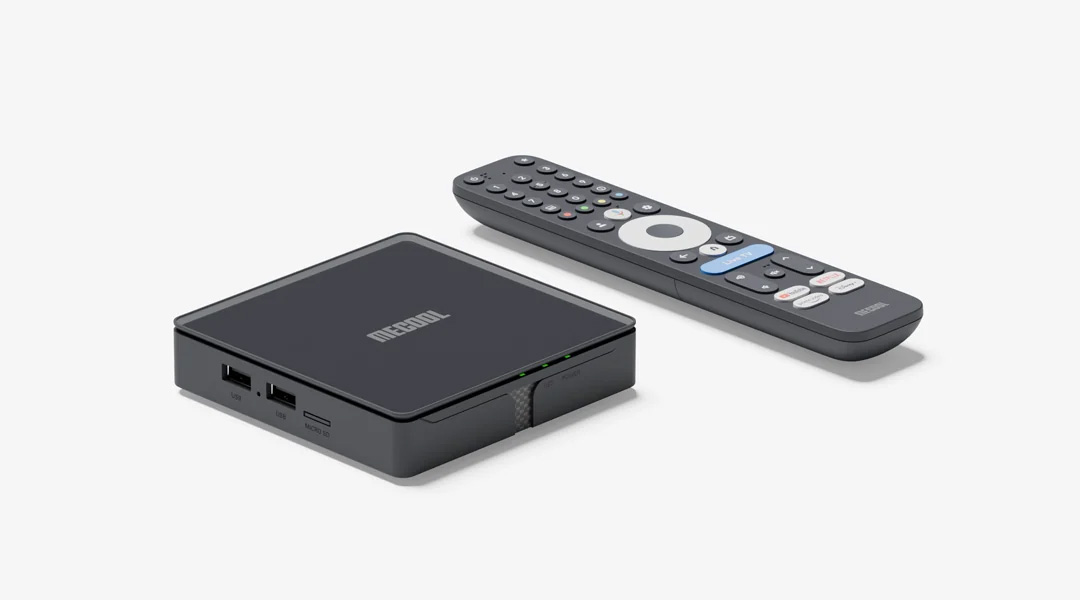
Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti
malware 78

Google, 1.3 milyon Android TV kutusunda gizli olarak çalışan botnet'i feshetti

Google, 1.3 milyon Android TV kutusu üzerinde yürütülen botnet kampanyasının sponsoru/operatörüyle bağlantısını keserek tehdit yüzeyini azaltmıştır. Olay, akıllı TV cihazlarındaki güvenlik açıklarına ve zararlı altyapıya dikkat çekmektedir.

03.11.2026 20:08 Ars Technica US
malware botnet android
1 ... 14 15 16 17 18 ... 1331
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim